#1


 filosottile/age
一个简单、现代且安全的加密工具(及 Go 库),具有简短明确的密钥、无配置选项,以及 UNIX 风格的可组合性。
 a-poc/blueteam-tools
蓝队/事件响应的工具与技术

 sleuthkit/sleuthkit
用于分析磁盘和文件系统镜像、恢复已删除数据、生成时间线以及使用哈希验证证据的取证库和CLI工具包。
 google/timesketch
用于摄取、搜索和注释事件日志的协作式取证时间线分析平台,以支持事件响应和 DFIR 调查。
 wiltodelta/remove-ai-watermarks
Remove visible and invisible AI watermarks and provenance metadata from images and video. Python library and CLI for SynthID, C2PA, EXIF, IPTC, XMP,…
 sepinf-inc/iped
IPED 数字取证工具。它是一个开源软件,可用于处理和分析通常在犯罪现场由执法部门查获或在企业调查中由私人审查员获取的数字证据。
 pgbackrest/pgbackrest
适用于 PostgreSQL 的并行备份与恢复解决方案,支持加密、增量恢复及多云对象存储,满足企业级灾难恢复需求。
 log2timeline/plaso
数字取证引擎,可解析日志、文件和系统工件以构建超级时间线,从而实现调查中的时间顺序事件关联。
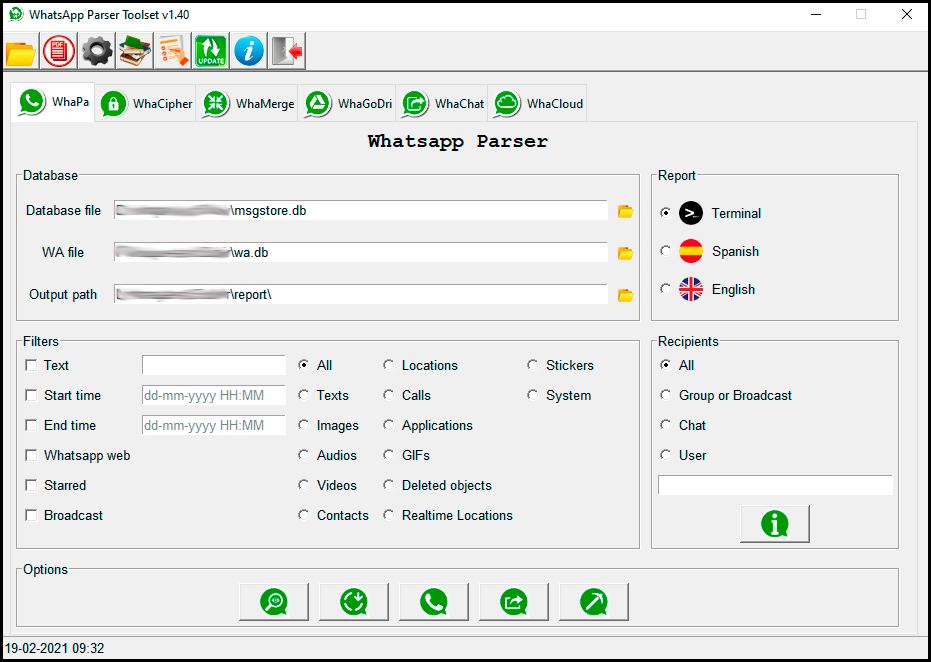 b16f00t/whapa
用于解析、解密和提取Android和iOS设备上的WhatsApp数据(包括Google Drive和iCloud备份)的图形化取证工具包,具备自动化报告生成功能。
 sleuthkit/autopsy
Autopsy® 是一个数字取证平台,也是 The Sleuth Kit® 及其他数字取证工具的图形界面。执法部门、军方和企业检查人员均可使用它来调查计算机上发生的事件。你甚至可以用它来恢复相机存储卡中的照片。
 nelenkov/android-backup-extractor
提取和重新打包Android ADB备份(ICS+)。支持加密归档、tar转换以及用于取证分析或数据恢复的标准I/O。
 cgsecurity/testdisk
恢复丢失的分区并修复引导扇区;从损坏的磁盘和文件系统中提取480多种文件格式,用于数据恢复和取证。