每一项判断都可追溯至其来源 · 每一项要求都可依据公开标准进行测试 · AI 输出绝不会被误认为证据




阅读标准 · 十项要求 · 面向评估者 · OWASP 项目页面
情报产品的价值,取决于你能为它给出怎样的说明。大多数开源工作经不起以下四个问题的审视:
| 问题 | OOVS 的要求 | |
|---|---|---|
| 01 | 这来自哪里? | 来源、时间、方法和处理历史随每一项内容一同流转,且原件始终可与副本区分 |
| 02 | 是否经过独立印证? | 独立性按不同来源计数,而非按提及次数。对同一来源的转发和机器复述,绝不会因重复而变成确认 |
| 03 | 谁对判断负责? | 观察、推断、假设和未知分别陈述。自动化输出只是辅助,绝不是证人,且始终有具名者承担责任 |
| 04 | 警示信息能否在传递中保留? | 置信度、局限和处理约束随内容传递至行动环节,且更正能够送达所有收到该产品的人 |
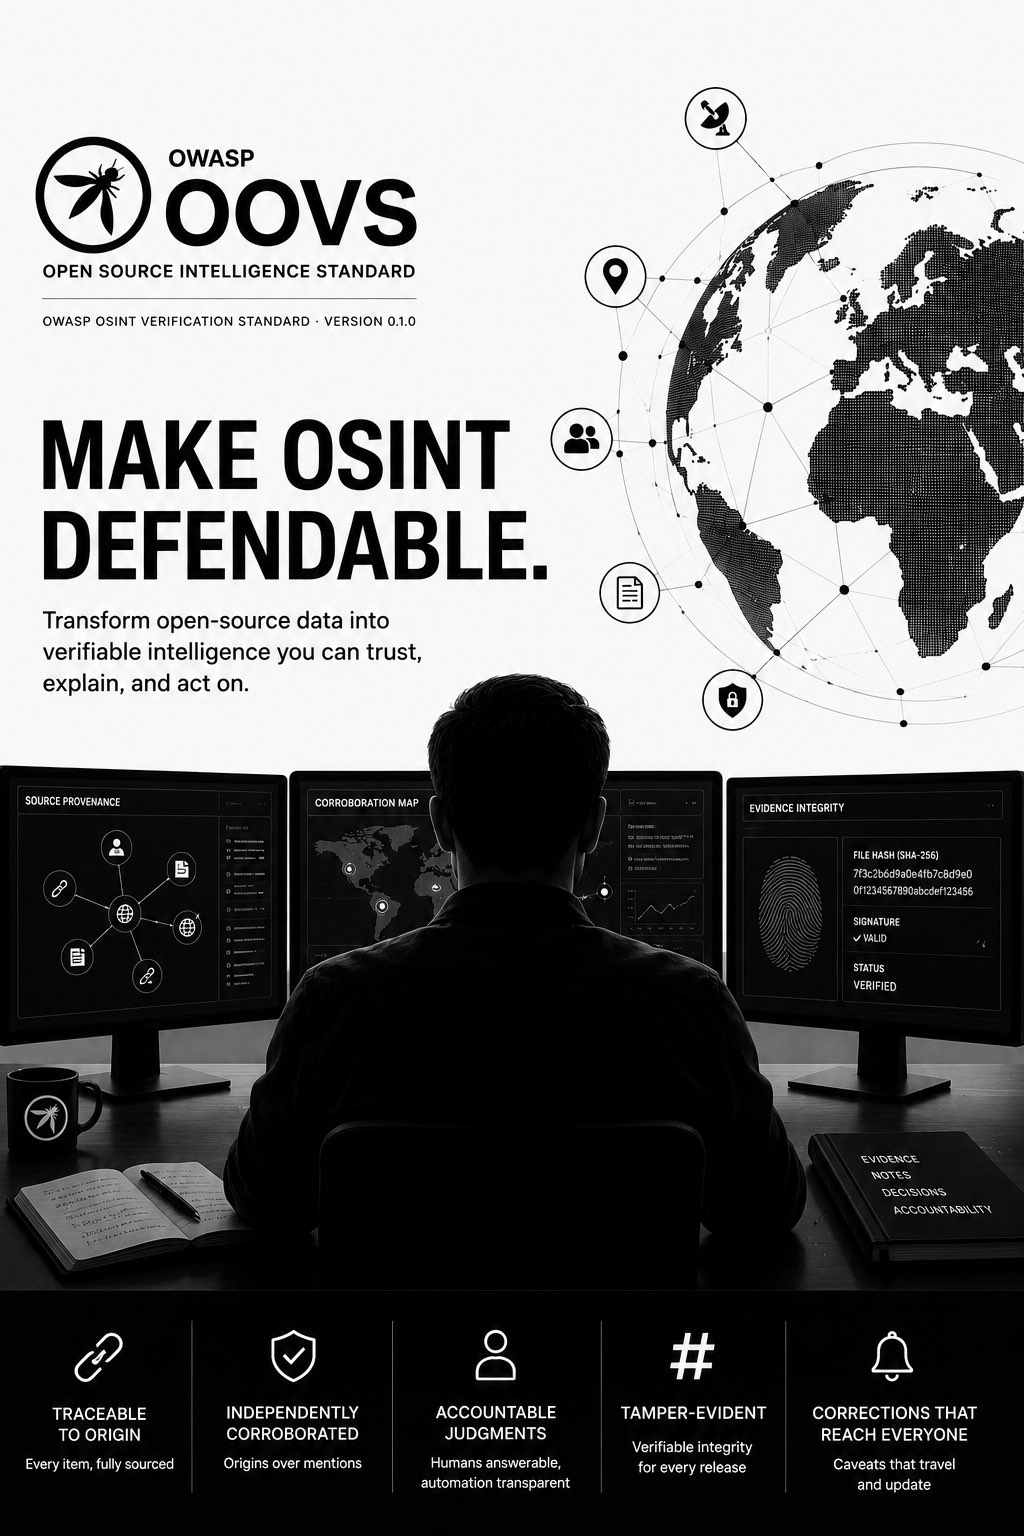
该标准对一线分析人员的要求。
出处可追溯至来源 · 印证独立确立 · 判断归属于具名者
发布内容经过哈希处理,以便接收方核验其副本 · 更正能送达所有看过原件的人
阅读它规范性文本,十项要求,包含目标、证据、程序和通过标准。 |
自动化它要求与验收测试以数据形式发布,附带 JSON Schema,便于工具消费。 |
记录结果一种可移植的评估格式,附带一个可复制的完整合成示例。 |
同样值得一读的还有:发布说明、 安全、权利与滥用政策、 治理,以及 OOVS 与既有成果的对比。
每项要求都陈述了一项义务、证明该义务的证据、评估者如何测试它,以及什么算作失败。没有任何一项依赖于特定的工具、供应商或平台。
| ID | 要求 |
|---|---|
OOVS-v0.1.0-01 | 授权目的与相称性 |
OOVS-v0.1.0-02 | 收集边界与数据最小化 |
OOVS-v0.1.0-03 | 来源出处与完整性 |
OOVS-v0.1.0-04 | 来源与主张评估 |
OOVS-v0.1.0-05 | 印证与置信度 |
OOVS-v0.1.0-06 | 分析透明度与可复现性 |
OOVS-v0.1.0-07 | 权利、隐私与保护 |
OOVS-v0.1.0-08 | AI 与自动化保障 |
OOVS-v0.1.0-09 | 分发与行动控制 |
OOVS-v0.1.0-10 | 治理、审计与改进 |
引用某项要求时使用其标识符,例如 OWASP OOVS v0.1.0, OOVS-v0.1.0-04。
通俗语言解读
用非规范性措辞解释了每一项要求。
|
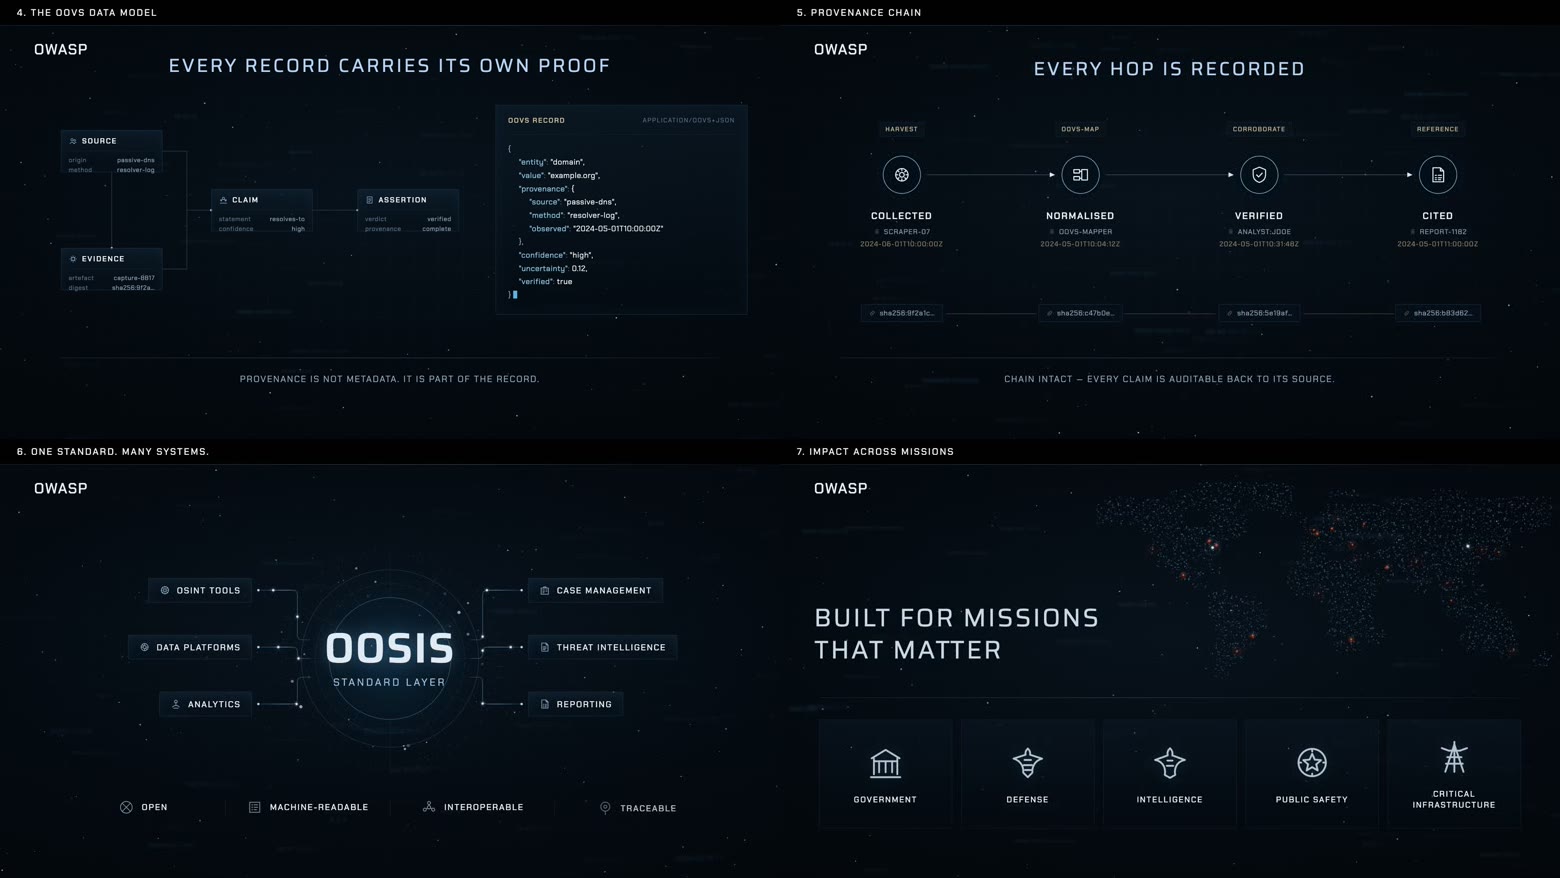
每条记录都自带证明。 来源、主张、断言及其背后的证据一同流转,置信度和不确定性被明确陈述而非暗示。 |
每一跳都被记录。 采集、规范化、验证、引用——每一步都带有哈希,因此主张始终可审计地追溯至其来源。 |
|
一个标准,多种系统。 OOVS 描述的是采集工具与决策系统之间的一层,而不是又一个需要采用的平台。 |
为经得起质疑的工作而构建。 政府、国防、情报、公共安全和关键基础设施,在这些领域,决策必须经得起审查。 |
| 能力 | 如何实现 |
|---|---|
| 可测试的保障基线 | 十项 L1 要求,包含目标、证据、程序和通过标准 |
| 两个明确的评估对象 | 一个已定义的工作流程或一个已定义的情报产品 |
| 可移植的结果 | 用于评估输出的 JSON Schema,外加一个完整的合成示例 |
| 可自动化的采用 | 要求、测试和 Schema 以数据形式发布,而不仅是散文 |
| 验证纪律 | 来源出处检查,使重复报道不会被误认为独立印证 |
| 权利感知控制 | 目的、最小化、出处、保护、AI 问责、分发和更正 |
| 互操作性基础 | 与既有公开指南的保守映射 |
OWASP 开源情报标准(OOSIS)是该计划。OOVS 是其规范性核心。
| 资产 | 当前可用 | 用途 |
|---|---|---|
| OOVS | v0.1.0 已发布 | 规范性验证要求、测试和评估格式 |
| OIG | 0.1 预览 Schema 和合成图谱 | 用于保留出处的交换的最小图谱模型 |
| OTTM | 0.1 预览 Schema 和首条技术记录 | 结构化的技术与工具能力词汇表 |
| OOTG | 场景模板 | 带安全夹具的从业者测试场景 |
| Top 10、工具包、基准、全景图、翻译、参考流程 | 已发布的方法与设计说明 | 基于 OOVS 实施证据构建的路线图项目 |
路线图规划了下一个版本:一个基于 OOVS 构建的可复现合成网络暴露/CTI 垂直切片。
OOVS 依据公开要求评估一个已定义的工作流程或产品。在该范围内,它被设计为可供安全团队、调查人员、记者、非政府组织、研究人员和公共利益组织立即使用。
与其他自愿性标准一样,OOVS 不是认证或认可计划,不判定法律合规性或证据可采性,也不意味着任何政府、机构、法院或供应商的背书。
它补充而非取代现有指南: