
Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

订阅源联系隐私© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
工具/GitHubGitHub/owasp/owasp-istg
嵌入式系统安全物联网安全漏洞分析Web安全无线安全硬件黑客渗透测试移动安全硬件安全学习与教育精选资源固件分析
12726483个月前Kitploit 审核通过
分享
GitHubowasp/owasp-istg

owasp-istg

物联网安全测试指南(ISTG)提供了一套针对物联网领域渗透测试的全面方法论,能够灵活适应物联网市场的创新与发展,同时确保测试结果的可比性。
查看仓库网站

OWASP 物联网安全测试指南

CC BY-SA 4.0 OpenSSF Best Practices

OWASP 物联网安全测试指南为物联网领域的渗透测试提供了一套全面的方法论,既具备灵活性,能够适应物联网市场上的创新与发展,同时又能确保测试结果的可比性。该指南通过建立统一的术语体系,帮助物联网设备制造商与运营方以及渗透测试团队之间实现相互理解。

通过下方对物联网组件及适用于各组件测试用例类别的概览,可以展示安全保障与测试覆盖情况。该方法论、底层模型以及测试用例目录所提供的工具既可单独使用,也可相互结合使用。
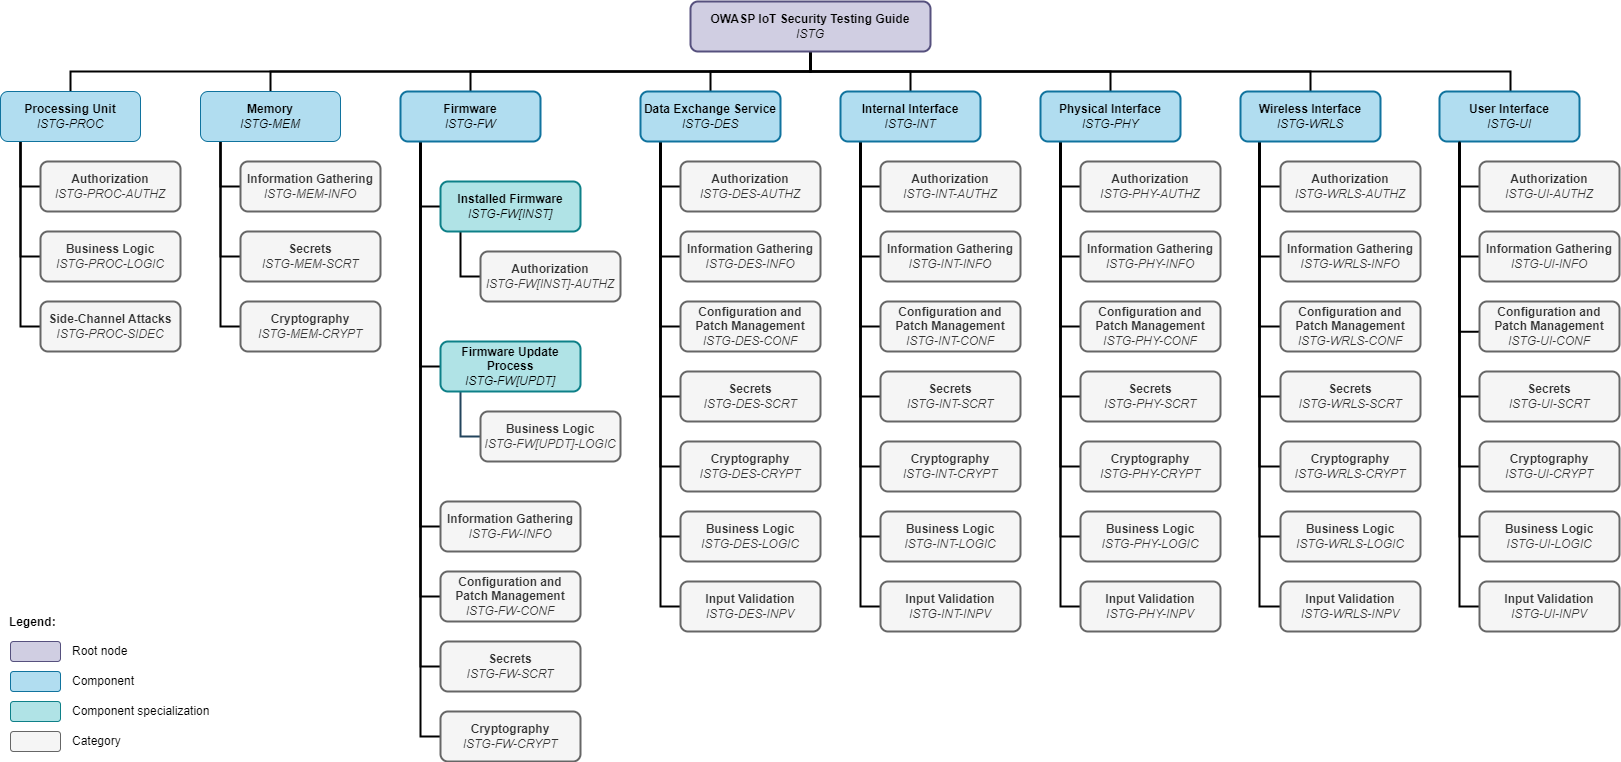
组件概览

  • 🔔点击此处阅读 OWASP ISTG 📖📚🔔
  • ✅ 获取最新的 ISTG 检查清单✅
  • 📝 🔍 为 ISTG 做贡献 — 另请参阅贡献指南,了解本仓库所采用的约定

目录

  1. 简介

  2. 物联网安全测试框架

    2.1. 物联网设备模型

    2.2. 攻击者模型

    2.3. 测试方法论

  3. 测试用例目录

    3.1. 处理单元 (ISTG-PROC)

    3.2. 内存 (ISTG-MEM)

    3.3. 固件 (ISTG-FW)

    3.3.1. 已安装固件 (ISTG-FW[INST])

    3.3.1. 固件更新机制 (ISTG-FW[UPDT])

    3.4. 数据交换服务 (ISTG-DES)

    3.5. 内部接口 (ISTG-INT)

    3.5.1. 内部集成电路 (ISTG-INT[I2C])

    3.5.2. 通用异步收发器 (ISTG-INT[UART])

    3.6. 物理接口 (ISTG-PHY)

    3.7. 无线接口 (ISTG-WRLS)

    3.8. 用户接口 (ISTG-UI)

相关工作

OWASP 物联网安全测试指南中提出的概念、模型和测试步骤基于 Luca Pascal Rotsch 的硕士论文 "Development of a Methodology for Penetration Tests of Devices in the Field of the Internet of Things"(《物联网领域设备渗透测试方法论的开发》)。

测试用例源自以下公开来源:

  • OWASP “Web Security Testing Guide”
  • OWASP “Firmware Security Testing Methodology”
  • OWASP “Mobile Security Testing Guide”
  • Aditya Gupta 的 “IoT Pentesting Guide”
  • Aaron Guzman 和 Aditya Gupta 的 “IoT Penetration Testing Cookbook”
  • Aditya Gupta 的 “The IoT Hacker's Handbook”
  • Fotios Chantzis、Ioannis Stais、Paulino Calderon、Evangelos Deirmentzoglou 和 Beau Woods 的 “Practical IoT Hacking”
  • 更多来源请参见各测试用例中的引用

我们也感谢我们的合作者和支持者(见项目合作者与致谢)!

下载工具

最受欢迎

查看全部 →

发现我们社区最常用的工具。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 终极 OSINT 工具包:调查图谱、置信度评分、别名家族、地图、时间线和报告。49 个模块、400+ 个站点,无需 API 密钥。

    546
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock 一键执行应用(CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    基于LLM的多智能体自主渗透测试平台,具备规划器/执行器智能体、资产与探索图谱、MITM流量记录以及漏洞复测功能。

    377
  • 4

    redforge

    cybersecurity91/redforge

    浏览器端红队工具包,包含 102 个离线工具,用于侦察、载荷生成、凭据攻击、加密、编码和交战报告。

    324
  • 5

    estorides

    grisuno/estorides

    并行聚合 99+ 个免费 OSINT 来源,将实体解析为知识图谱,并借助 LLM 辅助分析导出 STIX 2.1、MISP 或 GraphML。

    269
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI原生网络安全的行动系统——在这里,意图转化为受治理的执行,证据沉淀为运营记忆,每一次操作都让下一次更出色。

    252

探索所有工具

浏览我们的工具集合

查看所有工具 →








