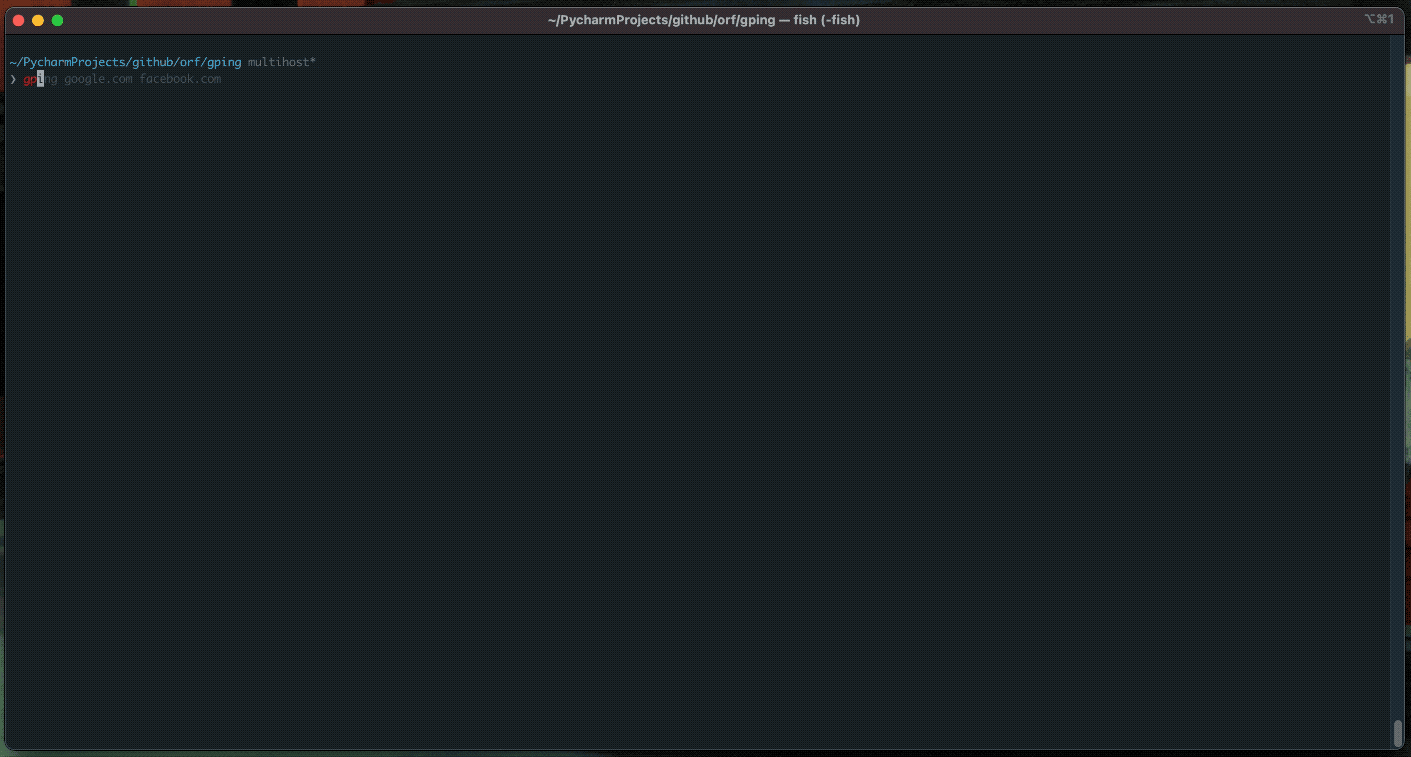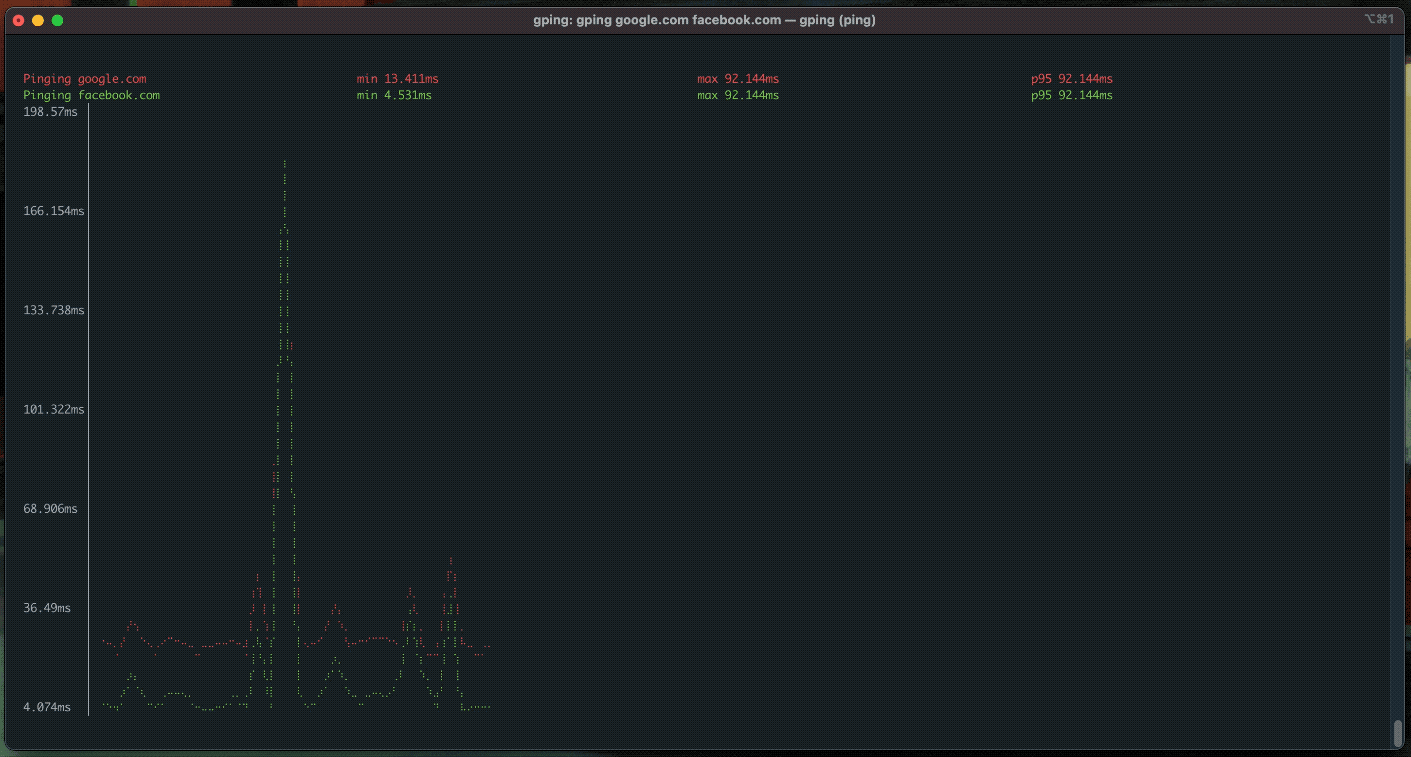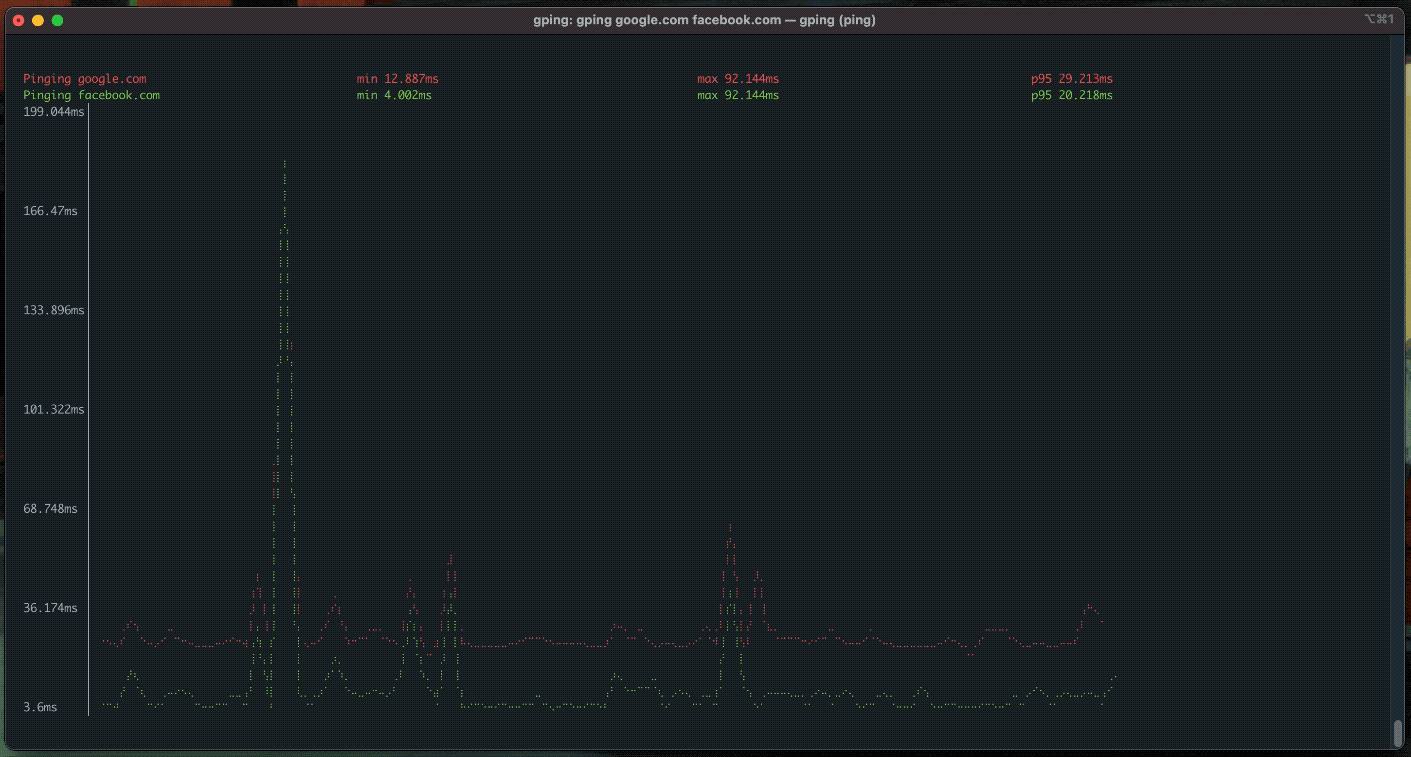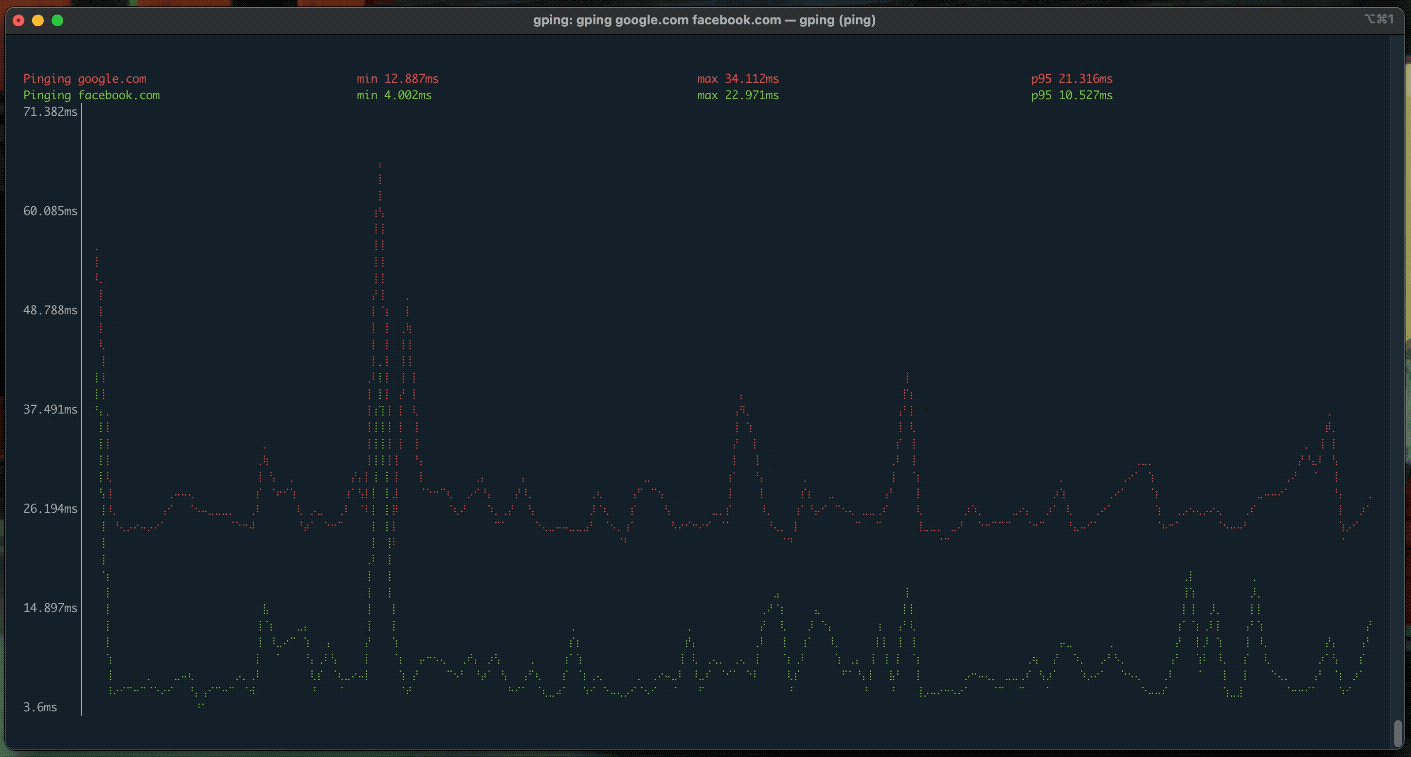
Ping,但有图表。
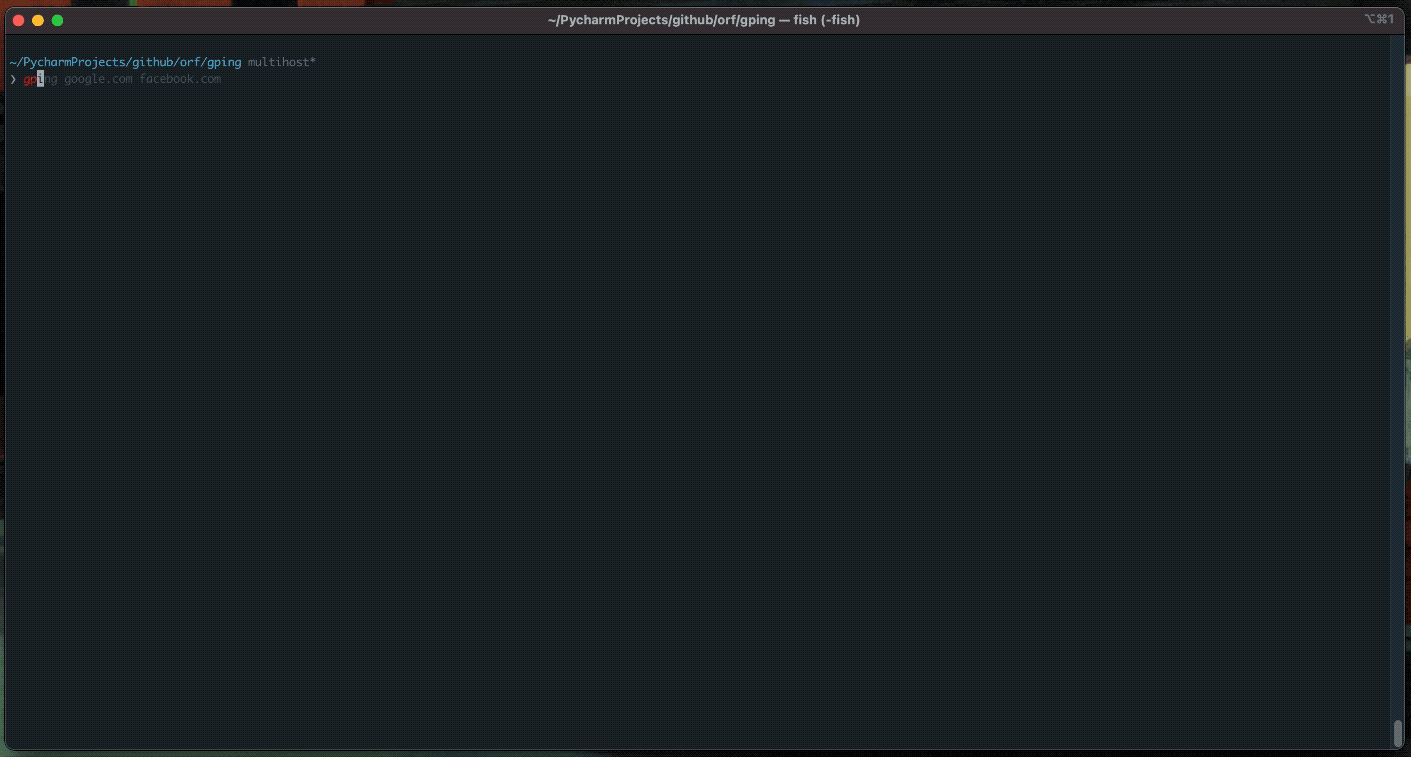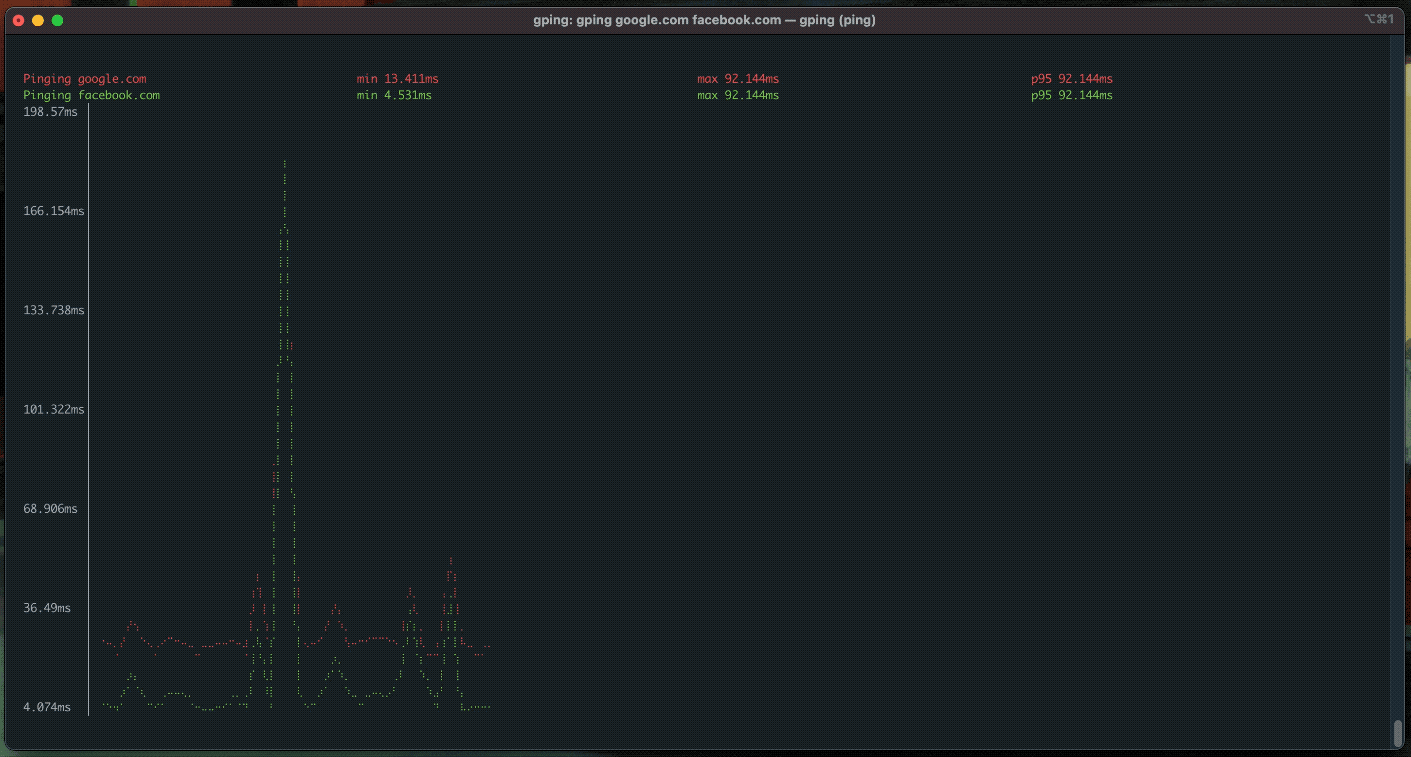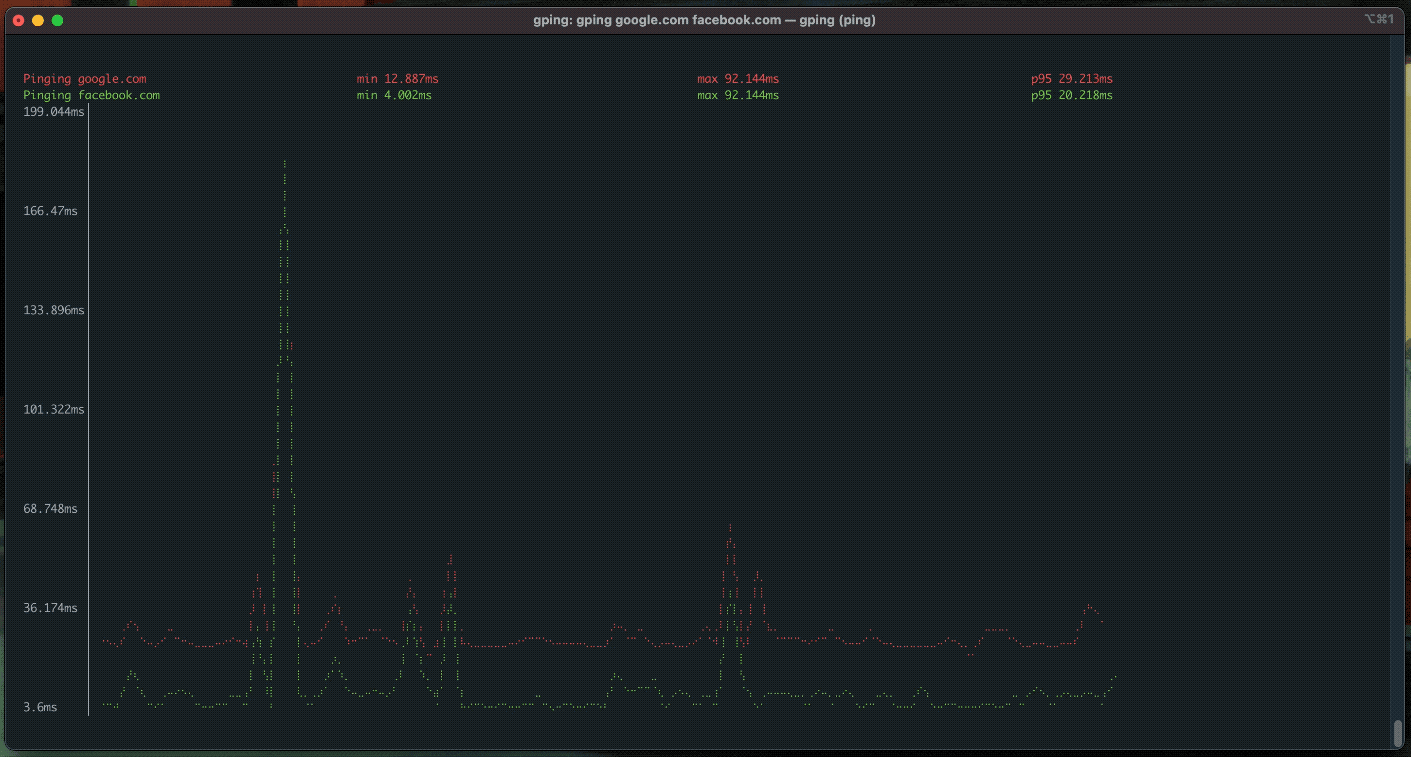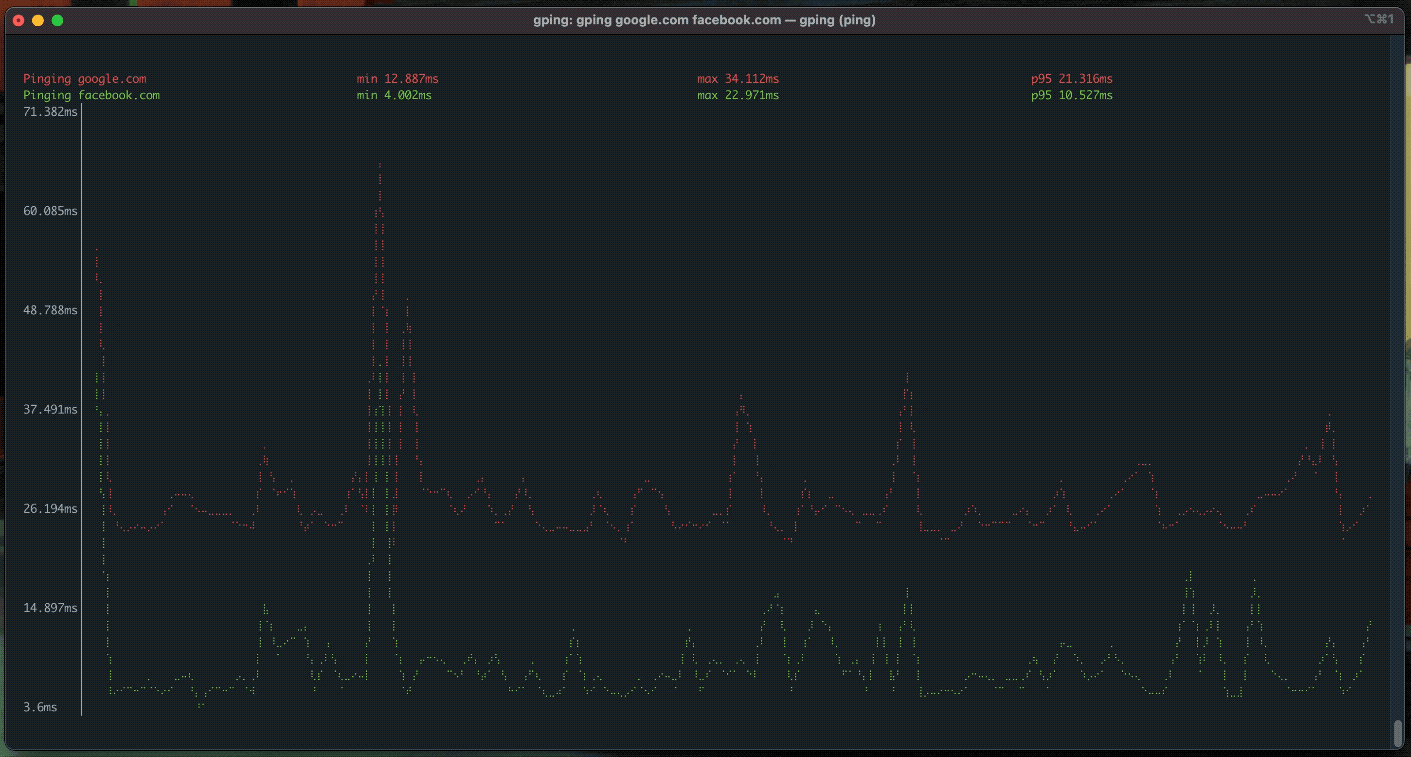
具有以下超能力:
--cmd标志绘制命令的_执行时间_图表
brew install gpingscoop install gpingchoco install gpingsudo dnf copr enable atim/gping -y && sudo dnf install gpingrustc版本1.67.0或更高):cargo install gpingpacman -S gpingapk add gpingapt install gpingecho 'deb [signed-by=/usr/share/keyrings/azlux.gpg] https://packages.azlux.fr/debian/ bookworm main' | sudo tee /etc/apt/sources.list.d/azlux.list
sudo apt install gpg curl
curl -s https://azlux.fr/repo.gpg.key | gpg --dearmor | sudo tee /usr/share/keyrings/azlux.gpg > /dev/null
sudo apt update
sudo apt install gping
sudo eselect repository enable dm9pZCAq
sudo emerge --sync dm9pZCAq
sudo emerge net-misc/gping::dm9pZCAq
# 查看所有选项
docker run --rm -ti --network host ghcr.io/orf/gping:gping-v1.15.1 --help
# Ping google.com
docker run --rm -ti --network host ghcr.io/orf/gping:gping-v1.15.1 google.com
# 在Flox环境中
flox install gping
gah install gping
直接运行 gping [host]。如果使用了--cmd标志,host可以是像curl google.com这样的命令。你也可以使用简写,如aws:eu-west-1或aws:ca-central-1来ping特定的云区域。目前仅支持aws。
$ gping --help
Ping,但有图表。

用法:gping [OPTIONS] [HOSTS_OR_COMMANDS]...

参数:
  [HOSTS_OR_COMMANDS]...  要ping的主机或IP,如果提供了--cmd则运行命令。可以使用云简写,如aws:eu-west-1。

选项:
      --cmd
          对一系列命令的执行时间绘制图表,而不是ping主机
  -n, --watch-interval <WATCH_INTERVAL>
          观察间隔秒数(可以提供小数,如'0.5')。ping的默认值为0.2,cmd的默认值为0.5。
  -b, --buffer <BUFFER>
          决定图表中显示的秒数。 [默认:30]
  -4
          将ping目标解析为IPv4地址
  -6
          将ping目标解析为IPv6地址
  -i, --interface <INTERFACE>
          用于ping的网络接口
  -s, --simple-graphics
          使用点字符代替盲文
      --vertical-margin <VERTICAL_MARGIN>
          图表上下垂直边距 [默认:1]
      --horizontal-margin <HORIZONTAL_MARGIN>
          图表左右水平边距 [默认:0]
  -c, --color <color>
          为图表条目分配颜色。此选项可以多次定义,作为逗号分隔的字符串,颜色的顺序将与传递给gping的主机或命令匹配。接受十六进制RGB颜色代码('#RRGGBB'形式)或以下颜色名称:'black', 'red', 'green', 'yellow', 'blue', 'magenta','cyan', 'gray', 'dark-gray', 'light-red', 'light-green', 'light-yellow', 'light-blue', 'light-magenta', 'light-cyan', and 'white'
  -h, --help
          打印帮助信息
  -V, --version
          打印版本信息
      --clear
          程序关闭后从终端清除图表