Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

订阅源联系隐私© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
工具/GitHubGitHub/oblivionsage/elfpeek
静态分析逆向工程调试器二进制分析学习与教育
GitHuboblivionsage/elfpeek

elfpeek

使用C语言编写的最小化ELF检查器,用于快速检查二进制布局。

查看仓库
2914610个月前Kitploit 审核通过
分享

elfpeek

C Linux ELF32 | ELF64 License Stars

No Dependencies Minimal RE Tool

适用于快速二进制分析的最小化 ELF 查看器,附带交互式 REPL
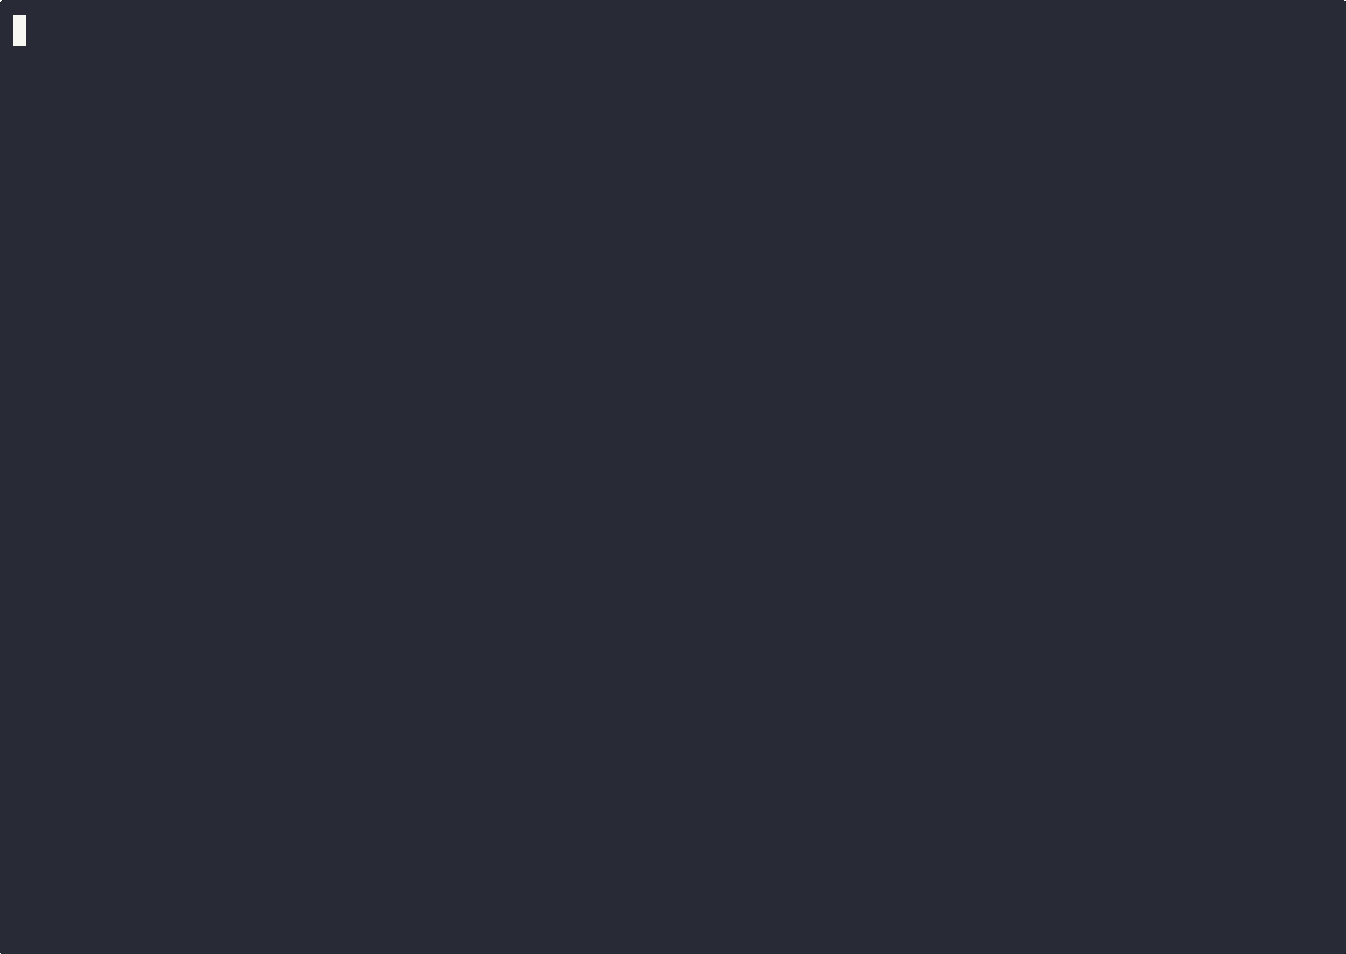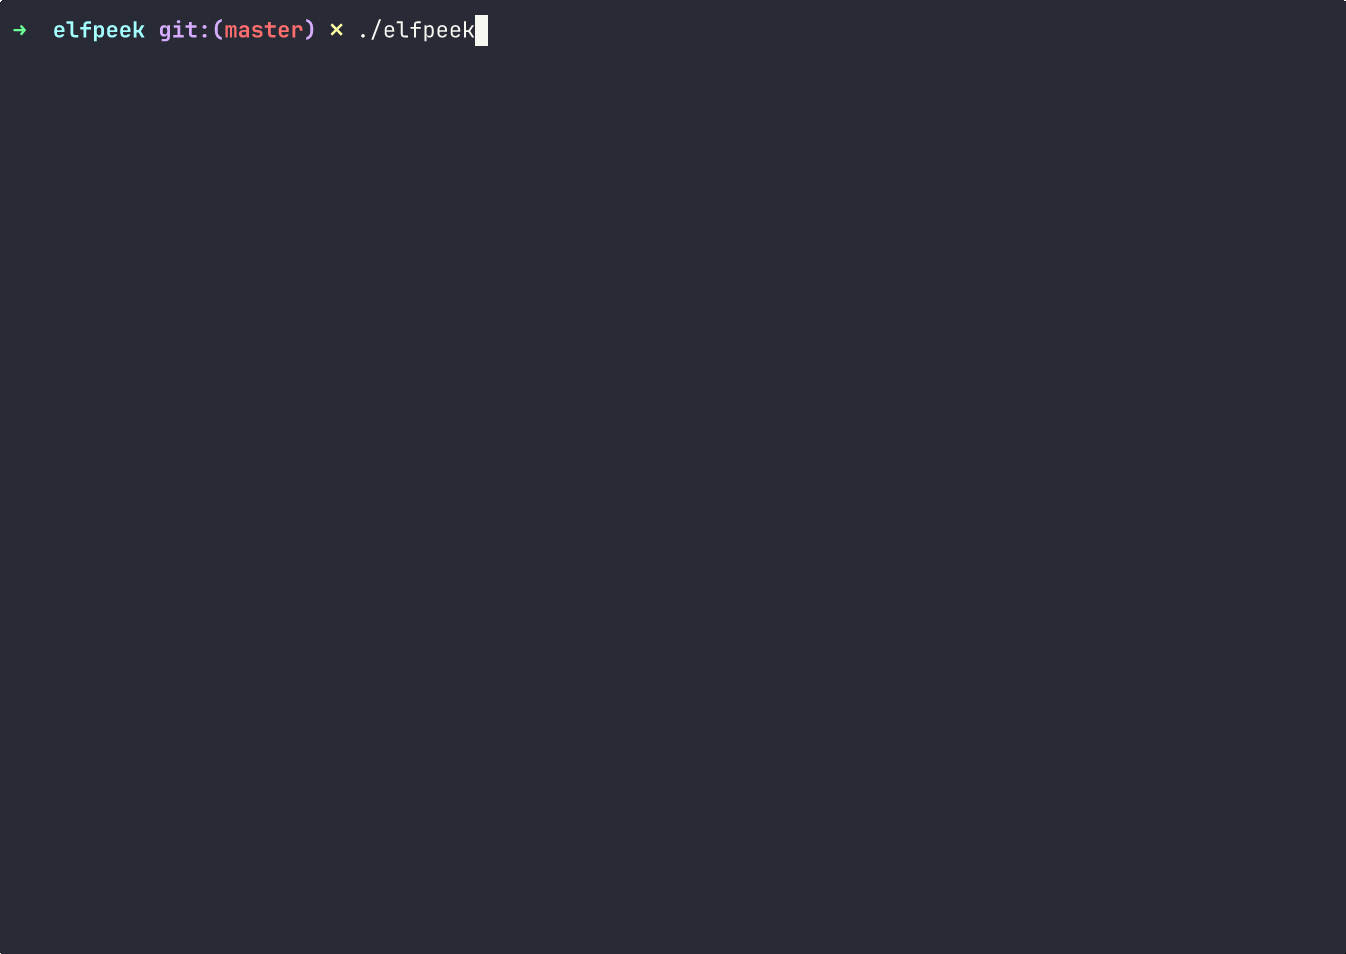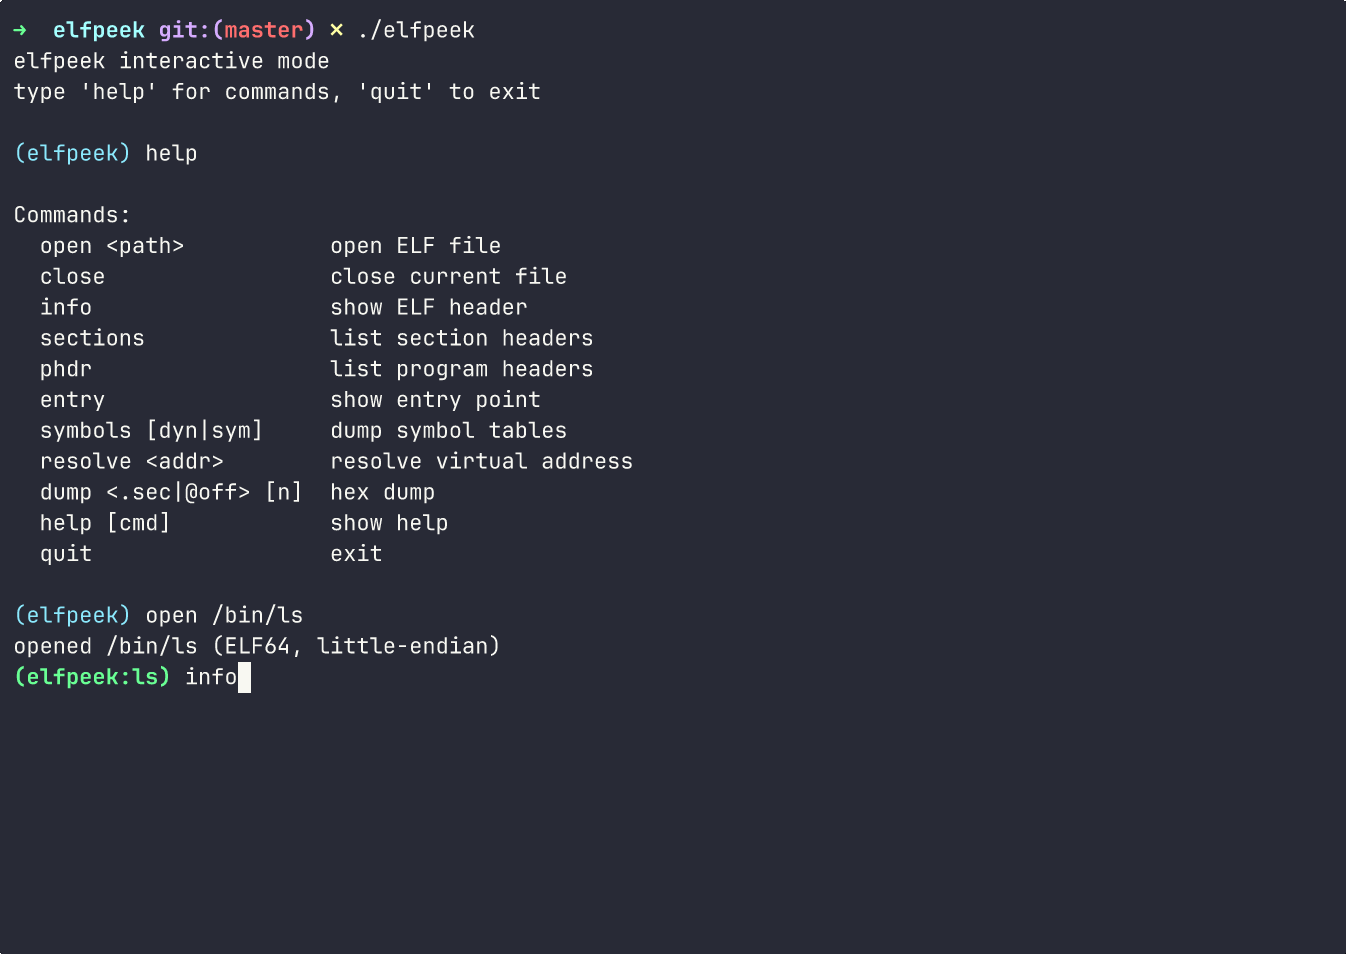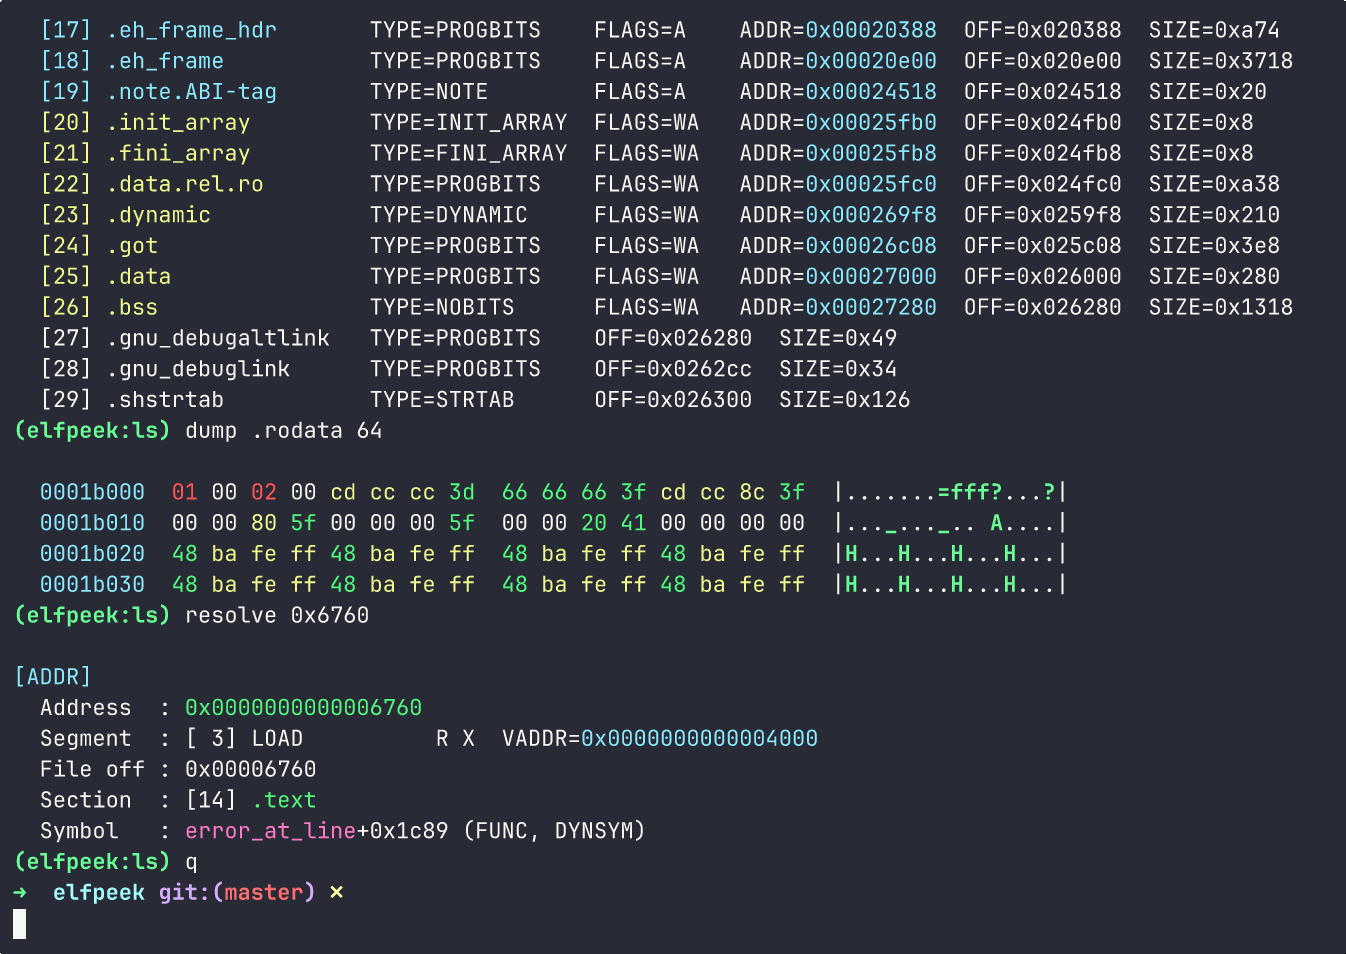

elfpeek 演示


为什么?

并非 readelf 或 objdump 的替代品。只是一个用于常见逆向工程问题的快速、专注的工具:

  • 二进制布局是什么?
  • 哪个段或节包含此地址?
  • 该虚拟地址对应的文件偏移量是多少?
  • 此位置有哪些字节?
  • 哪个函数拥有此地址?

同时也是一个可读的 ELF 解析 C 语言示例。优雅地处理 stripped 和仅段(segment-only)的二进制文件。

特性

  • 交互式 REPL,支持 readline(历史记录、行编辑)
  • 动态彩色提示符 — 显示当前文件:(elfpeek:ls)
  • 彩色十六进制转储 — 空字节(灰色)、可打印字符(绿色)、控制字符(红色)、高字节(黄色)
  • 彩色节区 — 可执行(绿色)、可写(黄色)、只读(青色)
  • 支持 ELF32/ELF64 小端/大端
  • 地址解析器 — 将虚拟地址映射到段、节、文件偏移量、最近符号
  • 符号表 — 同时支持 .dynsym 和 .symtab
  • 无依赖 — 仅需 glibc 和 <elf.h>

构建

make

可选:安装 libreadline-dev 以获得 REPL 中的命令历史。

使用

交互模式

./elfpeek

快速模式

./elfpeek /bin/ls           # 显示头部、节区、符号
./elfpeek /bin/ls 0x6760    # 解析地址

命令

命令别名描述
open <path>o打开 ELF 文件
close关闭当前文件
infoi显示 ELF 头部
sectionss列出节区头部
phdrp列出程序头部
entrye显示入口点
symbols [dyn|sym]sym转储符号表
resolve <addr>r解析虚拟地址
dump <.sec|@off> [n]d十六进制转储(节区或偏移量)
help?显示帮助
quitq退出

颜色编码

节区:

  • 绿色 = 可执行(.text、.plt)
  • 黄色 = 可写(.data、.bss)
  • 青色 = 只读(.rodata)

十六进制转储:

  • 灰色 = 空字节(00)
  • 绿色 = 可打印 ASCII(20-7E)
  • 红色 = 控制字符(01-1F)
  • 黄色 = 高字节(80-FF)

测试二进制文件

tests/ 目录包含示例 ELF 文件:

文件描述
elf32_le.bin32 位小端(i386)
elf32_be.bin32 位大端(PowerPC)
elf64_be.bin64 位大端(PowerPC64)
elf64_le_pie.binPIE 可执行文件
elf64_le_static.bin静态链接
elf64_le_dynsym_only.bin已剥离,仅 dynsym
elf64_le_so.bin共享对象
elf64_le_segments_only.bin无节区头部

待办事项

  • relocs 命令 — 显示重定位
  • got/plt 分析
  • 使用 capstone 进行反汇编

许可证

MIT

下载工具

最受欢迎

查看全部 →

发现我们社区最常用的工具。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 终极 OSINT 工具包:调查图谱、置信度评分、别名家族、地图、时间线和报告。49 个模块、400+ 个站点,无需 API 密钥。

    640
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock 一键执行应用(CVE-2026-43499)

    479
  • 3

    ARTEX

    baarai/artex

    基于LLM的多智能体自主渗透测试平台,具备规划器/执行器智能体、资产与探索图谱、MITM流量记录以及漏洞复测功能。

    391
  • 4

    redforge

    cybersecurity91/redforge

    浏览器端红队工具包,包含 102 个离线工具,用于侦察、载荷生成、凭据攻击、加密、编码和交战报告。

    335
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI原生网络安全的行动系统——在这里,意图转化为受治理的执行,证据沉淀为运营记忆,每一次操作都让下一次更出色。

    258
  • 6

    antifox

    antifox-ai/antifox

    AI multi-agent autonomous penetration testing platform that runs recon, attack-surface discovery, exploitation validation and evidence-backed report delivery.

    249

探索所有工具

浏览我们的工具集合

查看所有工具 →









