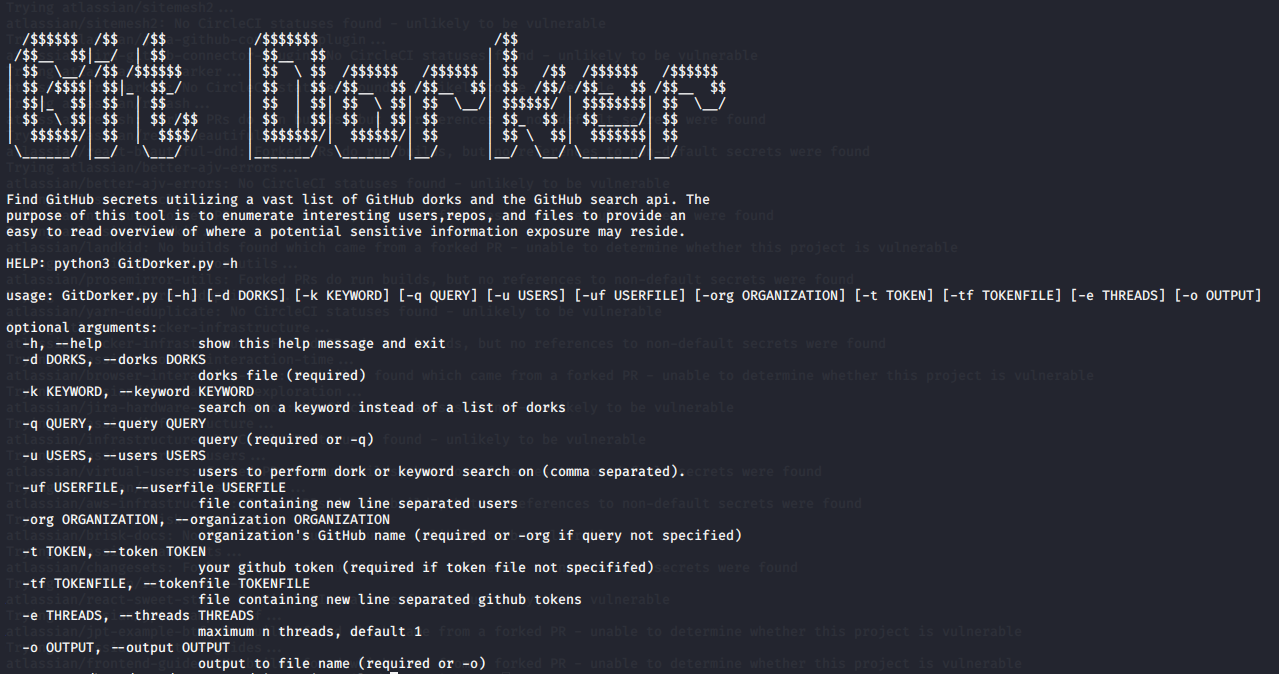
GitDorker 是一款利用 GitHub 搜索 API 和从多种来源汇总的 GitHub dorks 列表的工具,可根据搜索查询提供存储在 GitHub 上的敏感信息概览。
该工具的主要目的是为用户提供干净且定制化的攻击面,以便开始收集 GitHub 上的敏感信息。GitDorker 可与 GitRob 或 Trufflehog 等附加工具配合使用,在 GitDorker 发现的有趣仓库或用户上应用,以获得最佳效果。
GitDorker 使用 GitHub 搜索 API,每分钟限制 30 个请求。为防止超出速率限制,GitDorker 内置了休眠功能,每 30 个请求后暂停一次,以避免搜索失败。因此,如果使用 alldorks.txt 文件运行 GitDorker,整个过程大约需要 5 分钟。
** Python3
** GitHub 个人访问令牌
** 安装此仓库 requirements.txt 文件中的依赖项(pip3 install -r requirements.txt)
如果您不确定如何创建个人访问令牌,请参考以下指南: https://docs.github.com/en/github/authenticating-to-github/creating-a-personal-access-token
建议为 GitDorker 提供至少两个 GitHub 个人访问令牌,以便在 Dorking 过程中交替使用,从而降低被速率限制的可能性。使用来自不同 GitHub 账户的多个令牌将获得最佳效果。
在 dorks 文件夹中有一份 dorks 列表。建议在映射您的 GitHub 密钥攻击面时使用 "alldorks.txt" 文件。"alldorks.txt" 是我从各种资源中收集的 dorks,共计 239 个独立的 GitHub 敏感信息 dorks。
我写了一篇博客文章,其中包含更详细的 GitDorker 用法和潜在用例,详见:https://medium.com/@obheda12/gitdorker-a-new-tool-for-manual-github-dorking-and-easy-bug-bounty-wins-92a0a0a6b8d5
有关用例和如何使用 GitDorker 最新功能的完整详细说明,请参阅下面的 BlackHat 演讲: https://youtu.be/UwzB5a5GrZk
帮助输出:

## Build Command
docker build -t gitdorker .

## Basic Run Command
docker run -it gitdorker

## Run Command
docker run -it -v $(pwd)/tf:/tf gitdorker -tf tf/TOKENSFILE -q tesla.com -d dorks/DORKFILE -o tesla

## Run Command
docker run -it -v $(pwd)/tf:/tf xshuden/gitdorker -tf tf/TOKENSFILE -q tesla.com -d dorks/DORKFILE -o tesla
以下是使用少量 dorks 查询 "tesla.com" 的结果示例。
运行了以下命令来查询 "tesla.com" 对应的 dorks 列表:
python3 GitDorker.py -tf TOKENSFILE -q tesla.com -d Dorks/DORKFILE -o tesla

注意:您使用的查询越高级(例如整合用户、组织、端点信息等),获得的结果就越精确。

创建 GitDorker 和编译 dorks 列表的参考点
本项目仅供教育目的和道德测试使用。未经事先双方同意,使用本工具攻击目标属违法行为。开发者不承担任何责任,也不对因使用本工具造成的任何滥用或损害负责。