
Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

订阅源联系隐私© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
Sensitive-Information-disclosure-via-SPI-flash-firmware-for-Hathway-router-CVE-2024-46383 — CVE-2024-46383 | Kitploit
工具/GitHubGitHub/nitinronge91/sensitive-information-disclosure-via-spi-flash-firmware-for-hathway-router-cve-2024-46383
嵌入式系统安全侦察物联网安全漏洞分析漏洞利用信息收集硬件黑客硬件安全固件分析
分享
GitHubnitinronge91/sensitive-information-disclosure-via-spi-flash-firmware-for-hathway-router-cve-2024-46383

Sensitive-Information-disclosure-via-SPI-flash-firmware-for-Hathway-router-CVE-2024-46383

CVE-2024-46383

查看仓库
472年前尚未审核

通过Hathway路由器SPI闪存固件泄露敏感信息-CVE-2024-46383

漏洞描述:

在对路由器固件进行安全评估时,发现与连接到路由器的设备(如手机、笔记本电脑、平板电脑)相关的敏感信息以明文形式存储,攻击者可以利用这些信息。

产品厂商:Hathway

受影响产品:CM5100-511

受影响版本:4.1.1.24

漏洞评分V3.1:5.2 中危 AV:P/AC:L/PR:N/UI:N/S:U/C:H/I:L/A:N

概念验证(PoC):

  1. 给路由器通电,使用Nmap工具进行初步网络侦察。

    Network_reconn
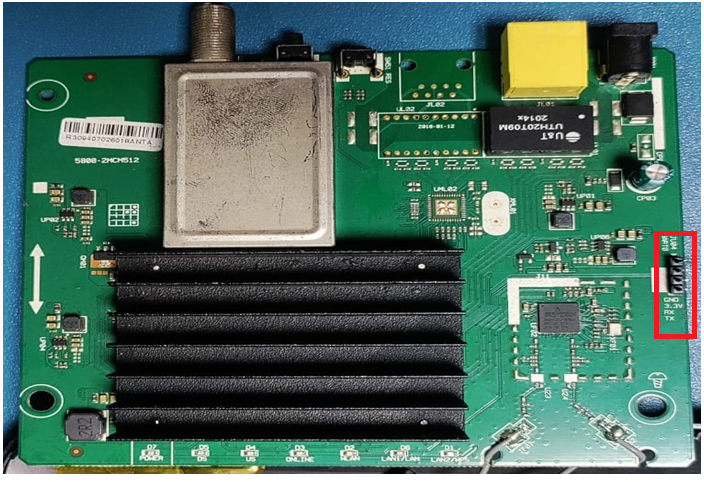
  2. 拆开路由器,按下图所示找到UART连接。 将UART连接至串行控制台,检查路由器的初始启动序列。 从初始启动序列中,我们获取了硬件和固件版本信息。
    Tear_down Initial_boot_sequence
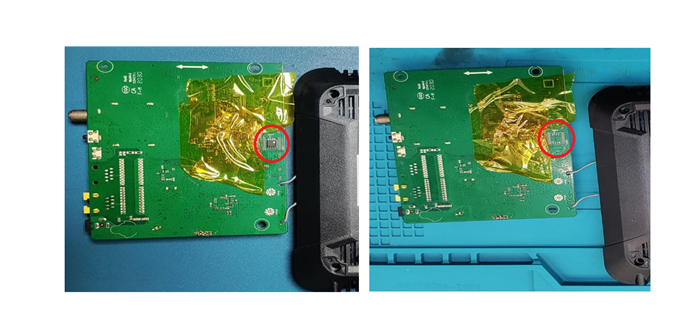
  3. 通过对硬件PCB的分析,发现外部闪存IC(Winbond W25Q64JV)连接在电路板背面。将闪存IC从PCB上拆焊下来,并使用CH431A闪存编程器转储固件。
    image

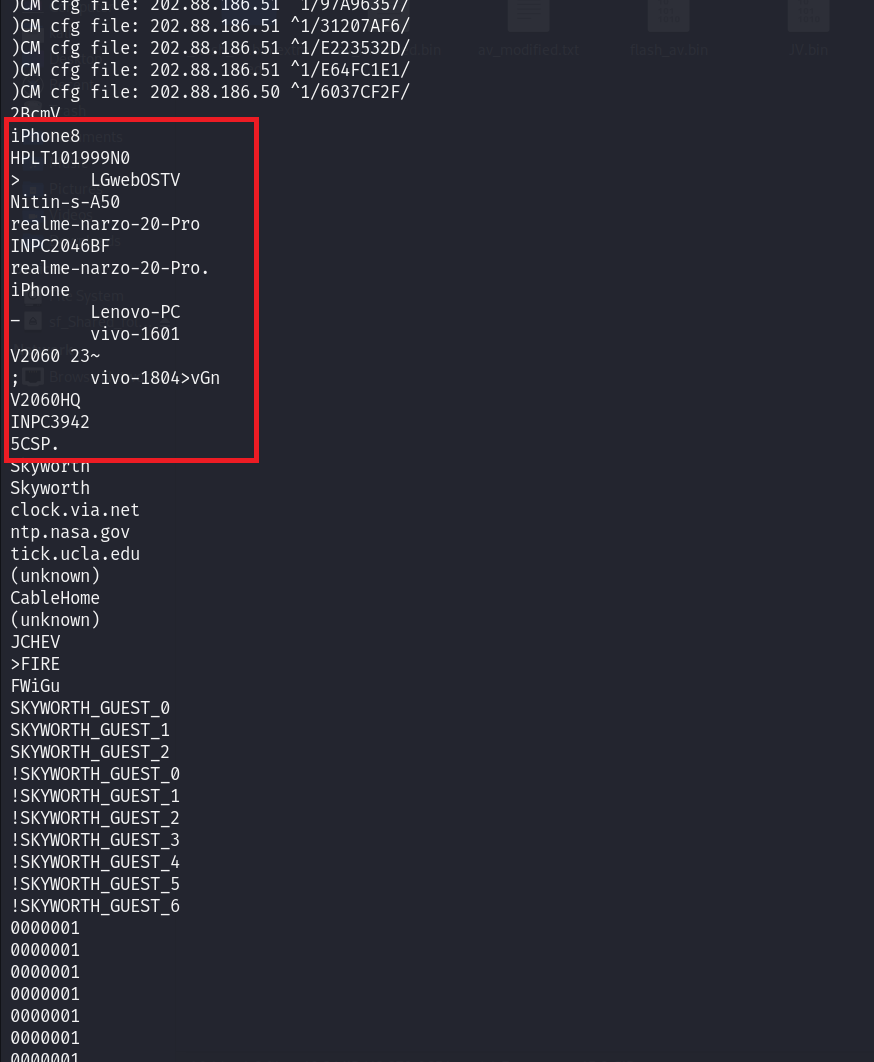
  4. 转储闪存固件后,对转储的二进制文件进行分析,我们发现连接到路由器的手机、笔记本电脑、平板电脑的名称以明文形式存储。
    connected_devices_to_router

作者:

Nitin Ronge(www.linkedin.com/in/nitin-ronge)

Anand Yadav(www.linkedin.com/in/anandyadav6962)

下载工具

最受欢迎

查看全部 →

发现我们社区最常用的工具。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 终极 OSINT 工具包:调查图谱、置信度评分、别名家族、地图、时间线和报告。49 个模块、400+ 个站点,无需 API 密钥。

    972
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock 一键执行应用(CVE-2026-43499)

    666
  • 3

    looking-glass

    anonghosty/looking-glass

    CSIRT 平台,可将 Shadowserver 报告导入 MongoDB,并将其重放为交互式地图、分析、发现、公告和高管仪表板。

    424
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer是一个开源的特权访问管理(PAM)平台,为DevOps和IT团队提供通过Web浏览器按需安全访问SSH、RDP、Kubernetes、数据库和RemoteApp端点的能力。

    389
  • 5

    SafeLine

    chaitin/safeline

    自托管WAF和反向代理,可过滤恶意HTTP流量、阻止SQL注入、XSS和机器人攻击,具备速率限制和动态HTML/JS加密功能。

    337
  • 6

    ARTEX

    baarai/artex

    基于LLM的多智能体自主渗透测试平台,具备规划器/执行器智能体、资产与探索图谱、MITM流量记录以及漏洞复测功能。

    331

探索所有工具

浏览我们的工具集合

查看所有工具 →





