此漏洞不会影响所有 Windows 机器,但我估计全球约 80% 的 Windows 安装都受此漏洞影响。 要检查,你需要运行概念验证程序或检查你的注册表配置,如果它生成了一个 SYSTEM shell,那么你就是易受攻击的。而且如果你的 Windows 安装时间超过 90 天,你通常就是易受攻击的,所以可以安全地假设阅读本文的每个人肯定都易受攻击。
你可能会问为什么,这是因为这取决于 CLFS 身份验证缓解措施是否已启用,原因如下:
来自 Microsoft 的说明:
目前,采用期持续 90 天,从系统首次使用此版本 CLFS 启动时开始计算。在此 90 天采用期结束后,驱动程序将在下次启动时自动过渡到强制执行模式,此后 CLFS 将期望所有日志文件都包含有效的身份验证代码。请注意,此 90 天的值将来可能会更改。
自 2025 年 10 月 28 日起,Microsoft 在正式发布渠道中发布了 CLFS 身份验证缓解措施,以遏制对 CLFS 漏洞的利用,因为 CLFS 在内核模式下解析复杂的日志文件,一直是一个容易被利用的目标。所以一旦出现问题,就是内存损坏,可被利用来获取提升的权限。 在实施该缓解措施后,公开利用的 CLFS 漏洞数量急剧下降,因为它不再代表庞大的攻击面,但该缓解措施引入了一个新的漏洞,我将其称为“SignDrop”。
具体的缺陷存在于 clfs.sys 中,在于它如何处理身份验证文件“.cnpf”的创建,即当通过访问 \CLFS 中暴露的设备来创建新的日志文件时
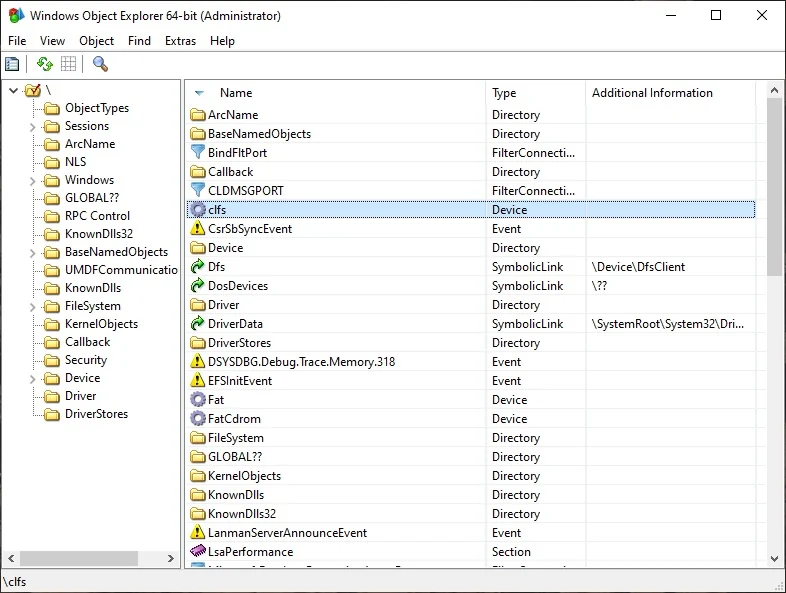
驱动程序会为你创建一个扩展名为“.blf”的日志文件,你还可以通过调用 AddLogContainer 创建与初始日志关联的日志文件,你可以指定新日志的路径,这个新日志也会用另一个以 C:\Controlled\Path.cnpf 结尾的身份验证文件进行签名。到目前为止,CLFS 没有做错任何事,因为它通过指定 OBJ_FORCE_ACCESS_CHECK 正确地强制执行访问检查,因此新对象是在调用进程的上下文中创建的。
在 CclfsContainer::Create 例程中,可以找到以下内容,
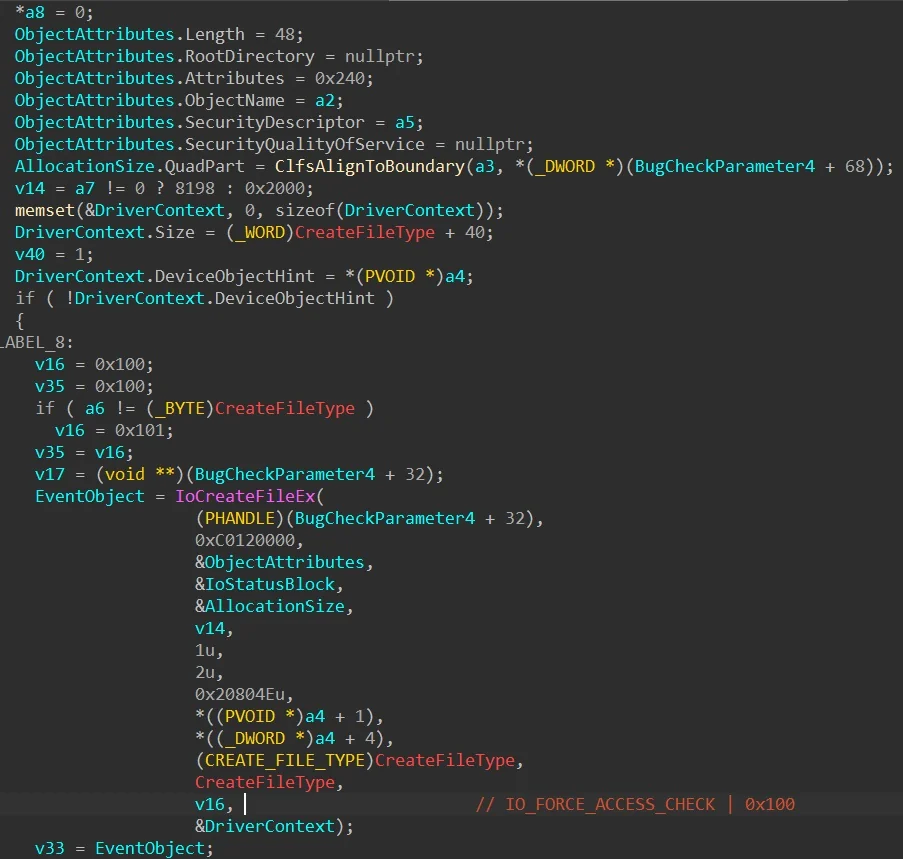
这段代码负责创建/打开容器文件以及身份验证文件,有趣的部分是,如果你将日志文件与原始容器关联,那么当原始“.blf”容器被打开时,关联的容器也总是会被打开。我在 CLFS 中发现了一个有趣的行为,如果新关联的容器文件为空,那么无论签名文件是否存在,CLFS 都会尝试对该文件进行签名,这很有趣…… 再次说明,到目前为止,实现是没问题的,因为一切都在调用进程的上下文中完成,所以不会出问题,对吧?
如果调用进程发生变化,就会出现这个问题,因为在 NtCreateFile 中打开日志文件不需要指定任何特殊标志,只需指定正确的路径即可,例如 "\CLFS??\C:\test\t" 会打开 "t.blf",日志文件就会被打开,在这种特定情况下,如果该文件指定了关联的日志文件,那么关联文件也会被打开。
在这种情况下,我们可以诱使任何特权进程在日志文件以标准用户身份设置完成后打开它,在这种情况下,Windows Defender 会被诱使通过调用 ServerMpUpdateEngineSignature 来打开容器文件,通过操纵对象管理器符号链接,你可以诱使 Windows Defender 在反恶意软件引擎的上下文中打开 CLFS 容器,它将使用原始容器中指定的文件路径来打开关联的容器,如果签名文件不存在,那么它将被创建。
由于调用进程是特权进程,认证文件将以 SYSTEM 身份创建……而更糟的是,CLFS 总是会使用原始文件的 DACL 来创建新的认证文件
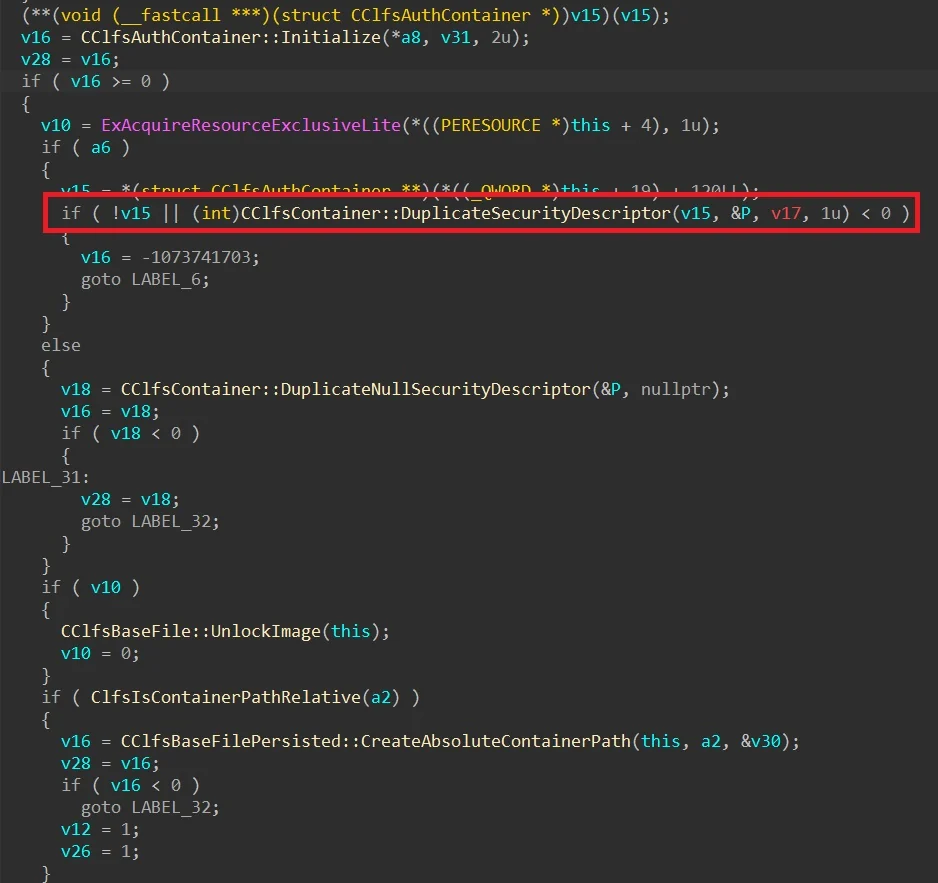
如果一切都被正确地串联起来,有趣的是,这个合法的安全缓解措施可以被用来对付它自己,并允许权限提升。微软在这里所做的一切都是正确的,但其逻辑允许被滥用。 更有趣的是,它可以被用来对付任何反恶意软件引擎,以绕过它们的自我防御(或篡改防护)机制,因为你可以在它们自己的反恶意软件进程的上下文中触发任意文件创建,因此从它们的内核驱动程序的角度来看,文件创建请求来自它们自己的合法进程,所以能够通过,这使得这个漏洞独一无二,因为它可以被用来关闭任何杀毒软件/EDR。

该漏洞已在 Windows 11 26H2、Windows 11 26H2 Experimental、Windows Server 2025 Experimental 中测试
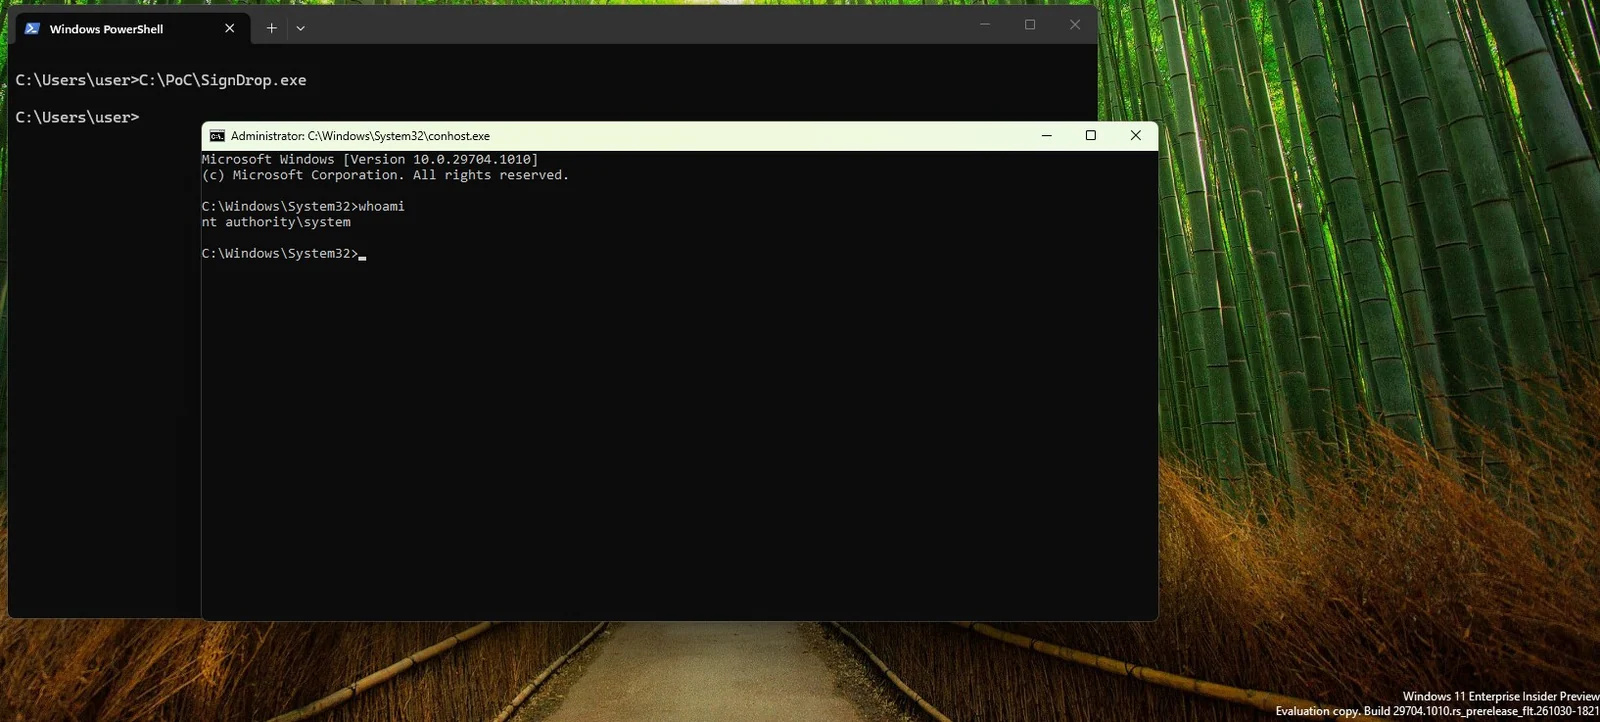
要检查此漏洞是否影响你,请检查你的 CLFS 认证模式,如果它处于学习模式或强制模式,那么你就是易受攻击的,PoC 应该会生成一个 SYSTEM shell。
不幸的是,目前禁用该缓解措施会使你的机器暴露于内存损坏漏洞,因为 CLFS 仍然不能很好地处理日志文件,这就是第一个文件中存在该缓解措施的原因,所以目前除了等待微软发布补丁之外,没有其他解决方案。 如果你对这个仓库有问题,请通过 [email protected] 联系并说明你的疑虑。









