Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

订阅源联系隐私© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
工具/GitHubGitHub/morpheuslord/winfihack
Wi-Fi审计密码攻击无线安全
GitHubmorpheuslord/winfihack

WinFiHack

一个Windows WiFi暴力破解工具,它使用一种极其古老的方法,但仍然有效,且无需外部依赖。

查看仓库
8017682年前Kitploit 审核通过
分享

WinFiHack

__        ___       _____ _ _   _            _
\ \      / (_)_ __ |  ___(_) | | | __ _  ___| | __
 \ \ /\ / /| | '_ \| |_  | | |_| |/ _` |/ __| |/ /
  \ V  V / | | | | |  _| | |  _  | (_| | (__|   <
   \_/\_/  |_|_| |_|_|   |_|_| |_|\__,_|\___|_|\_\

WinFiHack 是我个人尝试重写之前项目 Brute-Hacking-Framework's 的主WiFi破解脚本的娱乐性尝试,该脚本使用 netsh 和原生 Windows 脚本创建了一个 WiFi 暴力破解器。这绝不是快速脚本,也不是实现相同破解的优越方法,但它不需要外部库,只需要 Python 和 Python 脚本。

安装

所需包很少,甚至几乎没有😅。安装命令如下:

pip install rich pyfiglet

就这样。

功能

列出功能如下:

  • 总体功能:
    • 我们可以使用自定义界面或非默认界面来运行攻击。
    • 清晰定义了使用 netsh 以及列出和利用目标的方法。
    • 可升级性
  • 代码方面功能:
    • 基于 rich 的交互式菜单驱动系统。
    • 界面、目标和密码文件的通用性。

工作原理

以下是暴力破解器的工作流程:

sequenceDiagram
    participant User
    participant Tool
    participant Interface
    participant Network
    participant File
    participant Attack

    User->>Tool: Provide interface (default: Wi-Fi)
    Tool->>Interface: Disconnect all active network connections
    Interface->>Network: Search for all available networks
    User->>Tool: Set target network
    User->>Tool: Input password file (default: ./wordlist/default.txt)
    Note over Tool: Ready to run the attack
    Tool->>Attack: Begin password loop
    loop For each password
        Attack->>File: Generate and store custom XML
        Attack->>Network: Attempt connection
        Network->>Attack: Verify connection (1 packet ping to Google)
        alt Ping successful
            Attack->>User: Connection established (Success)
        else Ping failed
            Attack->>User: Output failed
        end
    end
  • 提供界面:

    • 用户需要提供工具使用的网络接口。
    • 默认情况下,接口设置为 Wi-Fi。
  • 搜索并设置目标:

    • 用户必须搜索并选择目标网络。
    • 在此过程中,工具执行以下子步骤:
      • 断开所选接口的所有活动网络连接。
      • 搜索范围内的所有可用网络。
  • 输入密码文件:

    • 用户输入密码文件的路径。
    • 密码文件的默认路径为 ./wordlist/default.txt。
  • 运行攻击:

    • 目标设置完成且密码文件就绪后,工具即可发起攻击。
  • 攻击过程:

    • 攻击涉及遍历所提供文件中的每个密码。
    • 对于每个密码,执行以下步骤:
      • 生成并存储用于连接尝试的自定义 XML 配置。
      • 工具尝试使用生成的 XML 和当前密码连接到目标网络。
      • 为验证连接尝试是否成功,工具向 Google 执行“1 次包 ping”。
      • 如果 ping 失败,则连接尝试被视为失败,工具继续尝试列表中的下一个密码。
      • 循环继续,直到收到成功的 ping 响应,表示连接尝试成功。

如何运行

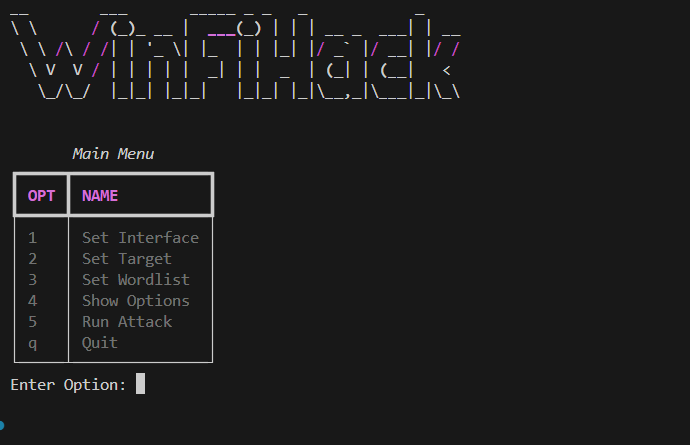
安装所有包后,只需运行 python main.py,其余就顺其自然了👍。请确保在 Windows 上运行,因为此工具在其他操作系统上无法工作。 界面如下: image
贡献

贡献方式:

  • 首先克隆: 先将仓库克隆到您的开发环境中并进行编辑。
  • 注释: 如果您能添加注释解释您的观点并说明升级内容,我将不胜感激。
  • 提交: 提交 PR,以便我验证更改并在必要时批准。
下载工具

最受欢迎

查看全部 →

发现我们社区最常用的工具。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 终极 OSINT 工具包:调查图谱、置信度评分、别名家族、地图、时间线和报告。49 个模块、400+ 个站点,无需 API 密钥。

    806
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock 一键执行应用(CVE-2026-43499)

    523
  • 3

    ARTEX

    baarai/artex

    基于LLM的多智能体自主渗透测试平台,具备规划器/执行器智能体、资产与探索图谱、MITM流量记录以及漏洞复测功能。

    441
  • 4

    redforge

    cybersecurity91/redforge

    浏览器端红队工具包,包含 102 个离线工具,用于侦察、载荷生成、凭据攻击、加密、编码和交战报告。

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT 平台,可将 Shadowserver 报告导入 MongoDB,并将其重放为交互式地图、分析、发现、公告和高管仪表板。

    270
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI原生网络安全的行动系统——在这里,意图转化为受治理的执行,证据沉淀为运营记忆,每一次操作都让下一次更出色。

    264

探索所有工具

浏览我们的工具集合

查看所有工具 →