产品: Ekushey Project Manager CRM
版本: 5.0
漏洞: 存储型跨站脚本(XSS)
CWE: CWE-79
研究人员: LINDAN TRI SAPUTRA
初始报告: 2026 年 8 月 1 日
在 Ekushey Project Manager CRM 5.0 版本中发现了一个存储型跨站脚本(XSS)漏洞。该问题存在于应用程序设置中,具体位于 Name 字段内。用户可控的 HTML 输入在存储时未经过适当的清理或输出编码,导致页面渲染时执行任意 JavaScript。
设置 → Name
存储的值被渲染时,JavaScript 便会执行。
由于载荷存储在应用程序中,该问题会影响所有用户,而不仅仅是最初修改该设置的管理员。根据应用名称的渲染位置以及哪些用户可以访问这些页面,存储的载荷可能会在员工、客户或其他已认证用户的浏览器中执行。
CVE-2026-26211 的视频演示如下:
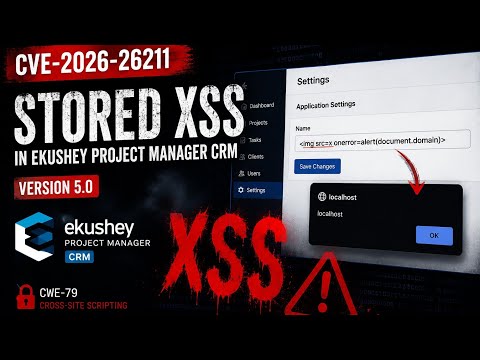
点击图片在 YouTube 上观看 PoC
直接链接: https://youtu.be/b8gRD9jpvak?si=otEalAgZexiENIfh
| 日期 | 事件 |
|---|---|
| 2026 年 8 月 1 日 | 漏洞已提交至 VulnCheck |
| 2026 年 8 月 | VulnCheck 验证了提交内容并确认其符合 CVE 分配条件 |
| 2026 年 8 月 | 分配 CVE-2026-26211 |
| 2026 年 8 月 25 日 | 应 VulnCheck 的要求发布公开技术披露 |
LINDAN TRI SAPUTRA
独立安全研究员
GitHub:https://github.com/LindHunt
本报告仅供教育和安全意识目的提供。所识别的漏洞已在公开发布之前以负责任的方式披露给供应商或相关协调机构(VulnCheck)。未经授权利用此漏洞是非法的,且不道德。
要修复此漏洞:
保持安全,保持警惕。