
针对 CVE-2026-39987 的安全研究与实验验证,该漏洞是影响 Marimo 终端 WebSocket 端点的缺失身份验证漏洞。
本项目记录了该漏洞的根本原因、本地复现结果、官方安全补丁以及在受控 Docker 环境中的回归测试。
| 字段 | 详情 |
|---|---|
| CVE | CVE-2026-39987 |
| 产品 | Marimo |
| 漏洞类型 | 缺失身份验证 / 预认证 RCE |
| CWE | CWE-306 |
| 严重程度 | 严重 |
| 测试的受影响版本 | 0.20.4 |
| 测试的已修补版本 | 0.23.0 |
| 受影响端点 | /terminal/ws |
| 安全公告 | GHSA-2679-6mx9-h9xc |
该漏洞源于 Marimo 终端 WebSocket 端点中缺失身份验证校验。
在受影响的实现中,终端可用性和应用模式会被检查,但未正确验证连接客户端的身份。
在存在漏洞的配置下,这可能会将服务器端终端功能暴露给未经身份验证的客户端。
本项目重点关注:
| 组件 | 配置 |
|---|---|
| 主机操作系统 | Windows 11 |
| 容器平台 | Docker Desktop |
| 易受攻击环境 | Marimo 0.20.4 |
| 已修补环境 | Marimo 0.23.0 |
| 容器 Python | Python 3.12 |
| 回归测试 | Python 3.13, pytest |
| 网络范围 | 仅限本地主机 |
两个 Marimo 版本均部署在独立的 Docker 环境中。
研究在本地受控系统上进行。
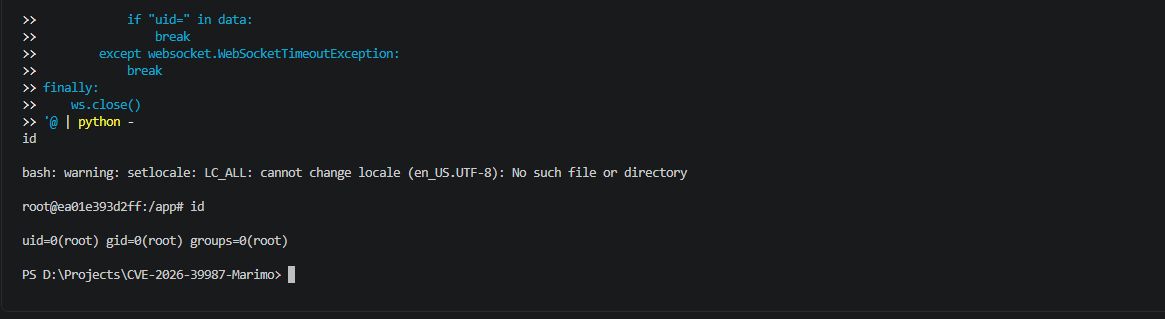
在未提供身份验证凭据的情况下,针对易受攻击的终端 WebSocket 端点进行了本地实验。
记录的实验在易受攻击的 Docker 容器内生成了服务器端命令输出。
观察到的执行上下文:
uid=0(root) gid=0(root) groups=0(root)
其他观察结果识别出了容器的主机名和工作目录。
这些发现与在隔离实验环境中成功复现所报告的预认证 RCE 漏洞的情况一致。
观察到的 root 权限仅限于容器执行环境。它们并不表明存在权限提升或对 Windows 主机的入侵。
实验证据:
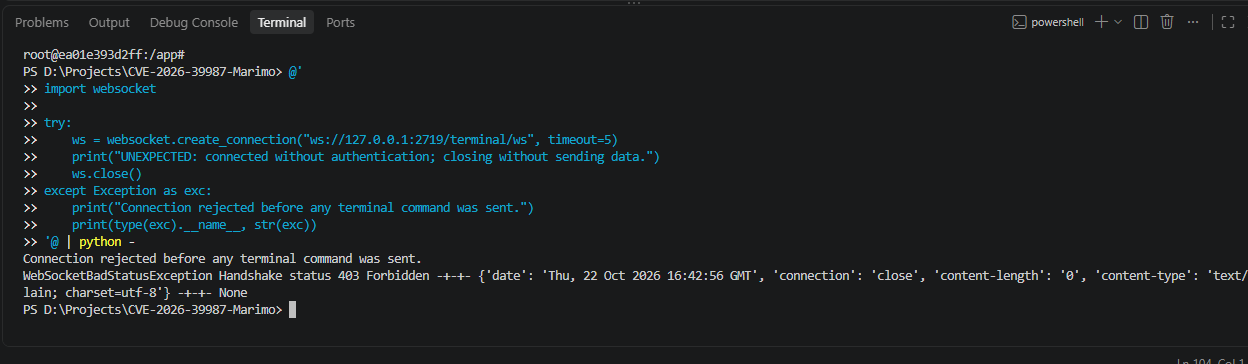
针对已修补的终端 WebSocket 端点执行了一次手动未认证连接尝试。
观察到的结果:
WebSocketBadStatusException
Handshake status 403 Forbidden
服务器在 WebSocket 握手期间拒绝了该连接。
实验证据:
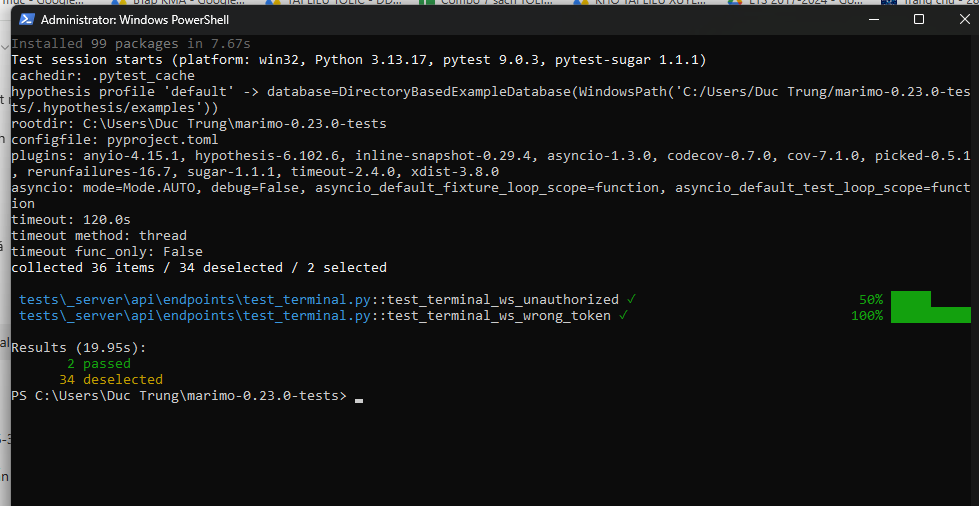
针对 Marimo 0.23.0 源代码执行了两项官方 Marimo 身份验证回归测试。
| 安全测试 | 结果 |
|---|---|
test_terminal_ws_unauthorized | 通过 |
test_terminal_ws_wrong_token | 通过 |
Pytest 摘要:
2 passed
34 deselected
这些测试验证了测试环境中预期的身份验证拒绝行为。
自动化测试使用了 Starlette 的 TestClient,并与基于 Docker 的手动验证分开运行。
证据:
受影响的 Marimo 0.20.4 终端 WebSocket 端点缺少官方安全补丁引入的身份验证校验。
该补丁在启用身份验证时,会在允许终端 WebSocket 处理之前添加身份验证检查。
本研究考察了:
terminal.py 中的官方补丁变更。test_terminal.py 中的身份验证回归测试。官方补丁: Marimo PR #9098
| 文档 | 描述 |
|---|---|
| Marimo 概述 | 应用与漏洞背景 |
| 根本原因分析 | 缺少身份验证校验 |
| WebSocket 流程分析 | 连接流程示意图 |
| 补丁差异分析 | 官方安全补丁分析 |
| 安全验证 | 手动实验与回归测试 |
| 安全研究报告 | 汇总的技术发现 |
| 缓解措施与建议 | 修复与防御措施 |
建议的修复方案是将受影响的 Marimo 安装升级到 0.23.0 版本或更新的受维护版本。
其他防御性建议包括:
详情请参阅 mitigation.md。
本项目出于教育和经授权的安全研究目的而开展。
测试仅限于隔离的 localhost 环境。
漏洞版本的实验结果记录在本地,尚未由独立研究人员独立复现。
本研究未演示主机操作系统的失陷,也未演示超出容器进程现有权限的权限提升。
仅执行了两个选定的官方回归测试。未运行完整的 Marimo 测试套件。
研究重点: 漏洞分析、受控实验验证、WebSocket 身份验证、源代码审查以及安全补丁验证。








