ADFT 是一个集成本地 Web UI 的离线 Active Directory / Windows 调查工具包。
本次官方 v1.0 版本提供一个完整的产品面:
ADFT 摄入导出的证据,将所有支持的源转换为标准 JSONL,应用确定性检测和关联,计算观察到的 AD 暴露分数,重建攻击进程,并生成调查和加固工件。
ADFT 分析离线 Windows / AD / SIEM 导向的数据集,并通过 CLI 和集成 GUI 生成调查工件。
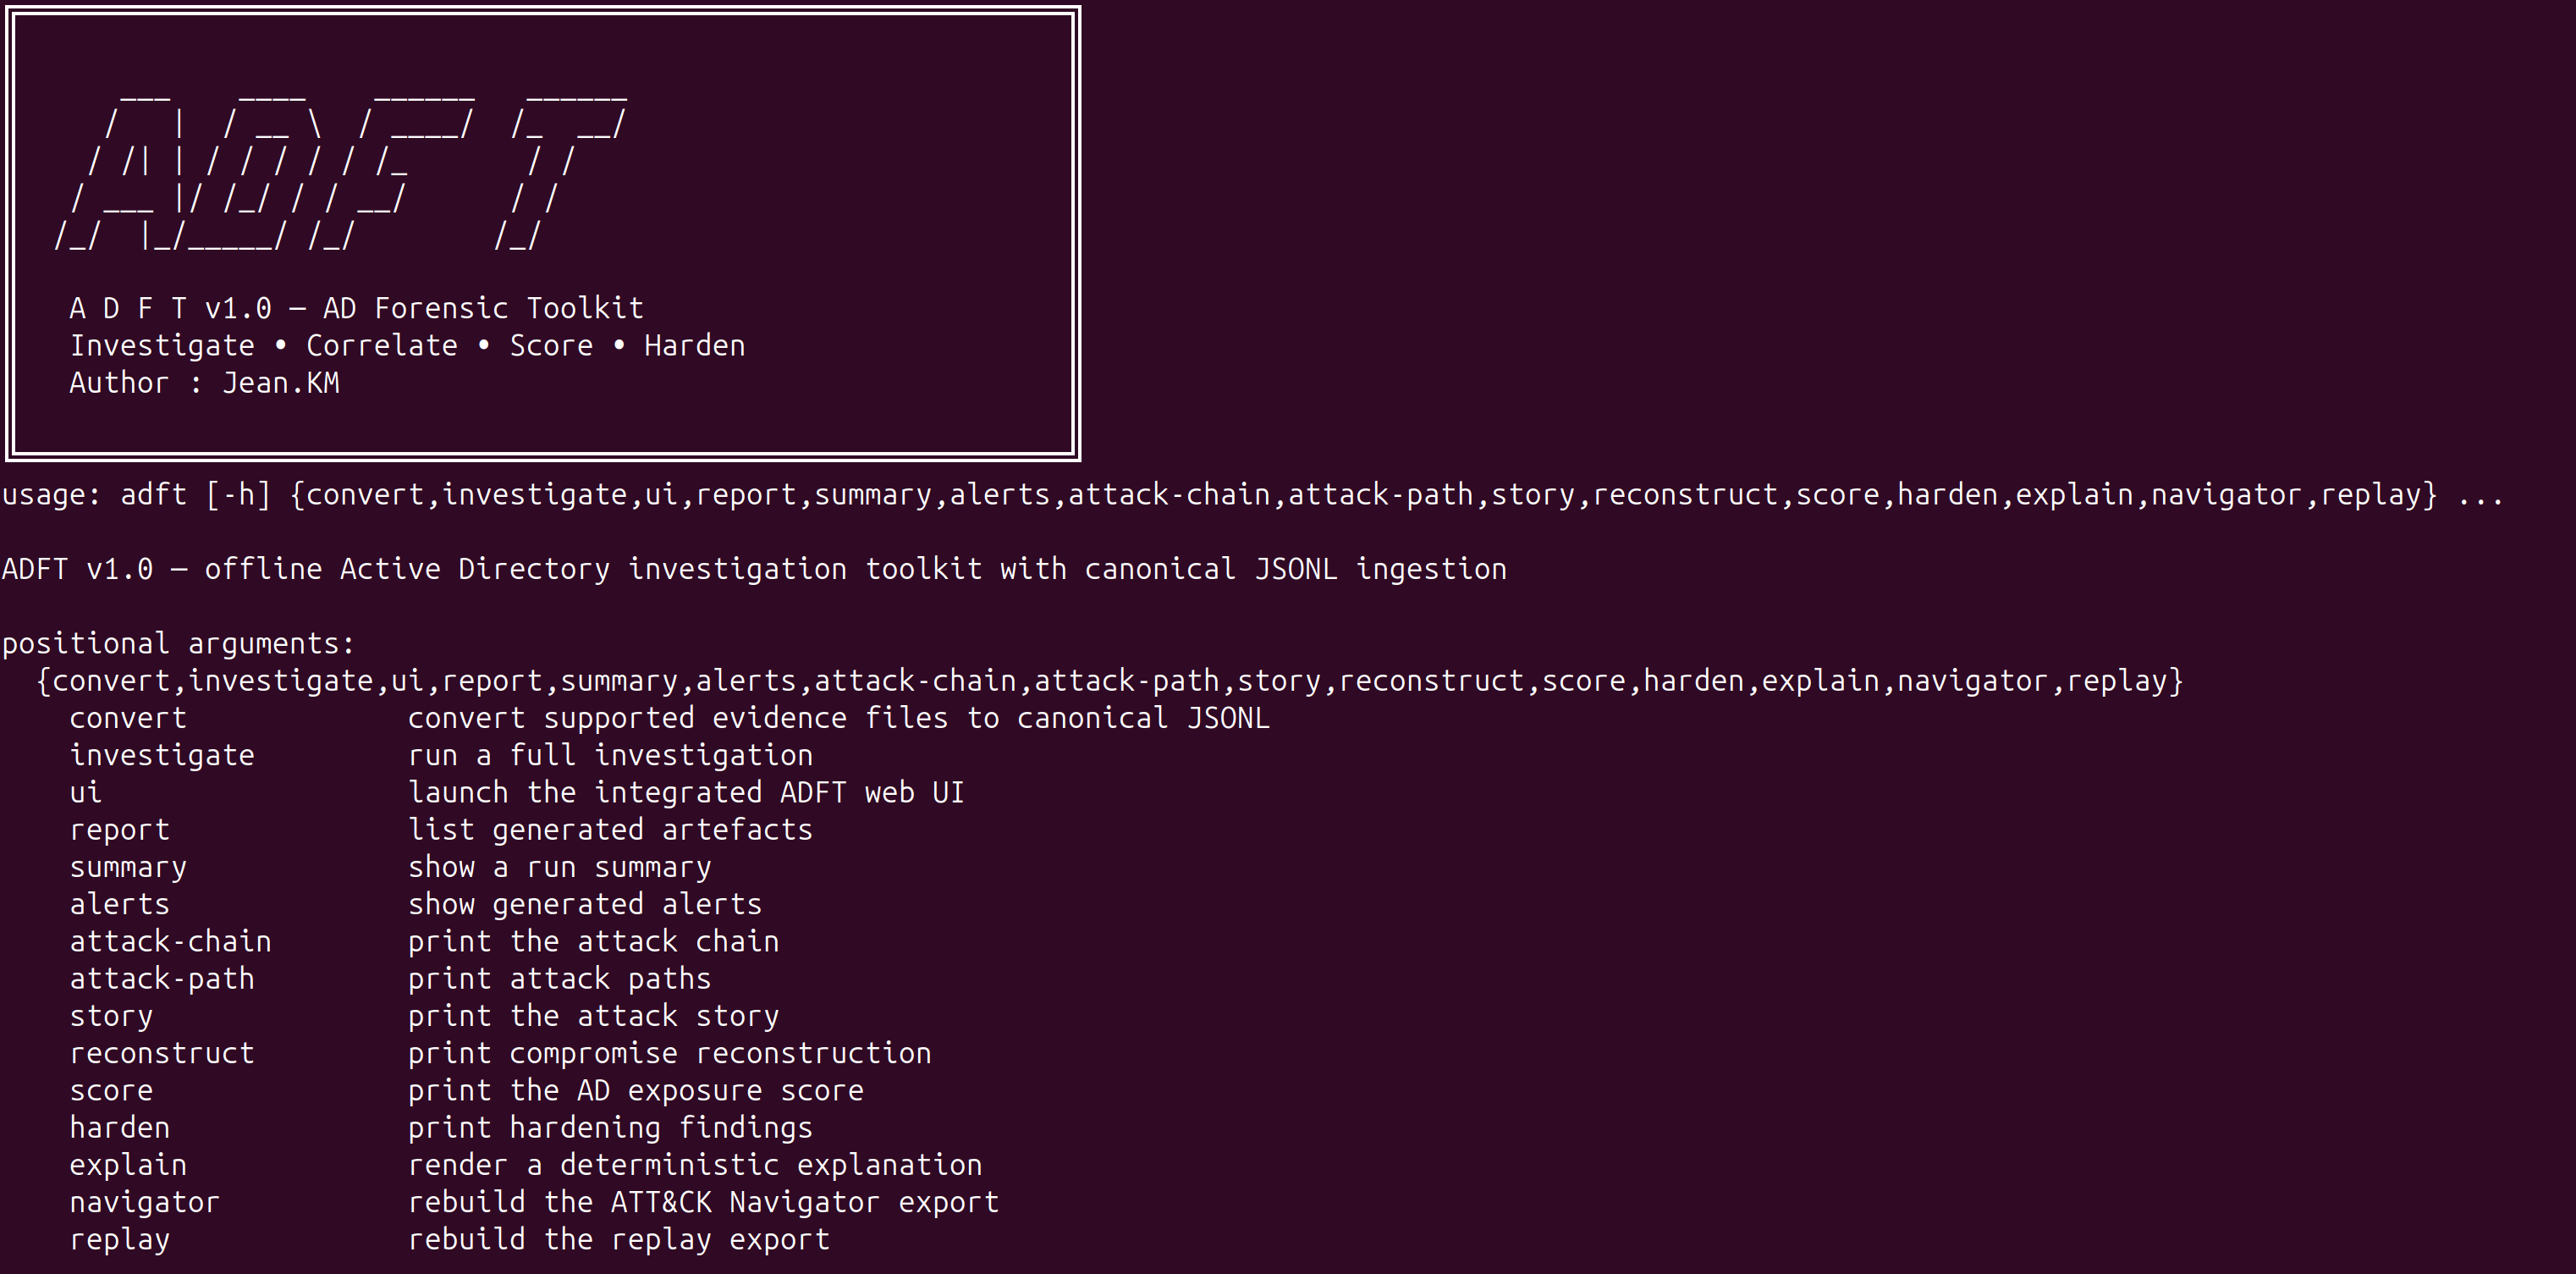
ADFT v1.0 支持:
ADFT 接受多种格式的源证据,并在分析前将其转换为标准 JSONL:
推荐一键安装:
./install_adft.sh
推荐用于真实 EVTX 验证:
./install_adft.sh --run-demo
手动安装:
python3 -m venv .venv
source .venv/bin/activate
pip install --upgrade pip
pip install -e ".[full]"
开发安装:
pip install -e ".[full,dev]"
详细依赖说明列在 docs/DEPENDENCIES.md 中。
仓库说明:pyproject.toml 是打包的权威来源。install_adft.sh 是 v1.0 官方完整安装路径,requirements-dev.txt 仍可供贡献者和 CI 使用。
adft convert test_logs -o converted_inputs
adft investigate test_logs/attack.json -o reports_core --format html json csv --export-events-jsonl
adft summary -o reports_core
adft alerts -o reports_core --full
adft score -o reports_core
adft story -o reports_core --full
adft attack-chain -o reports_core
adft attack-path -o reports_core
adft reconstruct -o reports_core --full
adft harden -o reports_core --dry-run --export-scripts reports_core/remediation
adft report -o reports_core
启动集成 GUI:
adft ui -o reports_gui --host 127.0.0.1 --port 8765
然后打开:
http://127.0.0.1:8765
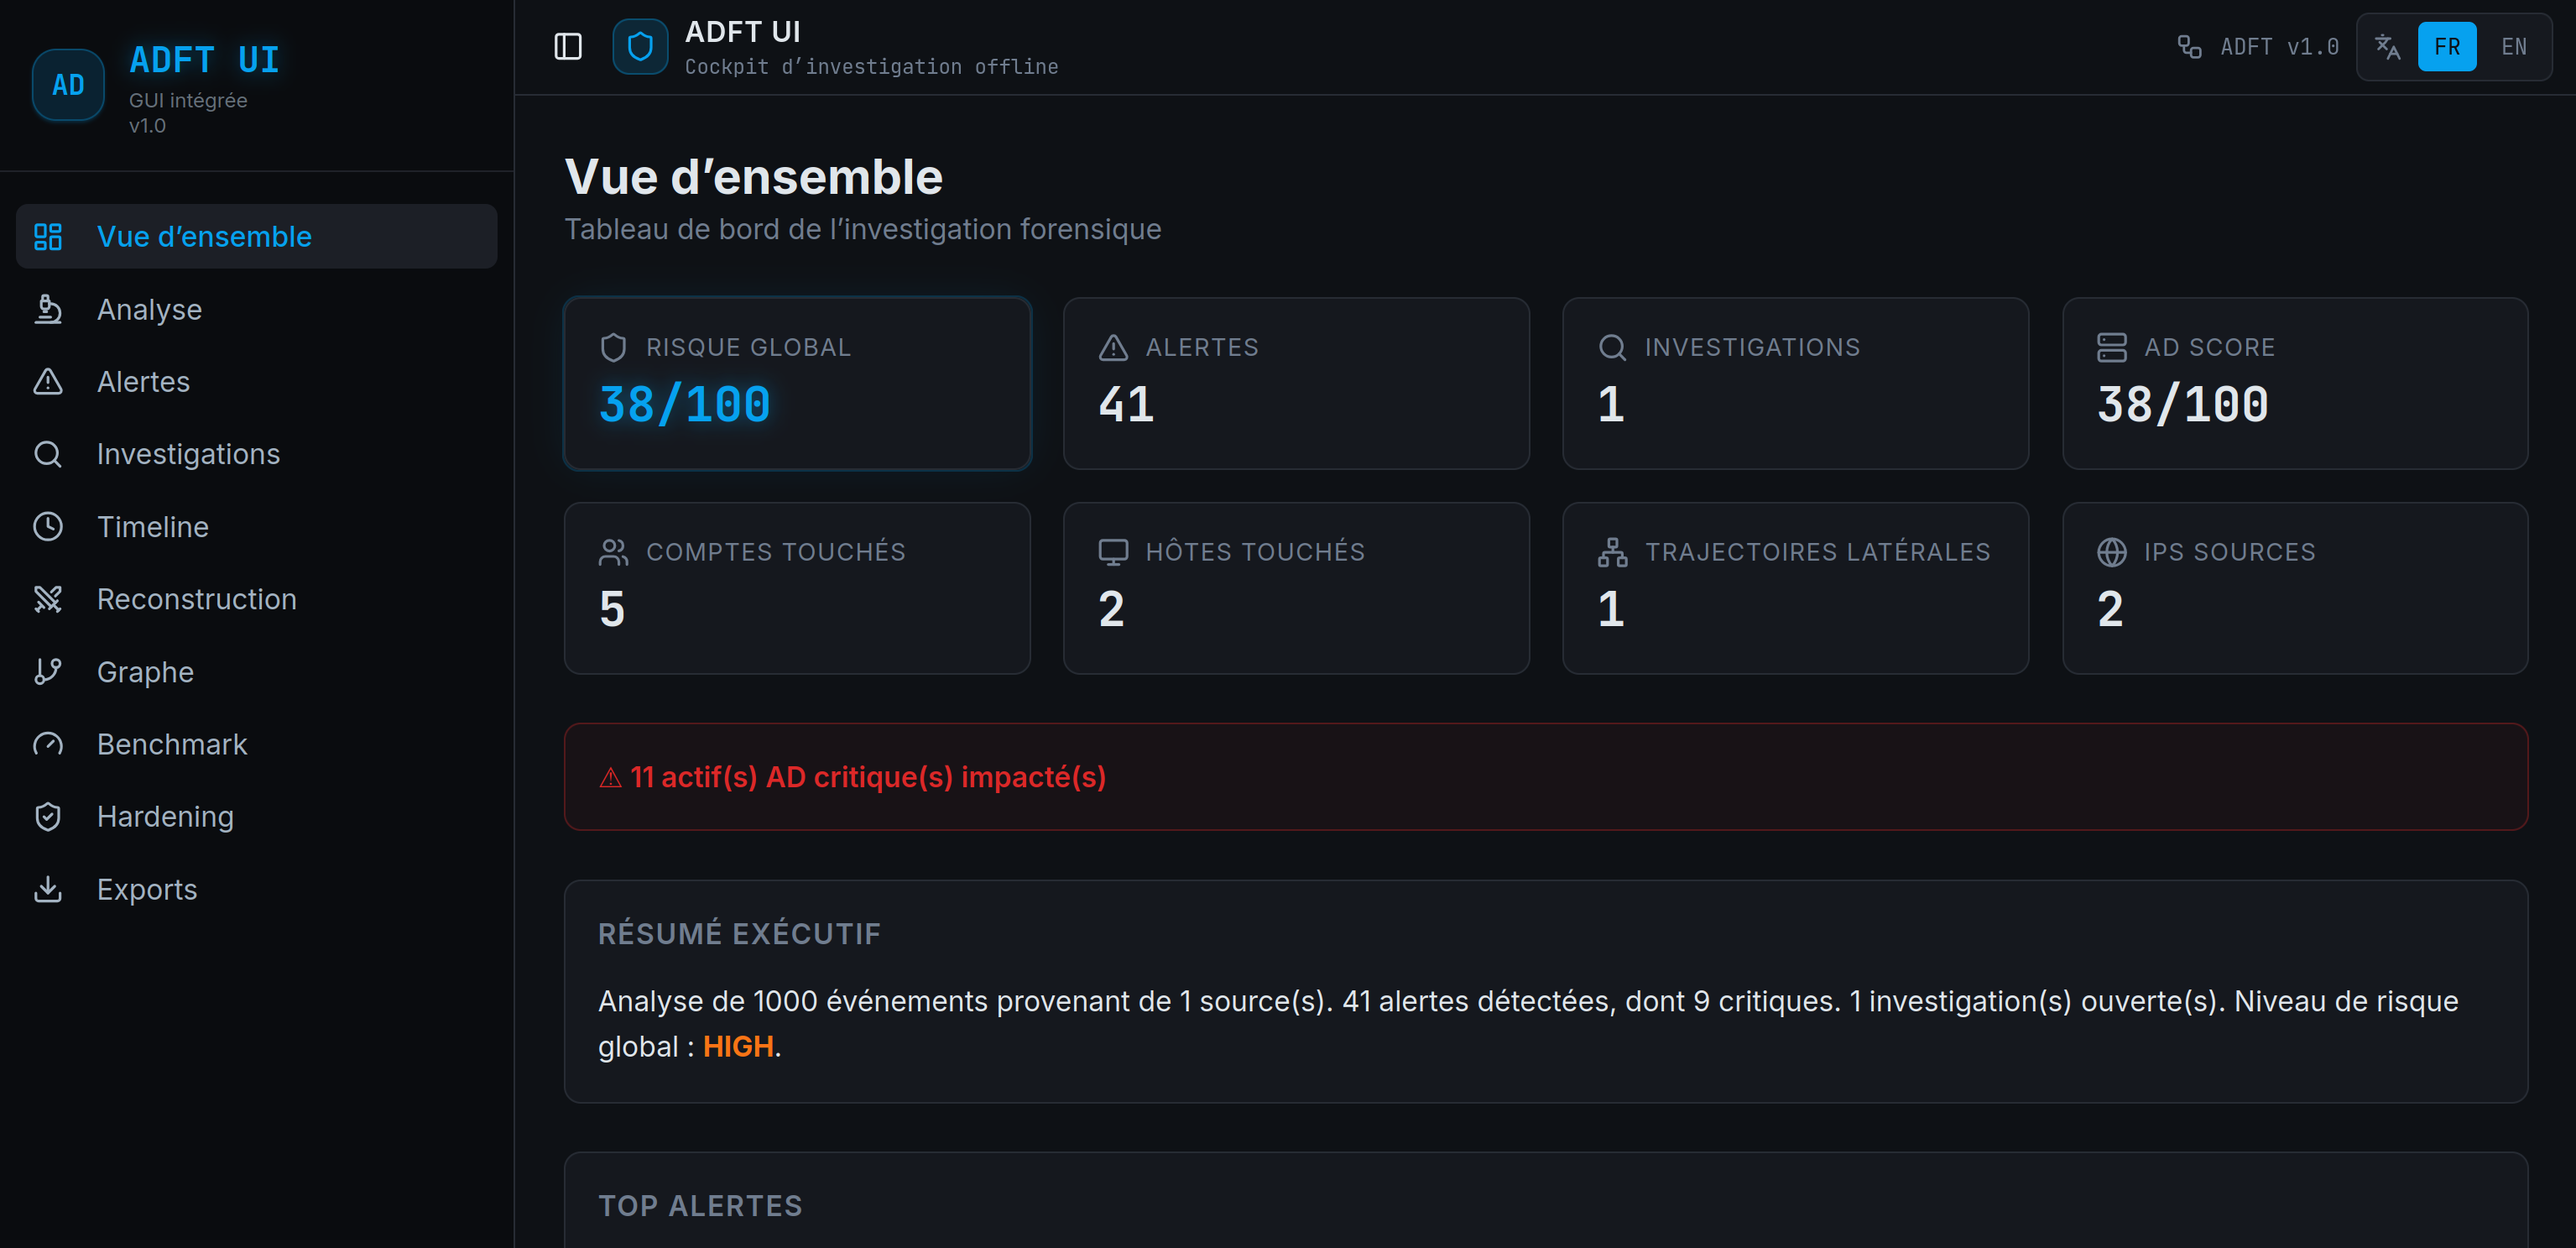
GUI 由后端驱动:上传、转换、调查、警报、时间线、重建、图形、基准测试、加固和导出视图读取真实的 ADFT 运行状态,而不是在浏览器中重放业务逻辑。
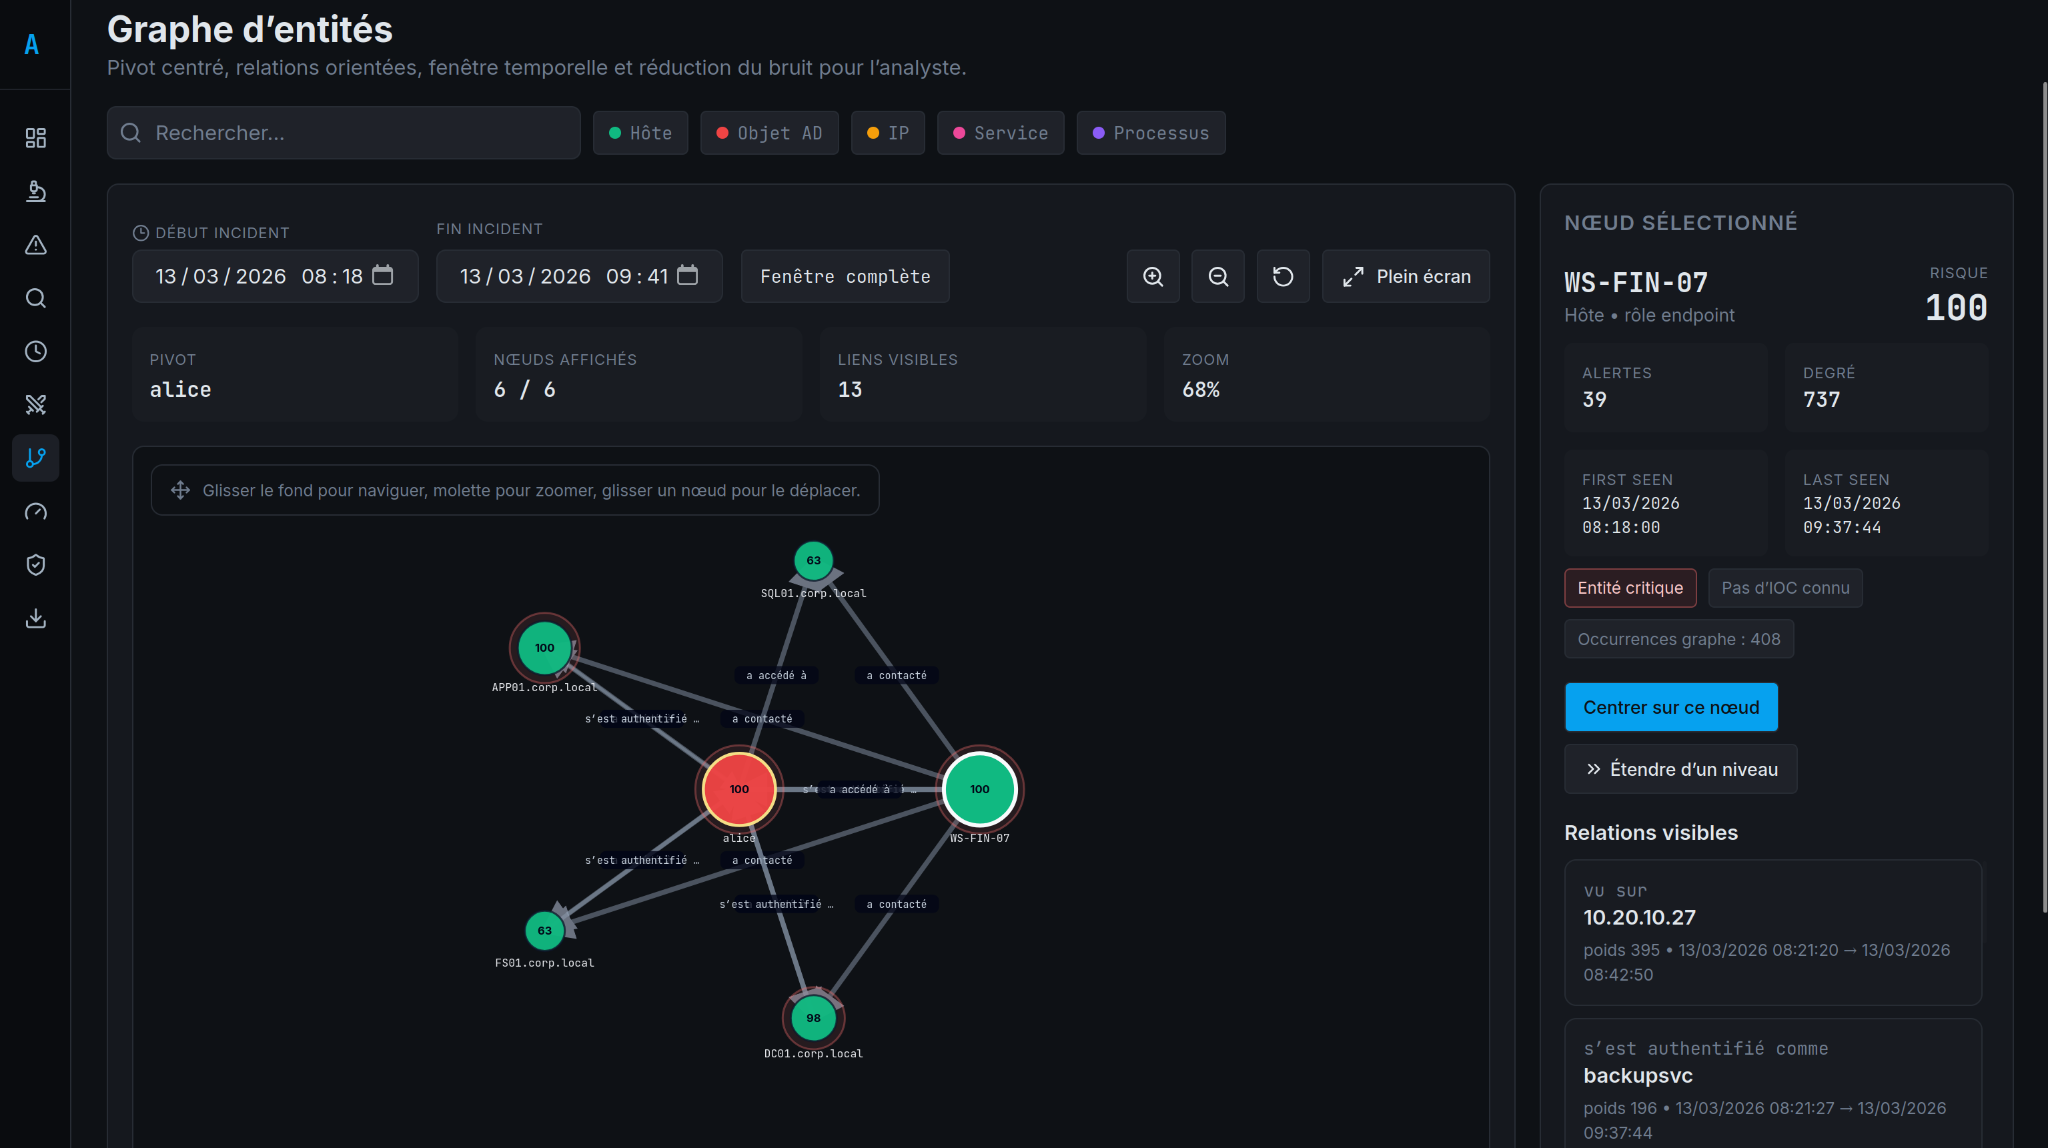
ADFT 支持从选定枢轴点进行基于图形的调查,包含可见的关系、时间范围设置和分析师导向的导航。
adft_report.htmladft_report.jsonadft_report.csvattack_navigator_layer.jsonadft_replay.jsonattack_graph.mmdadft_integrity.json.adft_last_run.jsonconverted_inputs/conversion_manifest.jsonhardening_scripts.zip after GUI or CLI hardening exportEVTX 是支持范围的一部分。
运行时,EVTX 转换需要 python-evtx。
缺少它,EVTX 输入将无法成功解析。 这就是官方 v1.0 版本推荐安装路径为:
./install_adft.sh
此 v1.0 版本附带 34 条规则,采用确定性、可解释的管道。
adft/
  cli/             command-line entry points
  core/            ingestion, normalization and data models
  detection/       deterministic rulepack and detection pipeline
  correlation/     alert grouping and campaign logic
  timeline/        timeline reconstruction
  graph/           entity graph and attack path analysis
  investigation/   case narrative and reconstruction helpers
  analysis/        scoring and data-quality analysis
  harden/          remediation and hardening logic
  reporting/       JSON, CSV and standalone HTML reports
  exports/         Navigator and replay exports
  ui_server.py     integrated HTTP server and GUI backend bridge
  webui_dist/      packaged web UI assets served by the backend
  datasets/        demo datasets used for smoke tests
frontend_source/
  src/             React/Vite source for the integrated GUI
pytest -q
python3 main.py investigate adft/datasets/ransomware_pre_encryption_campaign.json -o /tmp/adft_release_reports --format html json csv --export-events-jsonl
python3 main.py ui -o /tmp/adft_release_reports --host 127.0.0.1 --port 8765
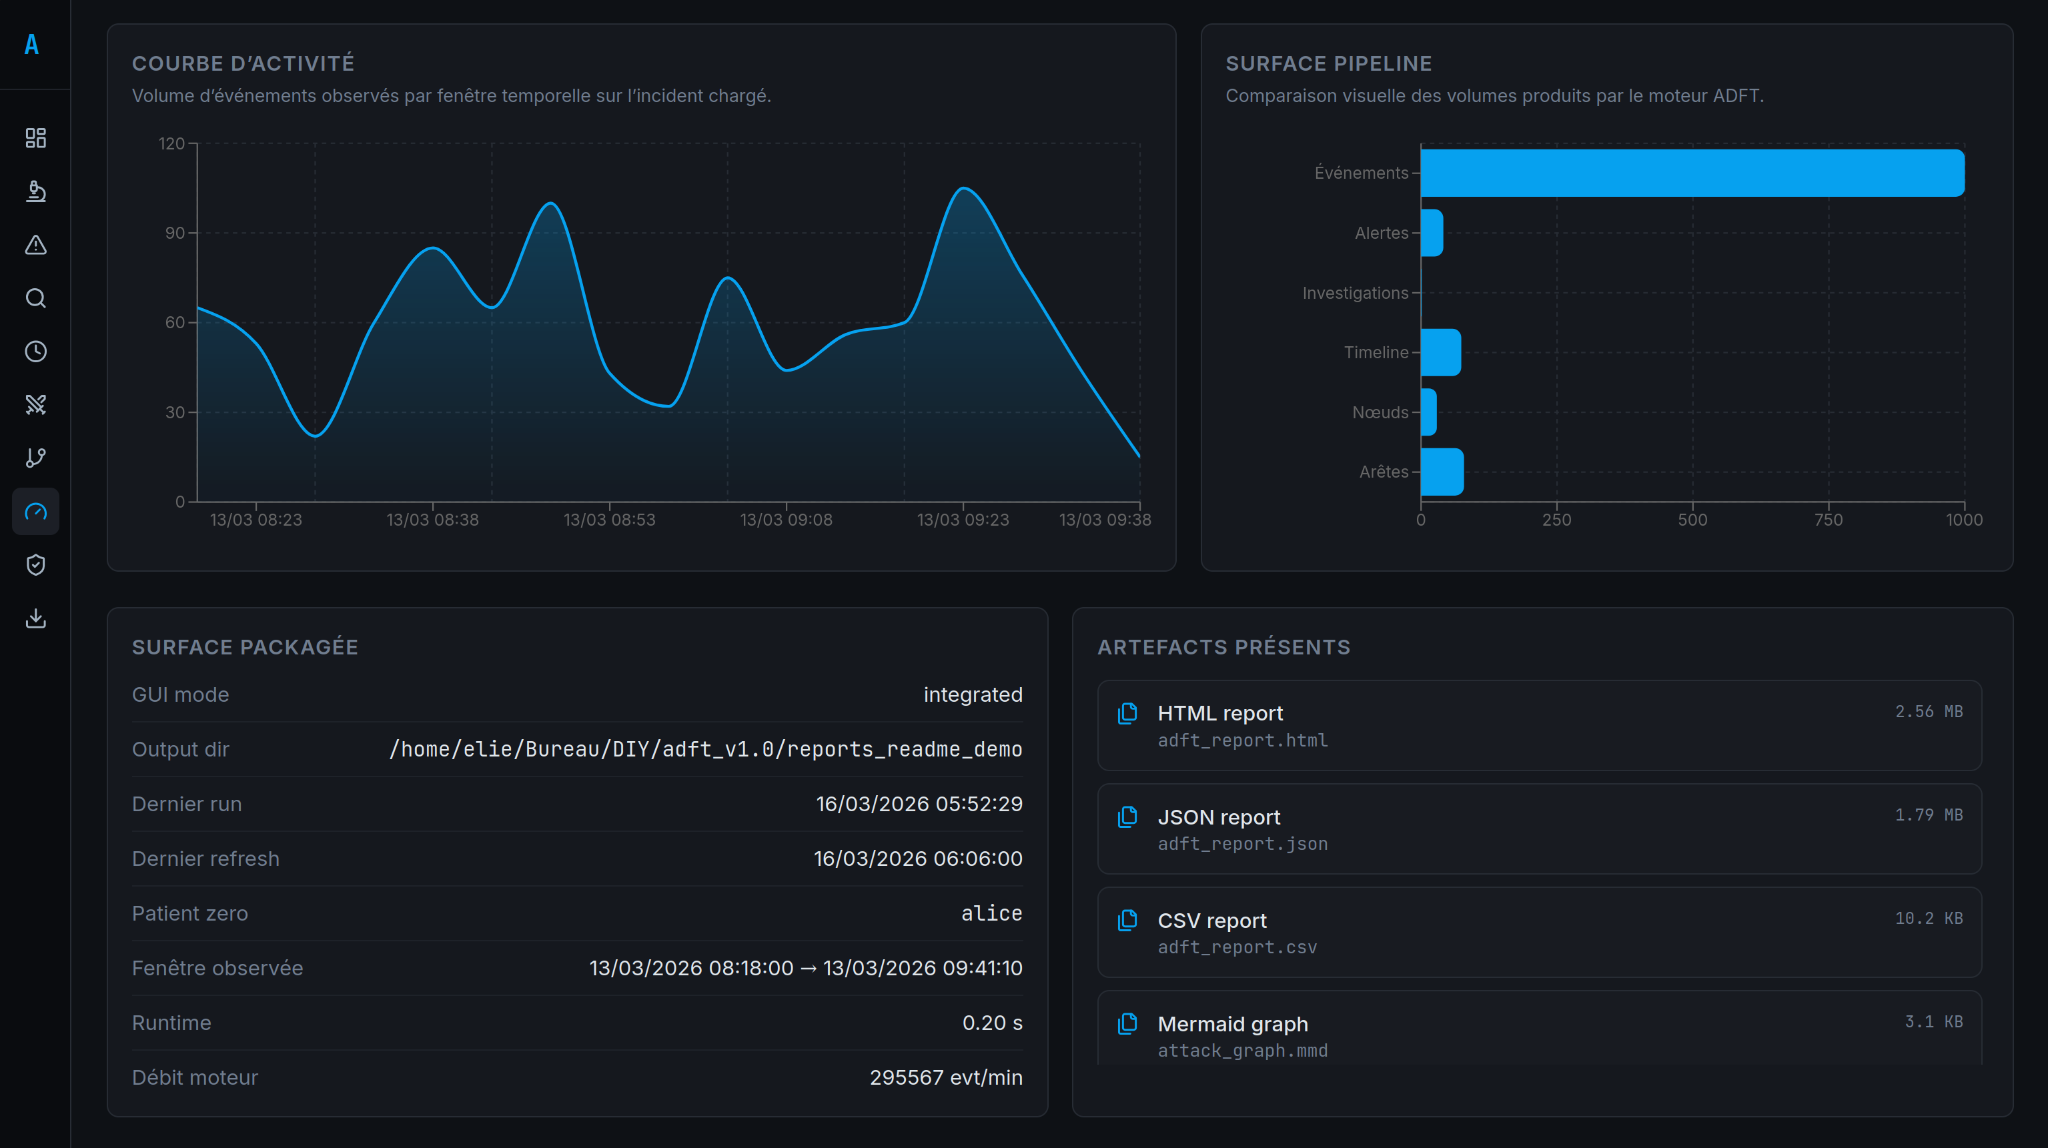
基准测试视图提供紧凑的产品验证界面,包含运行指标和打包版本检查。
另请参阅:
docs/TESTING.mddocs/ARCHITECTURE.mddocs/DEPENDENCIES.mddocs/RELEASE_VALIDATION.md集成 GUI 在顶部栏中包括持久的 FR/EN 语言切换开关。该选择存储在浏览器本地,并应用于主导航、屏幕和分析师面对的标签。
ADFT v1.0 附带 adft/datasets/ad_prod_investigation_post_siem_demo_1000_events.json,用于端到端的勒索软件演示,涵盖转换、时间线、图形、警报和导出。









