
Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

订阅源联系隐私© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
Security_incident_report — 基于 React2Shell(CVE-2025-55182) 漏洞复现入侵场景,并通过 Wazuh/Sysmon/Coraza WAF 日志进行事件分析与响应的 DFIR 项目 | Kitploit
工具/GitHubGitHub/kevin9480/security_incident_report
漏洞分析Web安全网络安全数字取证入侵检测事件响应日志分析实验室与实践
GitHub
kevin9480/security_incident_report

Security_incident_report

基于 React2Shell(CVE-2025-55182) 漏洞复现入侵场景,并通过 Wazuh/Sysmon/Coraza WAF 日志进行事件分析与响应的 DFIR 项目

查看仓库
363个月前尚未审核
分享

01. 基础设施构成

该项目的基础设施并未通过 IaC(Terraform 等)代码进行管理,而是采用安装 pfSense·Wazuh 后,在管理界面(GUI)中直接修改配置的方式构建。因此,这里记录的并非"代码",而是网络拓扑图、各配置界面的截图,以及更改了哪些值、为何更改,以便能够复现。

网络构成

以 pfSense 为基准,将外部(WAN)与内部(LAN)分离,并通过交换机将内部网络进一步划分为 4 个区域。
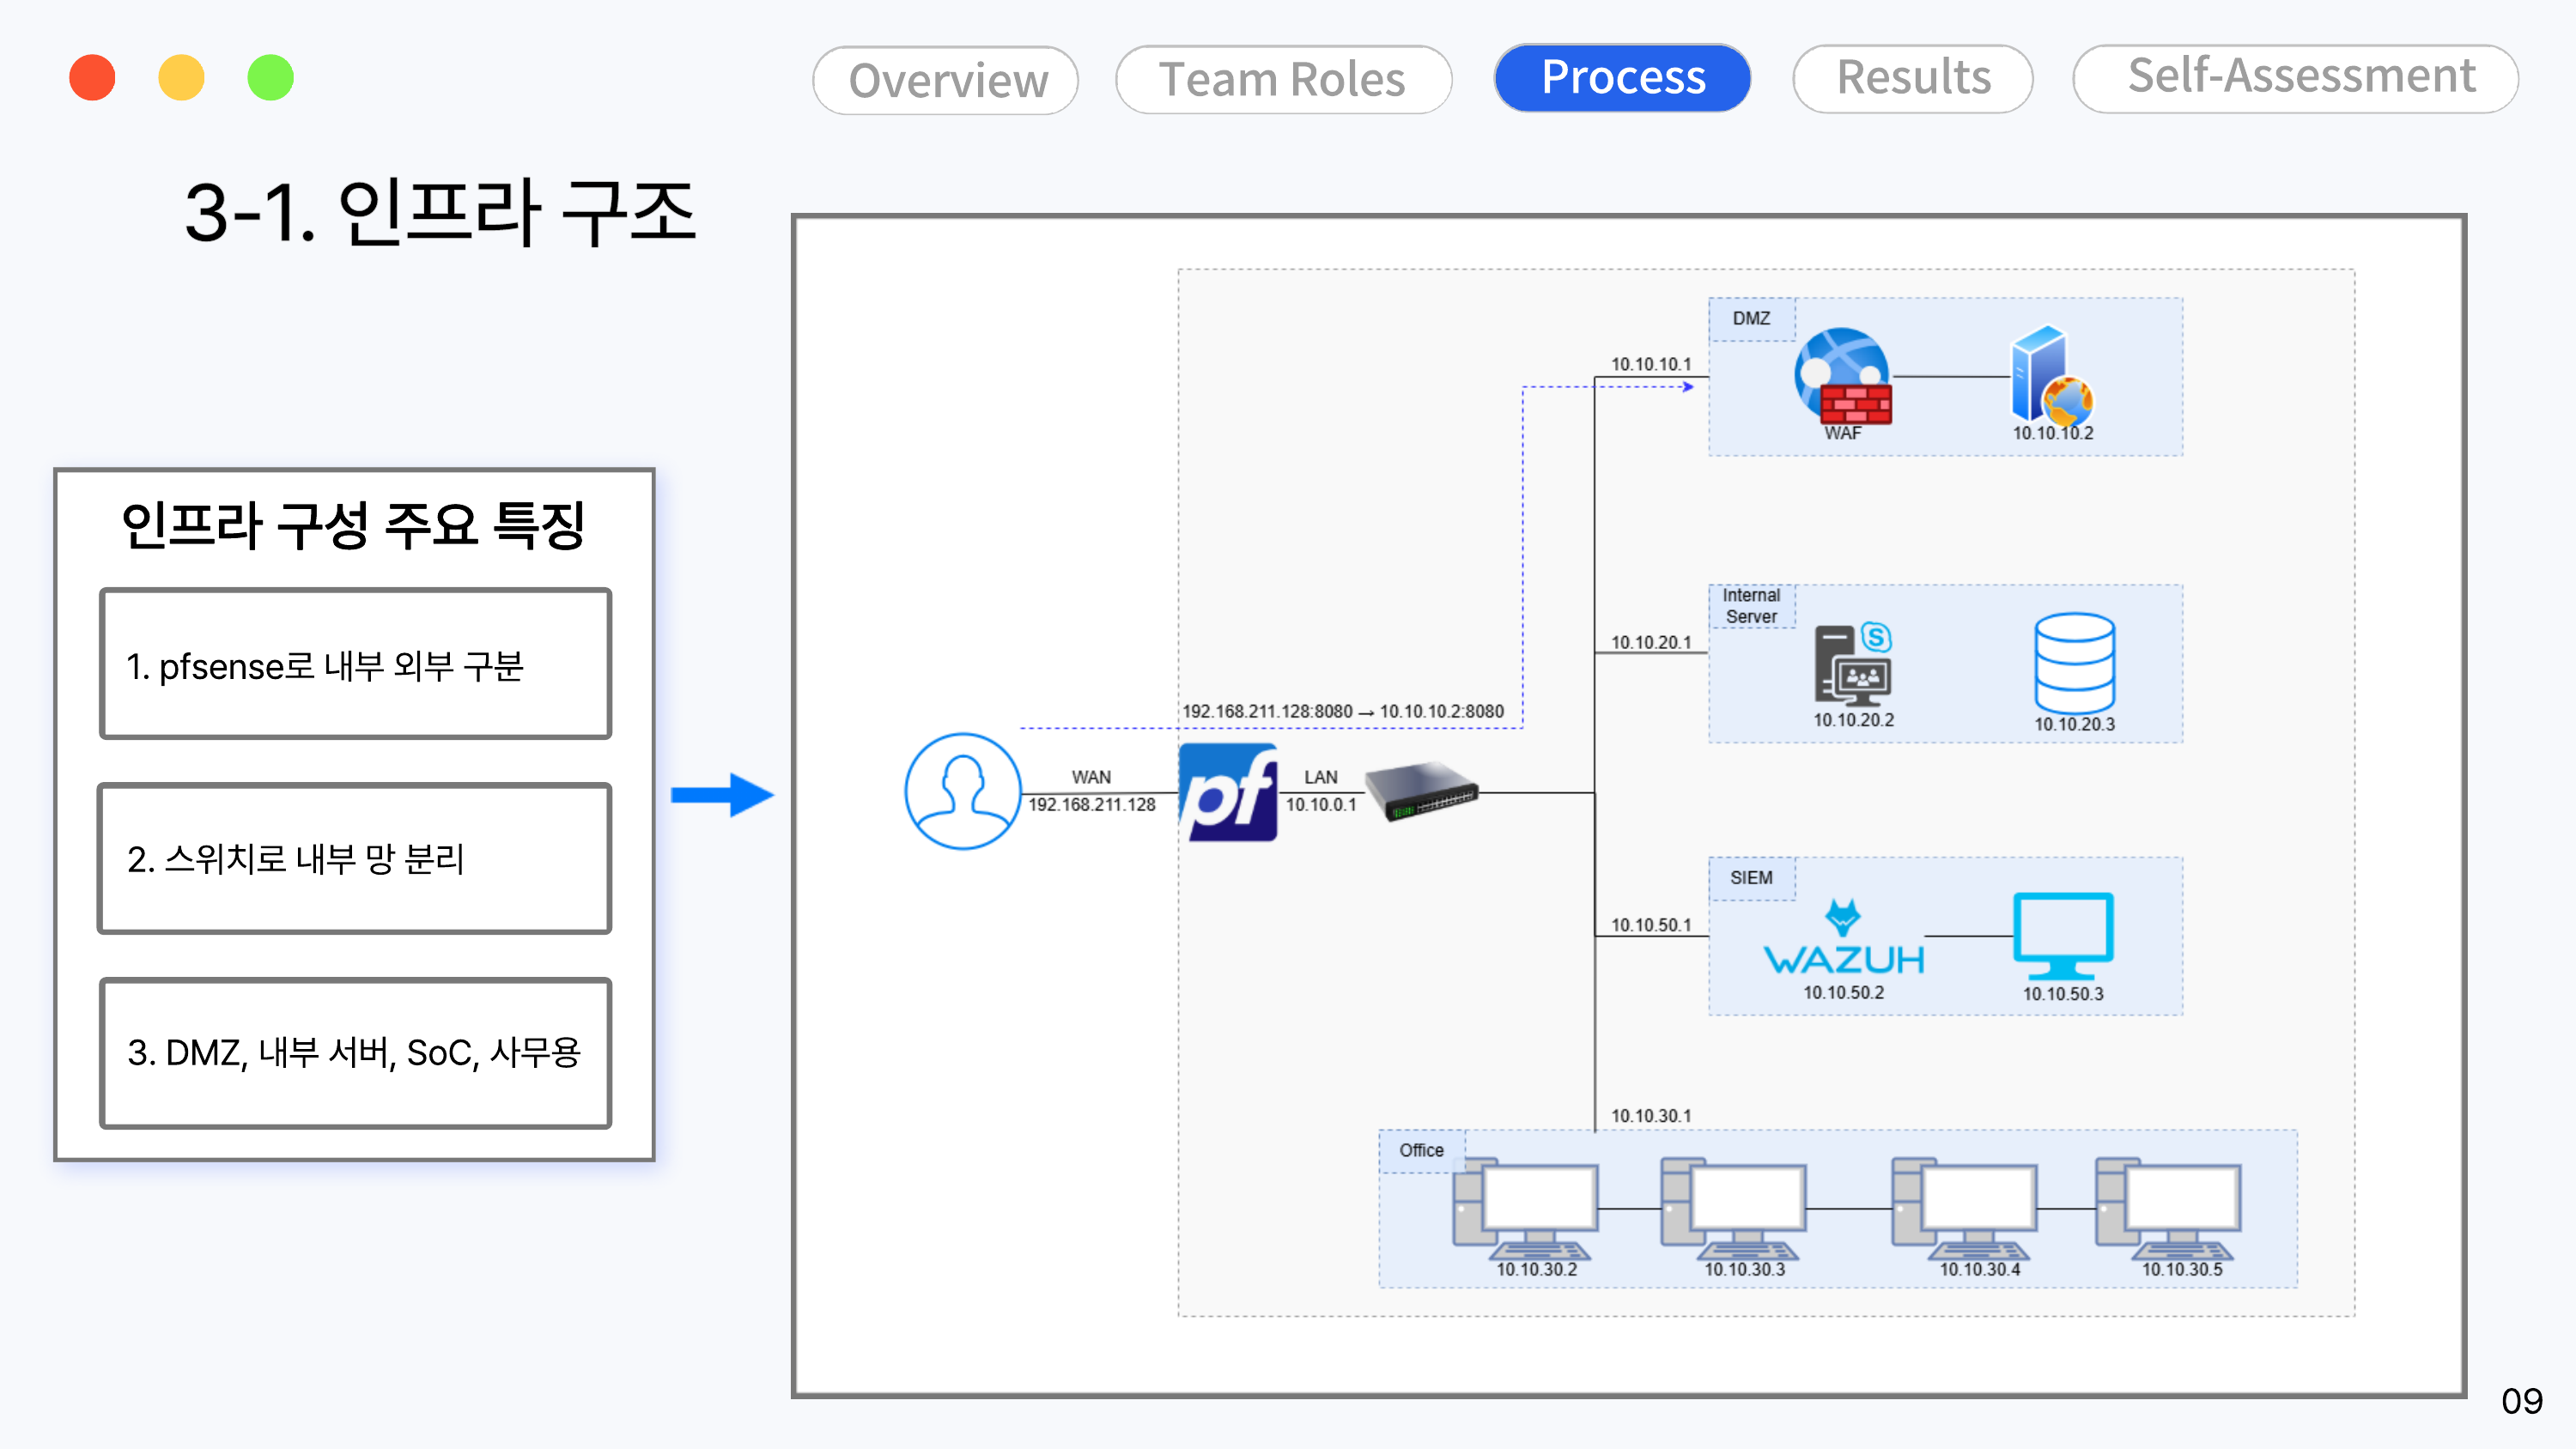
基础设施结构图

区分目标系统IP 网段作用
DMZWEB01 (WAF + WAS)10.10.10.0/24对外暴露的 Web 服务
Internal ServerInternal Portal + DB0110.10.20.0/24内部门户、帖子/附件数据库
SIEMWazuh10.10.50.0/24安全事件收集与分析
OfficePC-USER01~0410.10.30.0/24办公 PC(用户终端)

pfSense 配置

这里仅整理了基本安装后实际更改的配置。(反映整体方案流程的内容请参考 04-response)

禁用 Offloading — System - Advanced - Networking

若数据包相关处理不由 CPU 执行,而是直接由 NIC 处理,Suricata 将无法检查数据包,因此已将 hardware checksum/TCP segmentation/large receive offload 全部禁用。
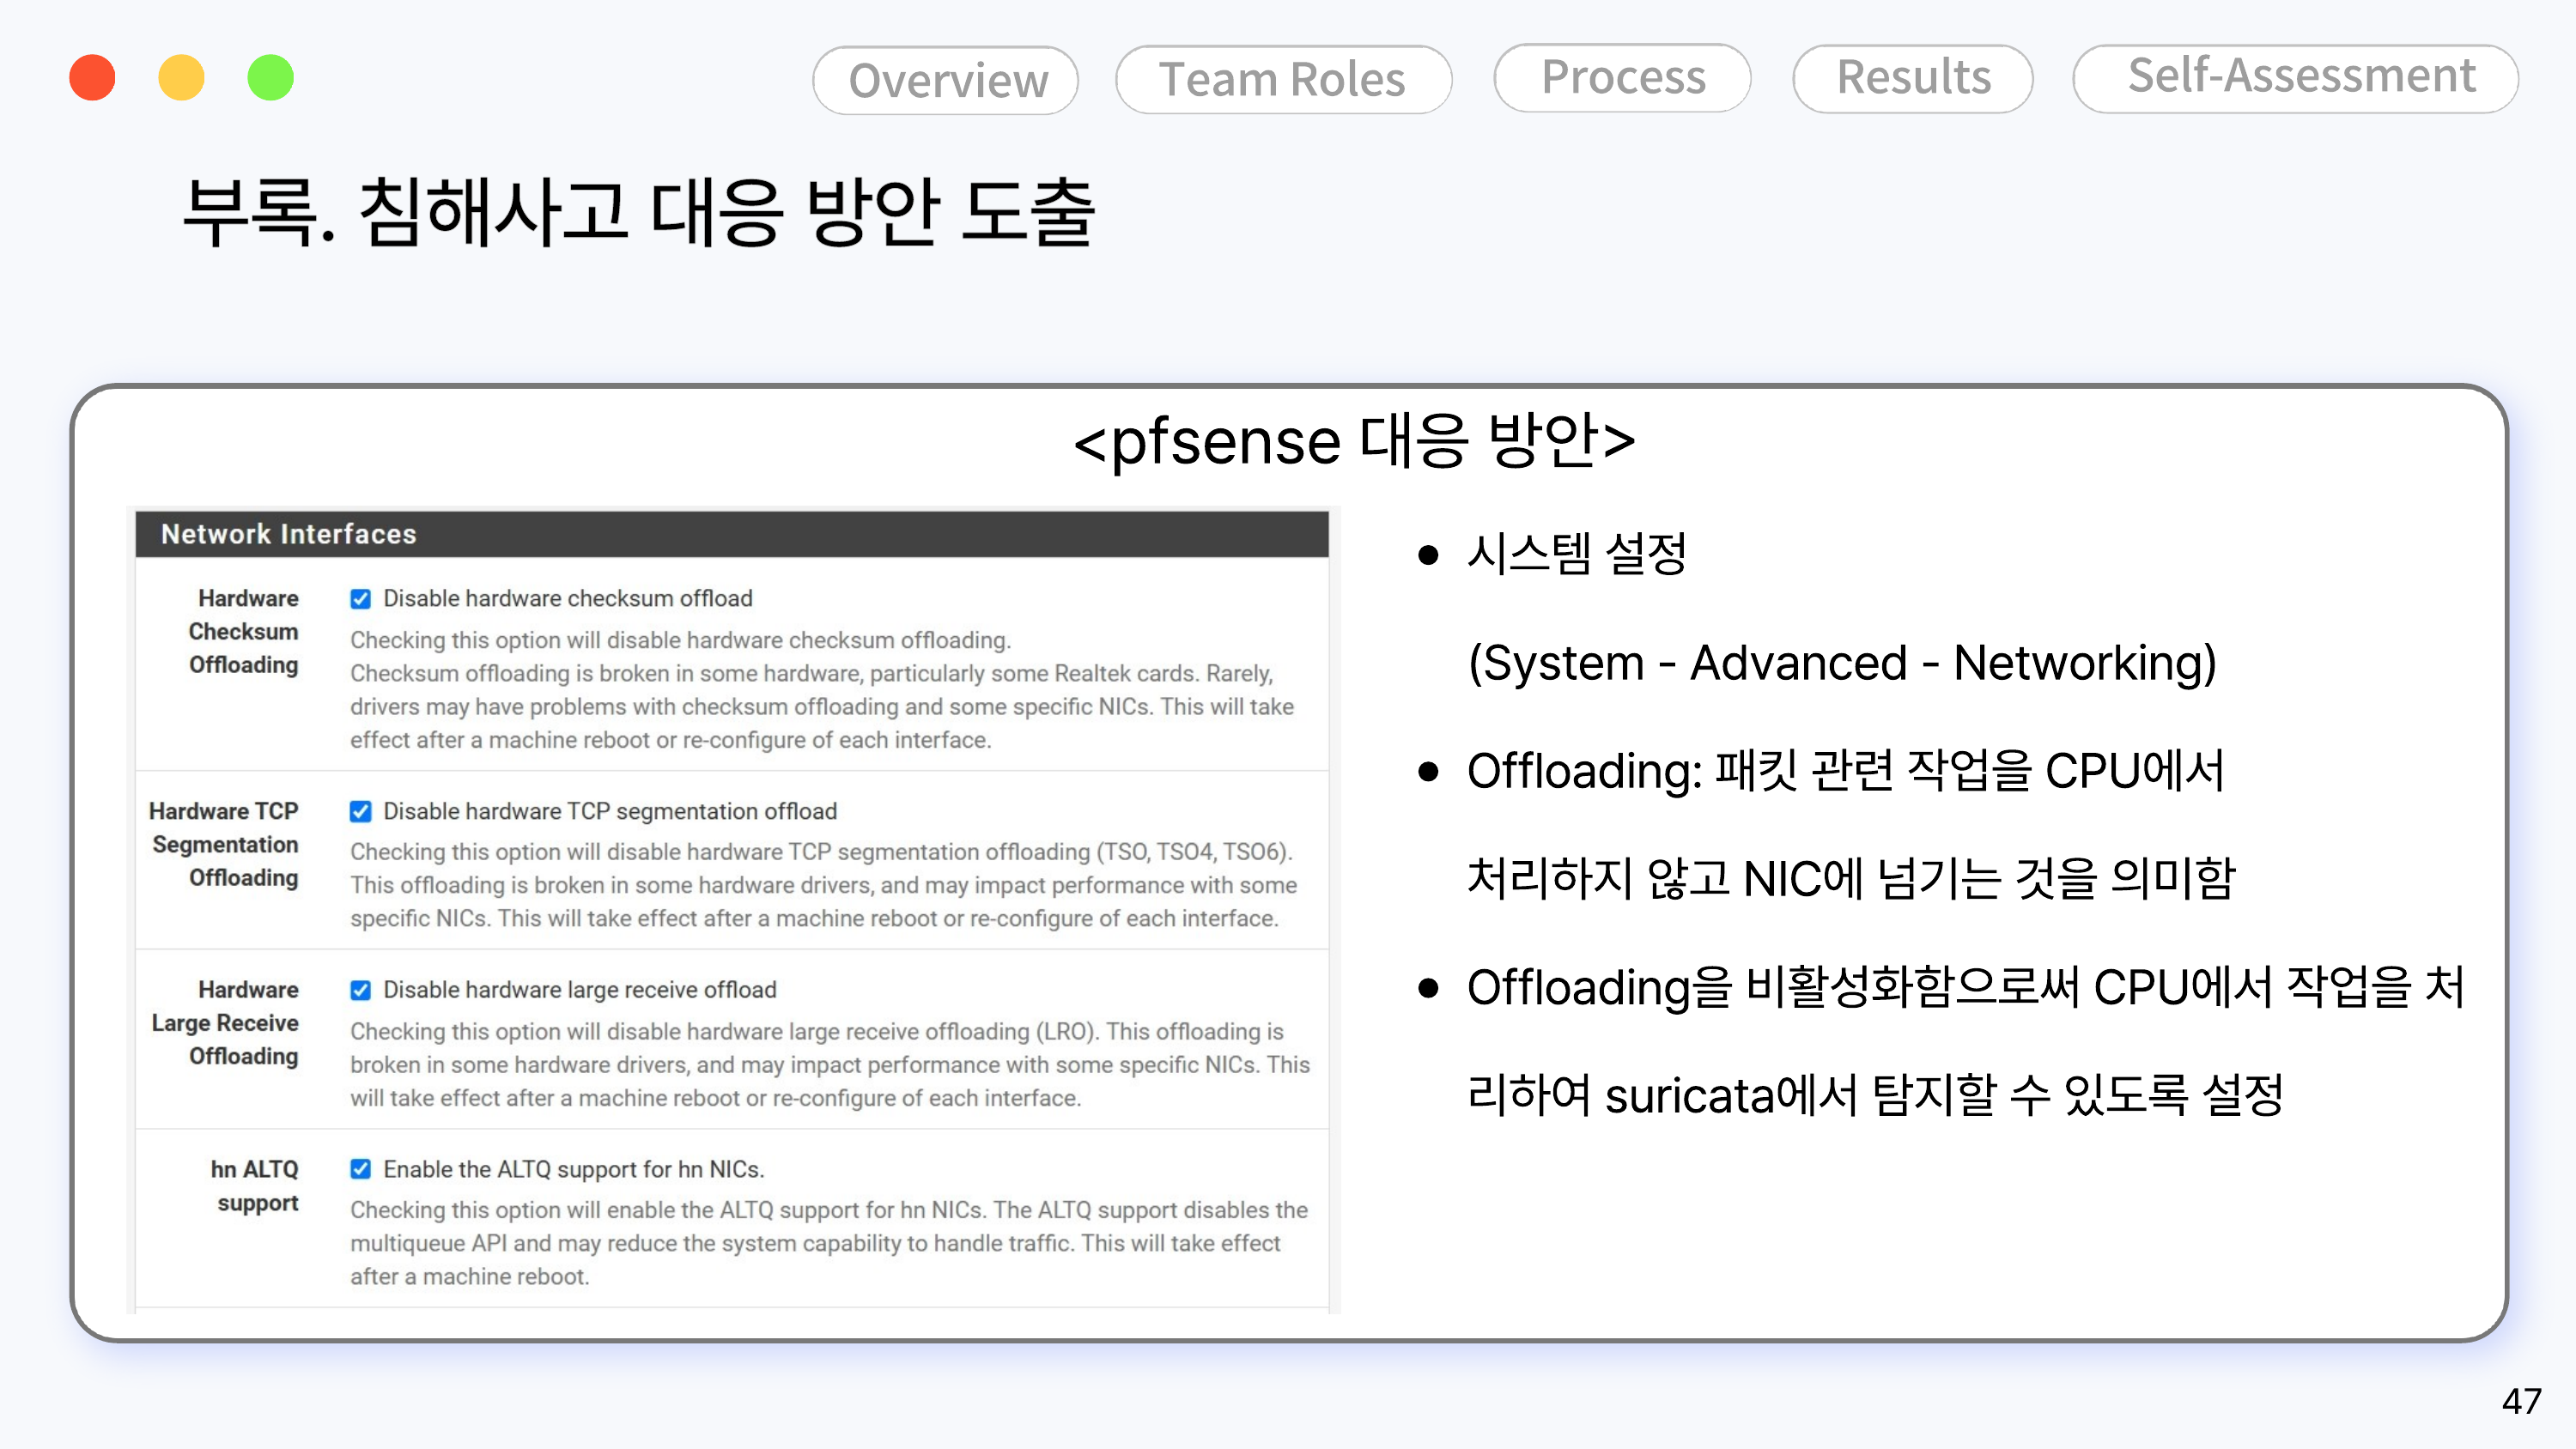
pfSense Offloading 设置

Alert & Block 设置 — Services - Interfaces - WAN - WAN Settings

为使 Suricata 自动阻断其检测到的攻击者 IP,已启用 Block Offenders,并将 IPS Mode 设为 Legacy,同时启用了 Kill States。
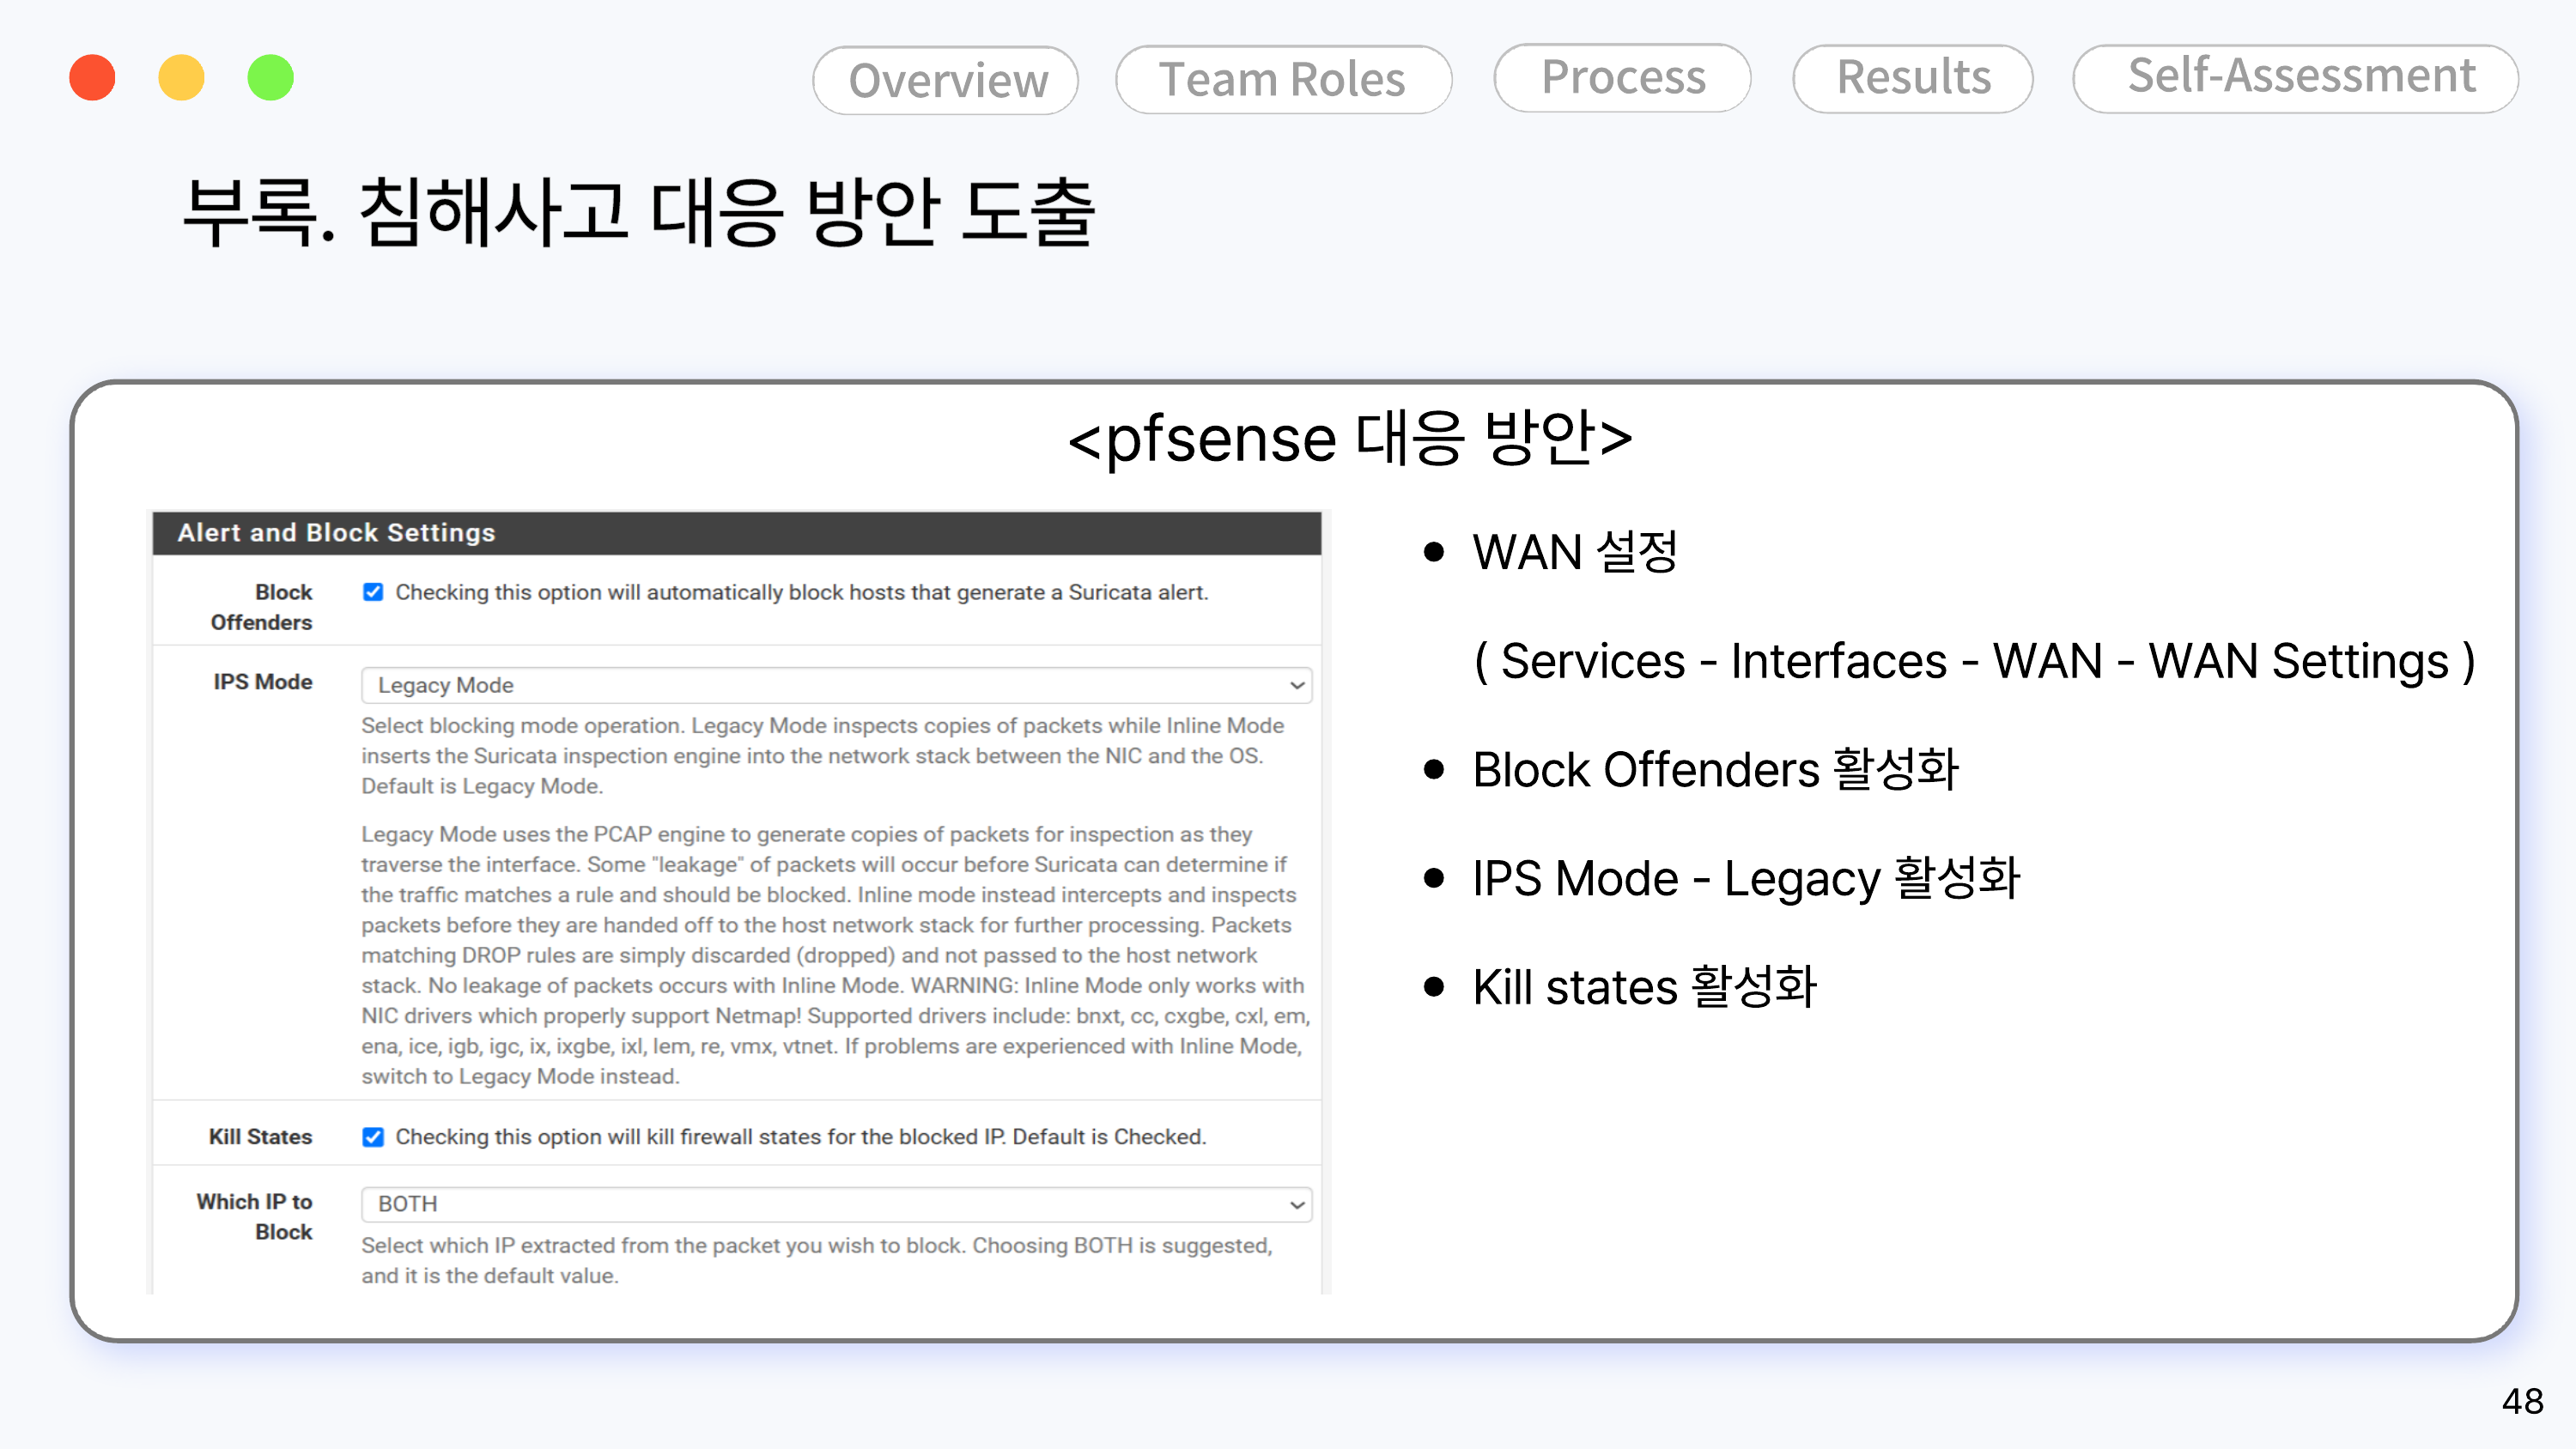
pfSense Alert/Block 设置

端口变量设置 — Services - Interfaces - WAN - WAN Variables

由于内部 Web 服务同时使用 80 和 8080 端口,已在 HTTP_PORTS 中将这两个端口归为一组进行注册。
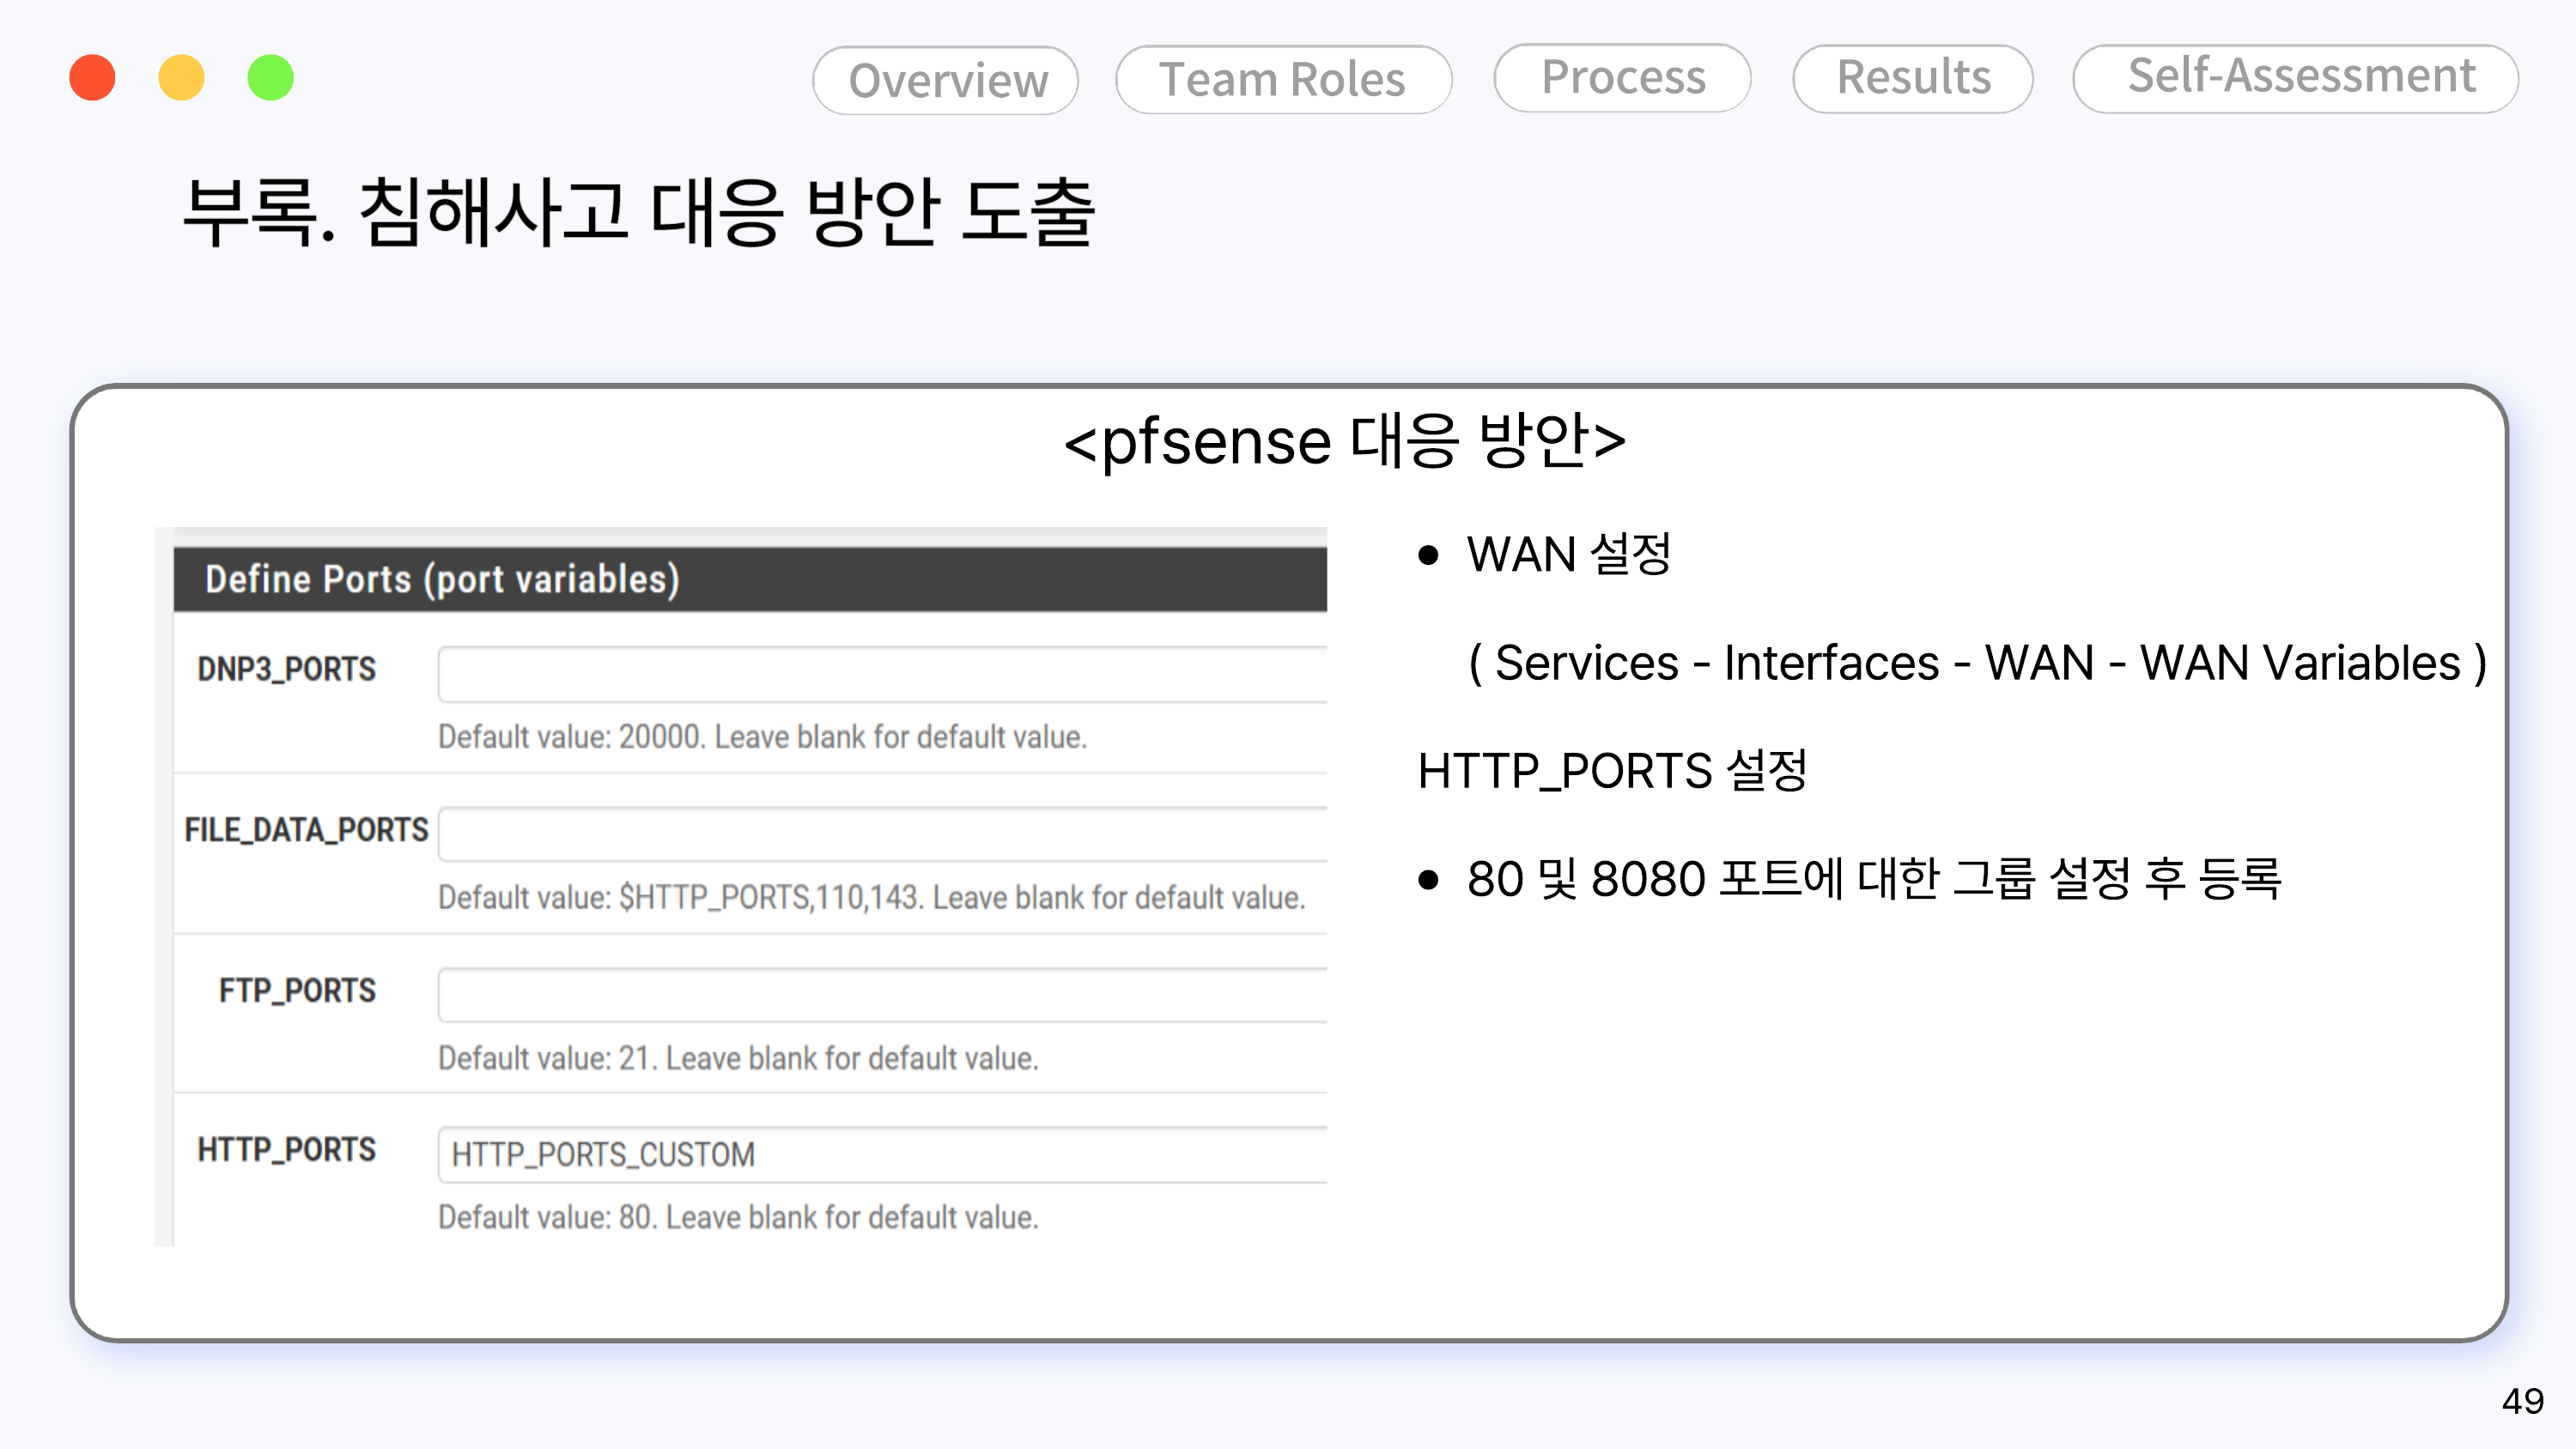
pfSense 端口设置

参考

  • 已在 DMZ Web(10.10.10.2)、DB(10.10.20.3)、办公 PC(10.10.30.2~5)上安装 Wazuh 代理,集中收集了 Sysmon·PowerShell·auditd 日志。
  • 如果还留有各服务器详细的安装/配置步骤(Wazuh manager 设置、Coraza WAF 规则等)的截图,建议以 wazuh-setup.md、coraza-waf-setting.md 的形式添加到本文件夹中。(相关截图在原始 PDF 中没有,此次未能补充 —— 如有需要请告知)


下载工具

最受欢迎

查看全部 →

发现我们社区最常用的工具。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 终极 OSINT 工具包:调查图谱、置信度评分、别名家族、地图、时间线和报告。49 个模块、400+ 个站点,无需 API 密钥。

    708
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock 一键执行应用(CVE-2026-43499)

    500
  • 3

    ARTEX

    baarai/artex

    基于LLM的多智能体自主渗透测试平台,具备规划器/执行器智能体、资产与探索图谱、MITM流量记录以及漏洞复测功能。

    398
  • 4

    redforge

    cybersecurity91/redforge

    浏览器端红队工具包,包含 102 个离线工具,用于侦察、载荷生成、凭据攻击、加密、编码和交战报告。

    341
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI原生网络安全的行动系统——在这里,意图转化为受治理的执行,证据沉淀为运营记忆,每一次操作都让下一次更出色。

    259
  • 6

    antifox

    antifox-ai/antifox

    AI multi-agent autonomous penetration testing platform that runs recon, attack-surface discovery, exploitation validation and evidence-backed report delivery.

    257

探索所有工具

浏览我们的工具集合

查看所有工具 →





