Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

订阅源联系隐私© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
pwnage24mtk — 针对MTK设备的证书利用程序。MTK证书验证过程中存在逻辑缺陷。类似于CVE-2023-20696。 | Kitploit
工具/GitHubGitHub/kasnria001/pwnage24mtk
Android安全嵌入式系统安全漏洞分析漏洞利用移动安全硬件安全固件分析二进制利用
GitHubkasnria001/pwnage24mtk

pwnage24mtk

针对MTK设备的证书利用程序。MTK证书验证过程中存在逻辑缺陷。类似于CVE-2023-20696。

查看仓库
179633个月前Kitploit 审核通过
分享

pwnage24mtk

针对MTK设备的证书利用。MTK证书验证过程中存在逻辑缺陷。类似于CVE-2023-20696。 已修补。 CVE-2023-20696 CVE-2025-20730

架构检测存在一些问题。等我有空时需要修复。或者任何人都可以提交pull request。 这是一个vibe编码的版本,我稍后会重写。但目前是可用的。

免责声明

本项目仅用于研究目的。 请确保在使用前已获得授权。 不允许用于非法用途。 不允许使用此漏洞提供付费服务。

对于MTK设备,preloader验证bl2_ext/lk/atf,然后跳转到该镜像。 这些镜像是使用ASN.1证书签名的。 但ASN.1解析过程中存在一个逻辑缺陷。

对于旧的V5/V6设备,证书内容由bypass_mode 1标识。 在此模式下,任何对象都会被遍历。 因此我们可以制作一个包含0x3(位字符串)对象的假证书。 假证书未经修改,因此可以通过验证。 真实证书位于假证书之下。我们可以将镜像哈希和镜像头部哈希放在真实证书的开头。

对于新的V6设备,证书内容由bypass_mode 0标识。 在此模式下,除了0x30之外,任何对象都会被跳过。 因此我们可以将镜像哈希和镜像头部哈希放在证书的开头,然后保持其他内容不变。 接着我们可以修改镜像内容,从而获得EL3控制权。

你可以修补BL2_EXT以移除对LK、ATF或GZ的验证。 然后修补LK以移除对lk_main_dtb的验证(否则会崩溃)。 你还需要修补LK以移除所有引导加载程序锁,包括set_lock_state,以避免重新锁定或某些崩溃。

使用:

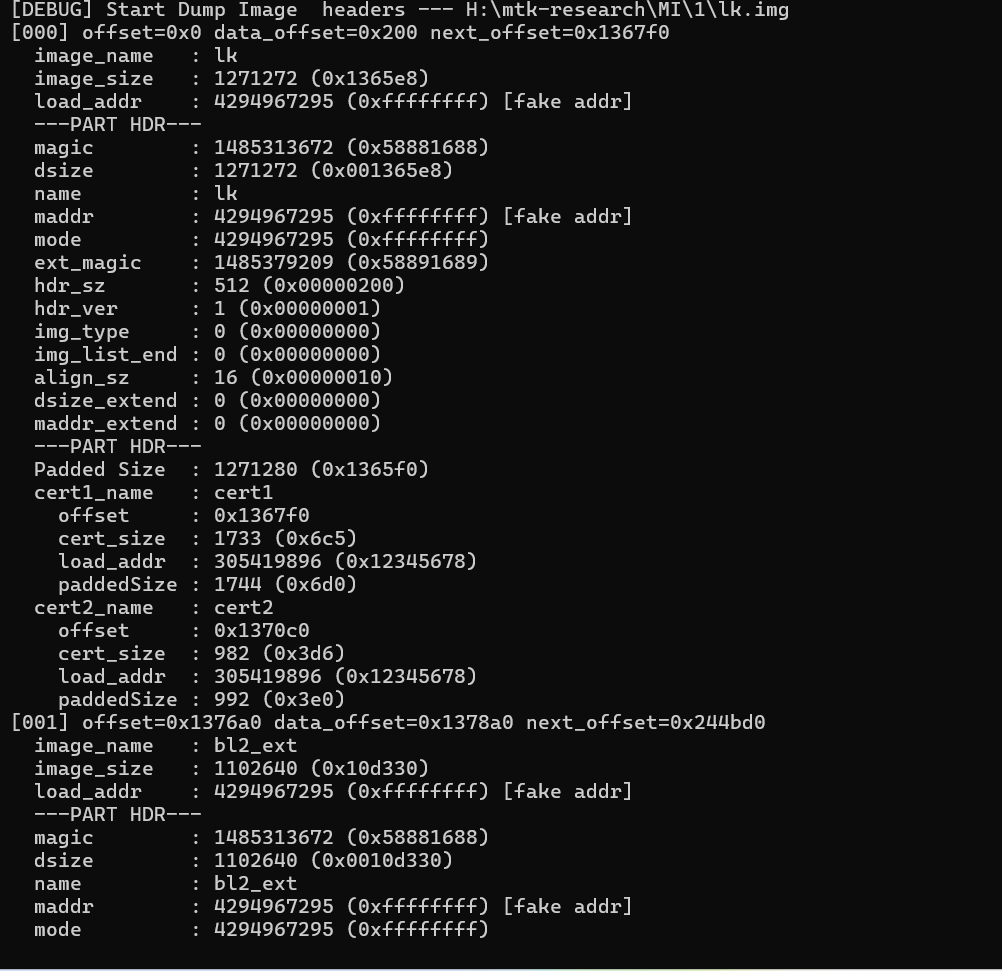
python parse-part-img.py [原始镜像文件] --split -o out

然后你可以看到分离出的镜像(例如lk, bl2_ext, lk_main_dtb, aee)

修补后: 对于新的V6设备: python sign_mtk_cert.py [单个镜像文件] -w 对于旧的V6/V5设备: python sign_mtk_cert.py [单个镜像文件] -w --legacy

然后将新的已签名镜像插回: python build-part-img.py replace [原始镜像文件] --name [要插回的单个镜像名称] --file [新的已签名单个镜像]

示例:

4c8558aaea5e8d939ba978d6b10be14d 17fe099c27560ec4b0dd0ab1540e1442 b56f0026951f2c58612b315b44423437 图片
下载工具

最受欢迎

查看全部 →

发现我们社区最常用的工具。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 终极 OSINT 工具包:调查图谱、置信度评分、别名家族、地图、时间线和报告。49 个模块、400+ 个站点,无需 API 密钥。

    546
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock 一键执行应用(CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    基于LLM的多智能体自主渗透测试平台,具备规划器/执行器智能体、资产与探索图谱、MITM流量记录以及漏洞复测功能。

    377
  • 4

    redforge

    cybersecurity91/redforge

    浏览器端红队工具包,包含 102 个离线工具,用于侦察、载荷生成、凭据攻击、加密、编码和交战报告。

    324
  • 5

    estorides

    grisuno/estorides

    并行聚合 99+ 个免费 OSINT 来源,将实体解析为知识图谱,并借助 LLM 辅助分析导出 STIX 2.1、MISP 或 GraphML。

    269
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI原生网络安全的行动系统——在这里,意图转化为受治理的执行,证据沉淀为运营记忆,每一次操作都让下一次更出色。

    252

探索所有工具

浏览我们的工具集合

查看所有工具 →