Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

订阅源联系隐私© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
Python-Shellcode-Anydesk-Apc-injection-Remote-IP-Address-Analysis — 针对 Python shellcode 的逆向工程分析文章,该 shellcode 通过 APC 注入到 AnyDesk,使用 AES/RSA 经 HTTPS 外传到 C2,并通过注册表 GUID 键实现持久化。 | Kitploit
工具/GitHubGitHub/kaandemir993/python-shellcode-anydesk-apc-injection-remote-ip-address-analysis
动态分析 (沙盒)加密/解密工具持久化机制逆向工程数据泄露恶意软件分析数字取证命令与控制二进制分析

最受欢迎

查看全部 →

发现我们社区最常用的工具。

探索所有工具

浏览我们的工具集合

查看所有工具 →
分享
论文与研究
GitHubkaandemir993/python-shellcode-anydesk-apc-injection-remote-ip-address-analysis

Python-Shellcode-Anydesk-Apc-injection-Remote-IP-Address-Analysis

针对 Python shellcode 的逆向工程分析文章,该 shellcode 通过 APC 注入到 AnyDesk,使用 AES/RSA 经 HTTPS 外传到 C2,并通过注册表 GUID 键实现持久化。

查看仓库
121天前尚未审核

1.x64dbg – 文件操作与 JMP 跳板

此 x64dbg 视图显示 Python shellcode 使用文件操作(CreateFileW、DeleteFileA/W)和 JMP 跳板来动态调用 Windows API。

关键观察:

  • CreateFileW – 创建或打开文件(载荷投放)。
  • DeleteFileA / DeleteFileW – 删除文件(痕迹清理)。
  • DefineDosDeviceW – 定义 DOS 设备(驱动器操作)。
  • JMP 跳板: jmp qword ptr ds:[<API>] – 动态解析 API 地址。
  • INT3 (0xCC) – 反调试陷阱。
  • Shellcode 路径: C:\Users\dkaan\OneDrive\Desktop\output\shellcode.exe。
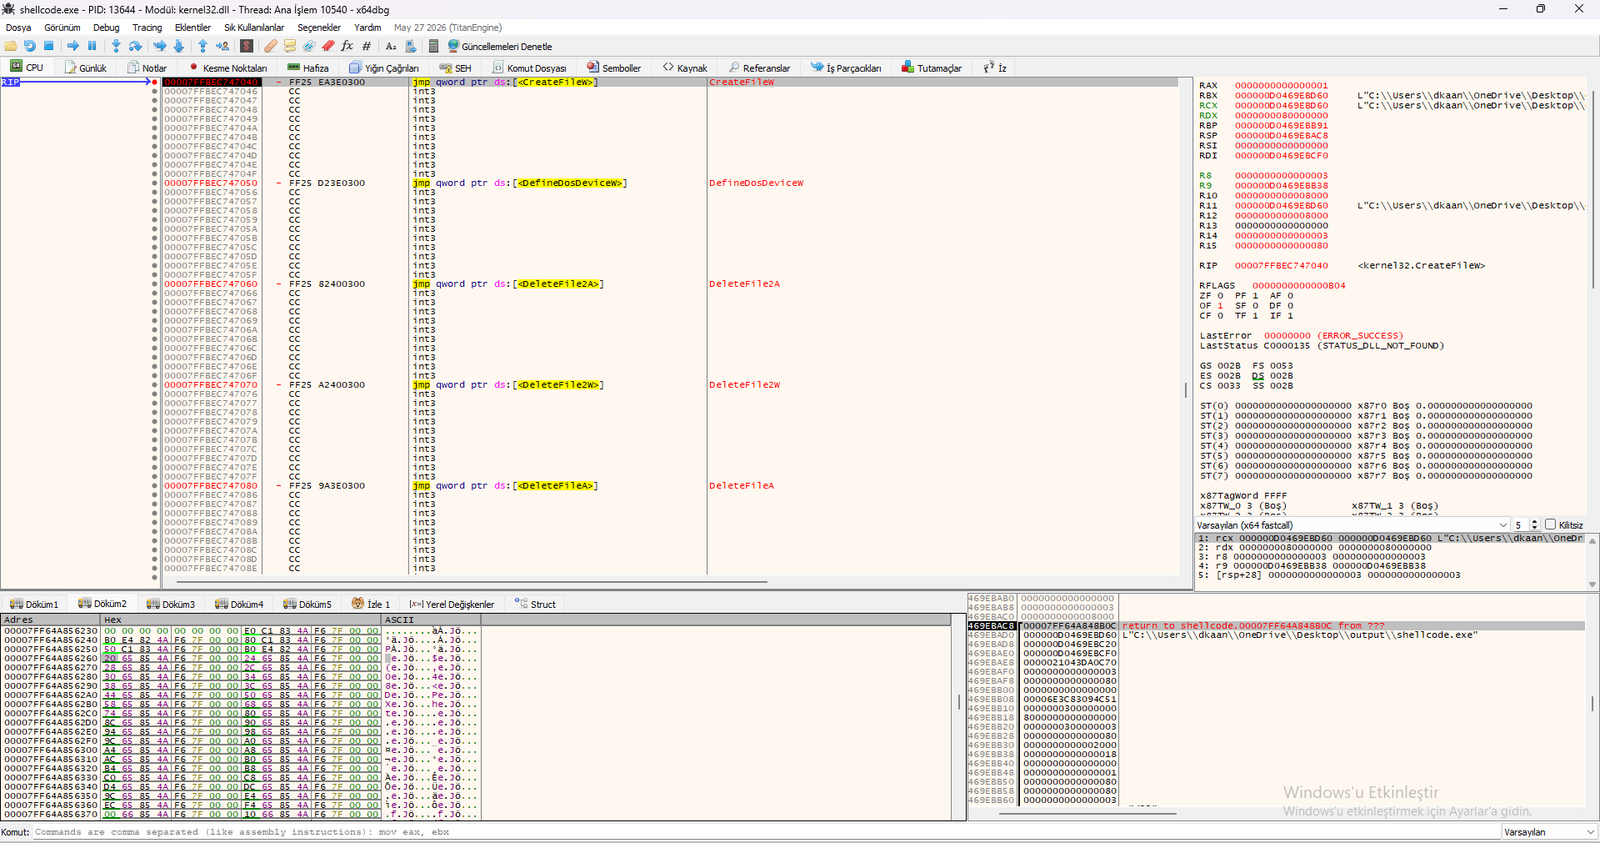
为何重要:

  • 文件投放: shellcode 将自身写入磁盘。
  • 痕迹清理: 删除文件以逃避检测。
  • 动态 API 解析: JMP 跳板在运行时解析 API。
  • 反调试: INT3 陷阱干扰调试器。

视觉参考:

Python Shellcode 文件操作与 JMP 跳板 x64dbg 视图显示 CreateFileW、DeleteFileA/W 和 JMP 跳板。

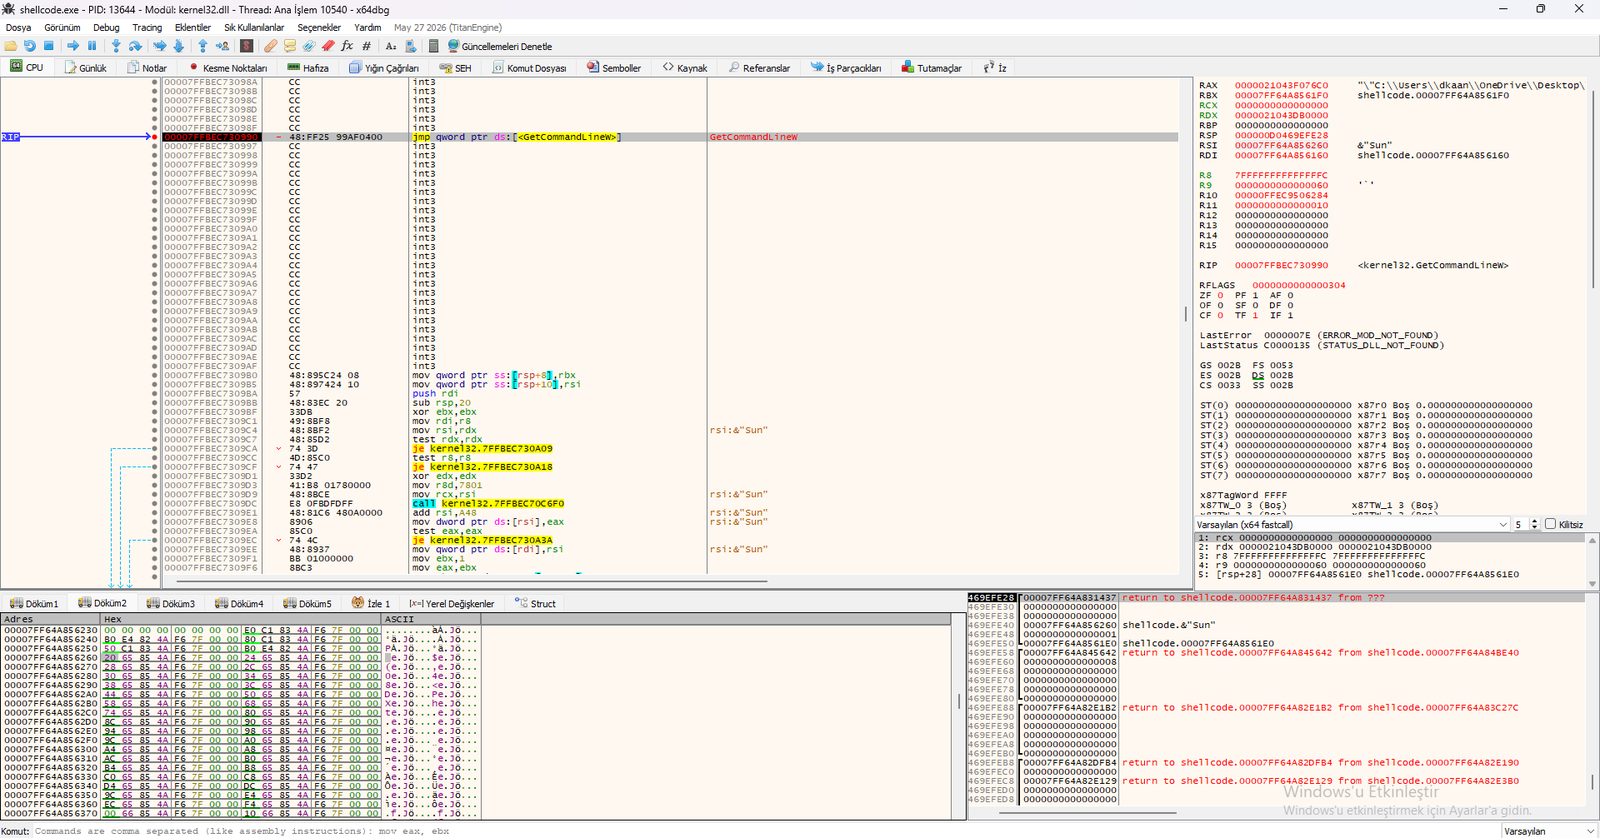
2. x64dbg – GetCommandLineW、INT3 陷阱与命令行解析

此 x64dbg 视图显示 Python shellcode 调用 GetCommandLineW 读取命令行参数,同时使用 INT3 陷阱进行反调试。

关键观察:

  • jmp qword ptr ds:[<GetCommandLineW>] – 指向 GetCommandLineW 的 JMP 跳板。
  • &"Sun" – 一个命令行参数字符串。
  • INT3 陷阱 (0xCC) – 填充有效指令之间的内存空间,干扰调试器和反汇编器。
  • 函数序言: mov [rsp+8], rbx、sub rsp, 0x20、xor ebx, ebx。
  • 条件分支: test rdx, rdx、je kernel32.7FFBEC730A9。
  • 参数准备: mov rdx, rsi、mov r8, rdi。

为何重要:

  • 反调试: INT3 陷阱导致调试器中断或崩溃。
  • 反反汇编: 反汇编器将 INT3 显示为无效指令。
  • 命令行解析: shellcode 读取其命令行参数。
  • 动态 API 解析: JMP 跳板在运行时解析 GetCommandLineW。

视觉参考:

Python Shellcode GetCommandLineW 与 INT3 陷阱 x64dbg 视图显示 GetCommandLineW、命令行解析和 INT3 陷阱。

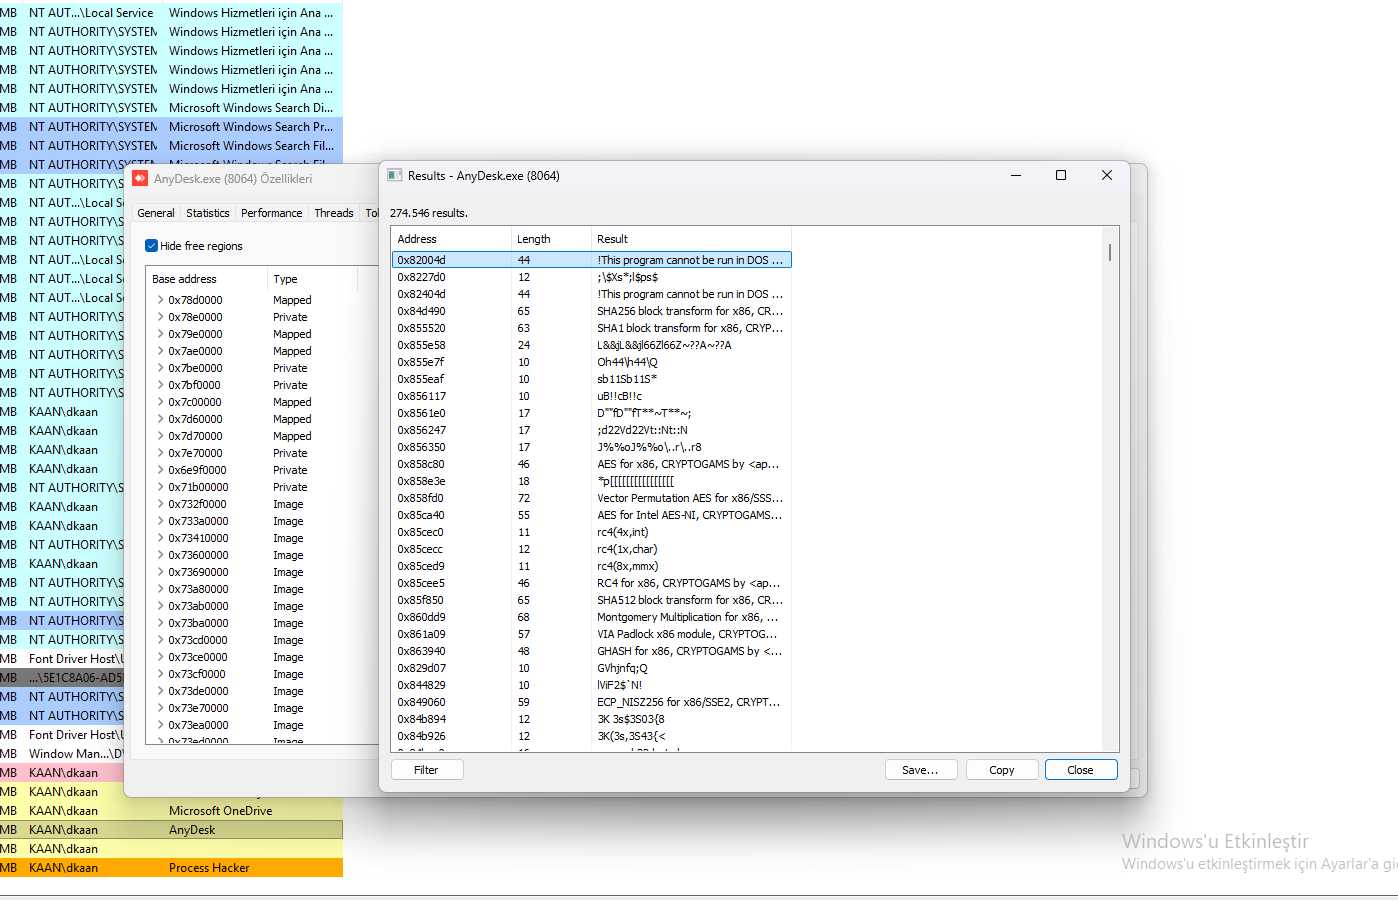
3. AnyDesk APC 注入与加密操作

Process Hacker 内存分析显示,Python shellcode 对 AnyDesk.exe 执行 APC 注入,并使用高级加密算法进行数据外泄。

APC 注入 – 为何选择 AnyDesk?

  • 目标进程: AnyDesk.exe (PID 8064) – 合法的远程桌面工具。
  • 注入方法: APC(异步过程调用)注入 – 将代码注入现有线程而不创建新线程。
  • 为何选择 AnyDesk?
    • 它是一个受信任的、始终运行的进程。
    • 其网络流量(远程桌面)与 C2 通信混合。
    • 安全工具很少标记 AnyDesk 活动。

加密算法:

  • AES for x86 / AES for Intel AES-NI – 对称加密。
  • RSA for x86 – 非对称加密。
  • SHA256 block transform – 哈希。
  • RC4 for x86 – 流密码。
  • Vector Permutation AES – SIMD 加速 AES。
  • GHASH for x86 – GCM 认证。
  • Montgomery Multiplication – RSA 加速。
  • ECP_NISTZ256 for x86 – 椭圆曲线密码学。

为何重要:

  • APC 注入: 比 CreateRemoteThread 更隐蔽 – 不创建新线程。
  • LOLBin 滥用: AnyDesk 是合法工具,使检测更加困难。
  • 加密 C2: shellcode 使用 AES/RSA 加密其通信。
  • 数据完整性: SHA256 和 GHASH 确保数据未被篡改。

视觉参考:

Python Shellcode AnyDesk APC 注入与加密 Process Hacker 视图显示 AnyDesk 注入和加密算法(AES、RSA、SHA256、RC4)。

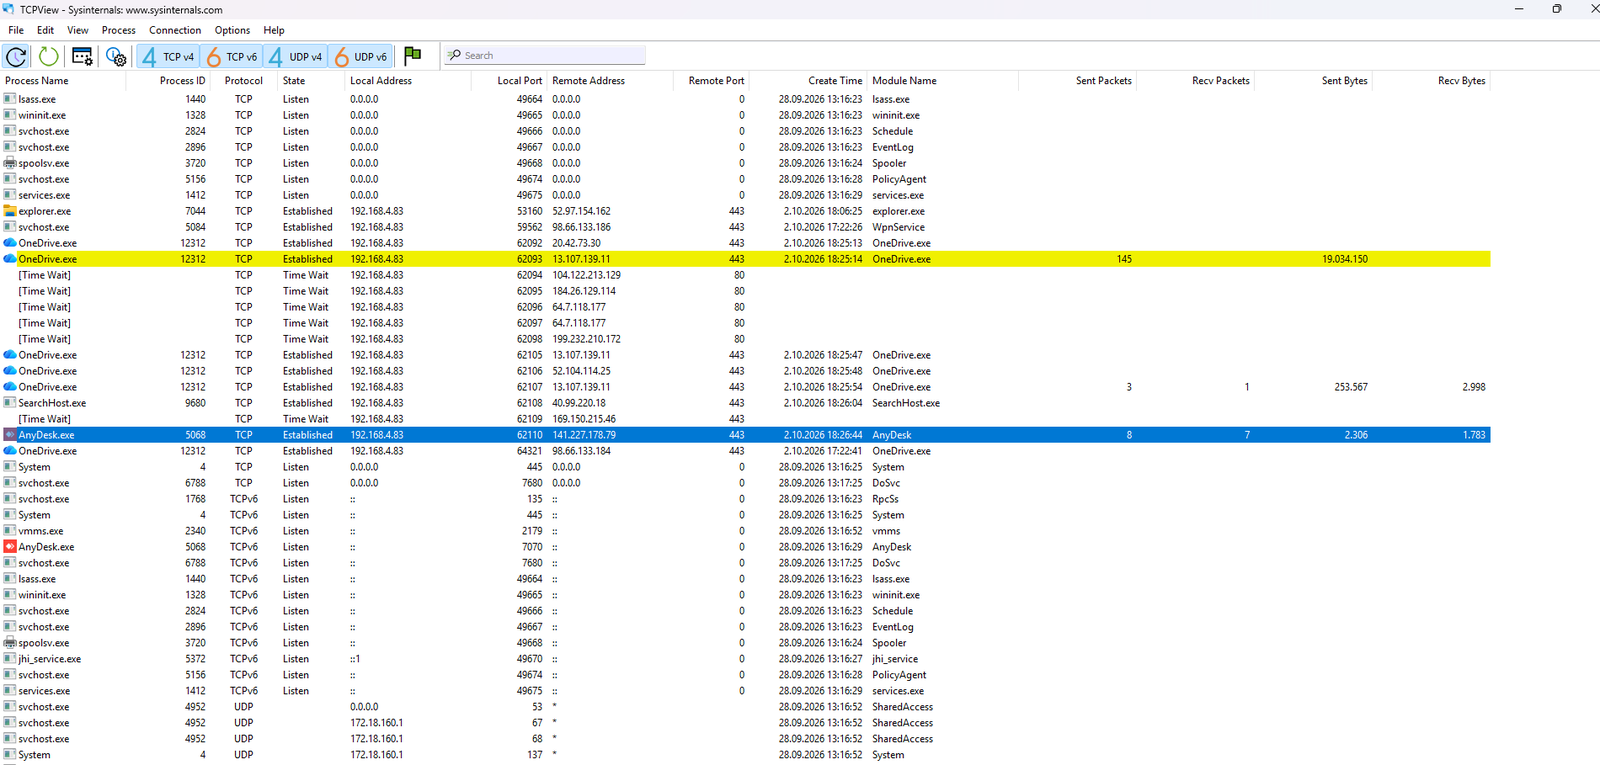
4. TCPView – AnyDesk 数据外泄

TCPView 分析显示,Python shellcode 使用 AnyDesk.exe 通过端口 443 (HTTPS) 将数据外泄至 141.227.178.79。

关键观察:

  • 进程: AnyDesk.exe (PID 5068) – 合法的远程桌面工具。
  • 远程 IP: 141.227.178.79
  • 端口: 443 (HTTPS – 与合法流量混合)。
  • 状态: Established(活动连接)。
  • 发送数据包: 8 (2,306 字节) – 加密数据外泄。
  • 接收数据包: 7 (1,703 字节) – C2 命令。

为何重要:

  • LOLBin 滥用: AnyDesk 是合法工具,使检测更加困难。
  • 加密外泄: 端口 443 (HTTPS) 隐藏被盗数据。
  • C2 通信: shellcode 从同一 IP 接收命令。
  • 规避: 安全工具很少标记 AnyDesk 流量。

视觉参考:

Python Shellcode AnyDesk 数据外泄 TCPView 视图显示 AnyDesk.exe 通过端口 443 连接到 141.227.178.79。

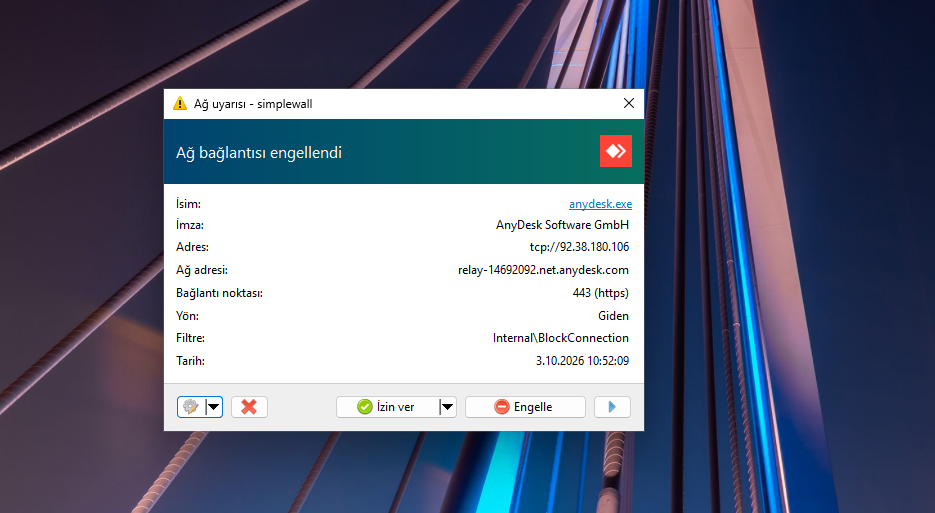
5.AnyDesk - Simplewall 阻止远程 IP 地址

Simplewall 分析显示,尽管 Python shellcode 尝试使用 AnyDesk.exe 通过端口 443 (HTTPS) 将数据外泄至 141.227.178.79,但当被阻止时,它会尝试连接到另一个合法地址(92.38.180.106)。

关键观察:

  • 进程: AnyDesk.exe (PID 5068) – 合法的远程桌面工具。
  • 远程 IP: 92.38.180.106
  • 端口: 443 (HTTPS – 与合法流量混合)。
  • 状态: Blocked(已阻止连接)。
  • 被阻止的地址: (relay-14692092.net.anydesk.com)。

为何重要:

  • LOLBin 滥用: AnyDesk 是合法工具,使检测更加困难。
  • 加密外泄: 端口 443 (HTTPS) 隐藏被盗数据。
  • C2 通信: shellcode 从同一 IP 接收命令。
  • 规避: 安全工具很少标记 AnyDesk 流量。

视觉参考:

Python Shellcode AnyDesk 数据外泄 Simplewall 视图显示 Anydesk.exe 通过端口 443 连接到 92.38.180.106 被阻止。

6. 注册表持久化 – 基于 GUID 的键

注册表分析显示,Python shellcode 在 HKLM\SYSTEM\CurrentControlSet\Control\ 下创建基于 GUID 的键以实现持久化。

关键观察:

  • GUID 键: {bf1a281b-ad7b-4476-ac95-f47682990ce7} – 随机生成的 GUID。
  • 卷影副本路径: GLOBALROOT\Device\HarddiskVolumeShadowCopy5\WINDOWS\system32\config\components。
  • StoreArchitecture: 09 00 00 00 – 架构标识符。
  • StoreFormatVersion: 30 00 2e 00 30 00 2e 00 2e 00 36 00 – Unicode 中的 "0.0.0.6"。
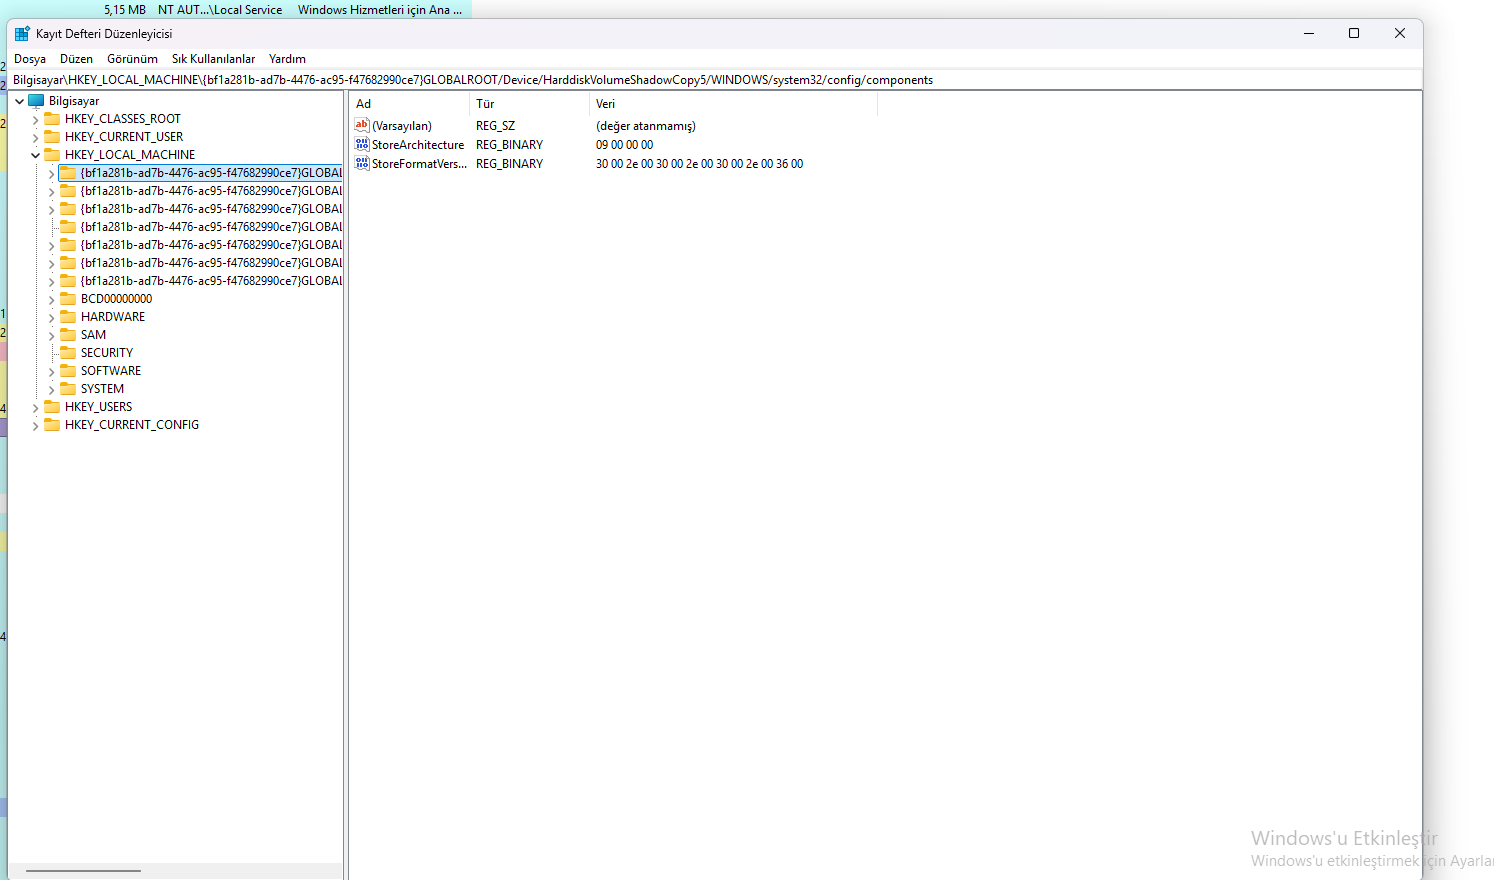
为何重要:

  • 持久化: GUID 键确保 shellcode 在系统启动时运行。
  • 隐蔽性: 卷影副本路径很少被监控。
  • 规避: 随机 GUID 使检测更加困难。

视觉参考:

Python Shellcode 注册表持久化 注册表编辑器视图显示基于 GUID 的键和 StoreFormatVersion 值。

结论

此分析揭示了一个高级 Python shellcode,它通过 APC 注入注入 AnyDesk,使用 AnyDesk 的合法 IP 地址与 C2 服务器建立连接,并使用 AES 和 RSA 加密算法隐藏流量。

关键要点:

  • **已揭示 AnyDesk 正在将数据外泄至 IP 地址 141.227.178.79,如 TCPView 中所观察到的。
  • **shellcode 使用 APC 注入技术将自身注入 AnyDesk——一个合法进程——使恶意软件难以检测。
  • **AnyDesk 采用高级加密算法,如 AES 和 RSA,来加密 C2 通信并隐藏网络流量。
  • **为确保持久化并阻碍检测,Python shellcode 使用基于 GUID 的键在注册表中留下痕迹,指向卷影副本路径:GLOBALROOT\Device\HarddiskVolumeShadowCopy5\WINDOWS\system32\config\components。
  • **在 x64dbg 中,存在创建文件和删除痕迹的尝试——例如调用 CreateFileW 和 DeleteFileA。此外,int3 陷阱频繁出现,旨在阻碍分析。

样本下载

分析的 Formbook 样本可在 MalwareBazaar 上获取,供希望进行自己分析的人使用:

MalwareBazaar 上的 Python Shellcode 样本

使用的工具: x64dbg、Process Hacker、Binary Ninja

下载工具