Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

订阅源联系隐私© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
工具/GitHubGitHub/julio-cfa/cve-2024-34832
漏洞分析代码分析漏洞利用Web应用程序漏洞利用渗透测试学习与教育
GitHubjulio-cfa/cve-2024-34832

CVE-2024-34832

针对 CVE-2024-34832 的概念验证漏洞利用:CubeCart 管理面板中的目录遍历,通过精心构造的 `_g` 参数和上传的 `.inc.php` 文件导致远程代码执行。

查看仓库
312年前尚未审核
分享

CubeCart - 目录遍历可能导致远程代码执行 (CVE-2024-34832)

TL;DR

在管理面板中,参数如 _g 和 node 用于构建路径以包含 .inc.php 文件并执行 PHP 代码。具有在服务器任意位置上传 .inc.php 文件能力的恶意用户,可以利用路径遍历漏洞来包含并执行恶意代码。

前提条件

  • 访问管理面板(任何权限均可,包括无任何权限);
  • 能够在服务器任意位置上传包含 .inc.php 扩展名的文件(例如,访问 FTP、同一服务器上允许文件上传的其他应用程序、CubeCart 上传功能中的新漏洞等)。

利用

假设在同一台安装了 CubeCart 的服务器上运行着一个 FTP 服务器,并且用户可以上传文件到特定位置。在我们的案例中,假设通过 FTP 上传的任何内容都会存放在 /opt/FTP_Example 中。

再假设该用户通过 FTP 上传了一个名为 path_traversal.inc.php 的文件,其内容为以下 PHP 代码:<?php system('whoami;id;hostname;ls') ?>。

image

最初,上传这样的文件并没有危险,因为它不会被执行,也不在 Web 服务器(如 Apache)能够执行的目录中。

同一用户在 CubeCart 管理面板上的权限可能非常有限,甚至没有任何权限,但他们仍然可以登录。例如,我们创建了一个名为 julio 的用户,该用户没有任何权限。
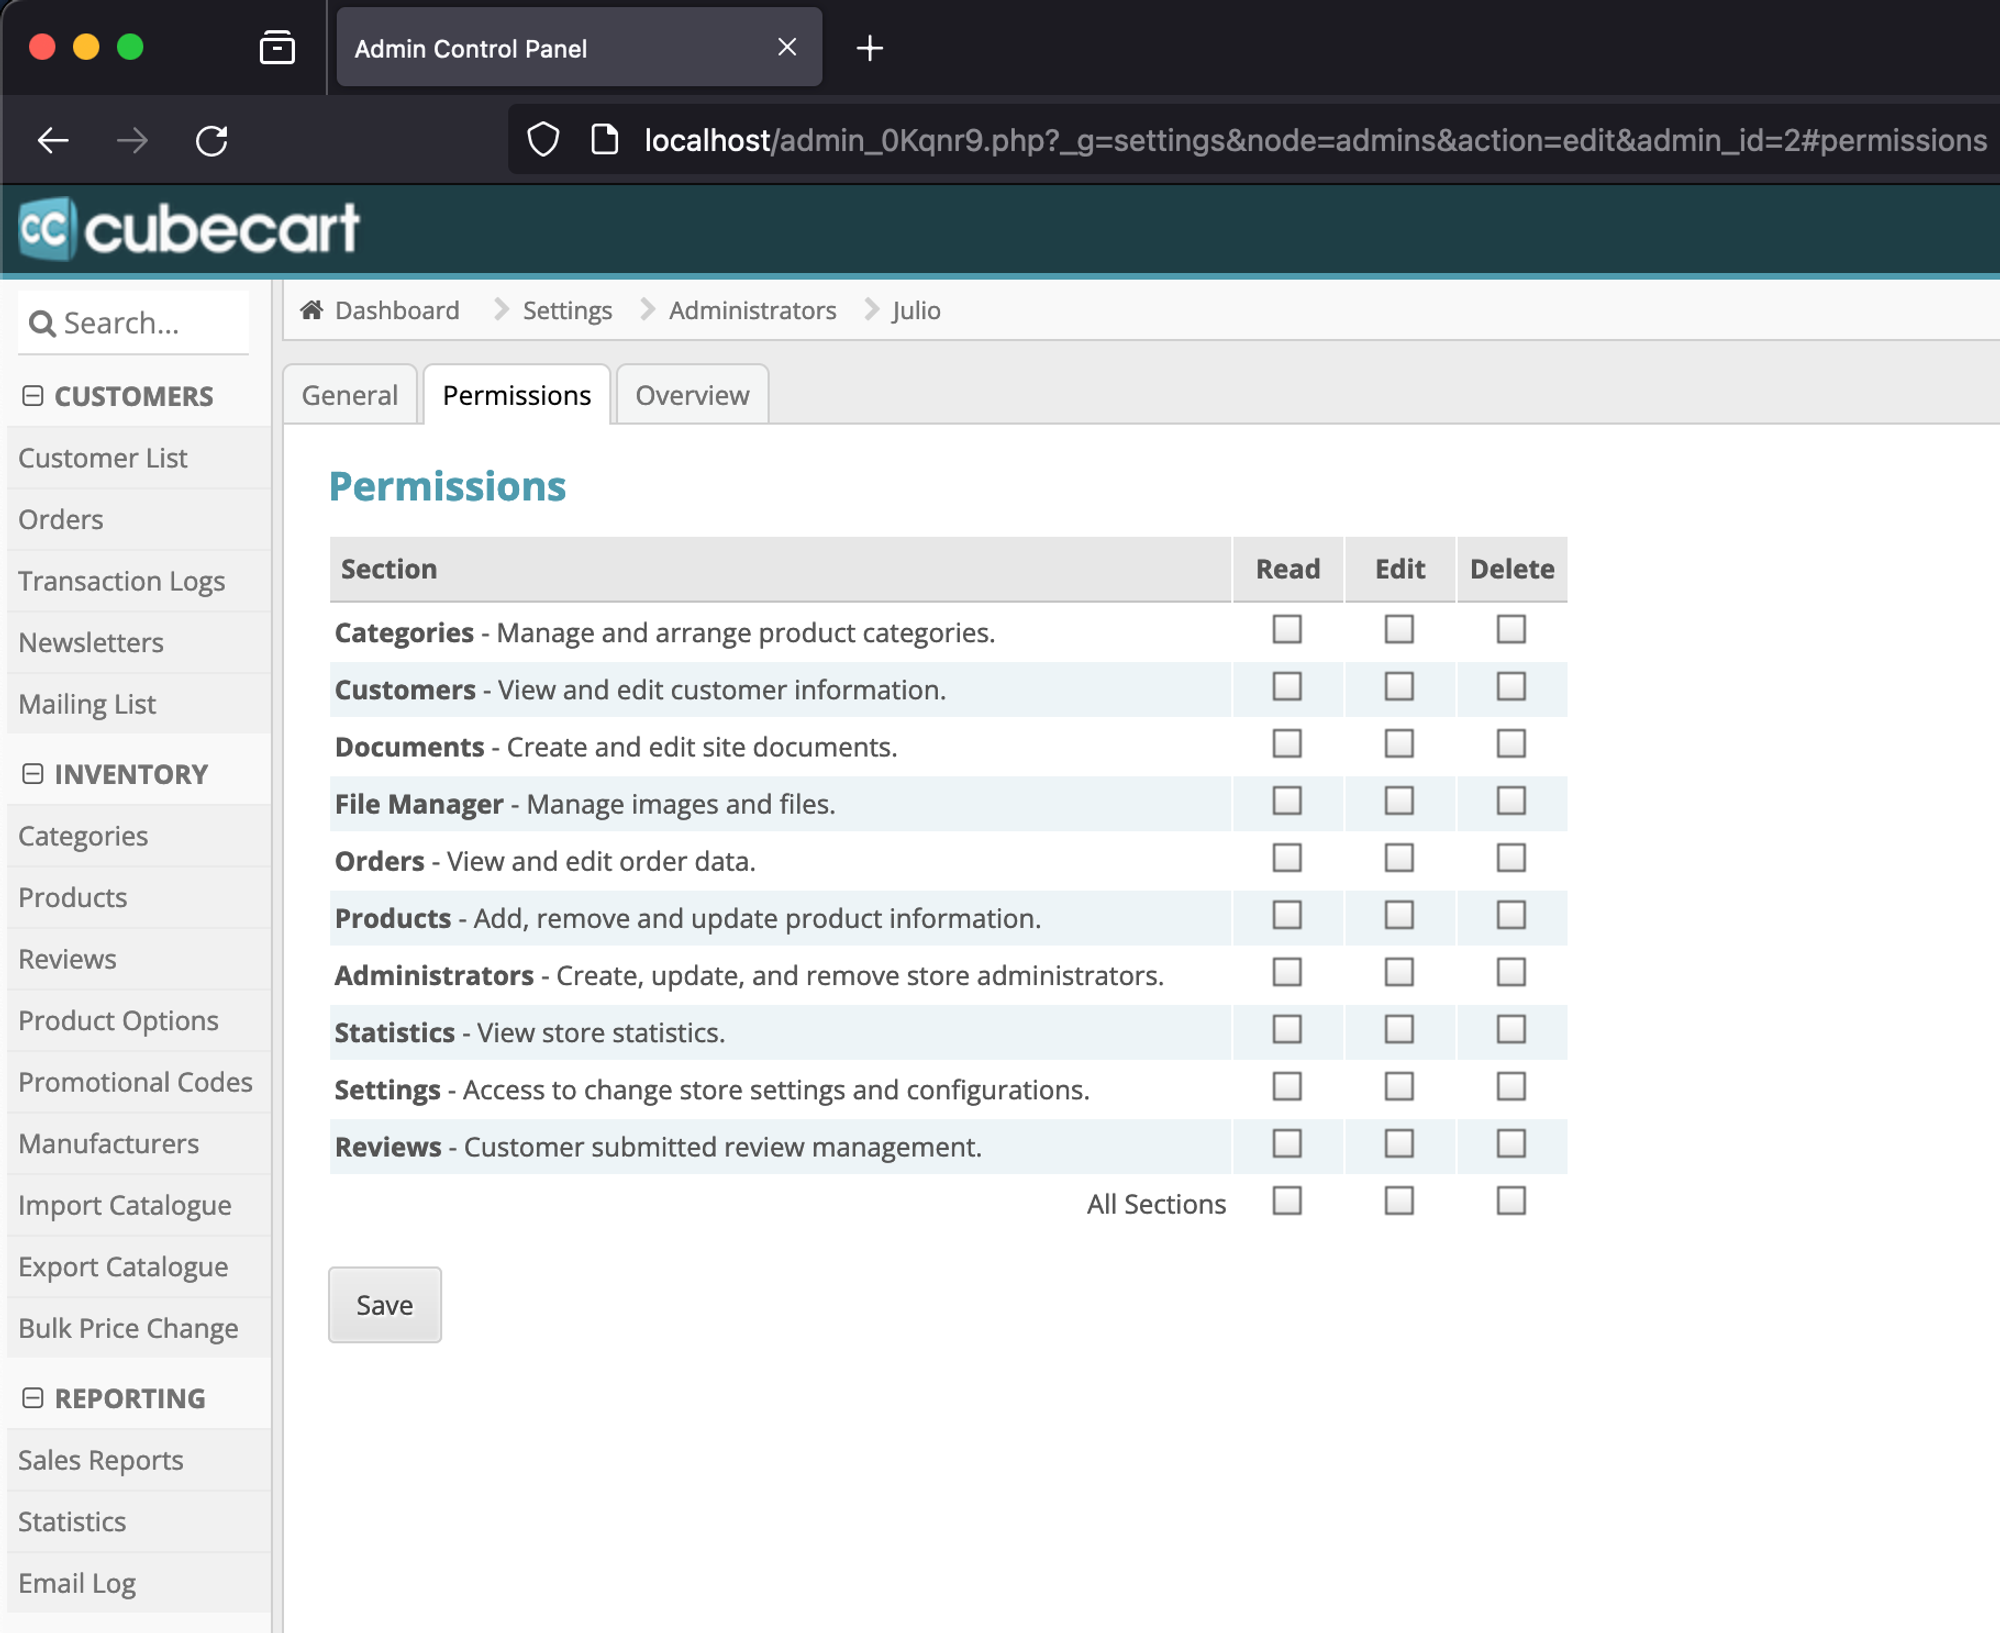
image

以 julio 身份登录应用程序后,我们开始测试 _g 和 node 参数。我们注意到这些参数会自动在路径末尾添加 .inc.php,并使用 include() 包含该文件以执行 PHP 代码。

如下所示,当文件未找到时,会返回以下错误信息。

image

我们开始思考是否可以通过遍历路径来访问服务器上其他目录中的 .inc.php 文件——比如我们的 FTP 文件夹。

由于我们在 /opt/FTP_Example 文件夹中有一个名为 path_traversal.inc.php 的文件,我们尝试添加许多 /../../../ 直到到达根目录,然后添加 /opt/FTP_Example/path_traversal,应用程序自动在路径末尾添加了 .inc.php。

如下所示,代码成功执行。

image

结论

我们注意到 node 参数实际上会转义斜杠(/),但 _g 不会。所有用于构建路径的参数都应转义斜杠以防止路径遍历漏洞。

尽管成功利用此漏洞需要满足一些前提条件——这大大降低了风险——但它仍然需要补丁。你可以在参考资料中查看 CubeCart 的作者如何修复此漏洞,并在官方发布包含补丁的版本之前,将修复应用到你自己的 CubeCart 实例中。

参考资料

  • https://github.com/cubecart/v6/issues/3586
下载工具

最受欢迎

查看全部 →

发现我们社区最常用的工具。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 终极 OSINT 工具包:调查图谱、置信度评分、别名家族、地图、时间线和报告。49 个模块、400+ 个站点,无需 API 密钥。

    985
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock 一键执行应用(CVE-2026-43499)

    571
  • 3

    looking-glass

    anonghosty/looking-glass

    CSIRT 平台,可将 Shadowserver 报告导入 MongoDB,并将其重放为交互式地图、分析、发现、公告和高管仪表板。

    354
  • 4

    redforge

    cybersecurity91/redforge

    浏览器端红队工具包,包含 102 个离线工具,用于侦察、载荷生成、凭据攻击、加密、编码和交战报告。

    341
  • 5

    ARTEX

    baarai/artex

    基于LLM的多智能体自主渗透测试平台,具备规划器/执行器智能体、资产与探索图谱、MITM流量记录以及漏洞复测功能。

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI原生网络安全的行动系统——在这里,意图转化为受治理的执行,证据沉淀为运营记忆,每一次操作都让下一次更出色。

    309

探索所有工具

浏览我们的工具集合

查看所有工具 →







