Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

订阅源联系隐私© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
EAST — 可扩展的 Azure 安全工具 - 文档 | Kitploit
工具/GitHubGitHub/jsa2/east
云基础设施安全漏洞扫描器配置审计渗透测试云安全身份与访问管理 (IAM)日志分析Archived
GitHubjsa2/east

EAST

可扩展的 Azure 安全工具 - 文档

查看仓库
8411403年前Kitploit 审核通过

最受欢迎

查看全部 →

发现我们社区最常用的工具。

探索所有工具

浏览我们的工具集合

查看所有工具 →
分享

可扩展的 Azure 安全工具

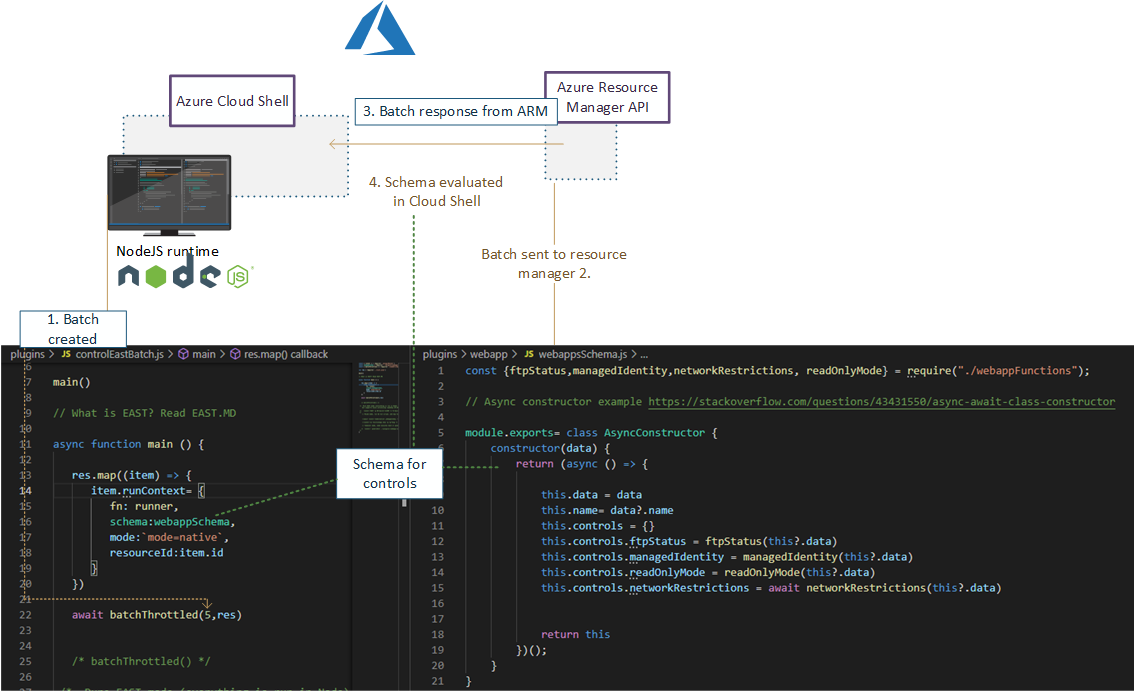
可扩展的 Azure 安全工具(以下简称 E.A.S.T)是一款用于评估 Azure 及一定程度上 Azure AD 安全控制项的工具。EAST 的主要用途是在 Azure 评估中收集安全数据以进行评价。这些信息(JSON 内容)随后可用于各种报告工具,我们利用这些工具进一步关联和调查数据。

此工具基于 MIT 许可证 授权。
img

image

合作者

  • 正是在下
  • Nixu 云安全团队

目录

  • 可扩展的 Azure 安全工具
  • 合作者
  • 发布说明
  • 重要事项
  • 工具操作
    • 依赖项
    • 控制项
      • 基础
      • 高级
      • 组合
    • 报告
      • 运行 EAST 扫描
        • 详细前提条件(如果您选择不执行“一次性”版本)
        • 登录 Az CLI 并运行扫描
    • 许可
  • 工具操作文档
    • 原则
      • AZ CLI 的使用
      • 加速
    • 参数参考
    • (高度实验性)在仅限浏览器使用的受限环境中运行
    • 开发控制项
    • 更新与示例
      • 审计 Microsoft.Web 提供程序(函数和 Web 应用)
      • Azure RBAC 基线授权
    • 贡献
      • 其他

发布说明

v 0.5

  • 重构:
    • 托管标识角色和 Azure AD 分配现在通过单个模块完成,以前的版本已显过时,且逻辑不再正确。新模块为 miGeneral.js
    • ASB 不再是 ASB,现为 Microsoft 云安全基准测试,请参见 query.js

v 0.4

  • 引入预览分支

    变更:

    • 安装现已考虑 Azure Cloud Shell 更新版本对依赖项的使用(Cloud Shell 现已安装 Node.js v16 版本)

    • 根据公告检查 Databricks 集群类型

      • 审计 Databricks 集群以查找潜在权限提升——此控制项通常需要对 databricks 集群具有权限"
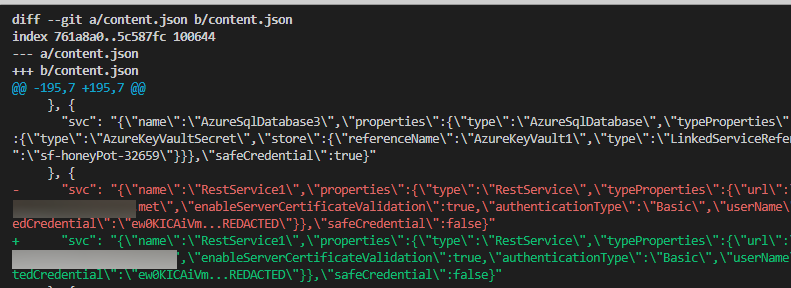
    • content.json 现按键和内容进行排序。这允许通过 git diff HEAD^1 ¹ 进行差异检查,因为 content.json 具有预定的结果顺序
      image

    ¹ ⚠️ 提醒:如果希望检查 content.json 的差异,则需要从 .gitignore 中“取消忽略” content.json,从而将结果暴露给您可能配置的任何上游仓库。

    请谨慎使用此功能,并确保您使用此功能的分支没有设置公共上游

  • 更改编程模式以避免使用较大数据集时可能出现的竞态条件。主要是在 for await 风格循环中将 var 改为 let


重要事项

⚠️ 工具当前状态为 beta

  • 修复、更新等均按“尽力而为”原则进行,不保证时间或修复质量
  • 在日常工作中使用 EAST 之前,我们会进行一些额外调优,例如应用各种运行和环境限制,并熟悉相关环境。因此,我们目前建议仅在测试环境中以 只读权限 运行 EAST。
    • 服务中的大多数调用均指向 Azure Cloud IP,因此在应用出站 IP 限制的加固环境中应能正常工作。这降低了本工具包含恶意包(在 Azure 中无 C2 情况下)进行“回拨”的风险。
      • 基本上,以只读模式运行可大大降低与可能受损的 NPM 包相关的风险(Google 受损的 NPM 包)
      • 错误等: 您可以通过以只读权限运行该工具来保护环境免受此代码中某些错误的影响
  • 大量代码“按原样”提供:意思是它们仅用于生成特定结果;仍需完成大量清理和模块化工作
  • 目前没有测试,除了某些手动检查(在对 main.js 和各种更高级控制项进行更改后运行)
  • 目前阶段的控制项描述并非最终产品,因此我们感谢您提供的反馈,但这不是本工具当前阶段的重心
  • 如名称所示,我们将其用作评估环境的工具。目前不建议在无人监控的情况下运行,也不应在任何接受传入连接的互联网公开服务中运行
  • 目前文档可以说是不完整的
  • EAST 主要关注 PaaS 资源,因为我们大部分的 Azure 评估都专注于此类资源
  • ⚠️ 启动参数未进行输入清理,因为始终假定这些参数的输入是受控的。尽管如此,该工具大量使用 exec() —— 虽然我尚未审查所有路径,但我相信实现 shellcode 执行是轻而易举的。此工具不假设恶意输入,因此建议在将启动参数粘贴到命令行之前先进行审查。

工具操作

依赖项

为减少代码量,我们使用以下依赖项用于运行和美观(感谢这些出色包的维护者)

包美观运行许可
axios✅MIT
yargs✅MIT
jsonwebtoken✅MIT
chalk✅MIT
js-beautify ✅MIT

运行该工具的其他依赖项: 如果您计划在 Azure Cloud Shell 中运行,则无需安装 Azure CLI:

  • 本工具不包含或分发 Microsoft Azure CLI,而是在源系统(例如 Azure Cloud Shell,即运行 EAST 的主要平台)上已安装时使用它

Azure Cloud Shell (BASH) 或适用的 Linux 发行版 / WSL

要求描述安装
✅ AZ CLIAZ CLI 的使用curl -sL https://aka.ms/InstallAzureCLIDeb | sudo bash
✅ Node.js 运行时 14EAST 的 Node.js 运行时使用 NVM 安装

控制项

EAST 提供了三类控制项:基础、高级和组合

下载工具