针对 ONT-4GE-RFDW Web Ping 诊断功能中经身份验证的 OS 命令注入的公告与概念验证,可通过默认超级管理员凭据利用。

ONT-4GE-RFDW 的 Web 管理界面中的 Ping 诊断工具存在一个经过身份验证的 OS 命令注入漏洞。以 superadmin 身份通过身份验证的用户可以通过主机/IP 输入字段注入任意 OS 命令,从而在底层操作系统上执行命令。
该问题因 superadmin 账户自带默认凭据(superadmin:superadmin)而显著加剧。因此,任何能够通过网络访问管理界面的攻击者都可以轻易获得利用此漏洞所需的权限级别,使处于出厂默认设置的设备被利用的实际门槛降至接近于零。
superadmin 身份通过身份验证的会话(该默认账户自带默认凭据 superadmin:superadmin)ping 命令)。这允许使用 ; 等 shell 元字符来终止预期命令并追加攻击者控制的任意命令,随后这些命令会以 Web 管理进程的权限执行。影响: 使用默认 superadmin 凭据通过身份验证的攻击者可以在设备的底层操作系统上执行任意命令。这可能导致:
结合默认凭据问题,这显著降低了任何保持默认设置的设备被利用的门槛,将通常需要事先攻陷或窃取凭据才能实现的攻击转变为零成本的攻击链。
基础评分:7.1(高)
向量: CVSS:3.1/AV:N/AC:L/PR:H/UI:N/S:U/C:H/I:H/A:H
| 指标 | 值 | 理由 |
|---|---|---|
| 攻击向量 (AV) | 网络 (N) | 通过设备的 Web 管理界面从网络远程利用 |
| 攻击复杂度 (AC) | 低 (L) | 除提交特制 HTTP 请求外无需特殊条件;载荷简单且可靠 |
| 所需权限 (PR) | 高 (H) | CVSS 评分针对漏洞本身所需的权限级别,即设备上的最高权限层级(superadmin) |
| 用户交互 (UI) | 无 (N) | 除攻击者外无需任何用户交互 |
| 范围 (S) | 不变 (U) | 影响仅限于存在漏洞的组件/设备本身;此处未对范围变更评分,但现实世界中的 LAN 跳板攻击已作为影响考量单独注明 |
| 机密性 (C) | 高 (H) | 任意命令执行允许完全读取存储的凭据和配置 |
| 完整性 (I) | 高 (H) | 任意命令执行允许完全修改设备状态/配置 |
| 可用性 (A) | 高 (A) → 高 (H) | 任意命令执行允许对设备实施拒绝服务或使其变砖 |
关于现实风险与基础评分的重要说明: CVSS 的“所需权限”(Privileges Required)指标反映的是,从技术上讲需要 superadmin 级别的访问权限才能触达存在漏洞的函数。这就是为什么 PR 被评分为 High 而非 None。然而,这并不反映受影响设备在现实世界中的可利用性。由于 superadmin:superadmin 是设备出厂时随附的、策略上不可更改的默认凭据对,对于未配置或出厂默认状态的设备而言,利用该漏洞的_实际_门槛等同于一个未认证漏洞。各组织应将此问题的实际风险视为接近**严重(Critical)**级别——适用于任何尚未更改默认凭据的设备。
使用默认的 superadmin:superadmin 凭据登录 ONT-4GE-RFDW 的 Web 管理界面。
导航至 Diagnostics → Ping。
在 “Host Address” 字段中,输入一个在预期 IP/主机名输入之后追加操作系统命令的载荷,例如:
127.0.0.1;id
提交表单(WAN Interface 字段可保留其默认值,例如 Any)。
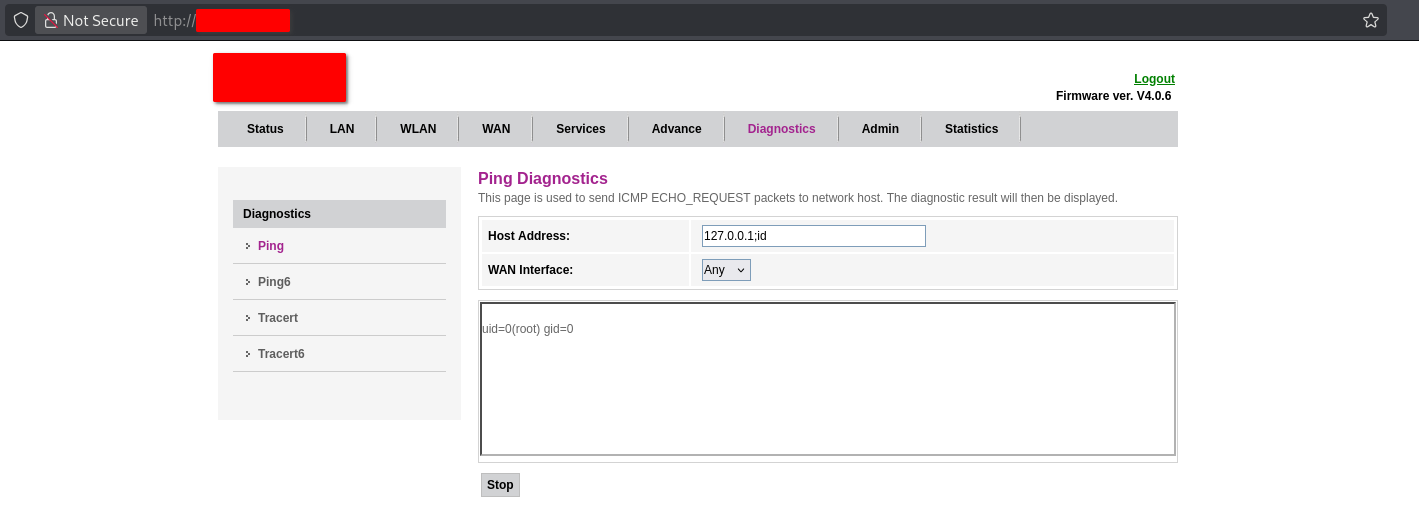
观察诊断输出面板。结果中显示的并非(或不仅是)标准 ping 输出,而是注入命令的执行结果——例如:
uid=0(root) gid=0
这证实了任意操作系统命令以 root 级别权限在底层操作系统上被执行,且完全通过 Web 暴露的 Ping 诊断字段触发。
截图:
截图显示 Ping Diagnostics 页面,Host Address 字段中提交了载荷
127.0.0.1;id,诊断结果面板中显示了由此产生的命令输出(uid=0(root) gid=0)。
可以在 ; 分隔符之后替换为其他命令以展示进一步的影响(例如 cat /etc/passwd、读取配置文件或建立出站连接),具体受限于设备底层 shell 环境及可用二进制文件的约束。
| 影响领域 | 描述 |
|---|---|
| 机密性 | 完全泄露设备配置、存储的凭据以及操作系统进程可访问的任何敏感数据 |
| 完整性 | 完全能够修改设备配置、固件行为(在可写的情况下)以及网络设置 |
| 可用性 | 能够中断或禁用设备功能,包括通过破坏性命令使设备变砖 |
| 横向移动 | 该设备位于网络边缘(ONT/路由器角色),使其成为进入所连接 LAN 的高价值跳板 |
| 利用门槛 | 在任何使用默认 superadmin 凭据(即开箱配置)的设备上,实际上可忽略不计 |
发现者: PL41NT3XT (FX3ND)