Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

订阅源联系隐私© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
faxhell — 利用传真服务和DLL劫持的绑定Shell | Kitploit
工具/GitHubGitHub/ionescu007/faxhell
权限提升漏洞利用后渗透利用红队Payload 开发
GitHubionescu007/faxhell

faxhell

利用传真服务和DLL劫持的绑定Shell

查看仓库
33485486年前Kitploit 审核通过
分享

faxhell(“Fax Shell”)

一个利用 Fax 服务和基于 Ualapi.dll 的 DLL 劫持的概念验证型绑定后门。

详见我们的文章:https://windows-internals.com/faxing-your-way-to-system/
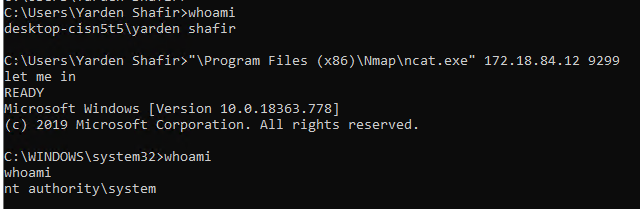
Obligatory Demo

如何使用

  • 构建 Ualapi.dll 并放入 c:\windows\system32
  • 启动 Fax 服务,该服务将加载 DLL 并调用导出函数 UalStart。UalStart 会将一个线程池工作项排队,该工作项将打开一个指向 RpcSs 的句柄,找到 SYSTEM 令牌,然后模拟该令牌。之后,它将在本地端点地址上创建一个套接字,绑定到端口 9299,然后使用线程池 I/O 完成端口异步等待连接。
  • 连接到端口 9299 上的套接字,使用你喜欢的客户端(例如 nc.exe <ip> 9299),然后输入 let me in 并按 Enter。如果你在编写自定义代码,请确保发送字符串 let me in\n。
  • I/O 完成数据包将唤醒线程池回调,该回调将在 DcomLaunch 服务下以 SYSTEM 权限启动一个 Cmd.exe 进程,并将其输入和输出句柄绑定到新创建的套接字。
  • 搞定!

EDR/AV 规避

  • 使用一个不为人知且不被 EDR 厂商监控或标记为可疑的服务。
  • 使用 Windows 线程池 API 进行设置,使得堆栈难以分析,通过多线程分散工作,避免出现明显的可疑“提示”。
  • 模拟令牌的生命周期非常短,只有工作线程以 SYSTEM 身份运行,且在执行完一次 API 调用后很快恢复为 NETWORK SERVICE。这有助于减少被各种扫描器捕获的机会。
  • 使用不常见的套接字 API,使得导入表不那么可疑,并规避 EDR 检测、IOCTL 钩子和 LSP。
  • 在 DcomLaunch 服务(该服务本身已是 SYSTEM 服务)下创建绑定后门,而非在 Fax 服务下,这样显得更自然,并避免出现非常可疑的进程树。
  • 利用一个 Windows 漏洞,使我们的套接字看起来属于 Fax 服务,而不是 DcomLaunch 或 Cmd.exe。如果我们终止 Fax 服务,套接字看起来属于 System。

注意事项

这并非一个即插即用、无法检测、恶意、武器化的后门:

  • 它只是一个绑定后门,大多数防火墙会阻止。打开防火墙规则,或使用反向连接后门,或通过常见端口(如 80 或 443)进行通信会更有效。
  • 其他服务(特别是 Spooler)也会加载 Ualapi.dll。虽然系统在 Fax 服务处于 SERVICE_START_PENDING 状态时仍能正常运行,但会导致 Spoolsv.exe 出现问题。


  • PoC 中可能存在 bug/内存泄漏——我们尽力使其达到生产质量,但并未通过 Application Verifier 或 asan 运行。
下载工具

最受欢迎

查看全部 →

发现我们社区最常用的工具。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 终极 OSINT 工具包:调查图谱、置信度评分、别名家族、地图、时间线和报告。49 个模块、400+ 个站点,无需 API 密钥。

    546
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock 一键执行应用(CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    基于LLM的多智能体自主渗透测试平台,具备规划器/执行器智能体、资产与探索图谱、MITM流量记录以及漏洞复测功能。

    377
  • 4

    redforge

    cybersecurity91/redforge

    浏览器端红队工具包,包含 102 个离线工具,用于侦察、载荷生成、凭据攻击、加密、编码和交战报告。

    324
  • 5

    estorides

    grisuno/estorides

    并行聚合 99+ 个免费 OSINT 来源,将实体解析为知识图谱,并借助 LLM 辅助分析导出 STIX 2.1、MISP 或 GraphML。

    269
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI原生网络安全的行动系统——在这里,意图转化为受治理的执行,证据沉淀为运营记忆,每一次操作都让下一次更出色。

    252

探索所有工具

浏览我们的工具集合

查看所有工具 →







