Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

订阅源联系隐私© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
GCPGoat — GCPGoat : 一个极度脆弱的 GCP 基础设施 | Kitploit
工具/GitHubGitHub/ine-labs/gcpgoat
云基础设施安全漏洞扫描器Web安全渗透测试云安全错误配置学习与教育实验室与实践
GitHubine-labs/gcpgoat

GCPGoat

GCPGoat : 一个极度脆弱的 GCP 基础设施

查看仓库
450110482年前Kitploit 审核通过
分享

GCPGoat : 一个脆弱的 GCP 基础设施

攻击者攻陷组织的云基础设施犹如坐拥金矿。有时,一个简单的配置错误或 Web 应用程序中的漏洞,就足以让攻击者攻陷整个基础设施。由于云技术相对较新,许多开发者并未完全意识到威胁面,最终部署了易受攻击的云基础设施。

GCPGoat 是一个在 GCP 上刻意设计存在漏洞的基础设施,涵盖了最新发布的 OWASP Top 10 Web 应用程序安全风险(2021 年)以及基于 IAM、存储桶、云函数和计算引擎等服务配置错误的问题。GCPGoat 模拟了真实世界的基础设施,但加入了额外的漏洞。它包含多个权限提升路径,并侧重于黑盒方法。

GCPGoat 使用 IaC(Terraform)在用户的 GCP 账户上部署易受攻击的云基础设施。这使用户能够完全控制代码、基础设施和环境。使用 GCPGoat,用户可以学习/实践:

  • 云渗透测试/红队演练
  • IaC 审计
  • 安全编码
  • 检测与缓解

该项目将分为多个模块,每个模块是一个独立的 Web 应用程序,采用不同的技术栈和开发实践。它将通过 Terraform 利用 IaC 来简化部署过程。

Hits

在以下场合展示

  • BlackHat ASIA 2023

由 INE 倾心打造 ❤️

drawing

技术栈

  • Google Cloud Platform (GCP)
  • React
  • Python 3
  • Terraform

漏洞

该项目计划涵盖所有主要漏洞,包括 OWASP TOP 10 2021 以及常见的云配置错误。 目前,该项目包含以下漏洞/配置错误。

  • XSS
  • 不安全的直接对象引用
  • 云函数中的服务器端请求伪造
  • 敏感数据泄露与密码重置
  • 存储桶配置错误
  • IAM 权限提升

开始使用

前提条件

  • 具有管理员权限的 GCP 账户

安装

手动安装 GCPGoat 需要遵循以下步骤:

(注意:需要一台 Linux 机器,并具备 /bin/bash shell)

第 1 步. 克隆仓库

git clone https://github.com/ine-labs/GCPGoat

第 2 步. 使用 gcloud CLI 配置 GCP 用户账户凭据

gcloud auth application-default login

第 3 步. 在 main.tf 文件中插入结算账户名称

data "google_billing_account" "acct" {
  display_name = "<您的结算账户名称>"
}

第 4 步. 在同一工作目录下使用 terraform 部署 GCPGoat。

terraform init
terraform apply --auto-approve

模块

模块 1

第一个模块是一个无服务器博客应用程序,使用了云函数、云存储桶、计算引擎和 Firestore。它包含多种 Web 应用程序漏洞,并助您利用配置错误的 GCP 资源。

权限提升路径:

推荐浏览器: Google Chrome

定价

在免费套餐/试用期内部署 GCPGoat 所创建的资源不会产生任何费用。然而,如果免费套餐/试用期已耗尽或不满足条件,以下费用将适用于美国东部地区:

模块 1:0.03 美元/小时

贡献者

Nishant Sharma,实验室平台总监,INE [email protected]

Jeswin Mathai,实验室平台首席架构师,INE [email protected]

Sherin Stephen,软件工程师(云),INE [email protected]

Divya Nain,软件工程师(云),INE [email protected]

Rishappreet Singh Moon,软件工程师(云),INE [email protected]

Litesh Ghute,软件工程师(云),INE [email protected]

Sanjeev Mahunta,软件工程师(云),INE [email protected]

解决方案

攻防手册位于 attack-manuals 目录中,防御手册位于 defence-manuals 目录中。

截图

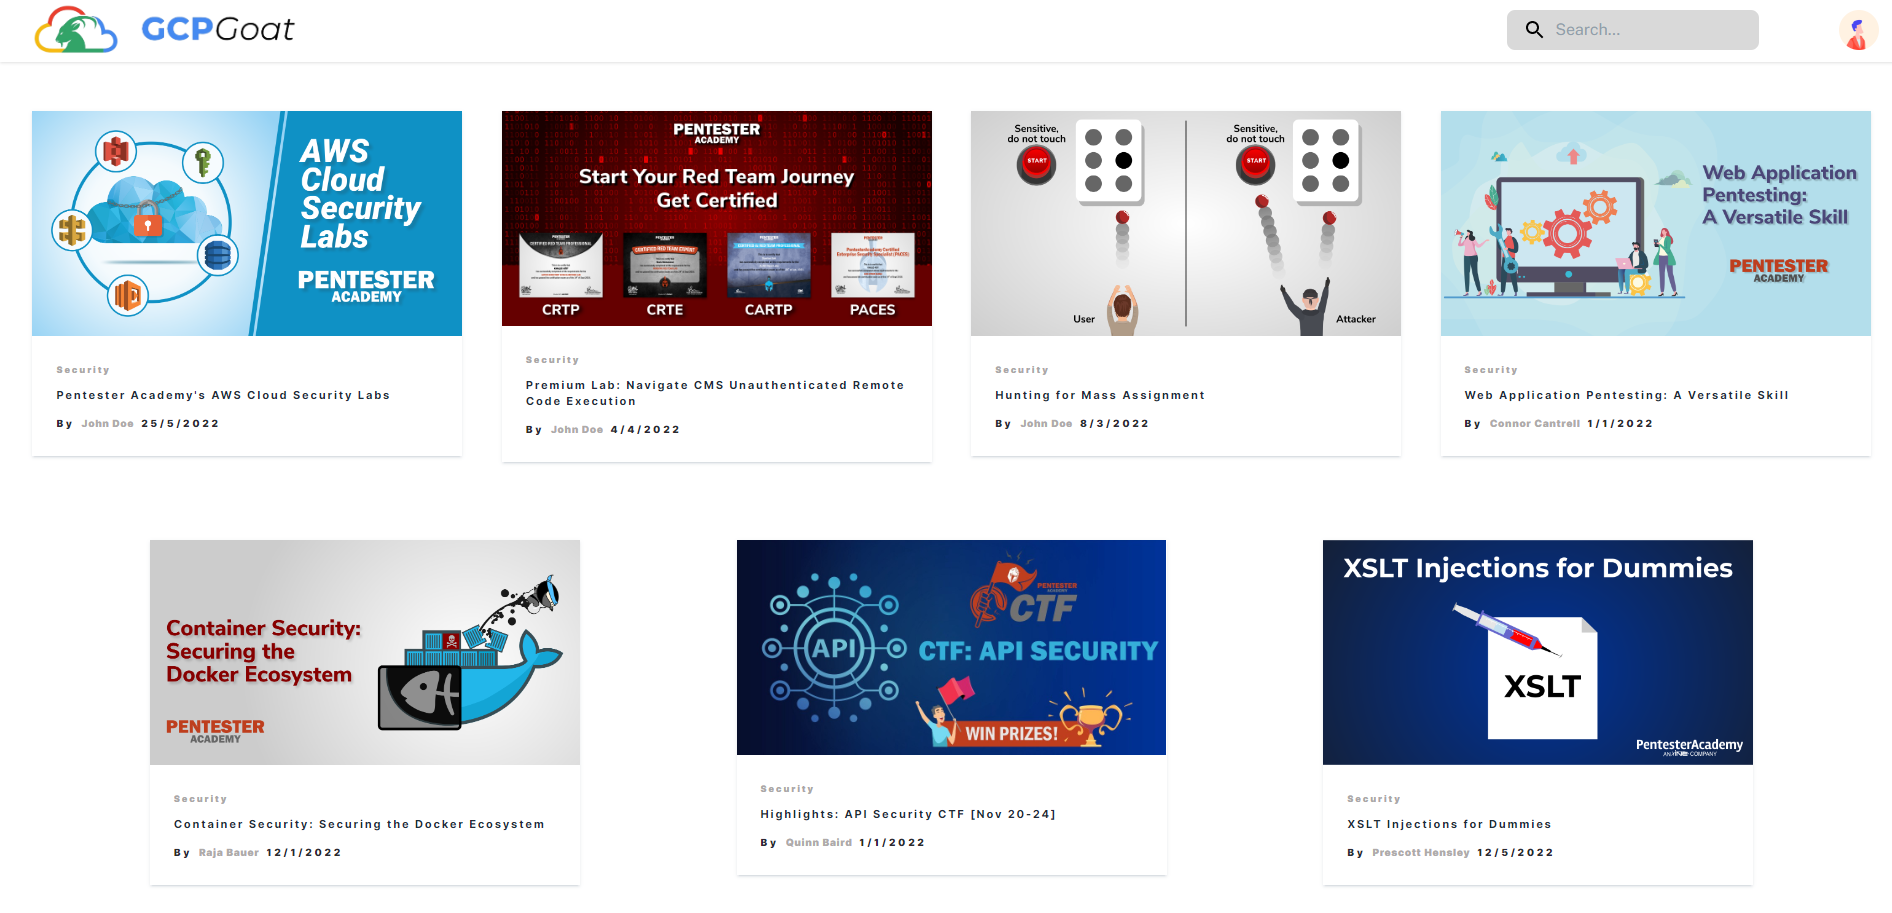
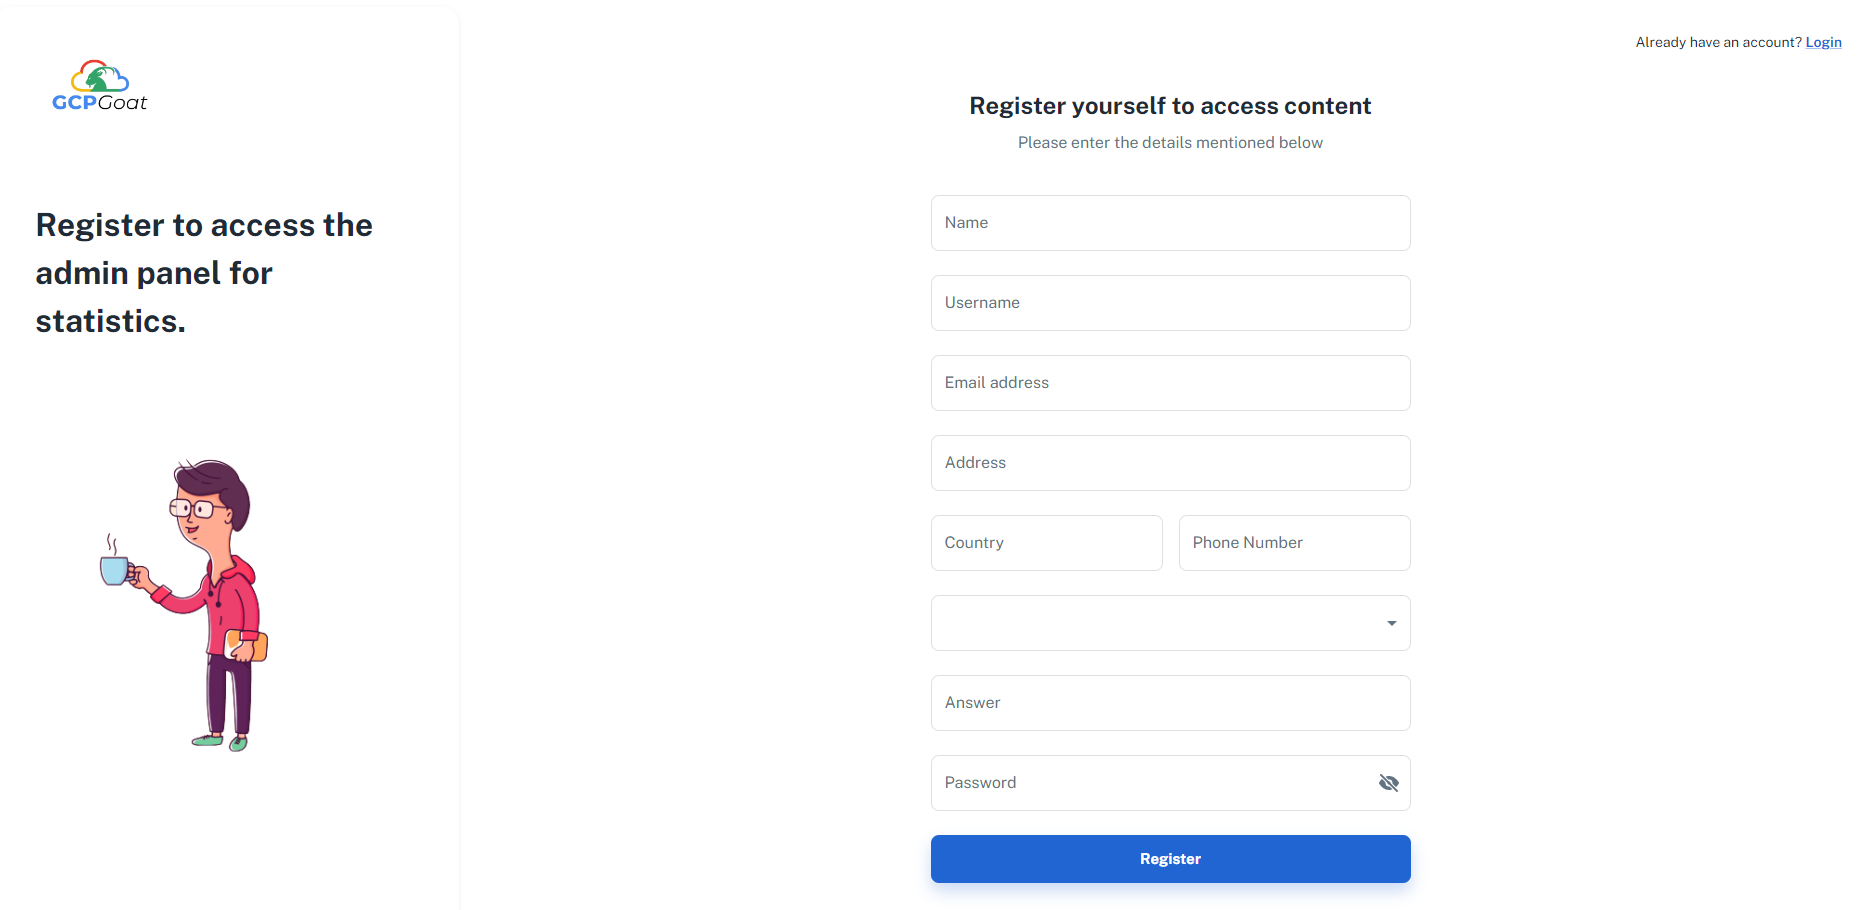
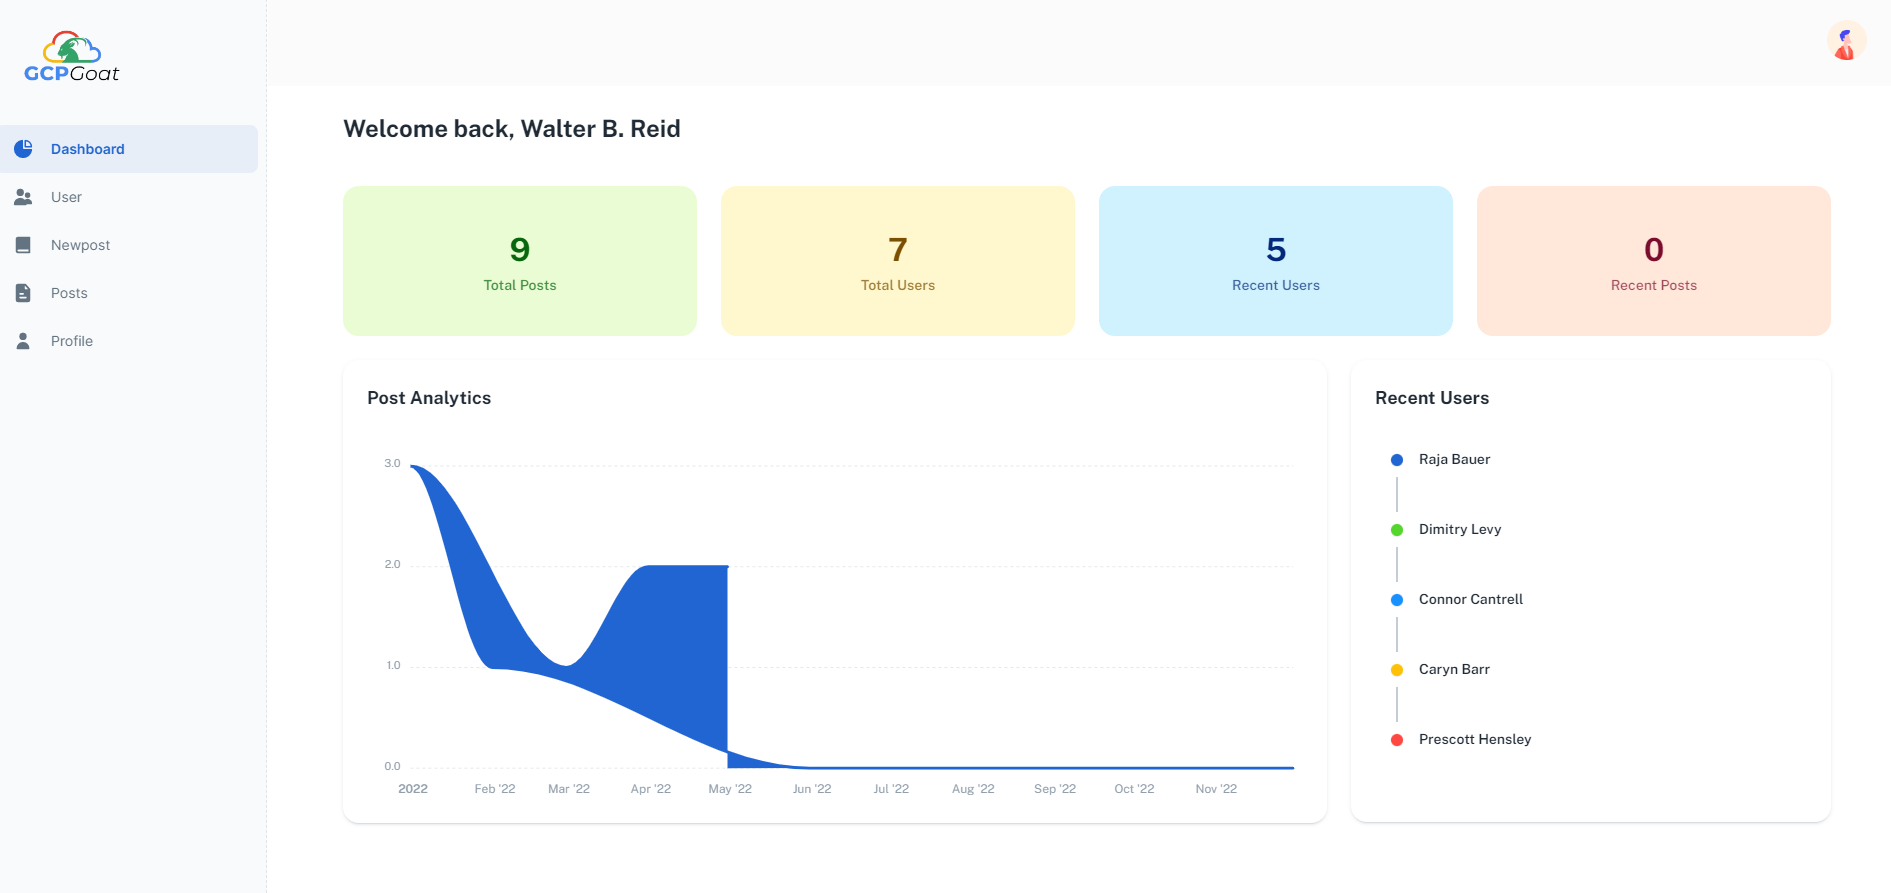
模块 1:

贡献指南

  • 欢迎以代码改进、模块更新、功能增强以及任何一般性建议的形式进行贡献。
  • 也欢迎对现有模块功能的改进。
  • 每个模块的源代码位于 modules/module-<数字>/src 中,可用于修改现有应用程序代码。

许可证

本程序是自由软件:您可以重新分发和/或修改它,前提是遵守 MIT 许可证的条款。

您应该已经随本程序收到了 MIT 许可证的副本。如果没有,请访问 https://opensource.org/licenses/MIT。

姊妹项目

  • AWSGoat
  • AzureGoat
  • PA Toolkit (Pentester Academy Wireshark Toolkit)
  • ReconPal: Leveraging NLP for Infosec
  • VoIPShark: Open Source VoIP Analysis Platform
  • BLEMystique
下载工具

最受欢迎

查看全部 →

发现我们社区最常用的工具。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 终极 OSINT 工具包:调查图谱、置信度评分、别名家族、地图、时间线和报告。49 个模块、400+ 个站点,无需 API 密钥。

    546
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock 一键执行应用(CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    基于LLM的多智能体自主渗透测试平台,具备规划器/执行器智能体、资产与探索图谱、MITM流量记录以及漏洞复测功能。

    377
  • 4

    redforge

    cybersecurity91/redforge

    浏览器端红队工具包,包含 102 个离线工具,用于侦察、载荷生成、凭据攻击、加密、编码和交战报告。

    324
  • 5

    estorides

    grisuno/estorides

    并行聚合 99+ 个免费 OSINT 来源,将实体解析为知识图谱,并借助 LLM 辅助分析导出 STIX 2.1、MISP 或 GraphML。

    269
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI原生网络安全的行动系统——在这里,意图转化为受治理的执行,证据沉淀为运营记忆,每一次操作都让下一次更出色。

    252

探索所有工具

浏览我们的工具集合

查看所有工具 →