AISA-Scanner 是一款自我进化、由AI/ML驱动的网络安全分析工具包,它将NLP、CVE情报增强、自主扫描、风险建模和企业级报告融于同一框架。它专为现代安全研究员、渗透测试人员、红队和企业防御者设计,帮助他们获得实时漏洞洞察、增强的情报以及可执行的成果。


| 类别 | 描述 |
|---|---|
| 目标类型 | 域名、子域名、IP、TCP端口 |
| AI引擎 | 零样本OWASP分类 |
| 风险模型 | 带评分的在线自学习分类器 |
| CVE | 从横幅、NLP(NER)和AI提示中检测CVE |
| CVE情报增强 | 来自NVD的CVSS、CWE和描述 |
| 漏洞利用映射 | 从CVE自动映射的Metasploit模块 |
| 企业级报告 | 带数据表格、CVE链接、MITRE热力图和导出按钮的HTML报告 |
| 分类法映射 | 自动映射到MITRE ATT&CK、CEH模块和SANS CWE Top 25 |
| 子域名扫描器 | 带通配符检测的模糊解析器 |
| HTTP + TCP支持 | 在开放TCP端口上获取并探测横幅 |
| 持久化发现 | 每条记录使用JSON blob的SQLite日志 |
| NLP驱动的风险 | 使用AI置信度 + 漏洞数量 + MSF链接来分配严重级别 |
| 离线/可恢复 | 缓存映射、CVE详情、MSF模块以供离线使用 |
| 自愈模型 | 基于新结果进行训练以提升准确度 |
| 可定制 | 时间预算、置信度门控、子域名限制、自定义端口范围 |
| 功能 | AISA-Scanner | Nessus | Nikto | OpenVAS |
|---|---|---|---|---|
| AI标注(OWASP) | ✅ | ❌ | ❌ | ❌ |
| 零样本分类(NLP) | ✅ | ❌ | ❌ | ❌ |
| CVE到MSF模块的自动映射 | ✅ | ❌ | ❌ | ✅ |
| MITRE ATT&CK + CEH + SANS映射 | ✅ | 部分 | ❌ | 部分 |
| 子域名枚举 | ✅ | ❌ | ❌ | ❌ |
| TCP端口横幅扫描 | ✅ | ✅ | ❌ | ✅ |
| PDF/CSV/Excel报告导出 | ✅ | ✅ | ❌ | ✅ |
| 自学习风险模型 | ✅ | ❌ | ❌ | ❌ |
| 轻量级且支持CLI | ✅ | ❌ | ✅ | ❌ |
| 免费开源 | ✅ | ❌ | ✅ | ✅ |
为什么AISA-Scanner更胜一筹:它将智能分类、自主情报增强、CVE与MSF之间的深度关联,以及用于实时扫描和报告的轻量级、零依赖界面融为一体——全部整合在一个脚本中。 作者:Haroon Ahmad Awan [email protected]
以下是 AISA-Scanner 生成的示例企业级HTML报告:
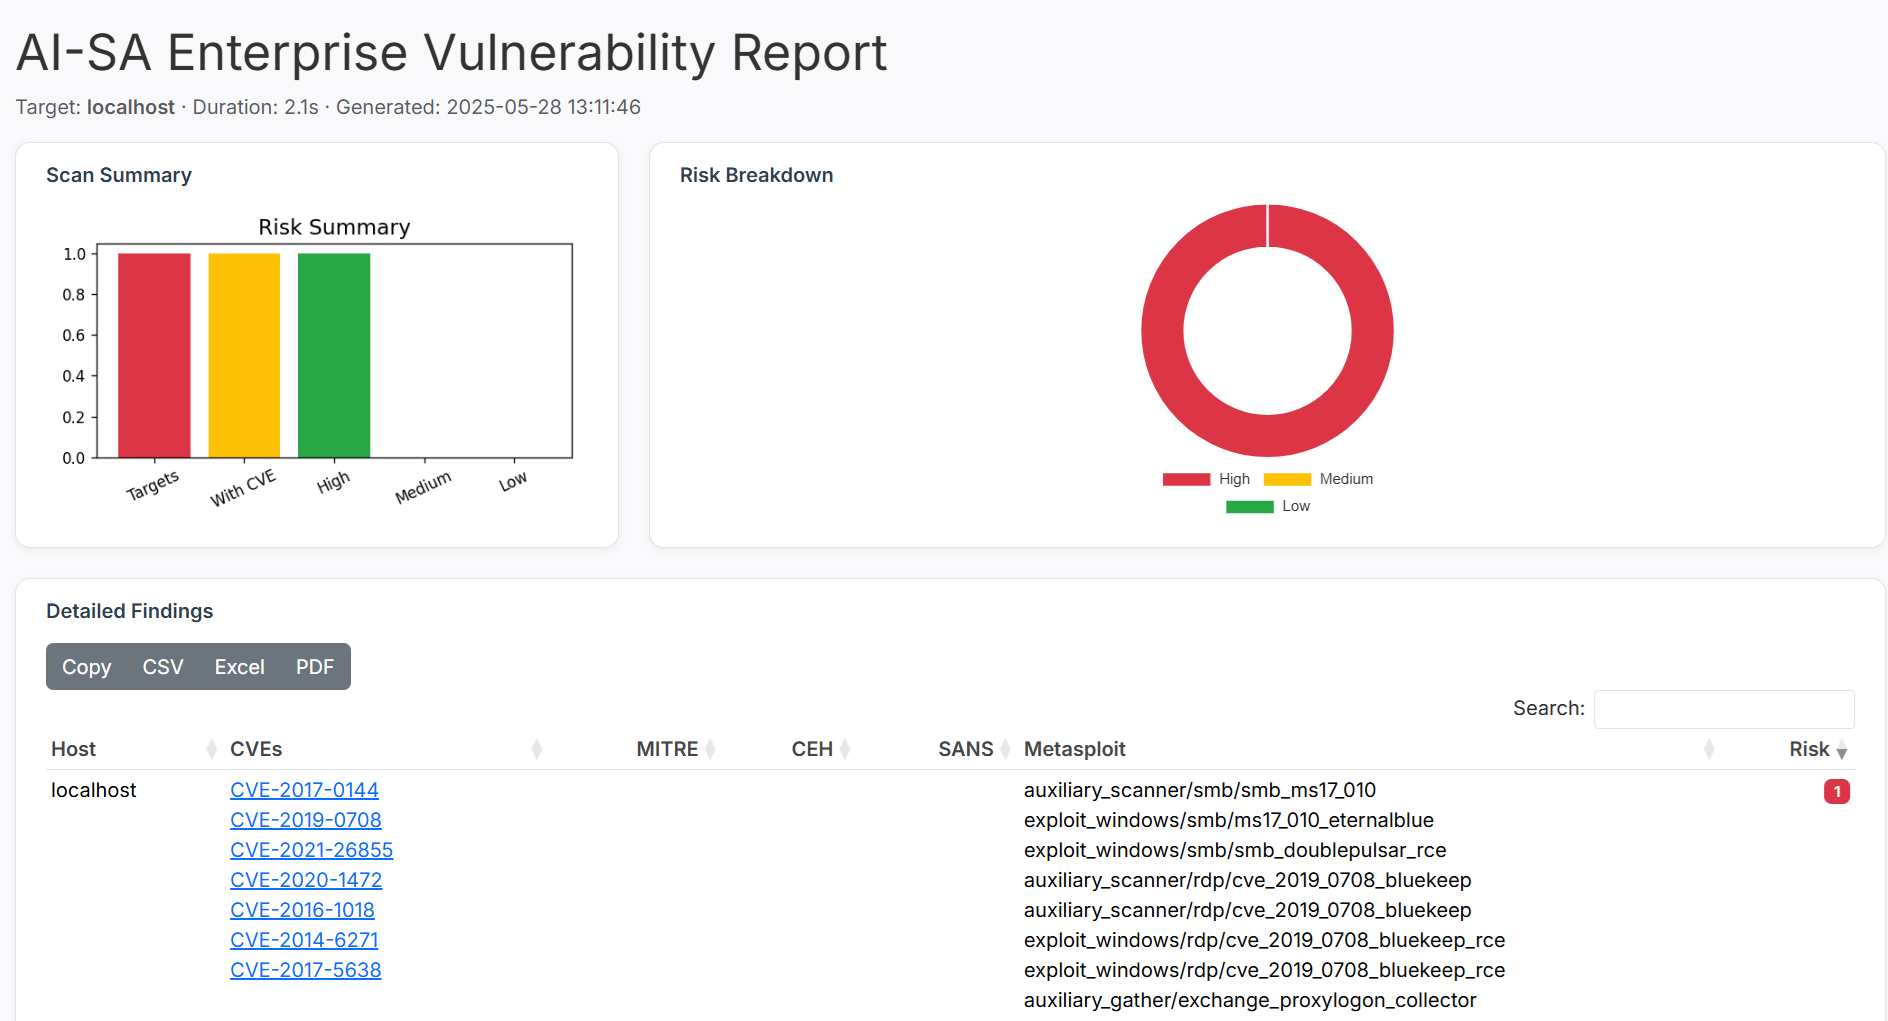
包含CVE链接、MITRE技术、风险图表、导出选项(PDF、Excel)以及支持搜索的表格。
git clone https://github.com/haroonawanofficial/AISA-Scanner.git
cd AISA-Scanner
pip install -r requirements.txt









