面向智能体的安全防护 — 面向 AI 编程助手的智能体检测与响应
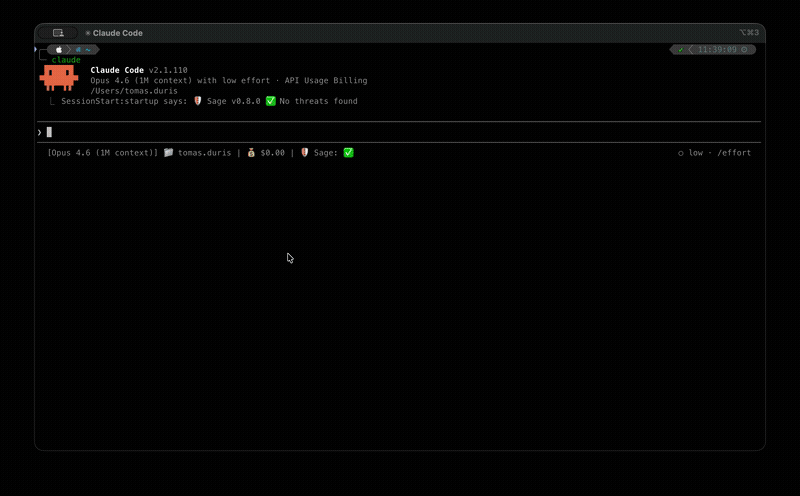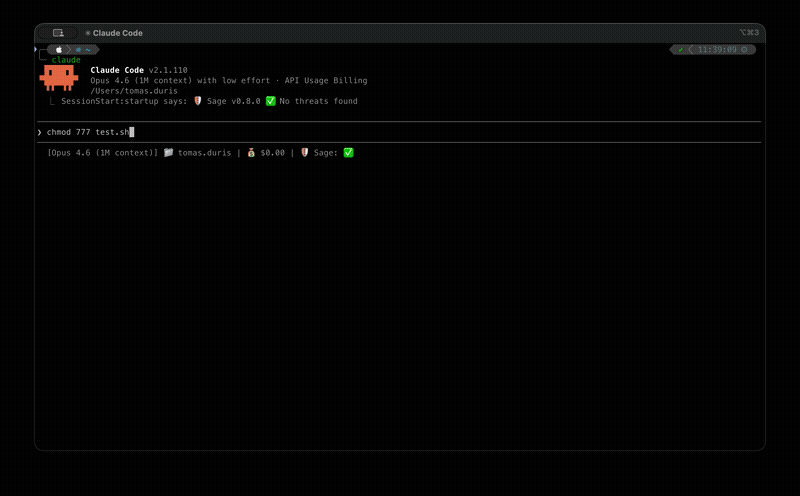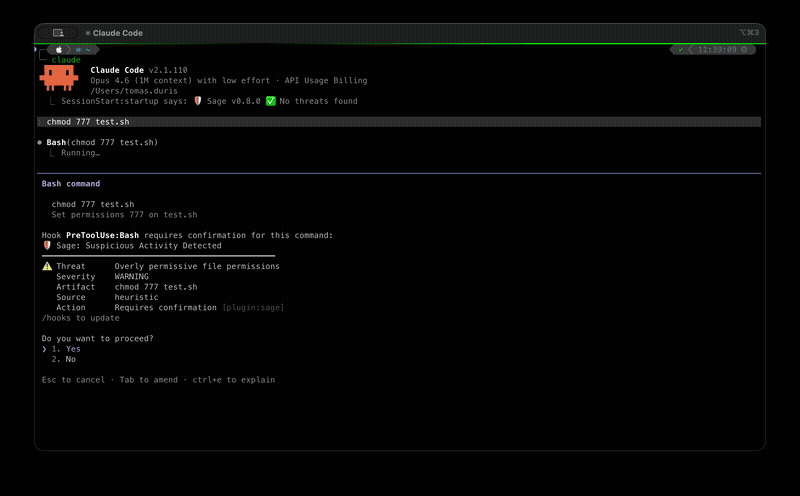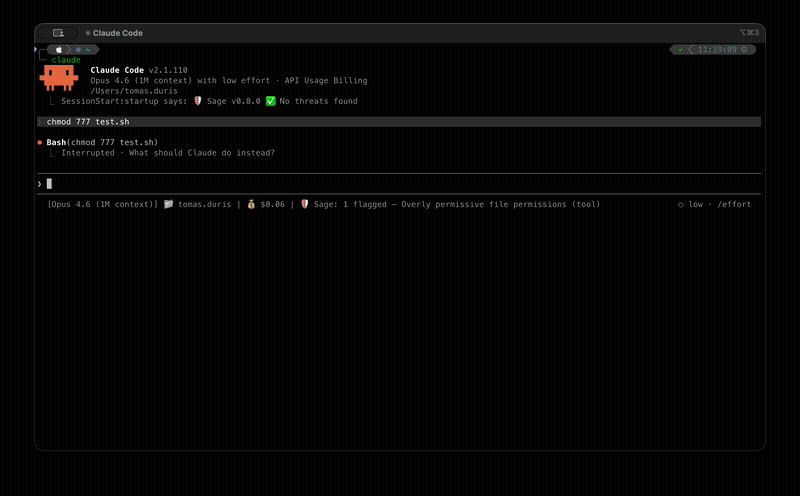
Sage 是一个轻量级安全层,用于保护 AI 智能体免于执行危险操作。它会拦截工具调用——shell 命令、URL 抓取、文件写入——并在其运行前通过多个威胁检测层进行检查。
注意: 根据安装方式的不同,Sage 可能会以不同的产品名称出现(例如 Norton Sage、Avast Sage)。详情请参阅品牌。
请访问 ai.gendigital.com/sage 获取最新安装说明,或使用下方针对特定平台的指南。
Claude Code — 安装指南 · 需要 Node.js >= 18
/plugin marketplace add https://github.com/gendigitalinc/sage.git
/plugin install sage@sage
Cursor — 安装指南 · 从市场安装 Gen Sage 扩展
VS Code — 安装指南 · 从市场安装 Gen Sage 扩展
OpenClaw — 安装指南 · 从 npm 安装
openclaw plugins install @gendigital/sage-openclaw
OpenCode — 通过添加到 ~/.config/opencode/opencode.json 从 npm 安装:
{
  "plugin": ["@gendigital/sage-opencode"]
}
有关详细说明、配置和故障排除,请参阅用户指南。
有关隐私方面的考虑,请参阅隐私。
| 文档 | 描述 |
|---|---|
| 用户指南 | 安装、使用、配置、例外、平台指南、隐私、常见问题 |
| 开发者指南 | 架构、开发环境搭建、测试、威胁规则格式 |
| 提示注入 | 机器学习 + 启发式提示注入检测 |
| 包保护 | npm/PyPI 供应链检查 |
| AMSI 扫描 | 通过 AMSI 进行 Windows 反恶意软件扫描 |
| 插件扫描 | 会话启动时的插件扫描 |
| 审计日志 | 磁盘上的 JSONL 架构(条目、信号、内容) |
| MCP 服务器 | 共享 MCP 服务器架构 |
| 决策流水线 | 信号来源、策略模型、评估顺序 |
| 品牌 | 产品名称配置 |
| 宿主 | 包 | 挂接方式 |
|---|---|---|
| Claude Code | @gendigital/sage-claude-code | MCP 钩子工具 |
| OpenClaw | @gendigital/sage-openclaw | 进程内 before_tool_call |
| OpenCode | @gendigital/sage-opencode | 进程内插件 |
| Cursor / VS Code / Copilot CLI | sage-cursor | 已安装的钩子脚本 |
| pi | @gendigital/sage-pi | 进程内 tool_call 扩展 |
| Oh My Pi | @gendigital/sage-omp | 进程内钩子(--hook) |
有关开发环境搭建、编码规范和威胁规则贡献流程,请参阅 CONTRIBUTING.md。
Copyright 2026 Gen Digital Inc.
threats/):Detection Rule License 1.1








