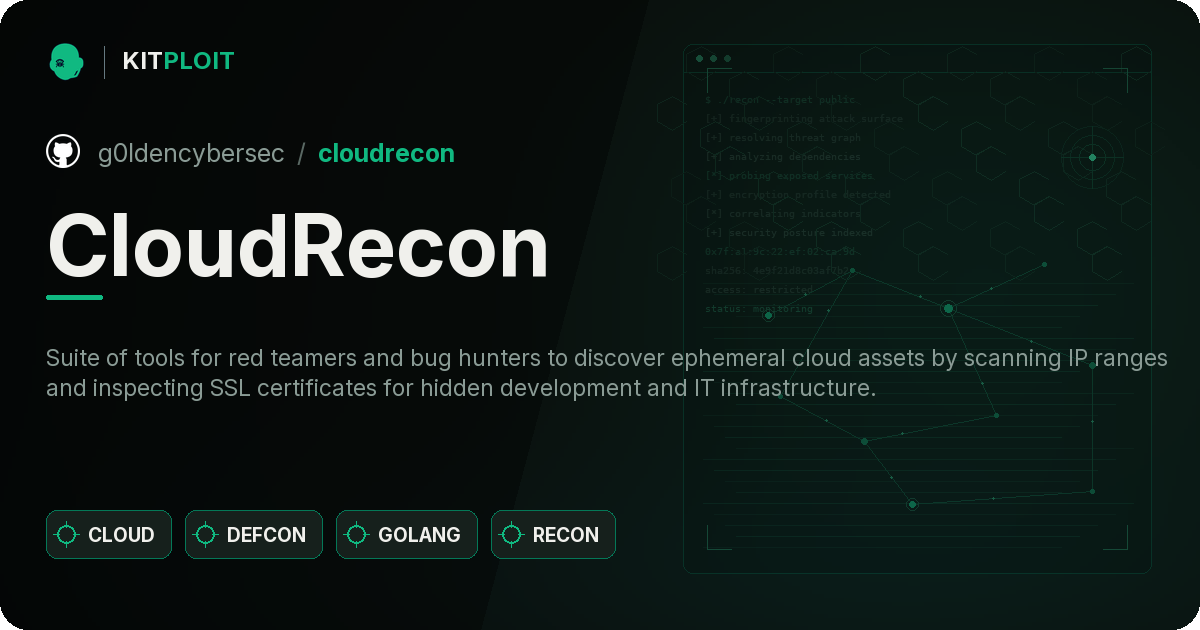
从证书中寻找资产!扫描网络! 在DEFCON 31上展示的工具
你必须启用CGO,并且可能需要安装gcc才能运行CloudRecon
sudo apt install gcc
go install github.com/g0ldencybersec/CloudRecon@latest
注意:
别忘了在安装之前设置你的GOPATH。
CloudRecon
CloudRecon是一套工具,供红队人员和漏洞猎人用于在行动和搜索中发现临时和开发资产。
通常,目标组织建立的云基础设施与他们的ASN或已知基础设施无关。很多时候这些资产是开发网站、IT产品门户等。有时它们根本没有域名,但许多仍然需要HTTPs。
CloudRecon是一套工具,通过检查SSL证书,扫描IP地址或CIDR(例如:云服务商的IP),为测试人员发现这些隐藏的宝藏。
该工具套件由三个GO部分构成:
Scrape - 一个实时运行的工具,用于检查指定范围内的SSL证书的CN和SN字段中的关键字。
Store - 一个工具,用于检索IP证书并下载其所有组织、CN和SAN。这样你就可以拥有自己的cert.sh数据库。
Retr - 一个工具,用于解析和搜索已下载的证书中的关键字。
## 别忘了在TMUX / Screen会话中运行
wget https://raw.githubusercontent.com/lord-alfred/ipranges/main/all/ipv4_merged.txt
CloudRecon scrape -i ipv4_merged.txt -j | tee -a certdb.json
输入支持:IP和CIDR用逗号分隔,或每行一个IP/CIDR的文件,或包含ip:port格式列表的文件。
主要
Usage: CloudRecon scrape|store|retr [options]

  -h    显示程序使用信息

子命令:

        cloudrecon scrape - 抓取给定IP并将CN和SAN输出到标准输出
        cloudrecon store - 抓取并将组织、CN、SAN收集到本地数据库文件
        cloudrecon retr - 查询本地数据库文件获取结果
SCRAPE
scrape [options] -i <IPs/CIDRs or File>
  -a    添加此标志以查看包括失败在内的所有输出
  -c int
        并发运行的goroutine数量(默认100)
  -h    打印使用信息!
  -i string
        IP和CIDR用逗号分隔,或每行一个IP/CIDR的文件(默认"NONE")
  -j    生成JSON输出("IP, PORT, Organization, CommonName, SAN")
  -p string
        检查证书的TLS端口(默认"443")
  -t int
        TLS握手超时时间(默认4)
STORE
store [options] -i <IPs/CIDRs or File>
  -c int
        并发运行的goroutine数量(默认100)
  -db string
        要连接并保存证书的数据库字符串(默认"certificates.db")
  -h    打印使用信息!
  -i string
        IP和CIDR用逗号分隔,或每行一个IP/CIDR的文件,或包含ip:port格式列表的文件。(默认"NONE")
  -p string
        检查证书的TLS端口(默认"443")
  -t int
        TLS握手超时时间(默认4)
RETR
retr [options]
  -all
        返回数据库中的所有行
  -cn string
        在通用名称列中搜索的字符串,返回类似结果(默认"NONE")
  -db string
        要连接并保存证书的数据库字符串(默认"certificates.db")
  -h    打印使用信息!
  -ip string
        在IP列中搜索的字符串,返回类似结果(默认"NONE")
  -num
        返回数据库中的行数(结果数)(按IP)
  -org string
        在组织列中搜索的字符串,返回类似结果(默认"NONE")
  -san string
        在通用名称列中搜索的字符串,返回类似结果(默认"NONE")