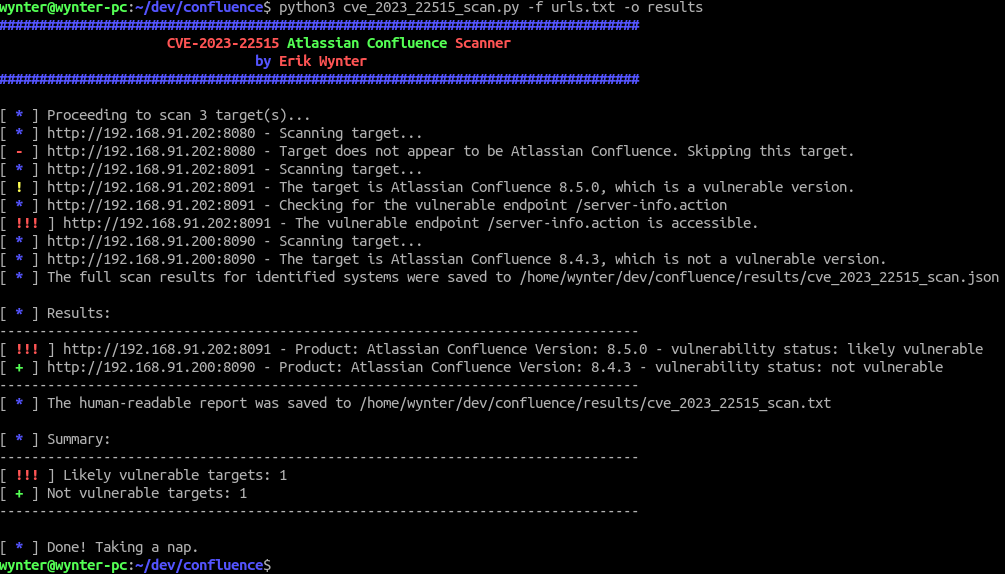
这是一个针对 CVE-2023-22515 的简单扫描器,该漏洞是 Atlassian Confluence Data Center 和 Server 中的一个高危漏洞,正被威胁行为者在野外积极利用,以“创建未经授权的 Confluence 管理员账户并访问 Confluence 实例”。该漏洞最初被描述为“权限提升”问题,但 Atlassian 后来在其 安全公告 中将分类修改为“访问控制失效”。
/server-info.action 端点触发此问题,这与 Atlassian 公告中提到的端点不同。这是一个简单的扫描器,它会尝试通过对每个主机执行最多两次 HTTP GET 请求并分析响应来确定 Atlassian Confluence 的漏洞状态:
/server-info.action 发送 GET 请求以检查响应代码。补丁差异分析显示,CVE-2023-22515 的补丁完全移除了 /server-info.action 端点。在测试中,观察到该端点的以下行为:
该扫描器已针对以下版本的 Atlassian Confluence Server 成功测试:
由于脚本仅针对有限数量的 Atlassian Confluence Server 版本进行了测试,该扫描器可能并不完全可靠,尤其是在 Confluence Data Center 或未测试的 Confluence Server 版本上。
git clone https://github.com/ErikWynter/CVE-2023-22515-Scan.git
cd CVE-2023-22515-Scan
pip install -r requirements.txt
或:
pip3 install -r requirements.txt
usage: cve_2023_22515_scan.py [-h] [-f FILE] [-t TARGETS] [-o OUTPUT_DIR]

扫描 Atlassian Confluence Web 实例以检测 CVE-2023-22515

options:
  -h, --help     显示此帮助信息并退出
  -f FILE        包含要扫描的 URL 列表的文件
  -t TARGETS     逗号分隔的要扫描的 URL 列表
  -o OUTPUT_DIR  输出目录
例如:
python cve_2023_22515_scan.py -f urls.txt -o results
python cve_2023_22515_scan.py -t http://192.168.10.10,http://192.168.10.11 -o results`
likely vulnerable(可能受影响):目标运行的是受影响版本(或版本无法检测),并且存在易受攻击的 /server-info.action 端点。likely not exploitable(可能不可利用):目标运行的是受影响版本,但 /server-info.action 端点不可访问,这意味着很可能已修补。not vulnerable(不受影响):目标运行的不是受影响版本,或者版本无法检测且 /server-info.action 端点不可访问。unknown(未知):由于在尝试访问 /server-info.action 端点时遇到错误,无法确定漏洞状态。cve_2023_22515_scan.json - JSON 文件,包含被脚本识别到的任何系统的产品版本、漏洞状态及其他相关信息。示例内容:[
{
"target_url": "http://192.168.91.202:8091",
"product": "Atlassian Confluence",
"version": "8.5.0",
"vulnerability_status": "likely vulnerable"
},
{
"target_url": "http://192.168.91.200:8090",
"product": "Atlassian Confluence",
"version": "8.4.3",
"vulnerability_status": "not vulnerable"
}
]
cve_2023_22515_scan.txt - 文本文件,包含易于阅读的结果分解。与打印到控制台的报告相同(不含 ANSI 颜色)。示例内容:http://192.168.91.202:8091 - Product: Atlassian Confluence Version: 8.5.0 - vulnerability status: likely vulnerable
http://192.168.91.200:8090 - Product: Atlassian Confluence Version: 8.4.3 - vulnerability status: not vulnerable
请参阅官方 安全公告 以了解受影响版本和已修补版本的信息。