Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

订阅源联系隐私© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
PoC-CVE-2025-25200 — ReDoS 利用正则表达式中的回溯,导致 Node.js 应用程序 CPU 过度消耗和服务拒绝(DoS)。 | Kitploit
工具/GitHubGitHub/dwictor0/poc-cve-2025-25200
静态分析漏洞分析漏洞利用Web安全
GitHubdwictor0/poc-cve-2025-25200

PoC-CVE-2025-25200

ReDoS 利用正则表达式中的回溯,导致 Node.js 应用程序 CPU 过度消耗和服务拒绝(DoS)。

查看仓库
197个月前尚未审核

最受欢迎

查看全部 →

发现我们社区最常用的工具。

探索所有工具

浏览我们的工具集合

查看所有工具 →
分享

CVE-2025-25200

背景

  • 漏洞: CVE-2025-25200

  • 类型: Regular Expression Denial of Service (ReDoS)

  • 组件: Kao >= 2.0.0, < 2.15.4 , >= 3.0.0-alpha.0, < 3.0.0-alpha.3 , >= 1.0.0, < 1.7.1, < 0.21.2

  • 描述: 该漏洞呈现二次时间复杂度O(n2),或在更严重的情况下,指数级复杂度O(2n),即处理输入所需的时间随其规模增长(回溯)。问题的根源在于正则表达式引擎的回溯机制。当输入(令牌)不匹配时,引擎简单地回退到之前可能选择替代路径的位置。
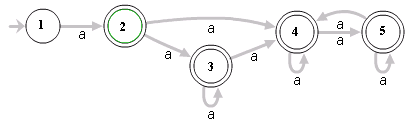
NFA

影响与严重性

  • 影响类型: Denial of Service (DoS)
  • 攻击向量: 网络
  • 评分: 9.2 (高)

可能的缓解措施

  • 验证负载长度。
  • 使用WAF规则,清理或拒绝包含可能触发ReDoS模式的头部。
  • 实施请求超时限制,以防止长时间运行的请求无限期阻塞事件循环。

负责披露

此漏洞已按照负责披露实践进行处理。

PoC Test Node.js Koa CVE-2025-25200

下载工具