此仓库包含Dodge工业团队在Dodge OPTIFY平台中发现的CVE-2023-35793的描述。
CVE ID: CVE-2023-35793
厂商: Cassia Networks
产品: Access Controller
版本: Cassia-AC-2.1.1.2303271039
漏洞: 跨站请求伪造 (CSRF)
影响: Web SSH, 网关
描述: WebSSH功能可通过CSRF初始化。
状态: 厂商确认,已修复
修复版本: Cassia-AC-2.1.1.2308181707
Cassia使用billchurch的WebSSH2从AC发起与网关的SSH会话。WebSSH2是一个Web SSH客户端,使用了ssh2、socket.io、xterm.js和express。 这是一个基于HTML5的Web终端模拟器和SSH客户端的基本示例。它利用SSH2作为主机上的客户端,代理WebSocket/Socket.io连接到SSH2服务器。
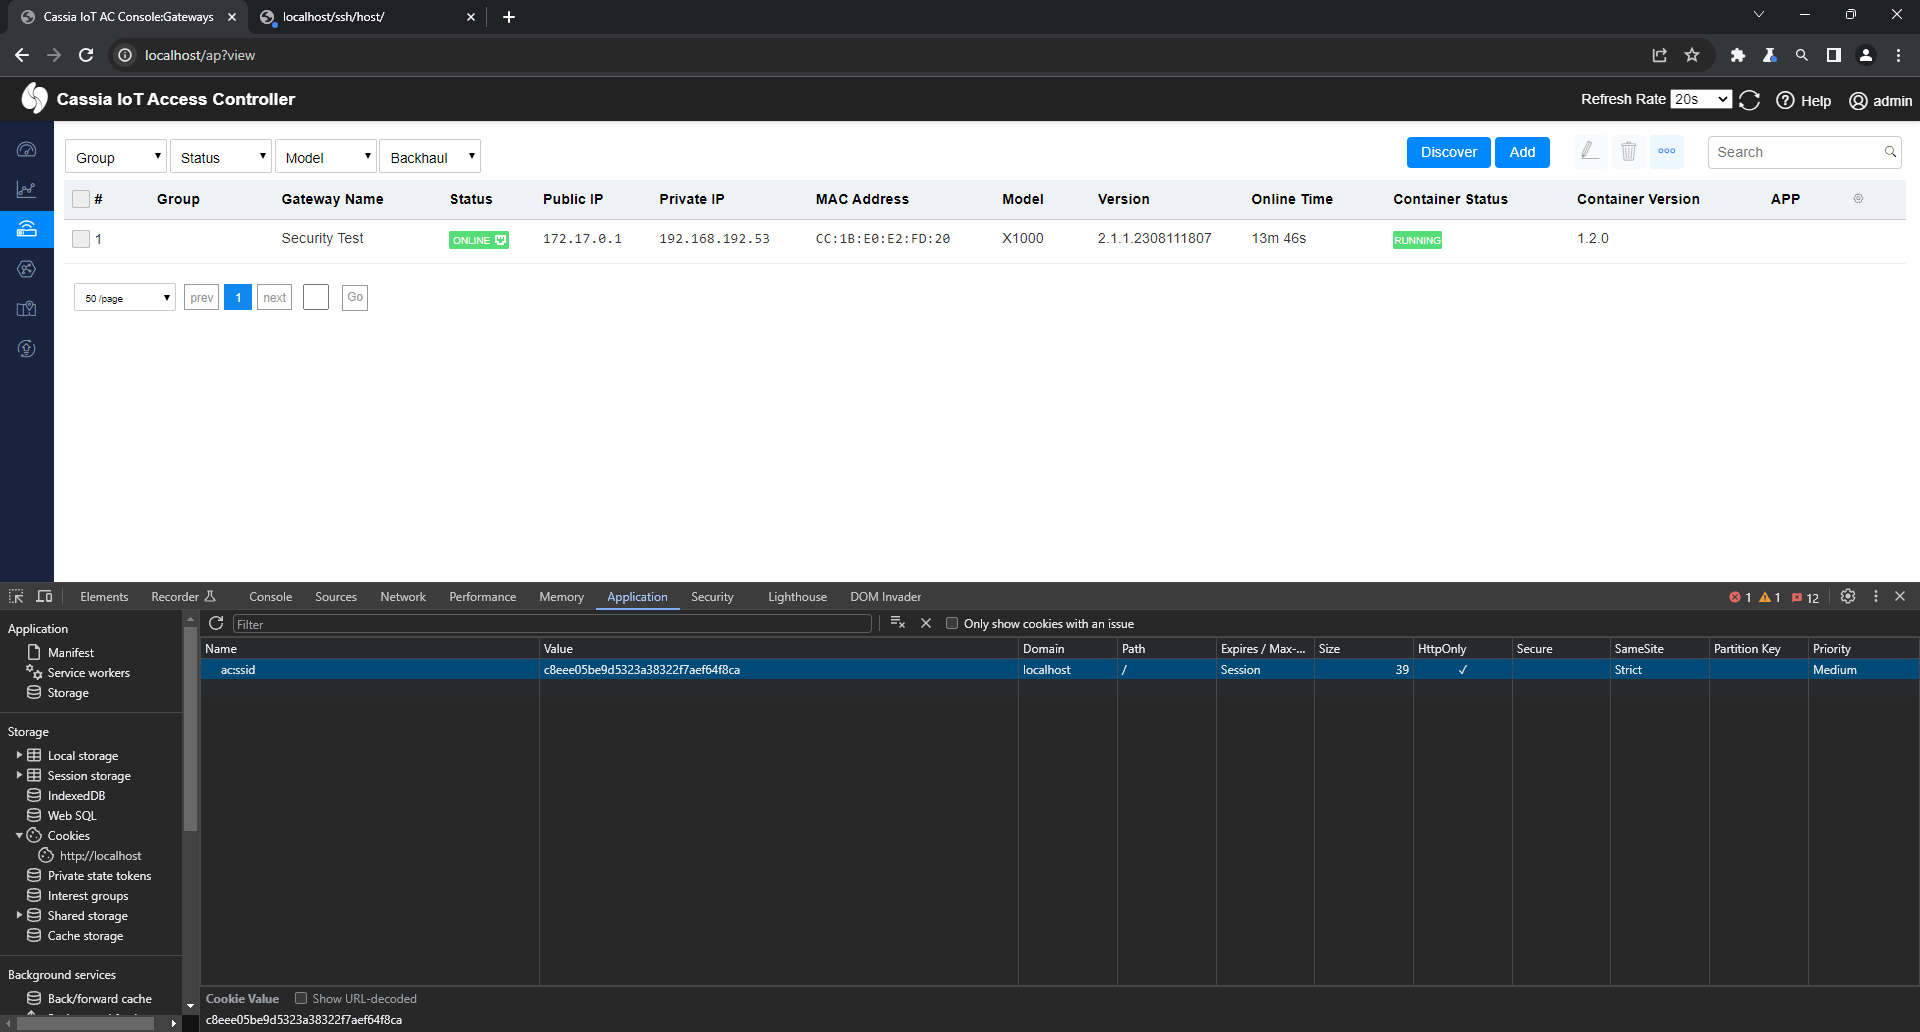
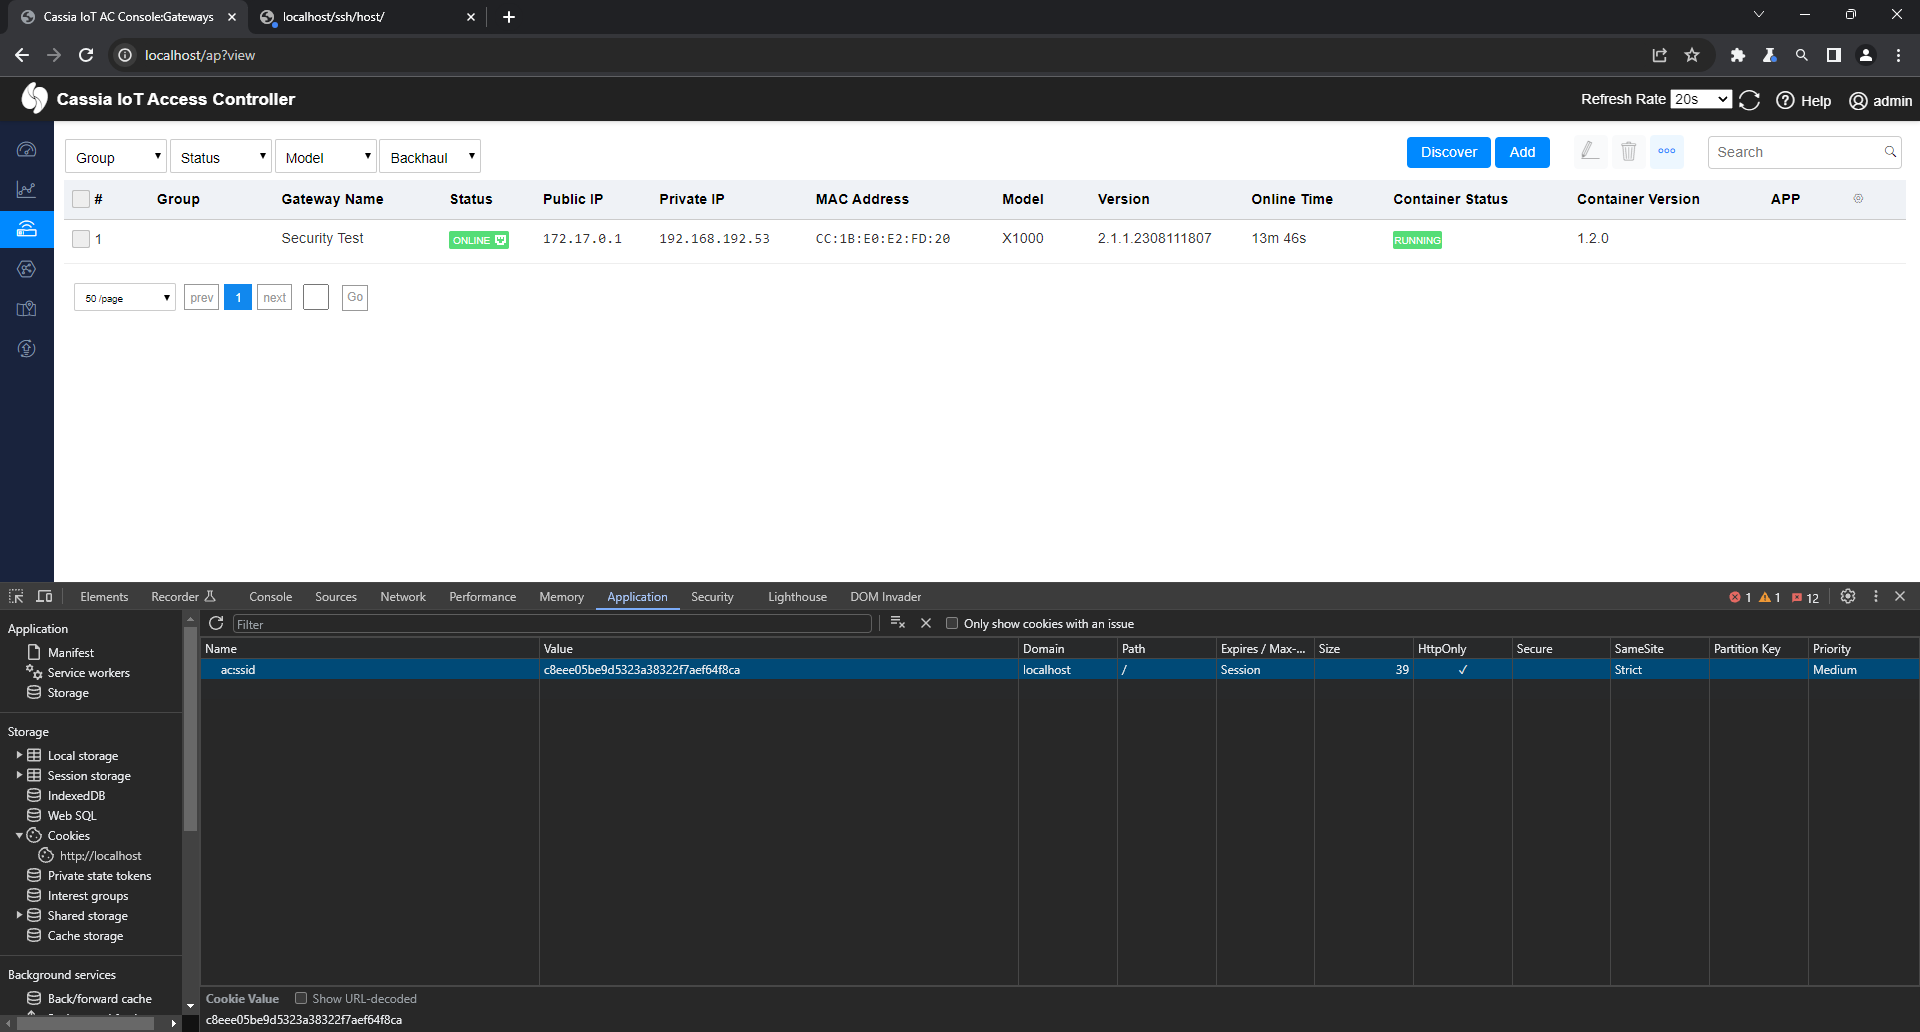
当用户登录AC时,使用_ac:ssid_ cookie,该cookie设置了Same Site Strict属性。
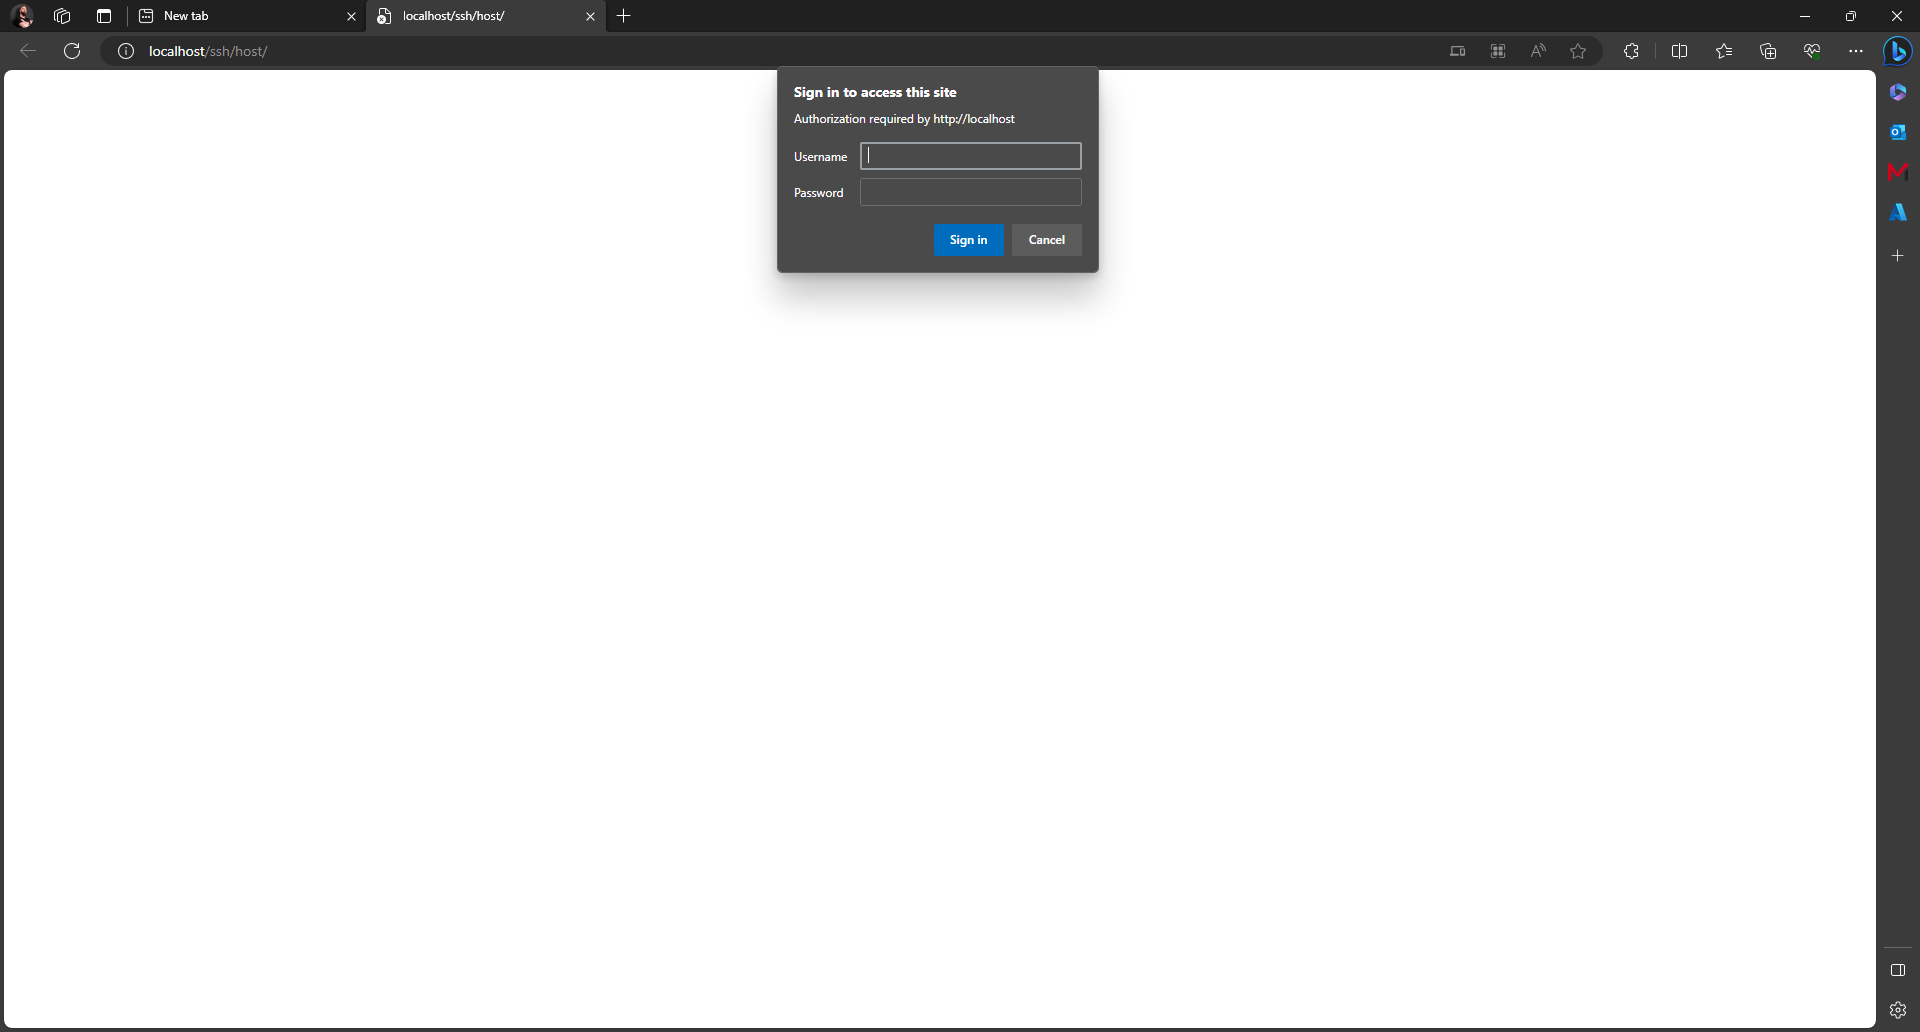
为了与网关发起SSH Web会话,用户发送带有mac和端口号(反向SSH)的GET请求,无需使用CSRF token。
http://<ac-ip>/ap/remote/<mac-addr>?ssh_port=9999
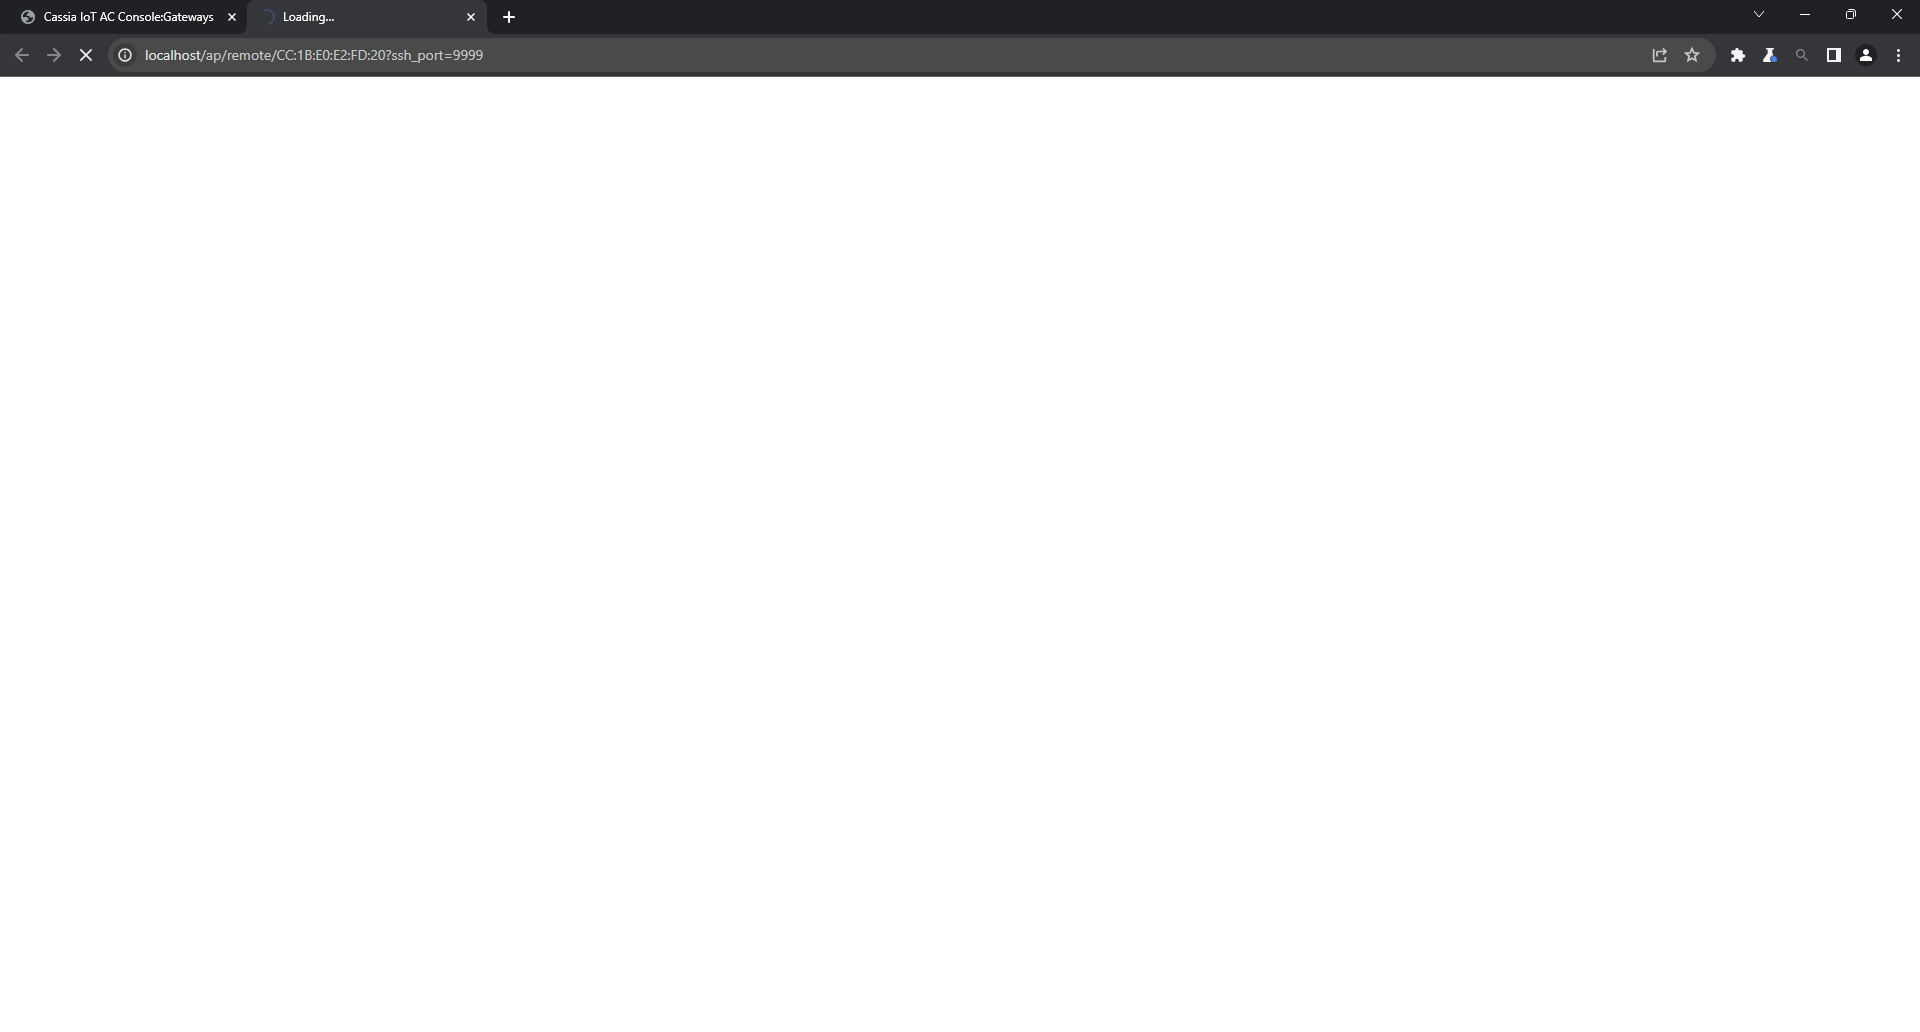
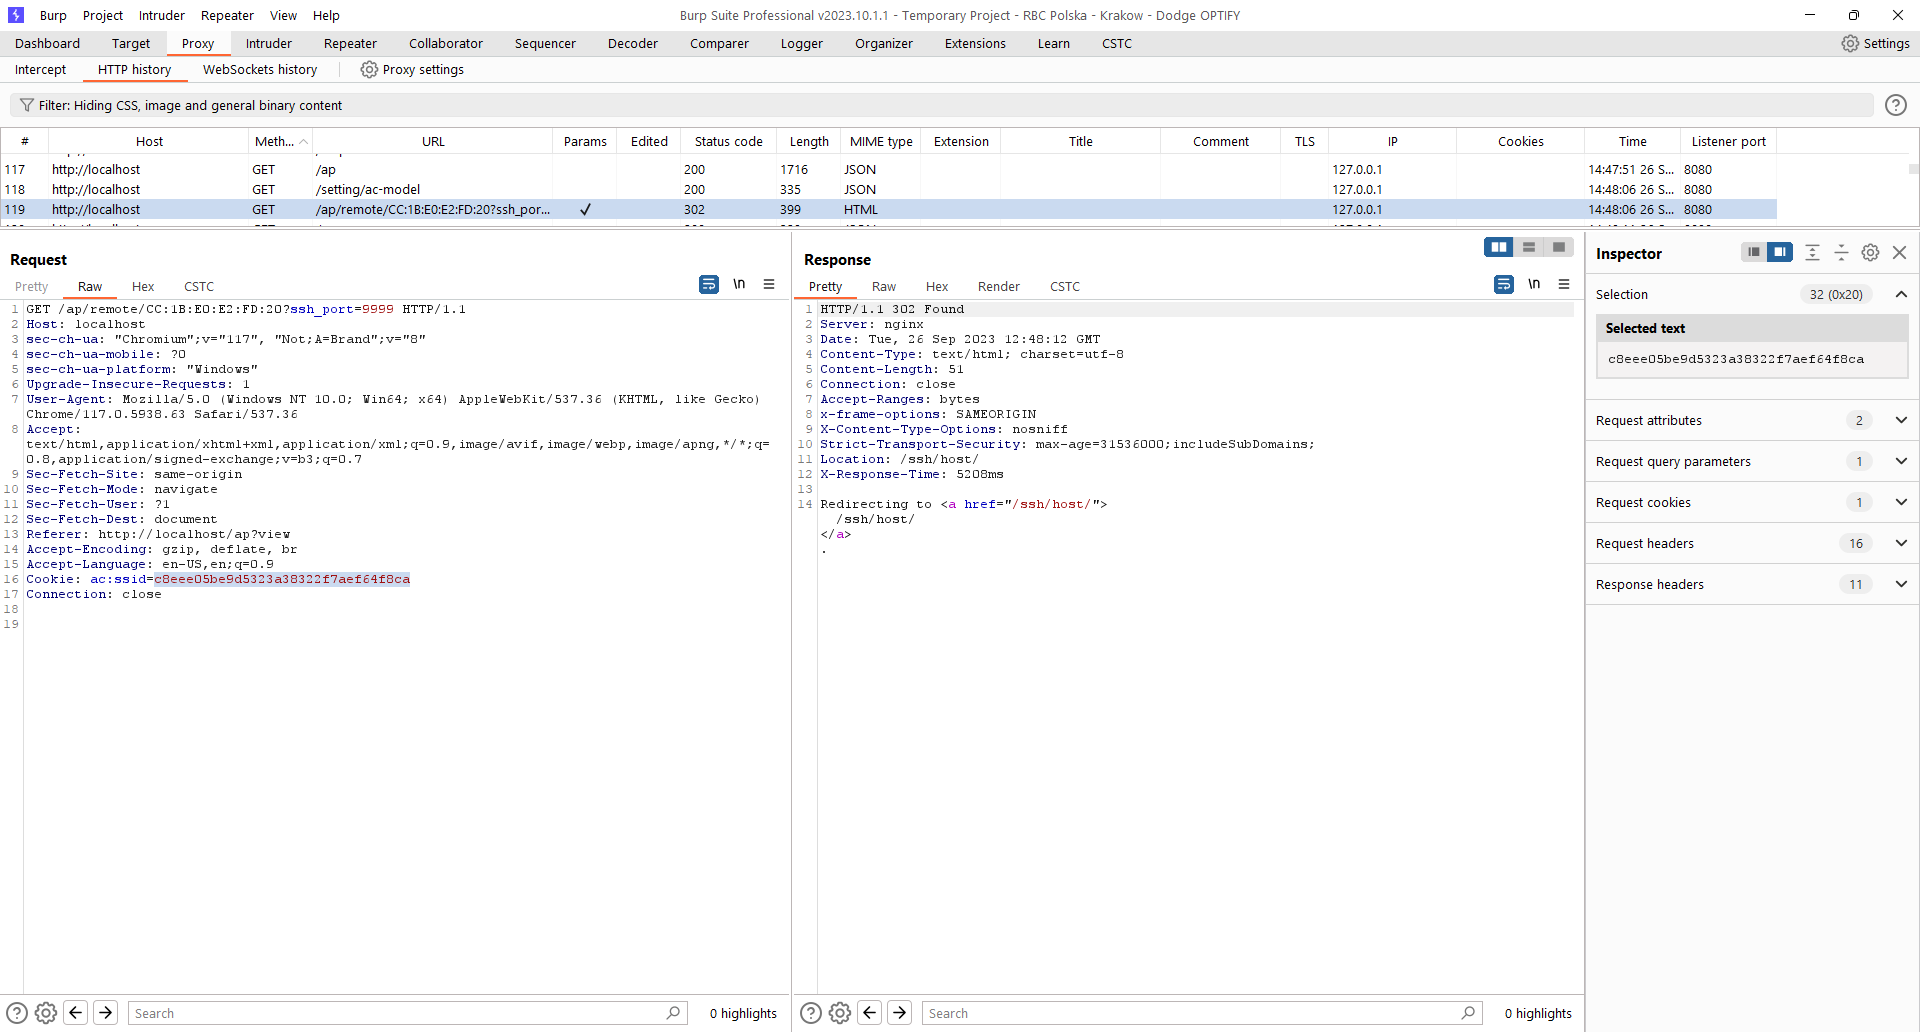
攻击者可能通过向用户发送链接地址来欺骗用户。 这将触发用户建立SSH会话(进而暴露用户可能仅为只读权限)。
攻击者可能诱使已认证的用户点击在团队聊天或电子邮件中提供的链接,从而导致与指定设备建立连接。
管理员用户在AC上进行操作:
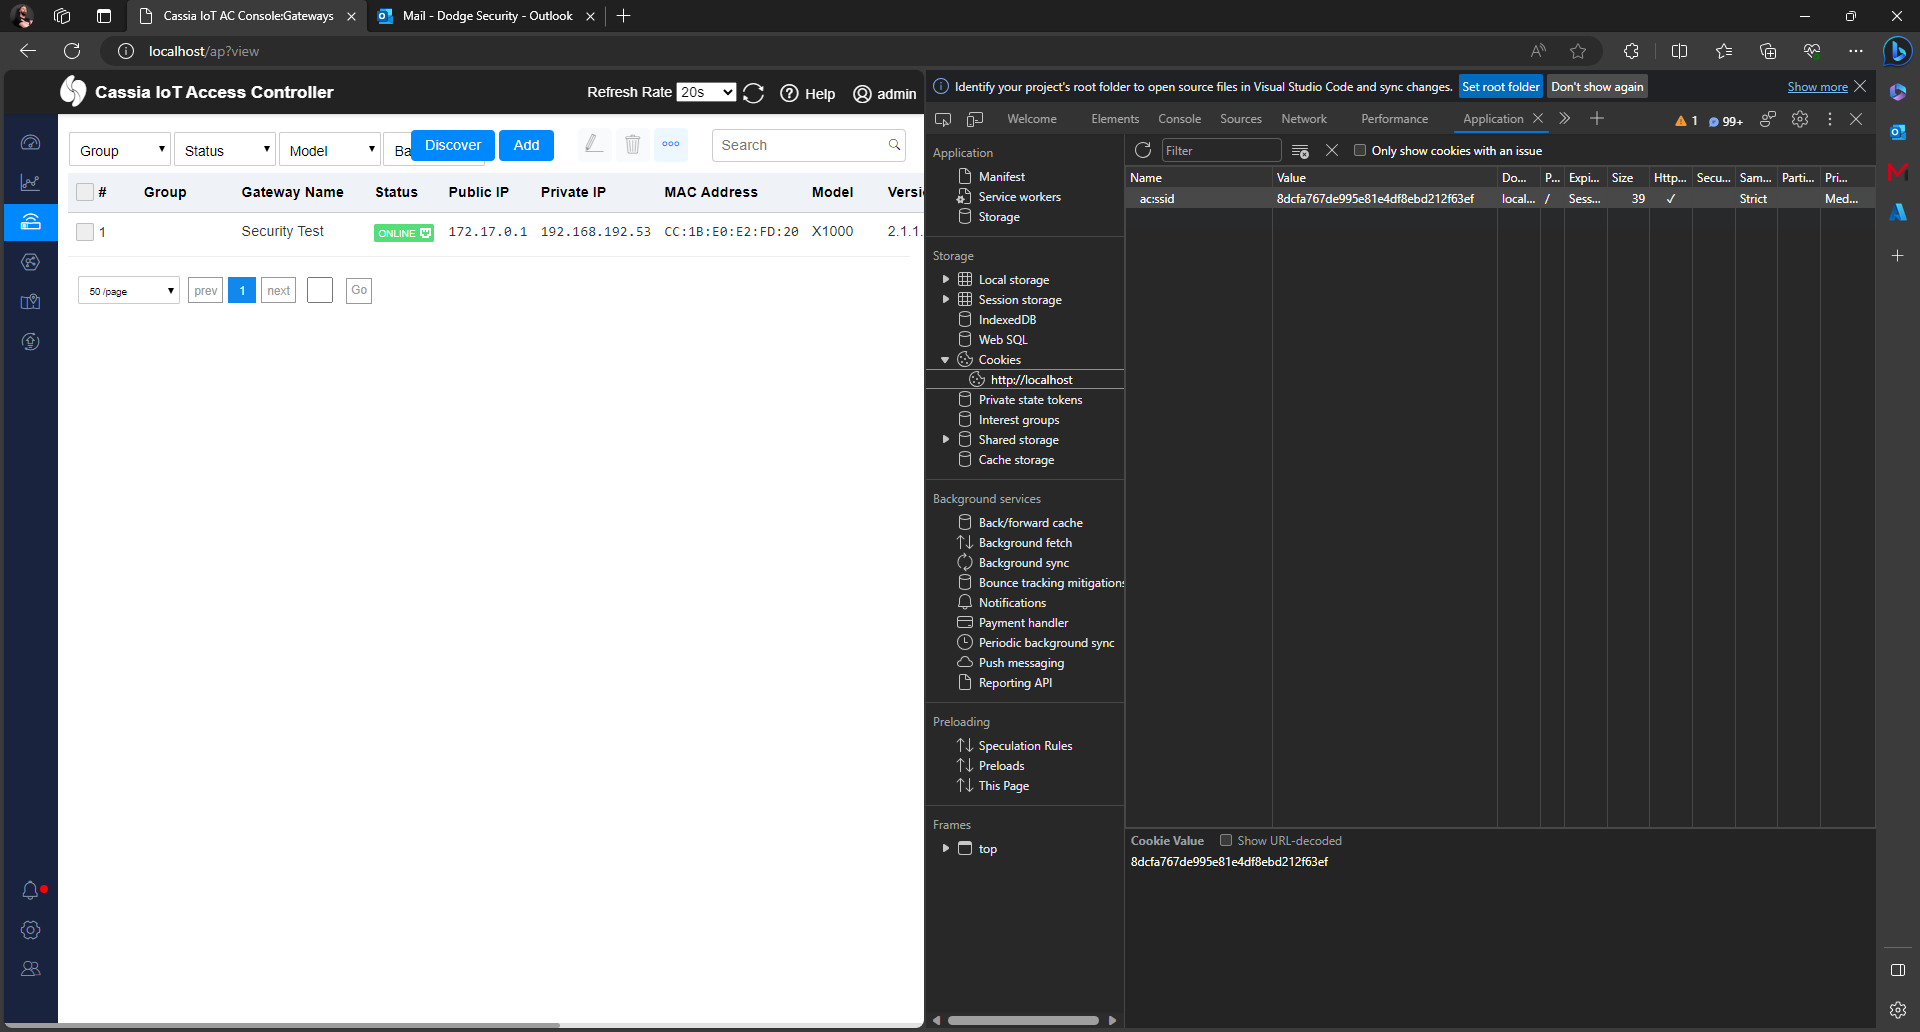
攻击者知道管理员的电子邮件,发送社会工程学消息(或将其发布在ITSM工单中)并嵌入URL。管理员随后可能点击链接,同时其浏览器将启动会话(注意会话是持久的——即使关闭浏览器,会话仍将继续运行):
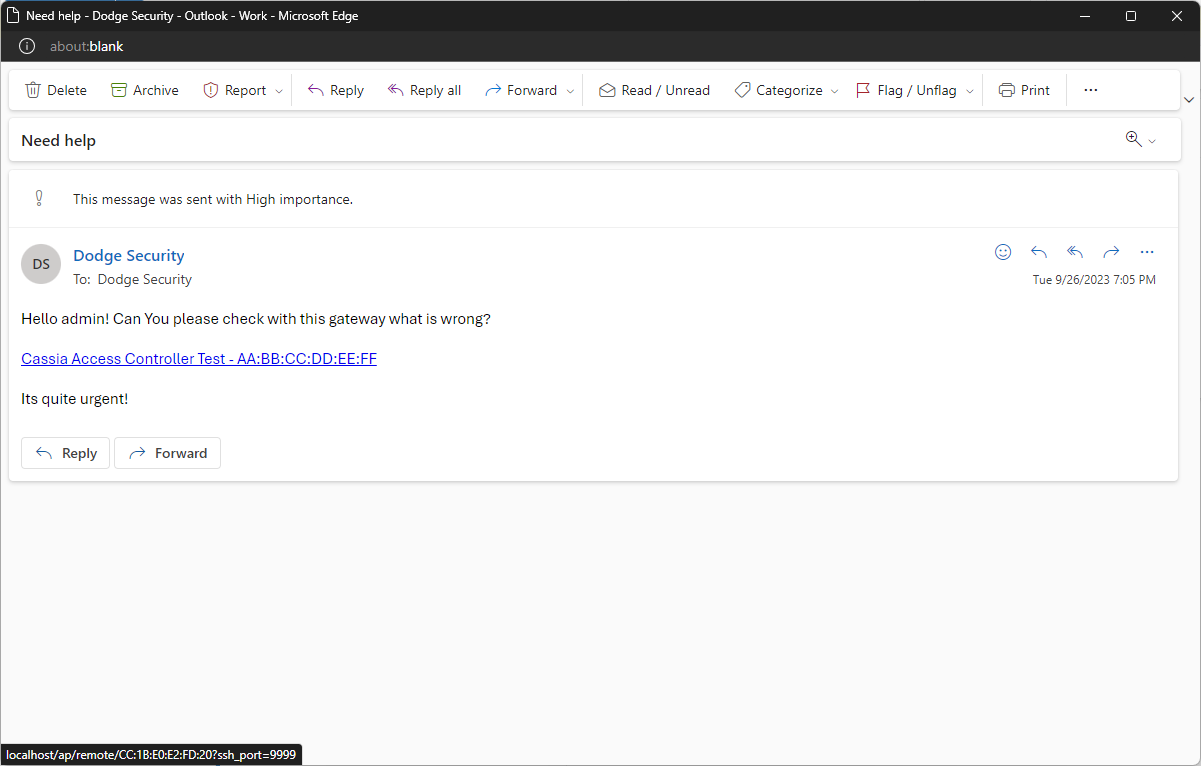
会话启动,因为未使用CSRF Token或其他保护!
_AC向网关发送带有提供的MAC地址的请求,以建立反向SSH连接到AC——攻击者可以使用本地端口转发(在解决方案中使用)远程暴力破解SSH访问(当使用默认密码时可能很容易)。